

Aan het einde van mei ontdekten we een campagne voor de verspreiding van malware van de klasse Remote Access Trojan (RAT) - programma's die aanvallers in staat stellen om op afstand een geïnfecteerd systeem te beheren.
De groep die we bekijken, viel op doordat ze geen specifieke familie van RAT voor infectie had gekozen. Bij de aanvallen in het kader van de campagne werden verschillende trojaanse paarden (allemaal in de publieke ruimte) opgemerkt. Deze eigenschap deed ons denken aan de rattenkoning - een mythisch wezen dat bestaat uit knaagdieren met verstrengelde staarten.
Origineel genomen uit de monografie van K. N. Rossikov «Muizen en muizachtige knaagdieren, het meest economisch belangrijke» (1908).
Ter ere van dit wezen noemden we de groep die we bekijken RATKing. In deze post zullen we uitgebreid vertellen hoe de aanvallers de aanval uitvoerden, welke tools ze gebruikten en zullen we onze gedachten delen over de toeschrijving van deze campagne.
De verloop van de aanval
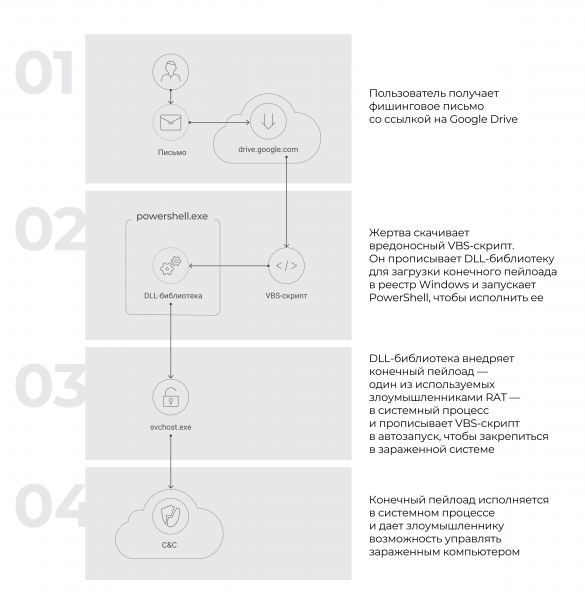
Alle aanvallen in deze campagne volgden het volgende algoritme:
- De gebruiker ontving een phishing-e-mail met een link naar Google Drive.
- Via de link downloadde het slachtoffer een kwaadaardig VBS-script, dat een DLL-bibliotheek registreerde om de eindpayload in het Windows-register te laden en PowerShell opstartte om deze uit te voeren.
- De DLL-bibliotheek injecteerde de eindpayload - eigenlijk een van de RAT's die door de aanvallers werden gebruikt - in het systeemproces en registreerde het VBS-script voor autostart om zich in de geïnfecteerde machine te vestigen.
- De eindpayload werd uitgevoerd in het systeemproces en gaf de aanvaller de mogelijkheid om de geïnfecteerde computer te beheren.
Schematisch kan dit als volgt worden weergegeven:
Vervolgens richten we ons op de eerste drie fasen, omdat we vooral geïnteresseerd zijn in het leveringsmechanisme van de malware. We zullen niet grondig ingaan op het werkingsmechanisme van de malware zelf. Deze zijn algemeen beschikbaar - ofwel worden ze verkocht op gespecialiseerde fora, of ze worden zelfs verspreid als open-source projecten, wat betekent dat ze niet uniek zijn voor de groep RATKing.
Analyse van de fasen van de aanval
Fase 1. Phishingcampagne
De aanval begon met dat het slachtoffer een kwaadaardige e-mail ontving (de aanvallers gebruikten verschillende sjablonen met tekst; in de screenshot hieronder zie je een voorbeeld). In het bericht was een link opgenomen naar een legitieme opslag. drive.google.com, die zogenaamd naar de downloadpagina voor een PDF-document leidde.
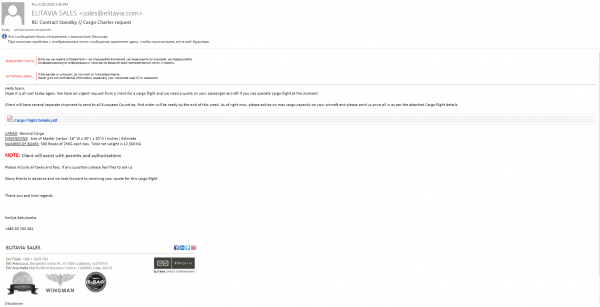
Voorbeeld van een phishing-e-mail
Echter, in werkelijkheid werd er helemaal geen PDF-document gedownload, maar een VBS-script.
Wanneer je op de link in de e-mail op de bovenstaande screenshot klikte, werd er een bestand gedownload met de naam Cargo Flight Details.vbs. In dit geval probeerden de aanvallers zelfs niet om het bestand te verbergen als een legitiem document.
Tegelijkertijd ontdekten we binnen deze campagne een script met de naam Cargo Trip Detail.pdf.vbs. Dit kon al doorgaan voor een legitieme PDF, omdat Windows standaard de bestands extensie verbergt. Toch kon in dit geval de pictogram van het bestand, dat overeenkwam met een VBS-script, nog steeds argwaan wekken.
Op dit punt kon het slachtoffer de misleiding herkennen: het was voldoende om even naar de gedownloade bestanden te kijken. Echter, in dergelijke phishingcampagnes rekenen de aanvallers vaak juist op een onoplettende of gehaaste gebruiker.
Stap 2. Werking van het VBS-script
Het VBS-script dat de gebruiker per ongeluk kon openen, schreef een DLL-bibliotheek in het Windows-register. Het script was obfuscerend: de lijnen daarin waren geschreven in de vorm van bytes, gescheiden door willekeurige karakters.
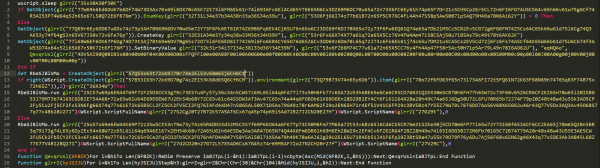
Voorbeeld van een obfuscerend script
Het de-obfusceringsalgoritme is vrij eenvoudig: elke derde teken werd uit de obfuscerende string verwijderd, waarna het resultaat uit base16 naar de oorspronkelijke string werd gedecodeerd. Bijvoorbeeld, uit de waarde 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (gemarkeerd op de screenshot hierboven) kwam de string WScript.Shell.
Voor de de-obfuscering van de strings gebruikten we een functie in Python:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Hieronder zijn op regels 9-10 de waarden gemarkeerd, waarvan de de-obfuscering resulteerde in een DLL-bestand. Dit bestand werd in de volgende stap gestart met behulp van PowerShell.

String met obfuscerende DLL
Elke functie in het VBS-script werd uitgevoerd naarmate de strings werden de-obfusceerd.
Na de start van het script werd de functie aangeroepen wscript.sleep — waarmee vertraagd uitvoeren werd gerealiseerd.
Vervolgens werkte het script met het Windows-register. Het gebruikte hiervoor de WMI-technologie. Hiermee werd een unieke sleutel gemaakt en het lichaam van het uitvoerbare bestand werd in de parameter opgeslagen. De toegang tot het register via WMI werd uitgevoerd met behulp van de volgende opdracht:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 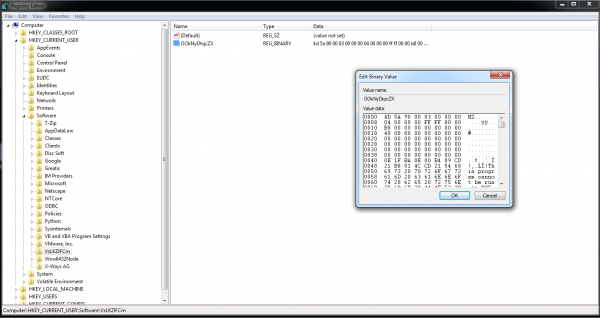
Een record gemaakt in het register door een VBS-script
Stap 3. Werking van de DLL-bibliotheek
In de derde stap laadde de kwaadaardige DLL-bibliotheek de uiteindelijke payload, voegde deze in het systeemproces in en zorgde voor de automatische uitvoering van het VBS-script bij het inloggen van de gebruiker in het systeem.
Uitvoering via PowerShell
De DLL-bibliotheek werd uitgevoerd met behulp van de volgende opdracht in PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software///<rnd_sub_key_name> ).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Deze opdracht deed het volgende:
- haalde de waarde op van het register met de naam
rnd_value_name— deze gegevens vormden een DLL-bestand, geschreven op het .Net-platform; - laadde de verkregen .Net-module in het geheugen van het proces
powershell.exemet behulp van de functie[System.Threading.Thread]::GetDomain().Load()(gedetailleerde beschrijving van de functie Load() ); - voerde de functie uit
GUyyvmzVhebFCw]::EhwwK()— hier begon de uitvoering van de DLL-bibliotheek — met parametersvbsScriptPath,xorKey,vbsScriptName. De parameterxorKeysloeg de sleutel op voor het ontsleutelen van de uiteindelijke payload, en de parametersvbsScriptPathenvbsScriptNamewerden doorgegeven om het VBS-script in de autostart te registreren.
Omschrijving van de DLL-bibliotheek
In de gedecompileerde staat zag de loader er als volgt uit:
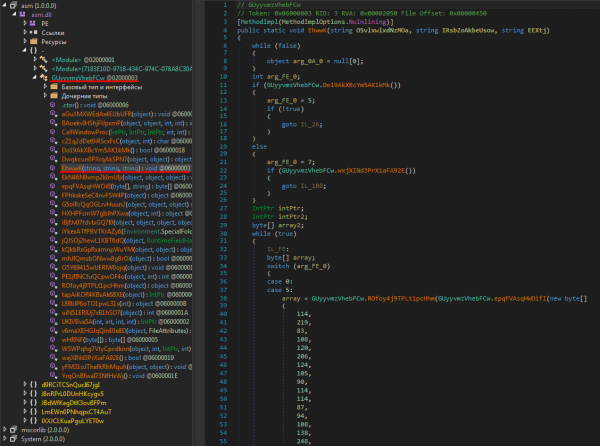
De loader in gedecompileerde staat (in rood is de functie onderstreept waarmee de uitvoering van de DLL-bibliotheek begon)
De loader is beschermd met de .Net Reactor protector. De utility de4dot kan deze protector echter goed verwijderen.
Deze loader:
- voerde de injectie van de payload in het systeemproces uit (in dit voorbeeld is dat
svchost.exe); - registreerde het VBS-script in de autostart.
Injectie van de payload
Laten we de functie bekijken die door het PowerShell-script werd aangeroepen.
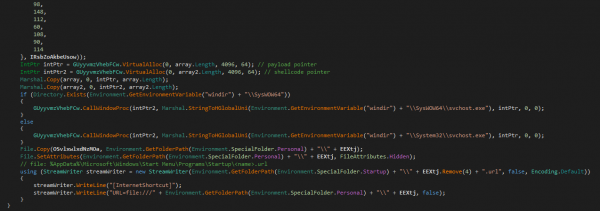
De functie die door het PowerShell-script werd aangeroepen
Deze functie voerde de volgende acties uit:
- ontsleutelde twee gegevensarrays (
arrayenarray2op de schermafbeelding). Aanvankelijk waren ze gecomprimeerd met gzip en versleuteld met het XOR-algoritme met de sleutelxorKey; - kopieerde de gegevens naar toegewezen geheugengebieden. Gegevens uit
array— naar het geheugengebied waarnaar verwezen werd doorintPtr(payload pointerop de schermafbeelding); gegevens uitarray2— naar het geheugengebied waarnaar verwezen werd doorintPtr2(shellcode pointerop de schermafbeelding); - riep de functie aan
CallWindowProcA( deze functie is op de Microsoft-website te vinden) met de volgende parameters (hieronder staan de namen van de parameters, op de screenshot gaan ze in dezelfde volgorde, maar met werkende waarden):lpPrevWndFunc— een pointer naar de gegevens vanarray2;hWnd— een pointer naar de string die het pad naar het uitvoerbare bestand bevatsvchost.exe;Msg— een pointer naar de gegevens vanarray;wParam,lParam— parameters van het bericht (in dit geval werden deze parameters niet gebruikt en hadden ze de waarde 0);
- maakte een bestand aan
%AppData%MicrosoftWindowsStart MenuProgramsStartup<name>.url, waar<name>— dit zijn de eerste 4 symbolen van de parametervbsScriptName(op de screenshot begint het codefragment voor deze actie met de opdrachtFile.Copy). Zo voegde de malware het URL-bestand toe aan de lijst met bestanden voor automatisch opstarten wanneer de gebruiker in het systeem inlogde, en bleef zo op de geïnfecteerde computer aanwezig. Het URL-bestand bevatte een link naar het script:
[InternetShortcut]
URL = file : / / / <vbsScriptPath>
Om te begrijpen hoe de injectie plaatsvond, decodeerden we de gegevensarrays array en array2. Hiervoor gebruikten we de volgende functie in Python:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
Als resultaat ontdekten we dat:
arrayhet een PE-bestand was - dit is de uiteindelijke payload;array2het shellcode was, noodzakelijk voor de uitvoering van de injectie.
Shellcode uit de array array2 werd doorgegeven als waarde van de functie lpPrevWndFunc in de functie CallWindowProcA. lpPrevWndFunc — een callback functie, het prototype ziet er als volgt uit:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Dus bij het aanroepen van de functie CallWindowProcA met parameters hWnd, Msg, wParam, lParam wordt de shellcode uit de array uitgevoerd array2 met argumenten hWnd en Msg. hWnd — dit is een pointer naar de string die het pad naar het uitvoerbare bestand bevat svchost.exe, met behulp van 1 bit, gelijk aan 0, Msg — een pointer naar de uiteindelijke payload.
De shellcode verkreeg de adressen van functies uit kernel32.dll en ntdll32.dll op basis van de hashwaarden van hun namen en voerde de injectie van de uiteindelijke payload in het geheugen van het proces uit svchost.exe, gebruikmakend van de Process Hollowing techniek (hierover is meer te lezen in deze ). Bij de injectie deed de shellcode:
- creëerde een proces
svchost.exein een onderbroken toestand met de functieCreateProcessW; - verhinderde daarna de weergave van de sectie in de adresruimte van het proces
svchost.exeusing a functionNtUnmapViewOfSection. Zo bevrijdde het programma het geheugen van het originele processvchost.exe, om vervolgens op dit adres geheugen voor de payload toe te wijzen; - wijsde geheugen toe voor de payload in de adresruimte van het proces
svchost.exeusing a functionVirtualAllocEx;
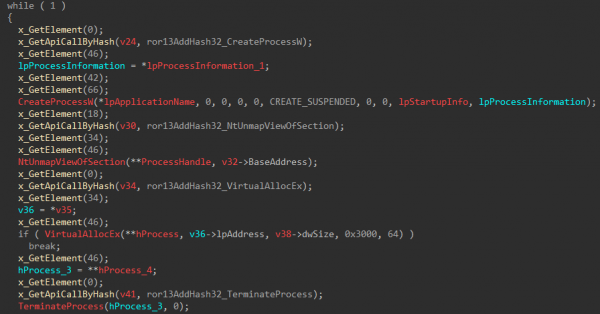
Het begin van het injectieproces
- schreef de inhoud van de payload in de adresruimte van het proces
svchost.exeusing a functionWriteProcessMemory(zoals weergegeven in de onderstaande screenshot); - herstartte het proces
svchost.exeusing a functionResumeThread.
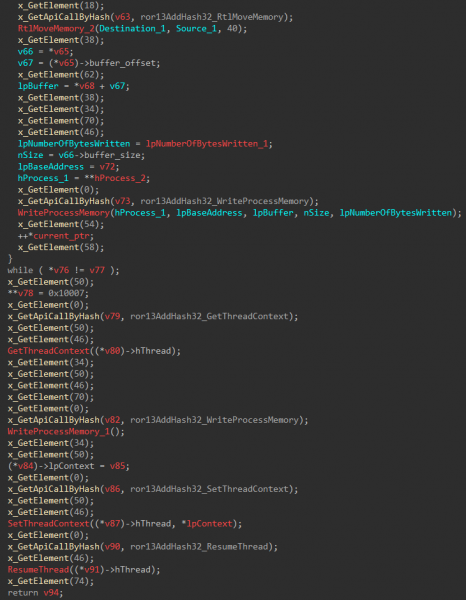
Einde van het injectieproces
De gedownloade malware
Als resultaat van de beschreven acties werd een van de meerdere RAT-class malware op het geïnfecteerde systeem geïnstalleerd. In de onderstaande tabel zijn de malware die in de aanval zijn gebruikt opgesomd, die we met zekerheid aan één groep aanvallers kunnen toeschrijven, aangezien de monsters toegang kregen tot dezelfde commandoserver.
Naam van de malware
Voor het eerst opgemerkt
SHA-256
C&C
Het proces waarin de injectie plaatsvindt
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Voorbeelden van verspreide malware met dezelfde commandoserver
Hier zijn twee dingen opmerkelijk.
Ten eerste, het feit dat de aanvallers meerdere verschillende RAT-families hebben gebruikt. Dit gedrag is niet kenmerkend voor bekende cybergroepen, die doorgaans ongeveer dezelfde set vertrouwde tools gebruiken.
Ten tweede, RATKing gebruikte malware die ofwel op gespecialiseerde fora voor een lage prijs wordt verkocht, ofwel helemaal open-source projecten zijn.
Een meer uitgebreide lijst van de in de campagne gebruikte malware - met één belangrijke kanttekening - staat aan het einde van het artikel.
Over de groep
We kunnen de beschreven malwarecampagne niet toeschrijven aan enige bekende aanvallers. Tot nu toe beschouwen we deze aanvallen als afkomstig van een fundamenteel nieuwe groep. Zoals we eerder al zeiden, hebben we deze RATKing genoemd.
Voor het maken van het VBS-script heeft de groep waarschijnlijk een hulpmiddel gebruikt dat lijkt op de utility van de ontwikkelaar . Dit wordt aangetoond door de gelijkenis van het script dat door dit programma wordt gemaakt met het script van de aanvallers. In het bijzonder zijn ze beide:
- uitgestelde uitvoering via de functie
Sleep; - gebruik WMI;
- schrijven het lichaam van het uitvoerbare bestand als register sleutelparameter;
- voeren dit bestand uit met behulp van PowerShell in diens eigen adresruimte.
Ter illustratie, vergelijk de PowerShell-opdracht om een bestand vanuit het register uit te voeren, die door het script, gemaakt met VBS-Crypter, wordt gebruikt:
((Get-ItemPropertyHKCU:SoftwareNYANxCAT).NYANxCAT);$text=-join$text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);met een soortgelijke opdracht die door het script van de aanvallers werd gebruikt:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software///<rnd_sub_key_name> ).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Laten we opmerken dat de aanvallers een andere tool van NYAN-x-CAT gebruikten als een van de payloads - .
De adressen van de C&C-servers wijzen op een ander kenmerk van RATKing: de groep geeft de voorkeur aan dynamische DNS-services (zie de lijst met C&C in de IoC-tabel).
IoC
In de onderstaande tabel staat een volledige lijst van VBS-scripts die waarschijnlijk aan de beschreven campagne kunnen worden toegeschreven. Al deze scripts zijn vergelijkbaar en voeren ongeveer dezelfde reeks acties uit. Ze injecteren RAT-klasse malware in een vertrouwd Windows-proces. Al deze scripts hebben C&C-adressen die zijn geregistreerd met behulp van dynamische DNS-services.
Desondanks kunnen we niet beweren dat al deze scripts werden verspreid door dezelfde aanvallers, met uitzondering van monsters met dezelfde C&C-adressen (bijvoorbeeld kimjoy007.dyndns.org).
Naam van de malware
SHA-256
C&C
Het proces waarin de injectie plaatsvindt
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Bron: habr.com
