

Aan de hand van het aantal vragen dat we over SD-WAN ontvangen, lijkt het erop dat de technologie zich goed vestigt in Nederland. Leveranciers blijven natuurlijk niet stilzitten en bieden hun concepten aan, terwijl sommige avontuurlijke pioniers ze al in hun netwerken implementeren.
We werken met bijna alle leveranciers, en in de afgelopen jaren heb ik in ons laboratorium de architectuur van elk groot bedrijf dat softwaregedefinieerde oplossingen ontwikkelt, onderzocht. Een beetje apart staat de SD-WAN-oplossing van Fortinet, die functionaliteit voor verkeersbalancering tussen communicatielijnen gewoon in de software van firewalls heeft geïntegreerd. De oplossing is eerder democratisch, waardoor deze meestal aantrekkelijk is voor bedrijven die nog niet klaar zijn voor grote veranderingen, maar hun communicatiekanalen efficiënter willen gebruiken.
In dit artikel wil ik uitleggen hoe je SD-WAN van Fortinet instelt en ermee werkt, voor wie deze oplossing geschikt is en met welke valkuilen je geconfronteerd kunt worden.
De meest opvallende spelers op de SD-WAN-markt kunnen in een van de twee types worden ingedeeld:
1. Startups die SD-WAN-oplossingen vanuit het niets hebben gecreëerd. De meest succesvolle onder hen krijgen een enorme impuls voor groei wanneer ze worden overgenomen door grote bedrijven – een voorbeeld is Cisco/Viptela, VMWare/VeloCloud, Nuage/Nokia.
2. Grote netwerkleveranciers die SD-WAN-oplossingen hebben ontwikkeld door de programmeerbaarheid en beheersbaarheid van hun traditionele routers uit te breiden – dit is het verhaal van Juniper, Huawei.
Fortinet is erin geslaagd zijn eigen weg te vinden. De functionaliteit om hun interfaces in virtuele kanalen te combineren en de belasting tussen hen te balanceren met behulp van complexe algoritmen, in vergelijking met de gangbare routering, is in de software van firewalls ingebouwd. Deze functionaliteit werd SD-WAN genoemd. Kun je wat Fortinet heeft gedaan daadwerkelijk SD-WAN noemen? Op de markt ontstaat geleidelijk een begrip dat Software-Defined betekent: scheiding van het Control Plane van het Data Plane, aparte controllers en orkestrators. Fortinet heeft niets van dat alles. Gecentraliseerd beheer is optioneel en wordt aangeboden via het traditionele hulpmiddel Fortimanager. Maar naar mijn mening is het niet nodig om naar abstracte waarheden te zoeken of tijd te besteden aan discussies over termen. In de echte wereld heeft elke aanpak zijn eigen voor- en nadelen. De beste oplossing is om deze te begrijpen en in staat te zijn om oplossingen te kiezen die passen bij de taken.
Ik zal proberen te vertellen met de screenshots in de hand hoe SD-WAN van Fortinet eruitziet en wat het kan.
Hoe alles is geregeld
Stel dat je twee vestigingen hebt die met elkaar verbonden zijn door twee gegevensverbindingen. Deze gegevensverbindingen worden samengevoegd in een groep, vergelijkbaar met hoe gewone Ethernet-interfaces worden samengevoegd in een LACP-Port-Channel. Oudgedienden zullen PPP Multilink herinneren – ook een geschikte analogie. De verbindingen kunnen fysieke poorten, VLAN SVI of VPN of GRE-tunnels zijn.
VPN of GRE worden meestal gebruikt voor het verbinden van lokale netwerken van vestigingen via internet. Fysieke poorten worden gebruikt wanneer er L2-verbindingen tussen locaties zijn, of wanneer verbindingen via een dedicated MPLS/VPN worden gelegd, als we verbinding zonder Overlay en versleuteling willen. Een ander scenario waarbij fysieke poorten in de SD-WAN-groep worden gebruikt, is balans van lokale internetverbindingen voor gebruikers.
Op onze stand zijn er vier firewalls en twee VPN-tunnels die werken via twee "telecommunicatieoperators". De opzet ziet er als volgt uit:
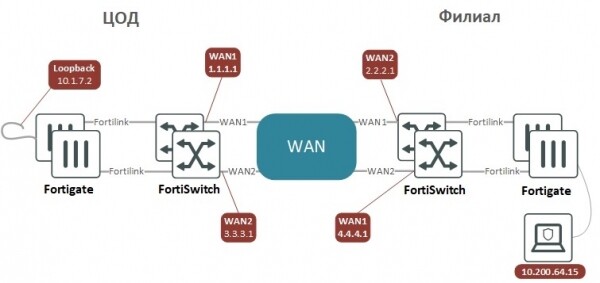
VPN-tunnels zijn ingesteld in de interface-modus, zodat ze lijken op Point-to-Point-verbindingen tussen apparaten met IP-adressen op P2P-interfaces, die een ping kunnen doen om te controleren of de verbinding via de specifieke tunnel werkt. Om het verkeer te versleutelen en naar de andere kant te sturen, volstaat het om het naar de tunnel te routeren. Een alternatief is het selecteren van verkeer voor versleuteling met behulp van subnetlijsten, wat de beheerder verwart naarmate de configuratie complexer wordt. In een groot netwerk kan de ADVPN-technologie worden gebruikt voor het opzetten van een VPN, vergelijkbaar met DMVPN van Cisco of DVPN van Huawei, wat de configuratie vereenvoudigt.
Configuratie van Site-to-Site VPN voor twee apparaten met BGP-routering aan beide zijden
„Datacenter“ (DC)
„Vestiging“ (BRN)
config system interface
edit "WAN1"
set vdom "Internet"
set ip 1.1.1.1 255.255.255.252
set allowaccess ping
set role wan
set interface "DC-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 3.3.3.1 255.255.255.252
set allowaccess ping
set role lan
set interface "DC-BRD"
set vlanid 112
next
edit "BRN-Ph1-1"
set vdom "Internet"
set ip 192.168.254.1 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.2 255.255.255.255
set interface "WAN1"
next
edit "BRN-Ph1-2"
set vdom "Internet"
set ip 192.168.254.3 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.4 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "BRN-Ph1-1"
set interface "WAN1"
set local-gw 1.1.1.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 2.2.2.1
set psksecret ***
next
edit "BRN-Ph1-2"
set interface "WAN2"
set local-gw 3.3.3.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 4.4.4.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "BRN-Ph2-1"
stel fase1naam "BRN-Ph1-1"
stel voorstel aes256-sha256 in
set dhgrp 2
next
bewerk "BRN-Ph2-2"
stel fase1naam "BRN-Ph1-2"
stel voorstel aes256-sha256 in
set dhgrp 2
next
end
config router statisch
bewerk 1
stel gateway in 1.1.1.2
stel apparaat "WAN1" in
next
bewerk 3
stel gateway in 3.3.3.2
stel apparaat "WAN2" in
next
end
config router bgp
stel as 65002 in
stel router-id in 10.1.7.1
stel ebgp-multipath in
config buur
bewerk "192.168.254.2"
stel remote-as in 65003
volgende
bewerk "192.168.254.4"
stel remote-as in 65003
volgende
einde
config netwerk
bewerk 1
stel prefix in 10.1.0.0 255.255.0.0
volgende
end
config system interface
edit "WAN1"
set vdom "Internet"
stel ip in 2.2.2.1 255.255.255.252
set allowaccess ping
set role wan
stel interface "BRN-BRD" in
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
stel ip in 4.4.4.1 255.255.255.252
set allowaccess ping
set role wan
stel interface "BRN-BRD" in
stel vlanid in 114
next
bewerk "DC-Ph1-1"
set vdom "Internet"
stel ip in 192.168.254.2 255.255.255.255
set allowaccess ping
set type tunnel
stel remote-ip in 192.168.254.1 255.255.255.255
set interface "WAN1"
next
bewerk "DC-Ph1-2"
set vdom "Internet"
stel ip in 192.168.254.4 255.255.255.255
set allowaccess ping
set type tunnel
stel remote-ip in 192.168.254.3 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
bewerk "DC-Ph1-1"
stel interface "WAN1" in
stel local-gw in 2.2.2.1
stel peertype in any
stel net-device uit
stel voorstel aes128-sha1 in
stel dhgrp in 2
stel remote-gw in 1.1.1.1
stel psksecret in ***
volgende
bewerk "DC-Ph1-2"
stel interface "WAN2" in
stel local-gw in 4.4.4.1
stel peertype in any
stel net-device uit
stel voorstel aes128-sha1 in
stel dhgrp in 2
stel remote-gw in 3.3.3.1
stel psksecret in ***
volgende
end
config vpn ipsec phase2-interface
bewerk "DC-Ph2-1"
stel fase1naam "DC-Ph1-1" in
stel voorstel aes128-sha1 in
stel dhgrp in 2
volgende
bewerk "DC2-Ph2-2"
stel fase1naam "DC-Ph1-2" in
stel voorstel aes128-sha1 in
stel dhgrp in 2
volgende
end
config router statisch
bewerk 1
stel gateway in 2.2.2.2
stel apparaat "WAN1" in
next
bewerk 3
stel gateway in 4.4.4.2
stel apparaat "WAN2" in
next
end
config router bgp
stel as 65003 in
stel router-id in 10.200.7.1
stel ebgp-multipath in
config buur
bewerk "192.168.254.1"
stel remote-as in 65002
volgende
bewerk "192.168.254.3"
stel remote-as in 65002
volgende
einde
config netwerk
bewerk 1
stel prefix in 10.200.0.0 255.255.0.0
volgende
end
Ik geef de configuratie in tekstdocumentvorm, omdat ik denk dat het zo gemakkelijker is om VPN in te stellen. Bijna alle instellingen aan beide zijden zijn hetzelfde, in tekstvorm kunnen ze eenvoudig met kopiëren en plakken worden gedaan. Als je hetzelfde in de webinterface doet, is het gemakkelijk om een fout te maken — bijvoorbeeld het vergeten van een vinkje of het invoeren van een verkeerd waarde.
Nadat we de interfaces aan de bundel hebben toegevoegd

kunnen alle routes en beveiligingsbeleid naar hem verwijzen in plaats van naar de interfaces die erin zitten. Tenminste, het moet verkeer uit interne netwerken naar SD-WAN toestaan. Bij het opstellen van regels voor hen kan beveiliging worden toegepast, zoals IPS, antivirus en HTTPS-decryptie.
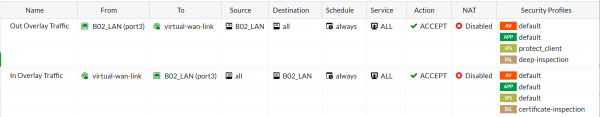
Voor de bundel worden SD-WAN-regels ingesteld. Dit zijn regels die het algoritme voor het balanceren van specifieke verkeer bepalen. Ze lijken op routeringsregels in Policy-Based Routing, maar in plaats van het resultaat van de voorrang van verkeer onder beleid in te stellen, wordt een set interface toegevoegd aan de SD-WAN-bundel plus het algoritme voor het balanceren van verkeer tussen deze interfaces.
Verkeer kan worden gescheiden uit de algemene stroom op basis van L3-L4-informatie, op herkende toepassingen, internetdiensten (URL en IP), en ook op herkende gebruikers van werkstations en laptops. Daarna kan aan het gescheiden verkeer een van de volgende balanceringsalgoritmen worden toegewezen:
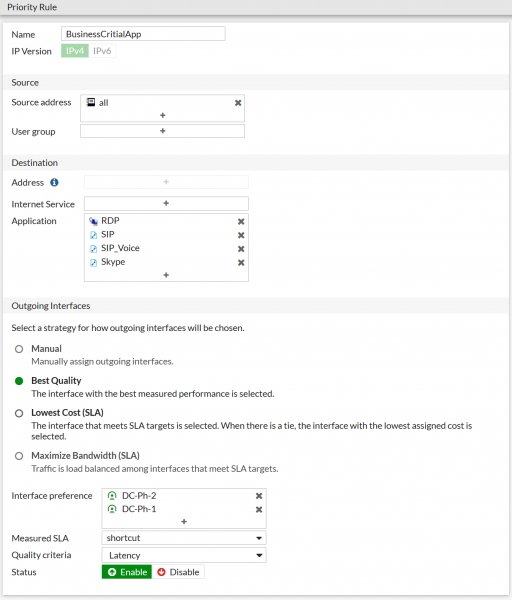
In de lijst met Interface Preference worden de interfaces gekozen uit de al aan de bundel toegevoegde, die dit type verkeer zullen bedienen. Door niet alle interfaces toe te voegen, kunt u beperken via welke kanalen uw e-mail bijvoorbeeld wordt verzonden, als u dure kanalen met hoge SLA niet wilt belasten. In FortiOS 6.4.1 is het mogelijk geworden om interfaces die aan de SD-WAN-bundel zijn toegevoegd in zones te groeperen, waardoor bijvoorbeeld één zone voor de verbinding met externe locaties wordt gecreëerd, en een andere voor lokale internettoegang met NAT. Ja, verkeer dat zelf naar het gewone internet gaat, kan ook worden gebalanceerd.
Over balanceringsalgoritmen
Wat betreft hoe Fortigate (firewall van Fortinet) verkeer kan verdelen over kanalen zijn er twee interessante opties, die niet veel op de markt worden gebruikt:
Laagste Kosten (SLA) – uit alle interfaces die op dit moment voldoen aan de SLA, wordt degene gekozen met de laagste kosten (weight), handmatig ingesteld door de beheerder; deze modus is geschikt voor „volumetrisch” verkeer, zoals back-ups en bestandsoverdracht.
Beste Kwaliteit (SLA) – dit algoritme kan, naast de gebruikelijke latentie, jitter en pakketverlies, ook de huidige belasting van de verbinding gebruiken voor de beoordeling van de kwaliteit van de kanalen; deze modus is geschikt voor „gevoelig” verkeer, zoals IP-telefonie (VoIP) en videoconferenties.
Voor deze algoritmen is configuratie van de prestatie-monitor vereist – Performance SLA. Deze monitor controleert periodiek (check interval) informatie over de naleving van de SLA: pakketverlies (packet loss), vertraging (latency) en jitter (jitter) in de verbinding, en kan 'afkeuren' die verbindingen die op dat moment niet voldoen aan de kwaliteitsdrempels – te veel pakketten verliezen of te hoge vertraging vertonen. Daarnaast houdt de monitor de status van de verbinding in de gaten en kan deze tijdelijk uit de bundel verwijderen in geval van herhaaldelijk verlies van antwoorden (failures before inactive). Bij herstel, na enkele opeenvolgende ontvangen antwoorden (restore link after), zal de monitor de verbinding automatisch terugbrengen in de bundel, en kunnen gegevens weer via deze verbinding worden verzonden.
Zo ziet de configuratie van de 'monitor' eruit:
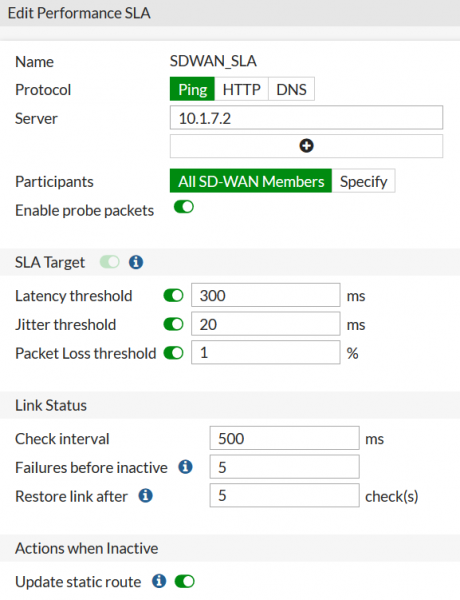
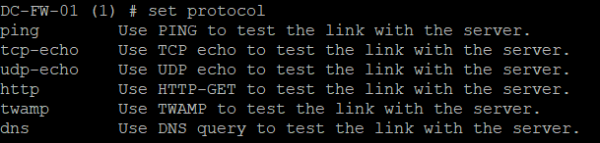
In de webinterface zijn de protocollen voor tests ICMP-Echo-request, HTTP-GET en DNS-request beschikbaar. In de opdrachtregel zijn er iets meer opties: TCP-echo en UDP-echo zijn beschikbaar, evenals een gespecialiseerd kwaliteitsmeetprotocol – TWAMP.
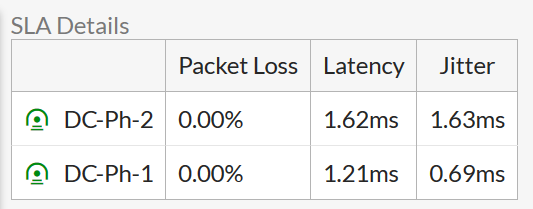
Meetresultaten zijn ook zichtbaar in de webinterface:
En in de opdrachtregel:

Probleemoplossing
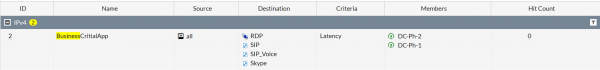
Als er een regel is aangemaakt, maar het werkt niet zoals verwacht, kijk dan naar de waarde Hit Count in de lijst met SD-WAN-regels. Dit geeft aan of het verkeer überhaupt in deze regel valt:
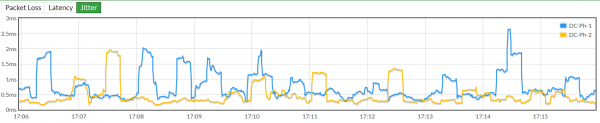
Op de pagina voor het instellen van de monitor kunnen veranderingen in de kanaalparameters in de tijd worden gezien. De drempelwaarde van de parameter is met een stippellijn aangegeven.
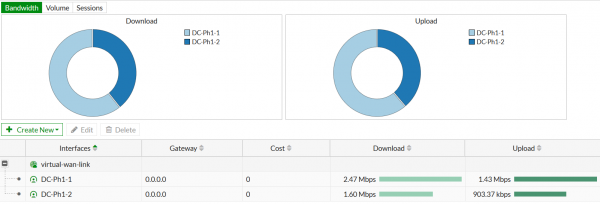
In de webinterface kan worden bekeken hoe het verkeer wordt verdeeld op basis van het volume van verzonden/ontvangen gegevens en het aantal sessies:
Bovendien is er een uitstekende mogelijkheid om het pakketverkeer met maximale detaillering te volgen. Bij gebruik in een echt netwerk accumuleert de apparaatsconfiguratie vele routerings-, firewall- en traffic management-beleidsregels over SD-WAN-poorten. Dit alles interageert op complexe wijze, en hoewel de leverancier gedetailleerde stroomdiagrammen van de pakketverwerkingsalgoritmen levert, is het zeer belangrijk om niet slechts theorieën op te stellen en te testen, maar te zien waar het verkeer daadwerkelijk naartoe gaat.
Bijvoorbeeld, de volgende set opdrachten
diagnose debug flow filter saddr 10.200.64.15
 diagnose debug flow filter daddr 10.1.7.2
 diagnose debug flow show function-name
 diagnose debug enable
 diagnose debug trace 2
Stelt je in staat om twee pakketten met het bronadres 10.200.64.15 en het doeladres 10.1.7.2 te volgen.
Pingen 10.7.1.2 met 10.200.64.15 twee keer en bekijk de uitvoer op de console.
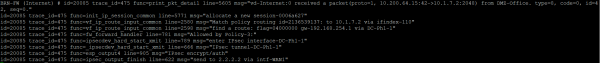
Eerste pakket:
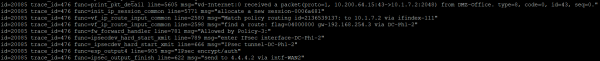
Tweede pakket:
Hier is het eerste pakket ontvangen door de firewall:
id=20085 trace_id=475 func=print_pkt_detail line=5605 msg="vd-Internet:0 ontving een pakket(proto=1, 10.200.64.15:42->10.1.7.2:2048) van DMZ-Office. type=8, code=0, id=42, seq=0."
 VDOM – Internet, Proto=1 (ICMP), DMZ-Office – naam van de L3-interface. Type=8 – Echo.
Er is een nieuwe sessie aangemaakt:
msg="allocate a new session-0006a627"
En er werd een overeenstemming in de routeringsbeleidinstellingen ontdekt
msg="Match policy routing id=2136539137: to 10.1.7.2 via ifindex-110"
Het blijkt dat het pakket naar een van de VPN-tunnels moet worden gestuurd:
"find a route: flag=04000000 gw-192.168.254.1 via DC-Ph1-1"
In het firewallbeleid wordt een toestemmingsregel gevonden:
msg="Allowed by Policy-3:"
Het pakket wordt versleuteld en naar de VPN-tunnel gestuurd:
func=ipsecdev_hard_start_xmit line=789 msg="voer IPsec-interface-DC-Ph1-1 in"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec-tunnel-DC-Ph1-1"
 func=esp_output4 line=905 msg="IPsec versleuteling/authenticatie"
Het versleutelde pakket wordt gestuurd naar het adres van de gateway voor deze WAN-interface:
msg="send to 2.2.2.2 via intf-WAN1"
Voor het tweede pakket gebeurt alles op dezelfde manier, maar het wordt naar een andere VPN-tunnel gestuurd en gaat via een andere poort van de firewall:
func=ipsecdev_hard_start_xmit regel=789 bericht="voer IPsec-interface-DC-Ph1-2 in"
 func=_ipsecdev_hard_start_xmit regel=666 bericht="IPsec-tunnel-DC-Ph1-2"
 func=esp_output4 line=905 msg="IPsec versleuteling/authenticatie"
 func=ipsec_output_finish regel=622 bericht="verzenden naar 4.4.4.2 via intf-WAN2"
Voordelen van de oplossing
Betrouwbare functionaliteit en een gebruiksvriendelijke interface. De functionaliteit die in FortiOS beschikbaar was vóór de introductie van SD-WAN, is volledig behouden. Dit betekent dat we niet te maken hebben met herontwikkelde software, maar met een volwassen systeem van een betrouwbare firewallleverancier. Met een traditionele set netwerkmogelijkheden, handige en eenvoudige webinterface. Hebben veel SD-WAN-leveranciers bijvoorbeeld functionaliteit voor Remote-Access VPN op eindapparaten?
Veiligheid van niveau 80. FortiGate behoort tot de topoplossingen voor firewalls. Er zijn veel materialen op internet over het instellen en beheren van firewalls, en op de arbeidsmarkt zijn er voldoende beveiligingsexperts die al bekend zijn met de oplossingen van de leverancier.
Nul prijs voor SD-WAN functionaliteit. Het opzetten van een SD-WAN-netwerk op FortiGate kost net zoveel als het opzetten van een gewone WAN-netwerk, aangezien er geen extra licenties nodig zijn voor de implementatie van SD-WAN-functionaliteit.
Lage instapprijs. FortiGate heeft een goede gradatie van apparaten voor verschillende prestaties. De kleinste en goedkoopste modellen zijn prima geschikt om bijvoorbeeld een kantoor of verkooppunt voor 3-5 medewerkers op te zetten. Veel aanbieders hebben dergelijke laag-presterende en betaalbare modellen gewoon niet.
Hoge prestaties. Het terugbrengen van SD-WAN-functionaliteit tot verkeersbalancering heeft het bedrijf in staat gesteld om een gespecialiseerde SD-WAN ASIC uit te brengen, waardoor het functioneren van SD-WAN de prestaties van de firewall als geheel niet vermindert.
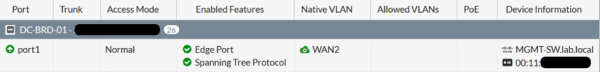
De mogelijkheid om een compleet kantoor te implementeren met Fortinet-apparatuur. Dit zijn een paar firewalls, switches en Wi-Fi-toegangspunten. Zo'n kantoor is gemakkelijk en handig te beheren – switches en toegangspunten worden geregistreerd op de firewalls en worden vanuit daar beheerd. Dit is bijvoorbeeld hoe de poort van de switch eruit kan zien vanaf de interface van de firewall die deze switch beheert:
Geen controllers, als enkele schakelpunten van falen. Dit benadrukt de leverancier zelf, maar dit kan slechts gedeeltelijk als een pluspunt worden beschouwd, omdat bij leveranciers die controllers hebben, de waarborging van hun fouttolerantie niet duur is, meestal tegen de prijs van een klein aantal rekenbronnen in een virtualisatieomgeving.
Let op het volgende
Afwezigheid van scheiding tussen Control Plane en Data Plane. Dit betekent dat het netwerk ofwel handmatig moet worden geconfigureerd, of met behulp van al bestaande traditionele beheertools – FortiManager. Bij leveranciers waar deze scheiding is gerealiseerd, bouwt het netwerk zichzelf. De beheerder hoeft alleen de topologie iets aan te passen, iets ergens te blokkeren, niet meer dan dat. Echter, de sterke kant van FortiManager is dat het niet alleen firewalls kan beheren, maar ook switches en Wi-Fi-toegangspunten, dat wil zeggen praktisch het hele netwerk.
Voorwaardelijke groei van beheersbaarheid. Omdat voor de automatisering van de netwerkinrichting traditionele hulpmiddelen worden gebruikt, neemt de beheersbaarheid van het netwerk met de implementatie van SD-WAN slechts minimaal toe. Aan de andere kant is nieuwe functionaliteit sneller beschikbaar, aangezien de leverancier deze eerst alleen voor het besturingssysteem van de firewalls vrijgeeft (wat direct de mogelijkheid biedt om deze te gebruiken), en pas daarna aanvult met de benodigde interfaces voor het beheersysteem.
Een deel van de functionaliteit kan toegankelijk zijn vanuit de opdrachtregel, maar niet vanuit de webinterface. Het is niet zo erg om af en toe de opdrachtregel in te gaan om iets in te stellen, als het erg is om niet te zien in de webinterface dat iets al door iemand anders is ingesteld in de opdrachtregel. Maar dit geldt meestal voor de nieuwste functies en geleidelijk, met updates van FortiOS, worden de mogelijkheden van de webinterface bijgewerkt.
Voor wie is dit geschikt
Voor degenen die niet veel filialen hebben. De implementatie van een SD-WAN-oplossing met complexe centrale componenten op netwerken met 8-10 vestigingen kan niet de moeite waard zijn - je moet geld uitgeven aan licenties voor SD-WAN-apparaten en middelen voor de virtualisatiesysteem om centrale componenten te huisvesten. Kleine bedrijven hebben doorgaans niet veel rekenkracht beschikbaar. In het geval van Fortinet is het voldoende om gewoon firewalls te kopen.
Voor degenen met veel kleine vestigingen. Bij veel leveranciers is de minimale prijs voor een oplossing per vestiging behoorlijk hoog en kan dit oninteressant zijn vanuit het oogpunt van de eindklant. Fortinet biedt kleine apparaten aan tegen een zeer aantrekkelijke prijs.
Voor degenen die nog niet klaar zijn om een te grote stap te zetten. De implementatie van SD-WAN met controllers, propriëtaire routering, een nieuwe benadering van netwerkplanning en -beheer kan een te serieuze stap lijken voor sommige klanten. Ja, zo'n implementatie zal uiteindelijk helpen om het gebruik van communicatiekanalen en het werk van beheerders te optimaliseren, maar je moet eerst veel nieuwe dingen leren. Voor degenen die nog niet bereid zijn om van paradigma te veranderen, maar wel meer uit hun communicatielijnen willen halen, is de oplossing van Fortinet juist geschikt.
Bron: habr.com
