

Waar een bedrijf ook mee bezig is, veiligheid moet een integraal onderdeel zijn van het beveiligingsplan. Naamverwerkingsdiensten, die de namen van netwerkknopen naar IP-adressen omzetten, worden door letterlijk alle toepassingen en diensten in het netwerk gebruikt.
Als een kwaadwillende toegang krijgt tot de DNS van een organisatie, kan hij eenvoudig:
- de controle over openbare bronnen naar zich toe trekken
- binnenkomende e-mails, webverzoeken en inlogpogingen omleiden
- SSL/TLS-certificaten creëren en bevestigen
Deze handleiding behandelt DNS-beveiliging vanuit twee perspectieven:
- Het continu monitoren en beheersen van DNS
- Hoe nieuwe DNS-protocollen, zoals DNSSEC, DOH en DoT, kunnen helpen de integriteit en vertrouwelijkheid van DNS-verzoeken te beschermen
Wat is DNS-beveiliging?
DNS-beveiliging omvat twee belangrijke componenten:
- Zorgen voor de algemene integriteit en beschikbaarheid van DNS-diensten die namen van netwerkknopen naar IP-adressen omzetten
- Monitoring van DNS-activiteit om mogelijke beveiligingsproblemen ergens in uw netwerk te identificeren
Waarom is DNS kwetsbaar voor aanvallen?
De DNS-technologie werd ontworpen aan het begin van de internetontwikkeling, lang voordat iemand ooit aan netwerkbeveiliging dacht. DNS werkt zonder authenticatie en encryptie, verwerking van verzoeken van elke gebruiker blindelings.
Daarom zijn er veel manieren om gebruikers te misleiden en de informatie te vervalsen over waar de naamomzetting naar IP-adressen daadwerkelijk plaatsvindt.
DNS-beveiliging: vragen en componenten
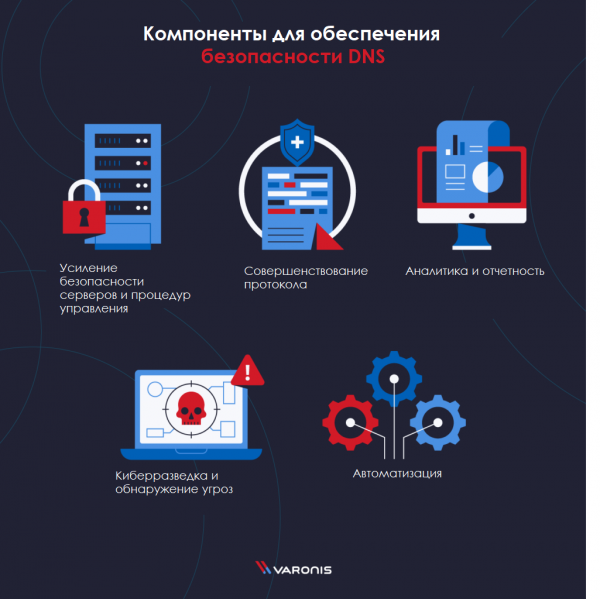
DNS-beveiliging bestaat uit verschillende belangrijke componenten, die allemaal in overweging moeten worden genomen voor volledige bescherming:
- Versterking van de beveiliging van servers en beheersprocedures: verhoog de beveiliging van servers en creëer een standaard implementatiesjabloon
- Verbetering van het protocol: voeg DNSSEC, DoT of DoH toe
- Analytics en rapportage: voeg een DNS-logboek toe aan het SIEM-systeem voor extra context bij het onderzoeken van incidenten
- Cyberintelligentie en bedreigingsdetectie: abonneer u op een actieve kanaal voor het ontvangen van bedreigingsanalyses
- Automatisering: Creëer zoveel mogelijk scenario's om processen te automatiseren
De bovengenoemde hoog-niveau componenten zijn slechts de top van de ijsberg van DNS-beveiliging. In het volgende gedeelte zullen we meer specifieke gebruiksgevallen en best practices uitvoerig bespreken die u moet kennen.
DNS-aanvallen
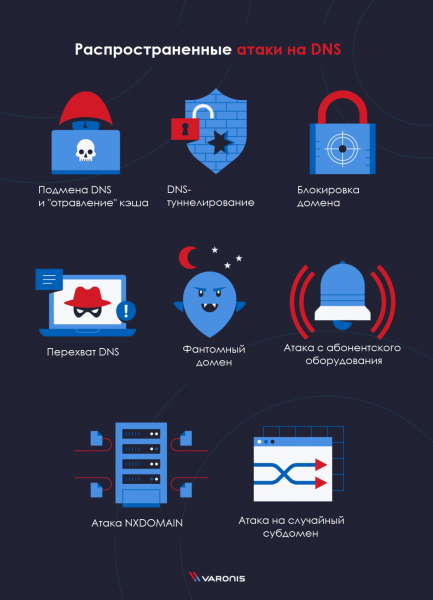
- : het gebruik van een kwetsbaarheid in het systeem om de DNS-cache te manipuleren en gebruikers naar een andere locatie te leiden
- : wordt voornamelijk gebruikt om beveiligingsmaatregelen voor externe verbindingen te omzeilen
- DNS-interceptie: het omleiden van normaal DNS-verkeer naar een andere doel-DNS-server door de domeinregistrar te wijzigen
- NXDOMAIN-aanval: het uitvoeren van een DDoS-aanval op een autoritatieve DNS-server door ongerechtvaardigde domeinverzoeken te verzenden om een geforceerd antwoord te krijgen
- spookdomein: dwangt de DNS-resolver om te wachten op antwoorden van niet-bestaande domeinen, wat leidt tot verminderde prestaties
- aanval op willekeurige subdomeinen: gehackte hosts en botnets voeren een DDoS-aanval uit op een bestaand domein, maar richten hun vuur op valse subdomeinen om de DNS-server te dwingen om recordzoekopdrachten uit te voeren en de controle over de service over te nemen
- domeinblokkering: betekent het versturen van een groot aantal spam-reacties om middelen van de DNS-server te blokkeren
- botnetaanval vanuit abonneeapparatuur: een verzameling computers, modems, routers en andere apparaten die rekenkracht concentreren op een bepaalde website om deze te overbelasten met verzoeken voor verkeer
Aanvallen met gebruik van DNS
Aanvallen die op een of andere manier DNS gebruiken om andere systemen aan te vallen (d.w.z. het wijzigen van DNS-records is niet het uiteindelijke doel):
- Fast-Flux
- Enkele Flux-netwerken
- Dubbele Flux-netwerken
DNS-aanvallen
Aanvallen waarbij de gewenste IP-adres door de aanvaller van de DNS-server wordt teruggestuurd:
- DNS-spoofing of 'cache poisoning'
- DNS-interceptie
Wat is DNSSEC?
DNSSEC - beveiligingsmodules voor domeinnamen - worden gebruikt om DNS-records te verifiëren zonder dat het noodzakelijk is om algemene informatie over elk specifiek DNS-verzoek te kennen.
DNSSEC gebruikt sleutels voor digitale handtekeningen (PKI) om te bevestigen dat de resultaten van het domeinnaamverzoek uit een toegestane bron zijn verkregen.
Het implementeren van DNSSEC is niet alleen een beste sectorpraktijk, maar helpt ook effectief de meeste aanvallen op DNS te voorkomen.
De werking van DNSSEC
DNSSEC werkt vergelijkbaar met TLS/HTTPS door gebruik te maken van paren van publieke en private sleutels voor het digitaal ondertekenen van DNS-records. Een algemeen overzicht van het proces:
- DNS-records worden ondertekend met een paar van een private en publieke sleutel.
- Antwoorden op DNSSEC-verzoeken bevatten het aangevraagde record, evenals de handtekening en de publieke sleutel.
- Vervolgens wordt gebruikt om de authenticiteit van het record en de handtekening te verifiëren.
De veiligheid van DNS en DNSSEC
DNSSEC is een middel om de integriteit van DNS-verzoeken te controleren. Het heeft geen invloed op de privacy van DNS. Met andere woorden, DNSSEC kan je verzekeren dat het antwoord op je DNS-verzoek niet vervalst is, maar elke kwaadwillende kan deze resultaten zien zoals ze naar jou zijn verzonden.
DoT – DNS over TLS
Transport Layer Security (beveiliging op transportniveau, TLS) is een cryptografisch protocol voor het beveiligen van informatie die over een netwerkverbinding wordt verzonden. Zodra er een veilige TLS-verbinding tussen de client en de server is opgezet, worden de verzonden gegevens gecodeerd en kunnen tussenpersonen ze niet zien.
wordt meestal gebruikt als onderdeel van HTTPS (SSL) in je webbrowser, aangezien verzoeken naar veilige HTTP-servers worden verzonden.
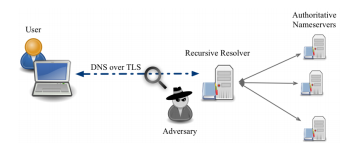
DNS-over-TLS (DNS over TLS, DoT) maakt gebruik van het TLS-protocol om UDP-verkeer van reguliere DNS-verzoeken te coderen.
Het coderen van deze verzoeken in platte tekst helpt gebruikers of applicaties die verzoeken indienen te beschermen tegen verschillende aanvallen.
- MitM, of 'man-in-the-middle': zonder codering kan een tussenliggende systeem, dat zich tussen de client en de autoritatieve DNS-server bevindt, de client mogelijk foutieve of gevaarlijke informatie in reactie op een verzoek sturen.
- Spionage en tracking: zonder codering van verzoeken kunnen tussenliggende systemen gemakkelijk zien naar welke websites een specifieke gebruiker of applicatie bezoekt. Hoewel het niet mogelijk is om uit alleen het DNS te achterhalen welke specifieke pagina op een site wordt bezocht, is het simpele feit dat de aangevraagde domeinen bekend zijn voldoende om een profiel van het systeem of een individu op te bouwen.
Bron:
DoH – DNS over HTTPS
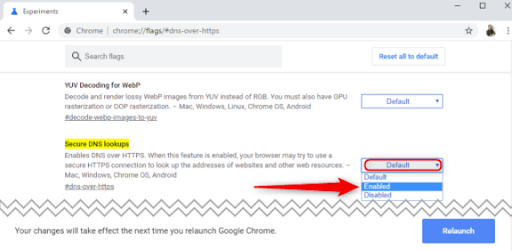
DNS-over-HTTPS (DNS over HTTPS, DoH) is een experimenteel protocol, gezamenlijk gepromoot door Mozilla en Google. De doelen ervan zijn vergelijkbaar met die van het DoT-protocol: het verbeteren van de privacy van mensen op internet door het versleutelen van DNS-verzoeken en -antwoorden.
Standaard DNS-verzoeken worden verzonden via UDP. Verzoeken en antwoorden kunnen worden gevolgd met behulp van tools zoals . DoT versleutelt deze verzoeken, maar ze worden nog steeds herkend als vrij duidelijke UDP-verkeer in het netwerk.
DoH hanteert een andere aanpak en verstuurt versleutelde verzoeken voor naamvertaling via HTTPS-verbindingen, die eruitzien als elke andere webaanroep in het netwerk.
Dit verschil heeft belangrijke consequenties voor systeembeheerders en de toekomst van naamvertaling.
- DNS-filtering is een veelgebruikte methode voor het filteren van webverkeer om gebruikers te beschermen tegen phishing-aanvallen, sites die malware verspreiden, of andere potentieel gevaarlijke internetactiviteiten binnen een bedrijfsnetwerk. Het DoH-protocol omzeilt deze filters en kan gebruikers en netwerken daardoor aan een hoger risico blootstellen.
- In het huidige model van naamvertaling ontvangt elk apparaat in het netwerk in meer of mindere mate DNS-verzoeken uit één en dezelfde bron (de opgegeven DNS-server). DoH en met name de implementatie ervan door Firefox toont aan dat dit in de toekomst kan veranderen. Elke applicatie op de computer kan gegevens uit verschillende DNS-bronnen ontvangen, wat het vinden en oplossen van problemen, het waarborgen van beveiliging en het modelleren van risico's aanzienlijk bemoeilijkt.
Bron:
Wat is het verschil tussen DNS over TLS en DNS over HTTPS?
Laten we beginnen met DNS over TLS (DoT). De belangrijkste focus hier is dat het oorspronkelijke DNS-protocol niet wordt gewijzigd, maar gewoon veilig wordt verzonden via een beveiligd kanaal. DoH daarentegen plaatst DNS in het HTTP-format voordat de verzoeken worden uitgevoerd.
DNS-monitoring alerts
Het vermogen om DNS-verkeer in uw netwerk effectief te monitoren op verdachte anomalieën is cruciaal voor het vroegtijdig detecteren van inbreuken. Het gebruik van een tool zoals Varonis Edge geeft u inzicht in alle belangrijke statistieken en stelt u in staat om profielen voor elk account in uw netwerk te creëren. U kunt meldingen instellen op basis van een combinatie van acties die zich gedurende een bepaalde periode voordoen.
Het monitoren van wijzigingen in DNS, accountlocaties, evenals feiten rond de eerste gebruiks- en toegangspunten tot vertrouwelijke gegevens, en activiteit buiten kantooruren - dit zijn slechts enkele indicatoren die u kunt vergelijken om een breder beeld van detectie te vormen.
Bron: habr.com
