

Hallo, gewaardeerde Habr-bezoekers en toevallige gasten. In deze serie artikelen zullen we het hebben over het opzetten van een eenvoudig netwerk voor een bedrijf dat niet te veeleisend is wat betreft zijn IT-infrastructuur, maar tegelijkertijd behoefte heeft aan een kwalitatieve internetverbinding voor zijn medewerkers, toegang tot gedeelde bestandsresources, het bieden van VPN-toegang tot de werkplek en de aansluiting van een bewakingscamera-systeem, waaruit toegang mogelijk is vanuit elke locatie ter wereld. Voor de kleine bedrijfsscheiding is snelle groei zeer typisch, en dus ook de herindeling van het netwerk. In dit artikel beginnen we met één kantoor met 15 werkplekken en zullen we het netwerk verder uitbreiden. Dus als er een onderwerp is dat je interessert, laat het ons weten in de opmerkingen, dan zullen we proberen het in het artikel op te nemen. Ik ga ervan uit dat de lezer bekend is met de basisprincipes van computernetwerken, maar voor alle technische termen zal ik links naar Wikipedia geven; als er iets onduidelijk is — klik en corrigeer deze tekortkoming.
Laten we beginnen. Elk netwerk begint met het verkennen van de locatie en het verzamelen van de eisen van de klant, die later in een technisch document zullen worden vastgelegd. Vaak begrijpt de klant zelf niet volledig wat hij wil en wat hij daarvoor nodig heeft, dus moet hij worden geleid naar wat wij kunnen doen, maar dit is meer het werk van een verkoopvertegenwoordiger; wij zorgen voor het technische gedeelte, dus laten we aannemen dat we de volgende uitgangseisen hebben:
- 17 werkplekken voor desktop-pc's
- Netwerkopslag ()
- Beveiligingssysteem met behulp van en IP-camera's (8 stuks)
- Wi-Fi-dekking in het kantoor, met twee netwerken (intern en gast)
- Eventuele toevoeging van netwer printers (tot 3 stuks)
- Perspectief van het openen van een tweede kantoor aan de andere kant van de stad
Selectie van apparatuur
Ik zal niet dieper ingaan op de keuze van een leverancier, aangezien dit een vraag is die eeuwenoude discussies oproept; laten we ervan uitgaan dat we al een merk hebben gekozen, namelijk Cisco.
De basis van het netwerk is (router). Het is belangrijk om onze behoeften te evalueren, aangezien we van plan zijn om het netwerk in de toekomst uit te breiden. Het aankopen van een router met een bepaald reserveringspotentieel zal de klant geld besparen bij uitbreiding, ook al is het in het eerste stadium iets duurder. Cisco biedt voor het segment van het kleinbedrijf de Rvxxx-serie aan, waarin routers voor thuiskantoren zijn opgenomen (RV1xx, die meestal een ingebouwde Wi-Fi-module hebben), die zijn ontworpen voor de aansluiting van meerdere werkstations en een netwerkopslag. Maar die zijn voor ons niet interessant, omdat ze beperkte mogelijkheden voor VPN hebben en een relatief lage bandbreedte. Daarnaast is de ingebouwde draadloze module voor ons niet relevant, aangezien we van plan zijn deze in een technische ruimte in een rek te plaatsen; Wi-Fi zal worden georganiseerd met behulp van AP (). Onze keuze zal vallen op de RV320, de instapversie van de hogere serie. We hebben geen behoefte aan een groot aantal poorten in de ingebouwde switch, want we zullen een aparte switch hebben om voldoende poorten te garanderen. De belangrijkste voordelen van de router zijn de relatief hoge bandbreedte van de server (75 Mbit/s), de aanwezigheid van een licentie voor 10 VPN-tunnels, de mogelijkheid om een Site-2-site VPN-tunnel op te zetten. Een belangrijk aspect is ook de aanwezigheid van een tweede WAN-poort voor het garanderen van een back-up internetverbinding.
Achter de router volgt . De belangrijkste parameter van de switch is de reeks functies die hij heeft. Maar laten we eerst de poorten tellen. In ons geval plannen we om de switch aan te sluiten op: 17 PC's, 2 AP's (Wi-Fi-toegangspunten), 8 IP-camera's, 1 NAS, 3 netwerkprinters. Met een simpele rekensom komen we uit op 31, overeenkomend met het aantal apparaten dat aanvankelijk aan het netwerk wordt aangesloten, plus 2 (we zijn immers van plan het netwerk uit te breiden) en zullen we ons beperken tot 48 poorten. Nu over de functionaliteit: onze switch moet kunnen , bij voorkeur allemaal 4096, zouden geen kwaad kunnen slots, aangezien het mogelijk zal zijn om de switch aan de andere kant van het gebouw aan te sluiten met behulp van vezeloptica. Het moet in staat zijn om in een gesloten ring te werken, wat ons in staat stelt verbindingen te reserveren (), ook zullen de AP's en camera's worden gevoed via twisted pair, dus er moet ondersteuning zijn voor (meer over de protocollen kunt u lezen op de wiki, de namen zijn klikbaar). Te ingewikkeld We don't need the functionality, so our choice will be the Cisco SG250-50P, as it has sufficient functionality for us and does not include redundant features. We will discuss Wi-Fi in the next article, as it is a fairly extensive topic. There, we will also cover the choice of APs. We are not selecting NAS and cameras, assuming that other people will handle these, and we are only interested in the network.
Planning
First, let's determine what virtual networks we need (you can read about virtual networks VLAN on Wikipedia). So, we have several logical segments of the network:
- Client workstations (PCs)
- Server (NAS)
- Video surveillance
- Guest devices (WiFi)
Also, as a matter of good practice, we will place the device management interface in a separate VLAN. VLANs can be numbered in any order, I will choose the following:
- VLAN10 Management (MGMT)
- VLAN50 Server’s
- VLAN100 LAN+WiFi
- VLAN150 Visitor’s WiFi (V-WiFi)
- VLAN200 CAM’s
Next, we will create an IP plan, we will use 24 bits and subnet 192.168.x.x. Let's get started.
In the reserved pool, there will be addresses that will be configured statically (printers, servers, management interfaces, etc., for clients will assign dynamic addresses).
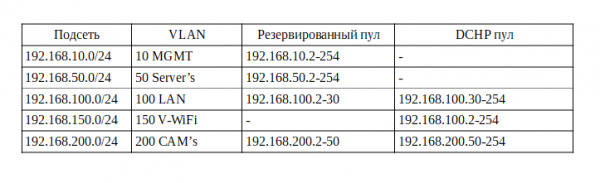
So we have estimated the IPs; there are a couple of points I would like to highlight:
- There is no point in raising DHCP in the management network, just as in the server network, since all addresses are assigned manually during equipment setup. Some leave a small DHCP pool just in case new equipment is connected for its initial configuration, but I prefer and advise you to configure the equipment not at the client's location, but at your desk, so I don’t create this pool here.
- Some camera models may require a static address; we assume that the cameras will receive it automatically.
- In the local network, we leave a pool for printers, as the network printing service does not work reliably with dynamic addresses.
Router configuration
Well, let's finally move on to the configuration. We take a patch cord and connect to one of the four LAN ports of the router. By default, the DHCP server is enabled on the router and is accessible at address 192.168.1.1. You can check this using the console utility ipconfig, in which our router will appear as the default gateway. Let’s check:
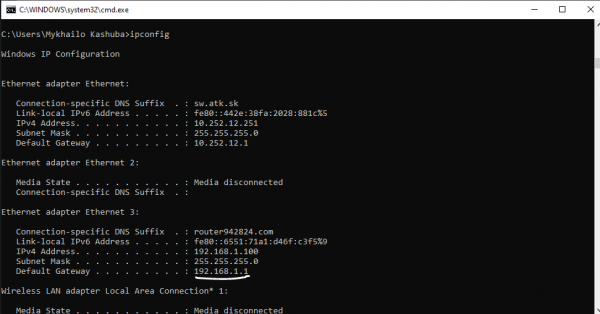
Open this address in the browser, confirm the unsafe connection, and log in with the username/password cisco/cisco. Immediately change the password to a secure one. First, go to the Setup tab, section Network, where we will assign a name and domain for the router.
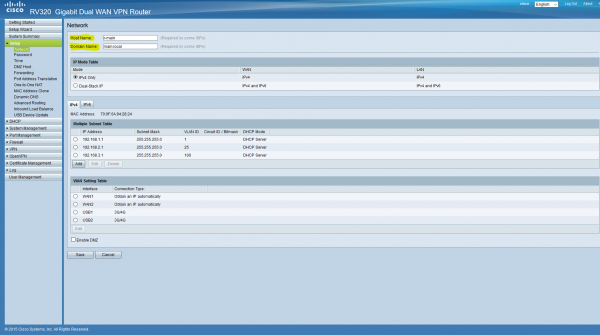
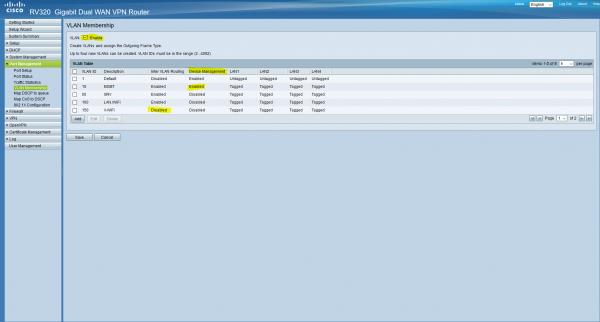
Now let's add VLANs to our router. Go to Port Management/VLAN Membership. You will be greeted by a table of VLANs set up by default.
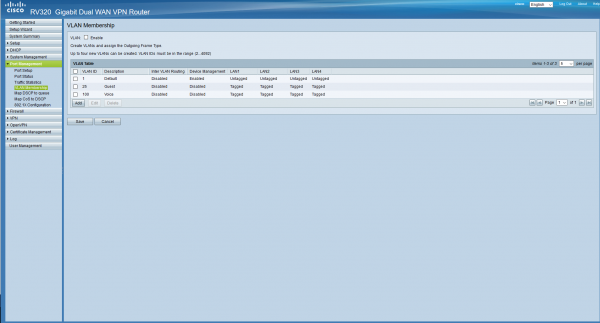
We don't need them, so delete all but the first one since it is default and cannot be removed. We will also add the VLANs we have planned. Don't forget to check the box at the top. Also, we will allow device management only from the management network and allow routing between networks everywhere except the guest network. We will configure the ports a bit later.
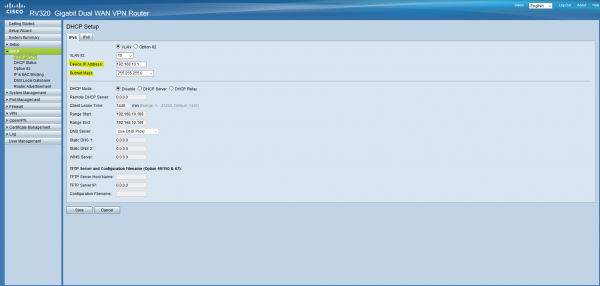
Now let's configure the DHCP servers according to our table. For this, go to DHCP/DHCP Setup.
For networks where DHCP will be disabled, only configure the gateway address, which will be the first in the subnet (correspondingly, also the mask).
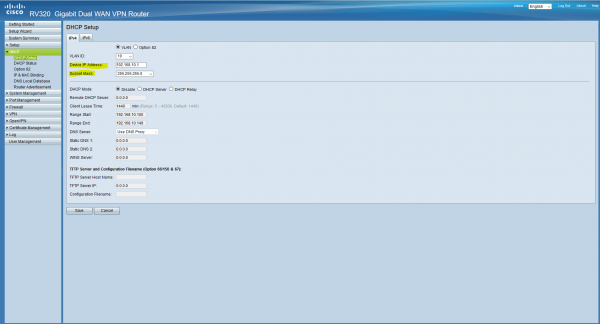
In networks with DHCP, it's quite simple; we also configure the gateway address, then specify the pools and DNS servers below:
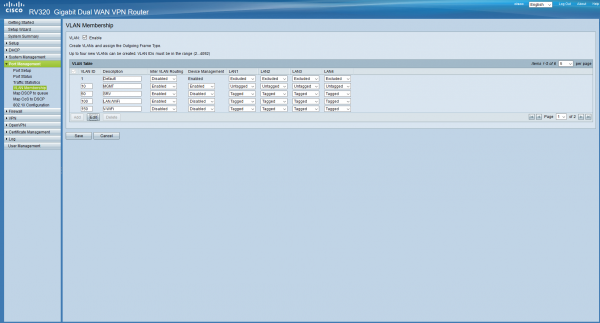
With that, we've handled DHCP, so clients connected to the local network will receive addresses automatically. Now let's configure the ports (ports are configured according to standard , the link is clickable, you can check it out). It is assumed that all clients will connect through managed switches with an untagged (native) VLAN on all ports being MGMT, which means any device connected to this port will be in this network (more details here). We return to Port Management/VLAN Membership and configure this. Leave VLAN1 as Excluded on all ports; we don't need it.
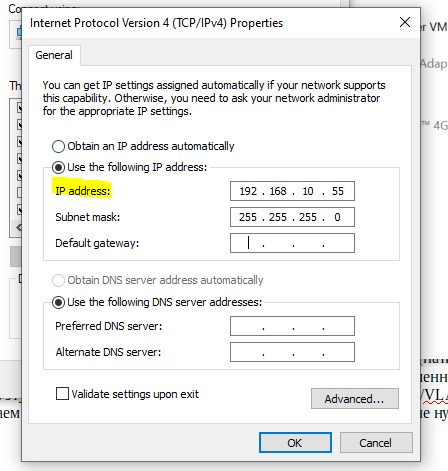
Now on our network card, we need to configure a static address from the management subnet, as we fell into this subnet after we clicked 'save', and there are no DHCP servers here. Go to the network adapter settings and configure the address. After this, the router will be accessible at the address 192.168.10.1.
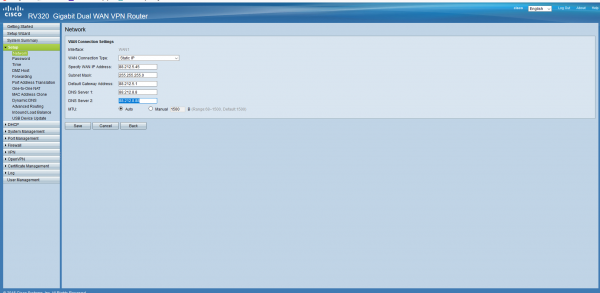
Let's configure our Internet connection. Let's assume we received a static address from the provider. Go to Setup/Network, check WAN1 at the bottom, and click Edit. Select Static IP and configure your address.
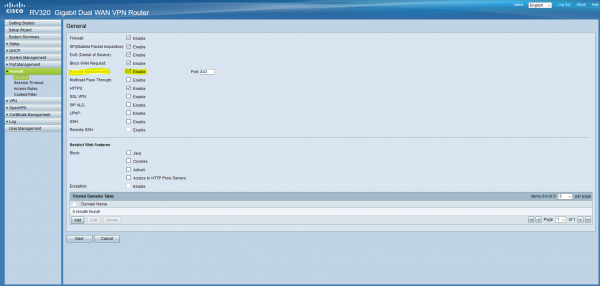
And lastly for today — let's configure remote access. For this, go to Firewall/General and check Remote Management, and configure the port if necessary.
Voor vandaag is dit alles. Aan het einde van het artikel hebben we een basisgeconfigureerde router, waarmee we toegang tot internet kunnen krijgen. De omvang van het artikel is groter dan ik had verwacht, daarom zullen we in het volgende deel de routerconfiguratie voltooien, een VPN opzetten, de firewall en logging configureren, en ook de switch configureren zodat we ons kantoor in gebruik kunnen nemen. Ik hoop dat het artikel voor u enigszins nuttig en leerzaam was. Dit is mijn eerste keer schrijven, ik zou erg blij zijn met constructieve kritiek en vragen, ik zal proberen iedereen te antwoorden en uw opmerkingen in overweging te nemen. Zoals ik aan het begin al zei, zijn uw gedachten over wat er nog meer in het kantoor kan komen en wat we nog gaan configureren welkom.
Mijn contactgegevens:
Telegram:
Skype/mail: kashuba@antik.sk
Voeg me toe, we kunnen chatten.
Bron: habr.com
