

Op 24 november eindigde Slurm Mega, een geavanceerde intensieve cursus over Kubernetes. vindt plaats in Moskou van 18-20 mei.
Het idee van Slurm Mega: we kijken onder de motorkap van een cluster, bestuderen de theorie en de praktijk van het installeren en configureren van een production-ready cluster (‘the-not-so-easy-way’), en bekijken de mechanismen voor beveiliging en de beschikbaarheid van applicaties.
Bonus van Mega: degenen die Slurm Basis en Slurm Mega volgen, krijgen alle kennis die nodig is voor het afleggen van het examen voor en 50% korting op het examen.
Een speciale dank aan Selectel voor het leveren van de cloud voor de praktijk, waardoor elke deelnemer in zijn eigen volwaardige cluster kon werken, en we geen extra 5000 aan de ticketprijs hoefden toe te voegen.
Wie Bondarev en Selivanov zijn, zal ik niet vertellen, geïnteresseerden kunnen het hier lezen. .
Slurm Mega. Eerste dag.
Op de eerste dag van Slurm Mega hebben we de deelnemers belast met 4 onderwerpen. Pavel Selivanov vertelde over het proces van het creëren van een failover-cluster van binnenuit, over de werking van Kubeadm, en over het testen en troubleshooten van een cluster.
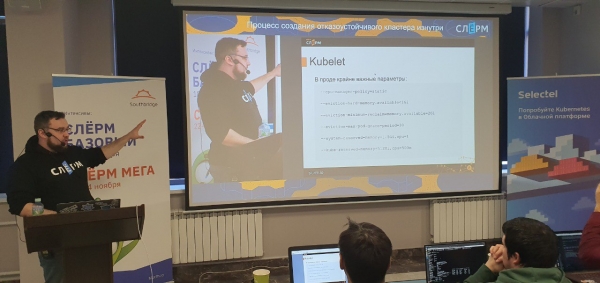
De eerste koffiepauze. Gewoonlijk een «bel voor de leraar», maar op Slurm, terwijl de leerlingen koffie drinken, blijven de docenten vragen beantwoorden.
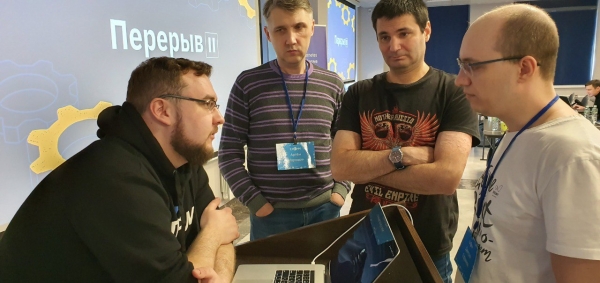
En hoewel er een wolkje «Pauze II» boven het hoofd van Pavel Selivanov hangt, is het niet voor hem weggelegd om pauze te nemen.
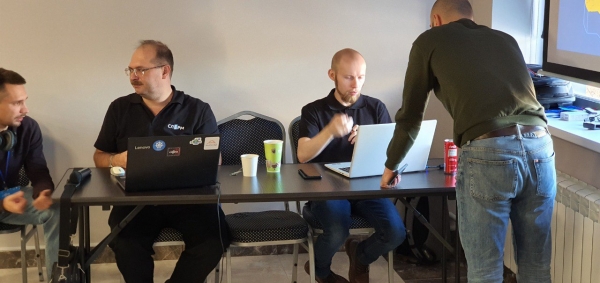
Sergei Bondarev en Marcel Ibraev wachten op hun beurt om naar de les te komen.
Tijdens de pauze ben ik naar Sergei Bondarev gegaan en vroeg: «Wat zou je alle Kubernetes-engineers aanraden op basis van jouw ervaring met de clusters van onze klanten?»
Sergei gaf een eenvoudige aanbeveling: «Sluit de toegang tot de API-server vanuit het internet. Omdat er af en toe beveiligingsbedreigingen worden gevonden die niet-geautoriseerde gebruikers toegang tot het cluster kunnen geven.»
Na een paar minuten en een fles mineraalwater stortte Pavel Selivanov zich in het onderwerp «Autorisatie in het cluster met behulp van een externe provider», namelijk LDAP (Nginx + Python) en OIDC (Dex + Gangway).
Bij de volgende pauze gaf Marcel Ibraev, spreker van Slurm en Certified Kubernetes Administrator, zijn advies aan Kubernetes-engineers: «Ik zeg misschien iets dat voor de hand liggend is, maar gezien hoe vaak ik hiermee geconfronteerd word, heb ik het vermoeden dat niet iedereen dit in overweging neemt. Je moet niet blindelings vertrouwen op allerlei How-To's op internet die beweringen doen over hoe geweldig bepaalde oplossingen werken. In de context van Kubernetes krijgt dit een bijzondere betekenis. Kubernetes is tenslotte een complex systeem en het toevoegen van een oplossing die niet is getest in jouw specifieke project en installatie van het cluster, kan leiden tot vervelende gevolgen, ondanks dat er op internet wordt gesproken over de coolheid ervan. Zelfs Kubernetes zelf kan, zonder een doordachte aanpak, schadelijk zijn voor jouw project; 'wat de Rus goed doet, betekent de dood voor de Duitser'. Daarom testen, controleren en uitproberen we elke oplossing voordat we deze in onze eigen systemen implementeren. Alleen zo houd je rekening met alle nuances die kunnen opkomen.».
Na de lunch nam Sergey Bondarev de strijd aan. Zijn onderwerp is Network policy, met name een introductie tot CNI en Network Security Policy.
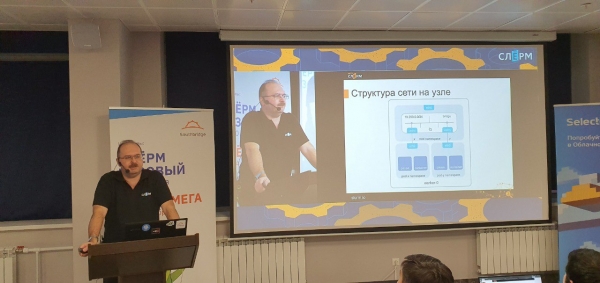
Er zijn veel artikelen op internet over Network Policy. Onder beheerders bestaat de opvatting dat je zonder Network Policies kunt, maar beveiligingsprofessionals zijn erg gehecht aan dit instrument en eisen dat Network Policies zijn ingeschakeld.
Het stuur van Kubernetes werd overgenomen door Pavel Selivanov met het onderwerp 'Veilige en hoog-beschikbare applicaties in een cluster'. Hij heeft enkele favoriete onderwerpen: PodSecurityPolicy, PodDisruptionBudget, LimitRange/ResourceQuota.
Het onderwerp van Megi, waar Pavel over sprak tijdens DevOpsConf: .
Na de uitleg over hoe eenvoudig het is om een Kubernetes-cluster te hacken, zeggen sceptische beheerders: 'Aha, ik zei het al, jullie Kubernetes is een doorleefde zooi'. Pavel legt uit dat het instellen van veiligheid in een cluster mogelijk is en dat het niet moeilijk is, alleen zijn de beveiligingsinstellingen standaard uitgeschakeld. Meer details in de transcriptie. .
— Wie heeft het cluster gekraakt? Deze persoon heeft het cluster gekraakt! Ik zie het hier heel duidelijk!
Op Slam-achtige evenementen is niets simpel of gemakkelijk, zodat het niet saaie wordt. Maar dit keer besloot Telegram aan iedereen zijn achterste te laten zien:
Marcel Ibraev, [22 nov. 2019, 16:52:52]:
Collega's, er zijn momenteel storingen in Telegram, houd hier rekening mee.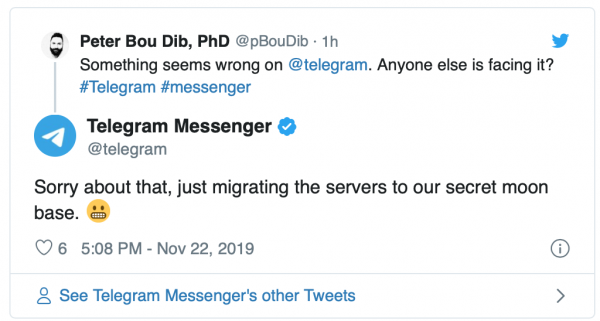
Deze levendige en praktische eerste dag is tot een einde gekomen. Op de tweede dag zal er nog meer praktijk zijn, met de lancering van een databasecluster aan de hand van PostgreSQL, de lancering van een RabbitMQ-cluster en het beheer van geheimen in Kubernetes.
Sleurm Mega. Tweede dag.
De gastheer begon de tweede dag met een energieke aankondiging: "Vanochtend, zoals Pavel gisteren uitdrukte, wacht ons de echte hardcore. Om het in de woorden van chirurgen te zeggen: we duiken in de ingewanden van Kubernetes!"
De massale entertainer is een apart verhaal. Een van de problemen van Sleurm is dat mensen door informatie-overload uitvallen en in slaap vallen. We hebben altijd gezocht naar manieren om hier iets aan te doen, en op de vorige Sleurm hebben kleine spelletjes met het publiek goed geholpen. Deze keer hebben we een speciaal getrainde persoon ingehuurd. In de chat werden er veel grappen gemaakt over "interessante wedstrijden", maar feit is dat we nog nooit zulke energieke deelnemers hebben gezien.
Marsel Ibraev kreeg hulp en begon Stateful applicaties in de cluster te bestuderen. Namelijk de lancering van een databasecluster aan de hand van PostgreSQL en de lancering van een RabbitMQ-cluster.
Na de lunch begon Sergey Bondarev met K8S. Zijn onderwerp was "Het opslaan van geheimen". Hij werd bijgestaan door Mulder en Scully. We bestudeerden het beheer van geheimen in Kubernetes en Vault. Daarnaast "De waarheid ligt daarbuiten".
Dit ging door tot laat in de avond, toen Pavel Selivanov sprak over de Horizontal Pod Autoscaler.
Sleurm Mega. Derde dag.
Vroeg in de ochtend schudde Sergey Bondarev het publiek wakker met back-up en herstel na storingen. We hebben de back-up en het herstel van de cluster persoonlijk getest met Heptio Velero en etcd.
Sergey vervolgde het onderwerp van de jaarlijkse rotatie van certificaten in de cluster: het verlengen van control-plane certificaten met kubeadm. Net voor de lunch, om de deelnemers hongerig te maken of hun honger helemaal weg te nemen, bracht Pavel Selivanov het onderwerp van de applicatiedistributie ter sprake.
De hulpmiddelen voor templating en distributie werden besproken, evenals de distributiestrategieën.
Pavel Selivanov introduceerde een nieuw onderwerp: Service Mesh, installatie van Istio. Het onderwerp bleek zo rijk te zijn dat er een aparte intensieve training over gedaan kan worden. We bespreken de plannen, houd de aankondigingen in de gaten.
Het belangrijkste is dat alles goed werkt. Want het is tijd voor de praktijk:
CI/CD-opbouw om de implementatie van een applicatie en de update van het cluster gelijktijdig uit te voeren. In leerprojecten werkt alles goed. Maar het leven zit soms vol verrassingen.
Moge de Slurm met je zijn!
Bron: habr.com
