

Informatieve veiligheid heeft zich afgesplitst van telecommunicatie tot een zelfstandige sector met zijn eigen specificiteiten en apparatuur. Maar er is een weinig bekend type apparaat dat zich op de grens bevindt tussen telecom en informatieve veiligheid – netwerkpakkettenbroukers (Network Packet Broker), ook wel load balancers, gespecialiseerde/monitoring switches, verkeersaggregators, Security Delivery Platform, Network Visibility, enzovoort. En wij, als Russische ontwikkelaar en fabrikant van dergelijke apparaten, willen hier graag meer over vertellen.
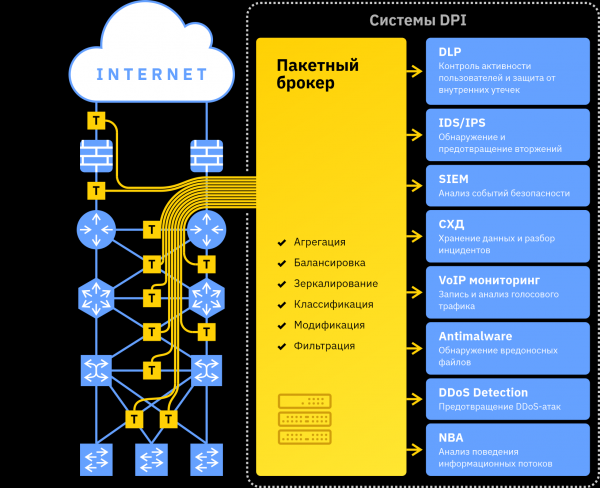
Toepassingsgebied en op te lossen problemen
Netwerkpakkettenbroukers zijn gespecialiseerde apparaten die het meest zijn toegepast in informatieve veiligheidsystemen. Dit type apparaat is relatief nieuw en beperkt in de algemeen aanvaarde netwerkinfrastructuur vergeleken met switches, routers, enzovoort. De pionier in de ontwikkeling van dit type apparaten was het Amerikaanse bedrijf Gigamon. Tegenwoordig zijn er veel meer spelers op deze markt gekomen (inclusief vergelijkbare oplossingen van de bekende fabrikant van testoplossingen – het bedrijf IXIA), maar het bestaan van dergelijke apparaten is nog steeds bekend bij slechts een kleine kring van professionals. Zoals hierboven opgemerkt, is er zelfs geen eenduidige terminologie: de benamingen variëren van "netwerktransparantiesystemen" tot eenvoudig "balancers".
Bij de ontwikkeling van netwerkpakkettenbroukers kwamen we erachter dat, naast het analyseren van de richtingen van functionele ontwikkeling en het testen in laboratoria/testzones, het noodzakelijk is om tegelijkertijd potentiële klanten te informeren over het bestaan van dit soort apparatuur, aangezien niet iedereen hiervan op de hoogte is.
Vijftien tot twintig jaar geleden was er weinig verkeer op het netwerk, en dat waren voornamelijk onbelangrijke gegevens. Maar biedt vrijwel een herhaling van : de snelheid van de internetverbinding neemt jaarlijks met 50% toe. Het volume van het verkeer groeit ook gestaag (in de grafiek is de prognose voor 2017 van Cisco weergegeven, bron Cisco Visual Networking Index: Prognose en Trends, 2017–2022):
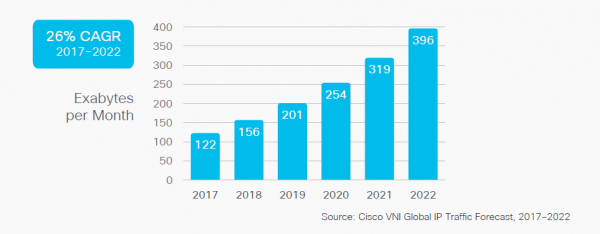
Met de snelheid groeit ook het belang van de circulerende informatie (dit betreft zowel bedrijfsgeheimen als de beruchte persoonlijke gegevens) en in het algemeen de functionaliteit van de infrastructuur.
Daarom is er ook een sector voor informatiebeveiliging ontstaan. De industrie heeft hierop gereageerd met de komst van een scala aan diepgaande verkeersanalyse-apparaten (DPI): van systemen ter voorkoming van DDoS-aanvallen tot systemen voor het beheren van informatiebeveiligingsevents, waaronder IDS, IPS, DLP, NBA, SIEM, Antimailware en meer. Gewoonlijk is elk van deze middelen software die op een serverplatform wordt geïnstalleerd. Elke applicatie (analyse-tool) wordt bovendien op zijn eigen serverplatform geïnstalleerd: de producenten van de software zijn verschillend, en er zijn veel rekenhulpbronnen nodig voor analyse op L7.
Bij het opzetten van een informatiebeveiligingssysteem moeten een aantal fundamentele taken worden opgelost:
- hoe het verkeer van de infrastructuur naar de analyse systemen te leiden? (de oorspronkelijk voor dit doel ontwikkelde SPAN-poorten zijn in de moderne infrastructuur niet voldoende in aantal of prestatie)
- hoe het verkeer te verdelen tussen verschillende analyse systemen?
- hoe de systemen te schalen bij een gebrek aan rekenkracht van één analyzer voor het verwerken van al het verkeer dat binnenkomt?
- hoe de interfaces van 40G/100G (en in de nabije toekomst ook 200G/400G) te monitoren, aangezien de analyse middelen momenteel alleen interfaces van 1G/10G/25G ondersteunen?
En de volgende bijbehorende taken:
- hoe de niet-doelgerichte verkeersstromen te minimaliseren, die geen verwerking vereisen maar wel op de analyse middelen komen en hun resources verbruiken?
- hoe ingekapselde pakketten en pakketten met service labels van apparatuur te verwerken, waarvan de voorbereiding voor analyse erg resource-intensief of zelfs helemaal niet uitvoerbaar blijkt?
- hoe een deel van het verkeer uit de analyse te sluiten dat niet onder de beveiligingspolicy valt (bijvoorbeeld verkeer van een leidinggevende).
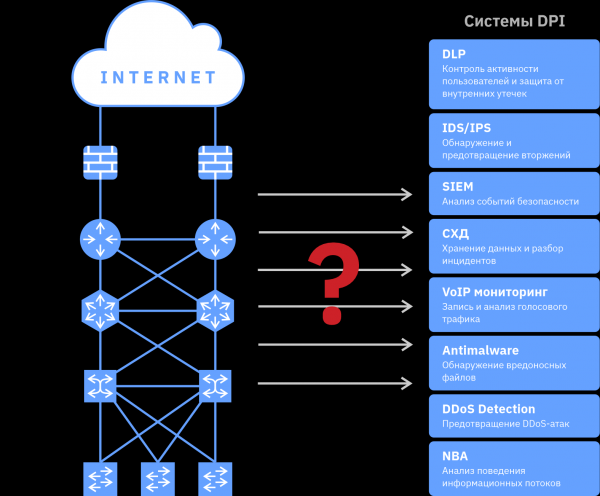
Zoals iedereen weet, genereert vraag aanbod, en als reactie op deze behoeften zijn netwerkpakket brokers gaan groeien.
Algemene beschrijving van netwerkpakket brokers
Netwerkpakketbrokers opereren op pakketsniveau en lijken hierin op gewone switches. Het belangrijkste verschil met switches is dat de regels voor traffic distribution en aggregatie in netwerkpakketbrokers volledig worden bepaald door de instellingen. In netwerkpakketbrokers zijn er geen standaard protocollen voor forwarding-tabellen (MAC-tabellen) en communicatie met andere switches (zoals STP), waardoor de reikwijdte van mogelijke instellingen en begrepen velden veel breder is. Een broker kan het verkeer gelijkmatig verdelen van een of meerdere ingangs-poorten naar een gespecificeerd bereik van uitgangs-poorten met een functie voor gelijke belasting aan de uitgang. Regels voor kopiëren, filtreren, classificeren, dedupliceren en modificeren van verkeer kunnen worden ingesteld. Deze regels kunnen worden toegepast op verschillende groepen ingangs-poorten van de netwerkpakketbroker, en ook opeenvolgend binnen het apparaat. Een belangrijk voordeel van de pakketbroker is de mogelijkheid om verkeer met volle snelheid te verwerken en de integriteit van sessies te behouden (bij belasting van verkeer naar verschillende soortgelijke DPI-systemen).
Het behoud van de integriteit van sessies houdt in dat alle pakketten van een transportlaag-sessie (TCP/UDP/SCTP) via één poort worden verzonden. Dit is belangrijk, omdat DPI-systemen (meestal software die draait op een server die is verbonden met de uitgangspoort van de pakketbroker) de inhoud van het verkeer op de applicatielaag analyseren, en alle pakketten die door één applicatie worden verzonden/ontvangen, moeten naar hetzelfde exemplaar van de analyzer gaan. Als pakketten van een sessie verloren gaan of worden verdeeld over verschillende DPI-systemen, zal elk afzonderlijk DPI-apparaat zich in een situatie bevinden die vergelijkbaar is met het lezen van een niet-samenhangende tekst, maar slechts afzonderlijke woorden eruit. En waarschijnlijk zal de tekst niet begrepen worden.
Dus, gericht op systemen voor informatiebeveiliging, beschikken netwerkpakketbrokers over functionaliteiten die helpen om DPI-softwarecomplexen aan te sluiten op hogesnelheidstelecommunicatienetwerken en de belasting daarop te verlichten: ze voeren voorfiltering, classificatie en voorbereiding van verkeer uit om de daaropvolgende verwerking te vereenvoudigen.
Bovendien, aangezien netwerkpakketbrokers een breed scala aan statistieken genereren en vaak verbonden zijn met verschillende netwerknodes, spelen zij ook een rol bij het diagnosticeren van problemen met de functionaliteit van de netwerkinfrastructuur.
Basisfunctionaliteiten van netwerkpakketbrokers
De term "gespecialiseerde/monitoringswitches" is ontstaan uit hun basisfunctie: netwerktraffic verzamelen vanuit de infrastructuur (meestal met behulp van passieve optische taps (TAP) en/of SPAN-poorten) en verdelen tussen analysetools. Tussen verschillende type systemen wordt de traffic gespiegeld (gedupliceerd), terwijl deze tussen soortgelijke systemen wordt gebalanceerd. Tot de basisfuncties behoren doorgaans filtering tot L4 (MAC, IP, TCP/UDP-poort, enz.) en aggregatie van meerdere lichtbelaste kanalen tot één (bijvoorbeeld voor verwerking op één DPI-systeem).
Deze functionaliteit biedt een oplossing voor de basisopdracht — het aansluiten van DPI-systemen op de netwerkinfrastructuur. Brokers van verschillende fabrikanten, die de basisfunctionaliteiten beperken, zorgen voor de verwerking van tot 32 interfaces van 100G op 1U (meer interfaces passen fysiek niet op het voorpaneel van 1U). Echter, zij verlagen de belasting van de analysetools niet, en voor complexe infrastructuren kunnen zij zelfs niet voldoen aan de eisen van de basisfunctie: een sessie die over meerdere tunnels is verdeeld (of MPLS-labels heeft) kan zich ongelijkmatig verdelen over verschillende analyse-instanties en in zijn geheel uit de analyse vallen.
Naast het toevoegen van 40/100G interfaces en, als gevolg daarvan, het verhogen van de prestaties, ontwikkelen netwerkpakketbrokers zich actief ten aanzien van het aanbieden van fundamenteel nieuwe mogelijkheden: van balanceren op inbeddekopens in tunnels tot het decoderen van traffic. Helaas kunnen dergelijke modellen niet pronken met prestaties in terabits, maar zij maken het mogelijk om in werkelijkheid een kwalitatief hoogwaardig en technisch ‘mooi’ informatiebeveiligingssysteem op te bouwen, waarbij elke analysetool gegarandeerd alleen de benodigde informatie krijgt in de meest geschikte vorm voor analyse.
Uitgebreide functies van netwerkpakketbrokers
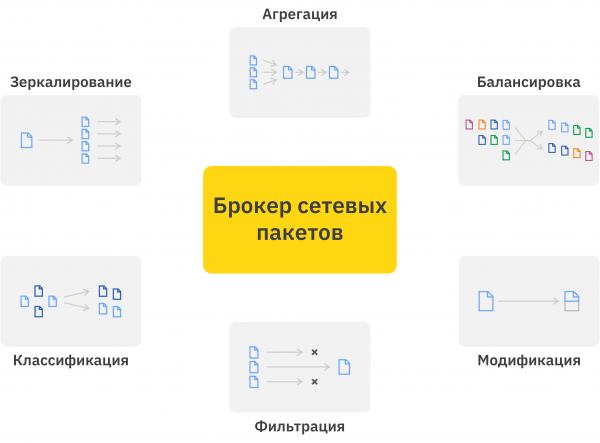
1. Bovenstaand genoemd balanceren op inbeddekopens in getunnelde traffic.
Waarom is dit belangrijk? Laten we 3 aspecten bekijken die kritisch kunnen zijn, zowel samen als apart:
- het waarborgen van een gelijke belasting bij een beperkt aantal tunnels. Als er op het punt waar de informatiesystemen zijn aangesloten slechts 2 tunnels zijn, dan kan men deze niet gelijkmatig over 3 serverplatforms verdelen terwijl de sessie behouden blijft. Hierdoor wordt het netwerkverkeer ongelijkmatig verdeeld, en de richting van elke tunnel naar een afzonderlijke verwerkingsbron vereist een overmatige prestatie van laatstgenoemde;
- het garanderen van de integriteit van sessies en stromingen van multisessieprotocollen (bijvoorbeeld FTP en VoIP), waarvan de pakketten in verschillende tunnels zijn terechtgekomen. De complexiteit van de netwerkinfrastructuur blijft toenemen: redundantie, virtualisatie, vereenvoudiging van het beheer, enzovoort. Enerzijds verhoogt dit de betrouwbaarheid met betrekking tot gegevensoverdracht, anderzijds bemoeilijkt het het functioneren van informatiesystemen. Zelfs met voldoende vermogen van de analyse-apparaten voor de verwerking van een toegewezen kanaal met tunnels, blijft het probleem onoplosbaar, aangezien een deel van de pakketten van de gebruikerssessie via een ander kanaal wordt verzonden. Terwijl men in sommige infrastructuren nog steeds probeert te zorgen voor sessie-integriteit, kunnen multisessieprotocollen heel verschillende paden volgen;
- balancering bij aanwezigheid van MPLS, VLAN, individuele apparaatlables enz. Dit zijn misschien geen echte tunnels, maar het basisapparaat kan dit verkeer mogelijk niet als IP begrijpen en balanceren op basis van MAC-adressen, waardoor opnieuw de gelijkheid van de belasting of de integriteit van sessies wordt verstoord.
De broker van netwerkpakketten analyseert de externe headers en doorloopt stap voor stap de aanwijzingen tot aan de meest geneste IP-header en balanceert dan op basis hiervan. Het resultaat is dat het aantal stromingen aanzienlijk toeneemt (waardoor men gelijkmatiger kan balanceren over meer platforms), en het DPI-systeem ontvangt alle pakketten van de sessie en alle gerelateerde sessies van multisessieprotocollen.
2. Verandering van verkeer.
Een van de meest veelzijdige functies, met een groot aantal subfuncties en hun toepassingsmogelijkheden:
- payload verwijderen, waarbij alleen de headergegevens van de pakketten naar de analysetools worden gestuurd. Dit is relevant voor analysetools of voor verkeers soorten waarbij de inhoud van pakketten ofwel niet relevant is, of niet kan worden geanalyseerd. Bijvoorbeeld, voor versleuteld verkeer kunnen de parametrische gegevens van de uitwisseling (wie, met wie, wanneer en hoeveel) interessant zijn, terwijl de payload in feite rommel is die de bandbreedte en rekenkracht van de analyzer in beslag neemt. Er zijn variaties waarbij de payload wordt afgekapt vanaf een bepaalde offset - dit biedt extra ruimte voor analysetools;
- detunneling, dat wil zeggen het verwijderen van headers die tunnels aanduiden en identificeren. Het doel is de belasting op analysetools te verlagen en hun efficiëntie te verhogen. Detunneling kan plaatsvinden op basis van een vaste offset of door dynamische analyse van de headers en het bepalen van de offset voor elk pakket;
- verwijdering van delen van de pakkethaders: MPLS-labels, VLAN, specifieke velden van externe apparatuur;
- maskering van delen van de headers, bijvoorbeeld het maskeren van IP-adressen voor de anonimisatie van verkeer;
- toevoegen van operationele informatie aan het pakket: tijdstempels, binnenkomende poort, verkeersclassificatie-labels, enz.
3. Deduplicatie - het verwijderen van dubbele pakketten van verkeer dat naar analysetools wordt gestuurd. Dubbele pakketten ontstaan vaak door de connectiviteit met de infrastructuur - het verkeer kan door meerdere analysepunt en van elk worden gemirror d. Ook komt het voor dat niet-geïntegreerde TCP-pakketten opnieuw worden verzonden, maar als er veel zijn, dan zijn dat eerder vragen over de netwerk kwaliteitsmonitoring, niet over de informatiebeveiliging ervan.
4. Geavanceerde filterfunctionaliteiten - van het zoeken naar specifieke waarden op een bepaalde offset tot signature-analyse van het gehele pakket.
5. Generatie van NetFlow/IPFIX - het verzamelen van een breed scala aan statistieken over het passerende verkeer en deze door te geven aan analysetools.
6. Ontsleuteling van SSL-verkeer, werkt op voorwaarde dat het certificaat en de sleutels vooraf in de netwerkkoppelbroker zijn geladen. Desondanks maakt dit het mogelijk om de analysetools aanzienlijk te ontlasten.
Er zijn nog veel meer nuttige en marketingfunctionaliteiten, maar de belangrijkste zijn wellicht genoemd.
De ontwikkeling van detectiesystemen (inbraak, DDoS-aanvallen) tot preventiesystemen, evenals de implementatie van actieve DPI-middelen, heeft een verschuiving van passieve verbindingen (via TAP- of SPAN-poorten) naar actieve verbindingen (‘in de breuk’) vereisd. Deze omstandigheden hebben de eisen aan betrouwbaarheid verhoogd (aangezien een storing in dit geval leidt tot een schending van de functionaliteit van het gehele netwerk, en niet alleen tot verlies van controle over de informatiebeveiliging) en hebben geleid tot de vervanging van optische splitsers door optische bypass (om het probleem van de afhankelijkheid van de functionaliteit van het netwerk van de functionaliteit van de informatieveiligheidssystemen op te lossen), maar de kernfunctionaliteit en de eisen daarmee zijn hetzelfde gebleven.
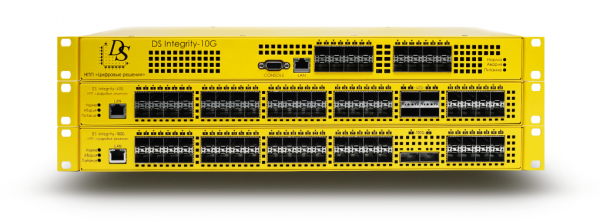
Wij hebben DS Integrity Network Packet Brokers ontwikkeld met interfaces van 100G, 40G en 10G, van het ontwerp en de elektronica tot de ingebedde software. In tegenstelling tot andere packet brokers worden de functies voor modificatie en balancing op geneste tunnelheaders bij ons hardwarematig gerealiseerd, op volle snelheid van de poorten.
Bron: habr.com
