

is een analytische oplossing op het gebied van informatiebeveiliging die uitgebreide bedreigingsmonitoring biedt in een gedistribueerd netwerk. De werking van StealthWatch is gebaseerd op het verzamelen van NetFlow en IPFIX van routers, switches en andere netwerkapparaten. Hierdoor wordt het netwerk een gevoelige sensor en kan de beheerder kijken waar traditionele netwerkbeveiligingsmethoden, zoals een Next Generation Firewall, niet bij kunnen.
In eerdere artikelen heb ik al over StealthWatch geschreven: , evenals . Nu wil ik verder gaan en bespreken hoe te werken met alarmen en het onderzoeken van beveiligingsincidenten die de oplossing genereert. Er zullen 6 voorbeelden worden gegeven die, hopelijk, een goed beeld geven van de nuttigheid van het product.
Allereerst moet worden vermeld dat StealthWatch een zekere verdeling van alarmen heeft over algoritmen en feeds. De eerste zijn verschillende soorten alarmen (meldingen) die kunnen helpen om verdachte zaken in het netwerk te detecteren. De tweede zijn beveiligingsincidenten. In dit artikel zullen 4 voorbeelden van algoritmen alarmen en 2 voorbeelden van feeds worden besproken.
1. Analyse van de grootste interacties binnen het netwerk
Een eerste stap in de configuratie van StealthWatch is het definiëren van hosts en netwerken per groep. In de webinterface gaat u naar het tabblad Configure > Host Group Management waar netwerken, hosts en servers in de juiste groepen moeten worden verdeeld. Groepen kunnen ook zelf worden aangemaakt. Overigens is de analyse van interacties tussen hosts in Cisco StealthWatch vrij handig, omdat je niet alleen zoekfilters op flows kunt opslaan, maar ook de resultaten zelf.
Om te beginnen dient u in de webinterface naar het tabblad Analyze > Flow Search. Vervolgens moeten de volgende parameters worden ingesteld:
- Search Type — Top Conversations (de populairste interacties)
- Time Range — 24 hours (tijdsinterval, u kunt een ander gebruiken)
- Search Name — Top Conversations Inside-Inside (elke begrijpelijke naam)
- Subject — Host Groups → Inside Hosts (bron — groep interne nodes)
- Connection (u kunt poorten, applicaties opgeven)
- Peer — Host Groups → Inside Hosts (doel — groep interne nodes)
- Bij Advanced Options kunt u aanvullend de verzamelaar opgeven waarvan de gegevens worden bekeken, evenals de sortering van de uitvoer (op bytes, flows, etc.). Ik laat het op de standaardinstellingen.
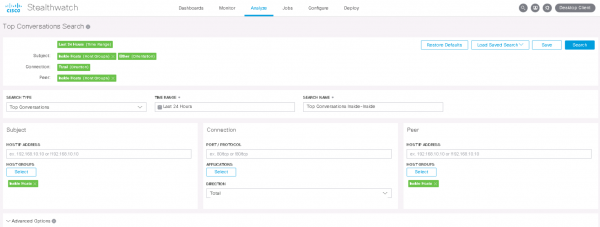
Na het klikken op de knop Zoeken een lijst met interacties die al zijn gesorteerd op de hoeveelheid verzonden gegevens.
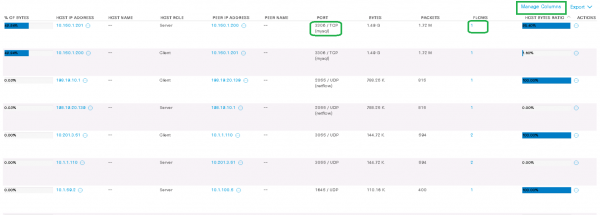
In mijn voorbeeld is de host 10.150.1.201 (server) binnen slechts één stroom overgedragen 1.5 GB verkeer naar de host 10.150.1.200 (client) via het protocol mysql. De knop Beheer Kolommen maakt het mogelijk om meer kolommen aan de weergegeven gegevens toe te voegen.
Vervolgens kan de beheerder naar eigen inzicht een aangepast regel maken die steeds van toepassing is op dit soort interacties en waarschuwt via SNMP, e-mail of Syslog.
2. Analyse van de traagste client-server interacties binnen het netwerk op vertragingen
Tags SRT (Server Response Time), RTT (Round Trip Time) kunnen vertragingen van servers en algemene vertragingen in het netwerk vaststellen. Deze tool is bijzonder handig wanneer je snel de oorzaak van gebruikersklachten over traag werkende applicaties wilt vinden.
Opmerking: bijna alle Netflow-exporteurs kunnen niet sturen SRT, RTT-labels, daarom moet vaak om deze gegevens op FlowSensor te zien, de verzending van een kopie van het verkeer van netwerkapparaten worden ingesteld. FlowSensor geeft op zijn beurt uitgebreide IPFIX aan FlowCollector.
Deze analyse is handiger om uit te voeren in de Java-applicatie StealthWatch, die op de computer van de beheerder wordt geïnstalleerd.
Met de rechtermuisknop op Inside Hosts gaan we naar het tabblad Flow Tabel.
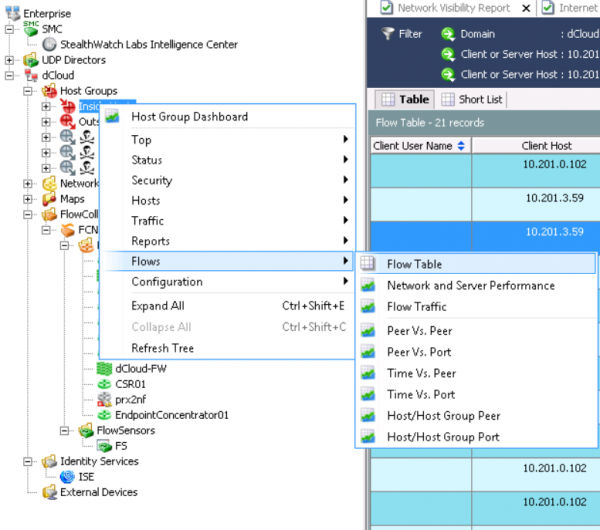
We klikken op Filter en stellen de nodige parameters in. Bijvoorbeeld:
- Datum/Tijd — Voor de afgelopen 3 dagen
- Prestaties — Gemiddelde Round Trip Time >=50ms
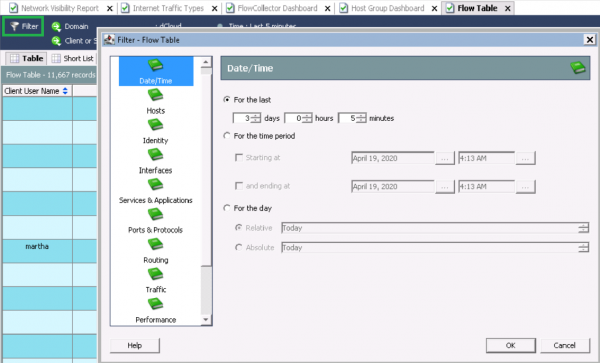
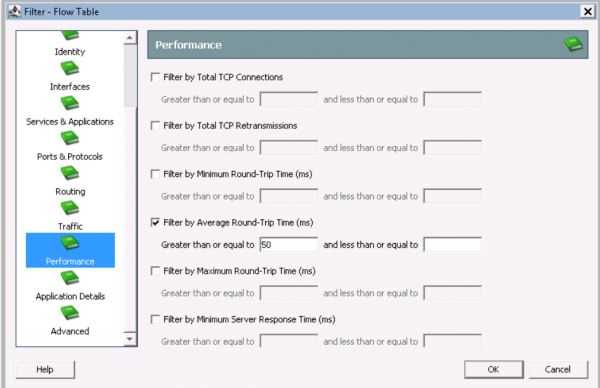
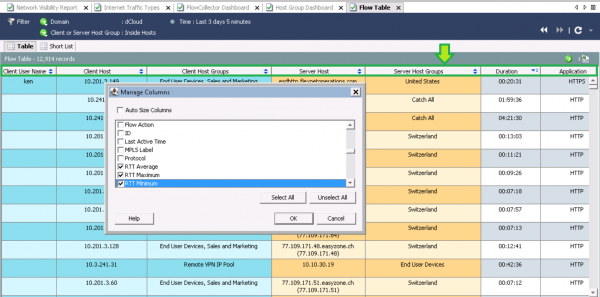
Na het weergeven van de gegevens, moeten we de relevante RTT, SRT-velden toevoegen. Hiervoor klik je op de kolom op de screenshot en kies je met de rechtermuisknop Beheer Kolommen. Vervolgens de RTT, SRT-parameters aanvinken.
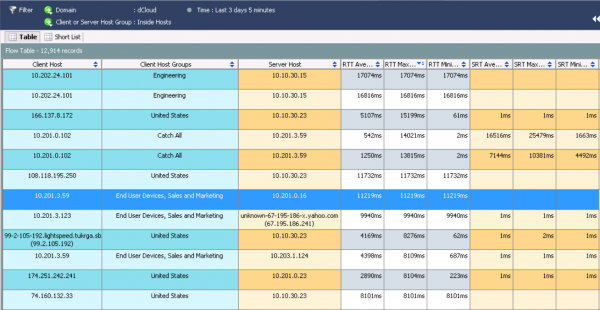
Na de verwerking van de aanvraag heb ik gesorteerd op gemiddelde RTT en de traagste interacties gezien.
Om in detailinformatie te duiken, moet je met de rechtermuisknop op de stroom klikken en kiezen Snelle Weergave voor Flow.
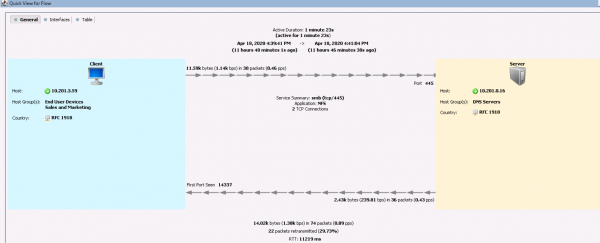
Deze informatie geeft aan dat de host 10.201.3.59 uit de groep Sales and Marketing via het protocol NFS accesses aan de DNS-server gedurende één minuut en 23 seconden en heeft een vreselijke vertraging. Op het tabblad Interfaces kun je zien van welke Netflow-exporteur de informatie afkomstig is. Op het tabblad Table is meer gedetailleerde informatie over de interactie weergegeven.
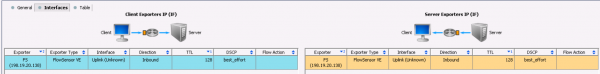
Daarna moet je nagaan welke apparaten verkeer naar FlowSensor verzenden en het probleem ligt waarschijnlijk daar.
Bovendien is StealthWatch uniek omdat het deduplicatie uitvoert. gegevens (voegt dezelfde stromen samen). Hierdoor kunnen we bijna vanuit alle Netflow-apparaten gegevens verzamelen zonder bang te zijn voor veel dubbele gegevens. Integendeel, in dit schema helpt dit te begrijpen waar precies de grootste vertragingen zijn.
3. Audit van cryptografische protocollen HTTPS
ETA (Encrypted Traffic Analytics) — een technologie ontwikkeld door Cisco die kwaadaardige verbindingen in versleuteld verkeer kan detecteren zonder het te ontsleutelen. Bovendien stelt deze technologie ons in staat om HTTPS op te splitsen in TLS-versies en cryptografische protocollen die worden gebruikt bij verbindingen. Deze functionaliteit is vooral nuttig wanneer we netwerknodes moeten identificeren die zwakke cryptostandaarden gebruiken.
Opmerking: vooraf dient de netwerkapp op StealthWatch te worden geïnstalleerd — ETA Cryptografische Audit.
Ga naar het tabblad Dashboards → ETA Cryptografische Audit en selecteer de groep hosts die geanalyseerd moet worden. Voor een algemeen beeld kiezen we Inside Hosts.
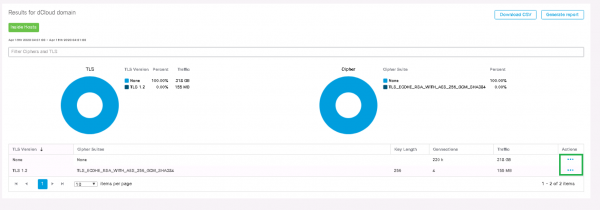
We kunnen zien dat de TLS-versie en de bijbehorende cryptostandaard worden weergegeven. Volgens de gebruikelijke indeling in de kolom Acties gaan we naar View Flows en de zoekopdracht wordt in een nieuw tabblad gestart.
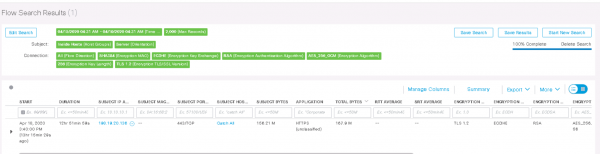
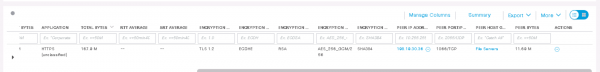
Uit de output blijkt dat de host 198.19.20.136 in de afgelopen 12 uur HTTPS met TLS 1.2 heeft gebruikt, waarbij het versleutelingsalgoritme AES-256 en de hashfunctie SHA-384. Op deze manier stelt ETA ons in staat om zwakke algoritmen in het netwerk te vinden.
4. Analyse van netwerkafwijkingen
Cisco StealthWatch kan afwijkingen in het netwerkverkeer herkennen, gebruikmakend van drie hulpmiddelen: Core Events (beveiligingsgebeurtenissen), Relationship Events (interactie-evenementen tussen segmenten, netwerknodes) en gedragsanalyse.
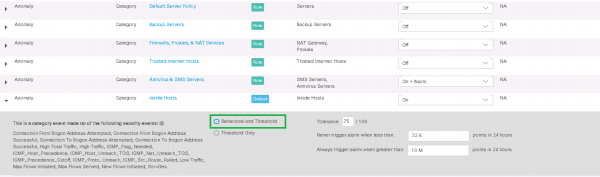
Gedragsanalyse stelt ons op zijn beurt in staat om in de loop van de tijd een gedragsmodel voor een bepaalde host of groep hosts op te bouwen. Hoe meer verkeer StealthWatch verwerkt, hoe nauwkeuriger de triggers worden dankzij deze analyse. In het begin zal het systeem vaak onterecht triggeren, dus de regels moeten handmatig 'bijgesteld' worden. Ik raad aan om de eerste paar weken geen aandacht te besteden aan dergelijke gebeurtenissen, omdat het systeem zichzelf aanpast, of voeg ze toe aan de uitzonderingen.
Hieronder is een voorbeeld van een voorgeconfigureerde regel Anomaly, waarin staat dat het evenement zonder alarm wordt geactiveerd als de host in de groep Inside Hosts interactie heeft met de groep Inside Hosts en het verkeer gedurende 24 uur meer dan 10 megabyte overschrijdt..
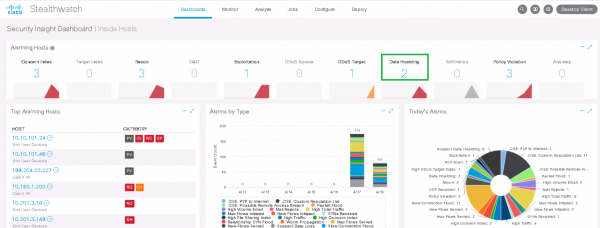
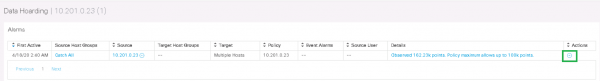
Laten we voor het voorbeeld een alarm nemen. Data Hoarding, wat betekent dat een bepaalde bron-/doelhost een abnormaal grote hoeveelheid gegevens heeft geüpload/download van een groep hosts of een host. We klikken op het evenement en duiken in de tabel waar triggerende hosts worden vermeld. Vervolgens kiezen we de host die we interessant vinden in de kolom Data Hoarding.
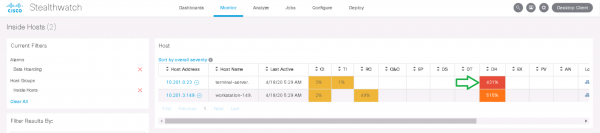
Er verschijnt een gebeurtenis die aangeeft dat er 162k 'punten' zijn gedetecteerd, terwijl het beleid 100k 'punten' toestaat — dit zijn interne metrics van StealthWatch. In de kolom Acties en drukken we op View Flows.
kunnen we zien dat deze host s nachts contact heeft gehad met de host 10.201.3.47 van de afdeling Sales & Marketing via het protocol HTTPS en gedownload heeft 1,4 GB. Dit voorbeeld is misschien niet helemaal representatief, maar het detecteren van interacties in de grootteorde van enkele honderden gigabytes gebeurt op exact dezelfde manier. Verdere onderzoeken naar anomalieën kunnen daarom interessante resultaten opleveren.
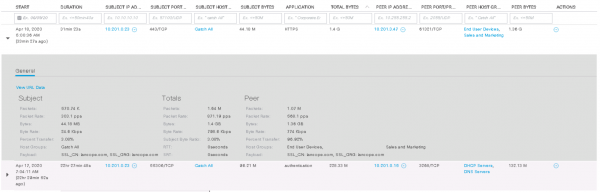
Opmerking: in de webinterface van SMC worden de gegevens in de tabbladen Dashboards alleen voor de afgelopen week weergegeven en in het tabblad Monitor voor de laatste 2 weken. Om gebeurtenissen van oudere datum te analyseren en rapporten te genereren, moet er met de Java-console op de computer van de administrator gewerkt worden.
5. Het vinden van interne netwerk scans
Laten we nu eens kijken naar enkele voorbeelden van feeds — incidenten van informatiebeveiliging. Deze functionaliteit is vooral interessant voor beveiligingsprofessionals.
Er zijn verschillende vooraf ingestelde typen scan-evenementen in StealthWatch:
- Port Scan — de bron scant meerdere poorten van de bestemmingshost.
- Addr tcp scan — de bron scant een heel netwerk op dezelfde TCP-poort, terwijl het IP-adres van de bestemming verandert. Daarbij ontvangt de bron TCP Reset-pakketten of ontvangt helemaal geen antwoorden.
- Addr udp scan — de bron scant een heel netwerk op dezelfde UDP-poort, terwijl het IP-adres van de bestemming verandert. Daarbij ontvangt de bron ICMP Port Unreachable-pakketten of ontvangt helemaal geen antwoorden.
- Ping Scan — de bron stuurt ICMP-verzoeken naar een heel netwerk met als doel antwoorden te vinden.
- Stealth Scan tcp/udp — de bron heeft zijn eigen poort gebruikt om tegelijkertijd verbinding te maken met meerdere poorten op de bestemmingshost.
Om gemakkelijker alle interne scanners te vinden, is er een netwerkapp voor StealthWatch — Visibility Assessment. Ga naar het tabblad Dashboards → Visibility Assessment → Internal Network Scanners en je zult veiligheidsincidenten zien die betrekking hebben op scannen van de afgelopen 2 weken.
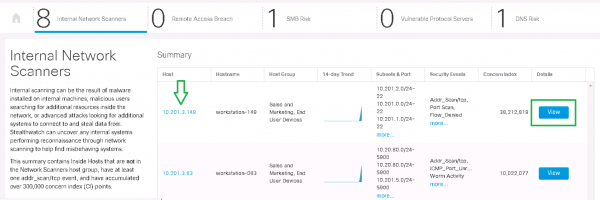
Door op de knop Details, het begin van de scan van elk netwerk, de verkeers trending en de bijbehorende alarmen zullen zichtbaar zijn.
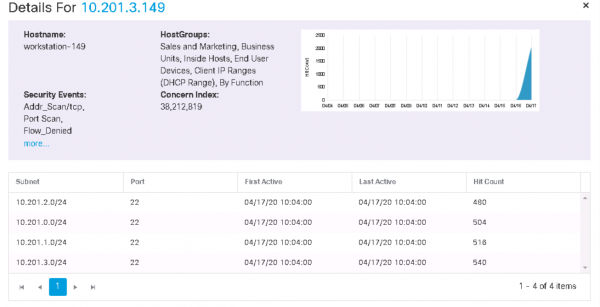
Vervolgens kun je vanuit het tabblad op de vorige screenshot 'doordringen' in de host en de beveiligingsgebeurtenissen, evenals de activiteit van de afgelopen week voor deze host bekijken.
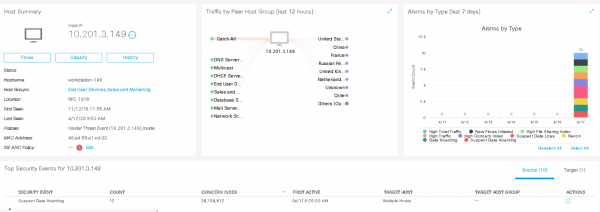
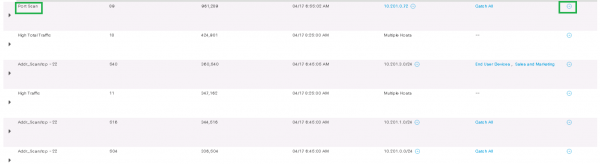
Als voorbeeld analyseren we het evenement Port Scan van de host 10.201.3.149 en een werkende opdracht krijgen. 10.201.0.72, door te klikken op Acties > Geassocieerde Stromen. Een zoekopdracht naar stromen wordt gestart en relevante informatie wordt weergegeven.
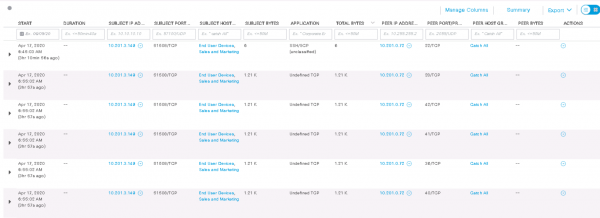
Zoals we zien, heeft deze host vanaf zijn poort 51508/TCP 3 uur geleden de bestemmingshost gescand op poorten 22, 28, 42, 41, 36, 40 (TCP). Sommige velden tonen geen informatie of omdat niet alle Netflow-velden worden ondersteund door de Netflow-exporteur.
6. Analyse van gedownloade malware met behulp van CTA
CTA (Cognitive Threat Analytics) is cloudanalyse van Cisco die perfect integreert met Cisco StealthWatch en een handtekeningloze analyse aanvult met een handtekeninggebaseerde. Dit maakt het mogelijk om trojans, netwerkwormen, zero-day malware en andere malware en hun verspreiding binnen het netwerk te detecteren. De eerder genoemde technologie ETA maakt ook analyse van dergelijke kwaadaardige communicatie mogelijk, zelfs in versleuteld verkeer.
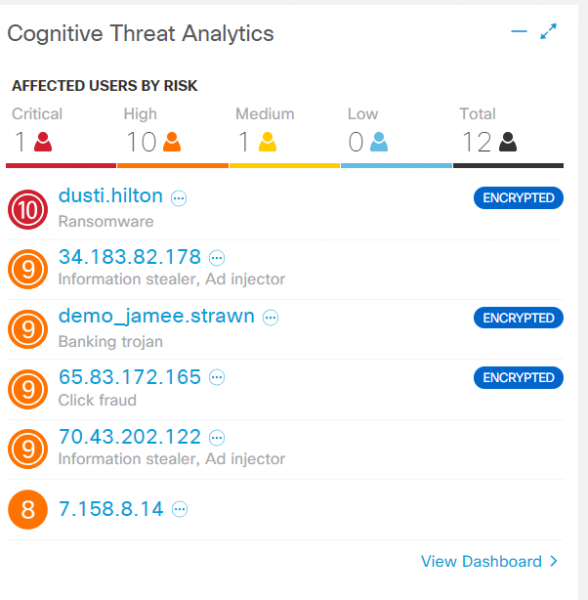
Op het eerste tabblad in de webinterface is er een speciaal widget Cognitive Threat Analytics. De korte samenvatting geeft informatie over ontdekte bedreigingen op gebruikershosts: trojan, frauduleuze software, ongewenste reclame-software. Het woord 'Encrypted' geeft precies de werking van ETA aan. Door op de host te klikken, wordt alle informatie, inclusief beveiligingsgebeurtenissen en logs van CTA, weergegeven.
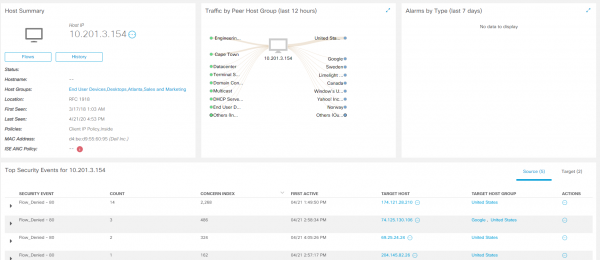
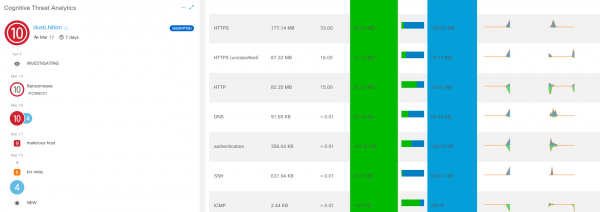
Bij het aanwijzen van elke stap van CTA, wordt gedetailleerde informatie over de interacties weergegeven. Voor volledige analyse is het de moeite waard om op te drukken Bekijk Incidentdetails, en je komt in een aparte console terecht. Cognitive Threat Analytics.
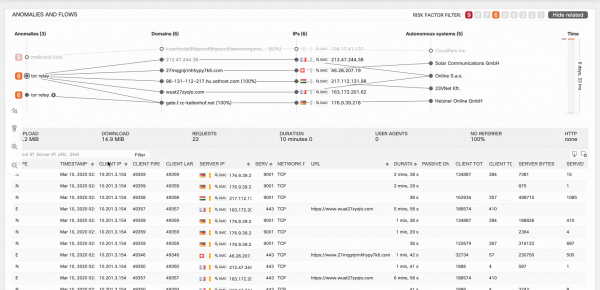
Rechtsboven geeft een filter de mogelijkheid om evenementen op basis van kritikaliteit weer te geven. Wanneer je met de muis over een specifieke anomalie beweegt, verschijnen de logs met de bijbehorende tijdlijn aan de rechterkant van het scherm. Hierdoor begrijpt de specialist van de IT-beveiligingsafdeling duidelijk welke geïnfecteerde host na welke acties bepaalde handelingen begon uit te voeren.
Hieronder is nog een voorbeeld afgebeeld - een bancaire trojan waarmee de host was geïnfecteerd 198.19.30.36. Deze host begon interactie te hebben met schadelijke domeinen, en in de logs wordt informatie weergegeven over de stromen van deze interacties.
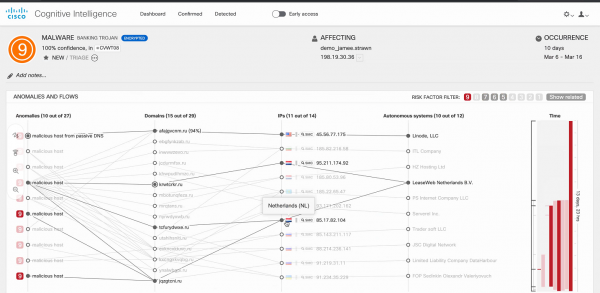
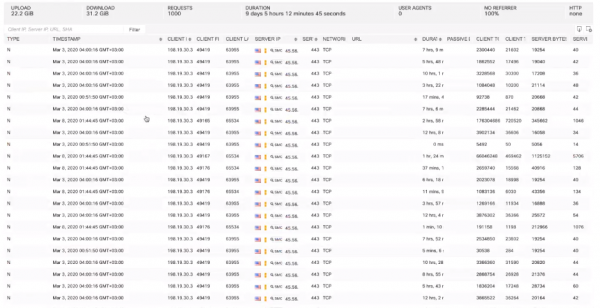
Een van de beste oplossingen die er kan zijn, is om de host in quarantaine te plaatsen met behulp van de native Cisco ISE voor verdere behandeling en analyse.
Conclusie
De Cisco StealthWatch-oplossing is een van de leiders onder netwerkbewakingproducten, zowel op het gebied van netwerk- als informatiebeveiliging. Hiermee kunnen illegitieme interacties binnen het netwerk, applicatietraagheid, de meest actieve gebruikers, anomalieën, malware en APT worden gedetecteerd. Bovendien kunnen scans, pentesters worden opgespoord en kan een cryptoaudit van HTTPS-verkeer worden uitgevoerd. U kunt nog meer use cases vinden op .
Als u de wens heeft om te controleren of uw netwerk soepel en efficiënt functioneert, stuur dan .
Binnenkort plannen we nog enkele technische publicaties over verschillende IB-producten. Als u geïnteresseerd bent in dit onderwerp, houd dan onze kanalen in de gaten (, , , )!
Bron: habr.com
