

Hoe vaak koop je iets impulsief, verleid door geweldige advertenties, en ligt dat aanvankelijk gewilde item dan te verstoffen in de kast, berging of garage tot de volgende grote schoonmaak of verhuizing? Het resultaat is teleurstelling door onterecht hoge verwachtingen en verspild geld. Nog erger is het wanneer dit met een bedrijf gebeurt. Te vaak zijn marketingtrucs zo indrukwekkend dat bedrijven dure oplossingen aanschaffen zonder het volledige plaatje van het gebruik te zien. Intussen helpt proeftesten van een systeem om te begrijpen hoe je de infrastructuur kunt voorbereiden op integratie, welke functionaliteit en in welke omvang geïmplementeerd moet worden. Dit kan een enorm aantal problemen door ‘blind’ productkeuze voorkomen. Bovendien zal de implementatie na een goede ‘pilot’ de ingenieurs veel minder kapotte zenuwcellen en grijze haren opleveren. Laten we onderzoeken waarom pilot testing zo belangrijk is voor een succesvol project, aan de hand van het populaire hulpmiddel voor toegang controle tot het bedrijfsnetwerk — Cisco ISE. We zullen zowel typische als zeer ongewone toepassingen van de oplossing bekijken die we in onze praktijk zijn tegengekomen.
Cisco ISE — 'Radius-server op steroïden'
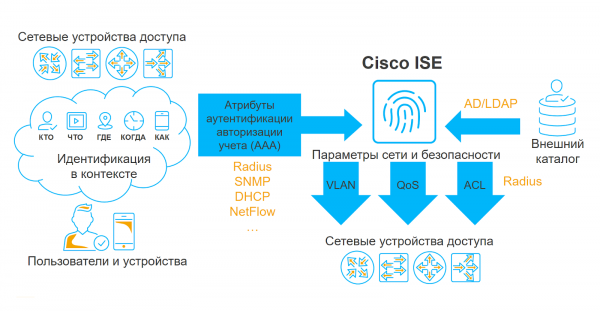
Cisco Identity Services Engine (ISE) is een platform voor het creëren van een toegang controlesysteem voor het lokale computernetwerk van een organisatie. In de expertgemeenschap heeft het product vanwege zijn eigenschappen de bijnaam 'Radius-server op steroïden' gekregen. Waarom? In wezen is de oplossing een Radius-server waaraan een groot aantal extra services en 'tricks' is toegevoegd, waarmee een grote hoeveelheid contextuele informatie kan worden verkregen en de verzamelde gegevens kunnen worden toegepast in toegangspolicies.
Net als elke andere Radius-server communiceert Cisco ISE met netwerkinfrastructuur op toegangs niveau, verzamelt informatie over alle pogingen om verbinding te maken met het bedrijfsnetwerk, en laat gebruikers in het LAN toe of weigert hen op basis van authenticatie- en autorisatiepolicies. De mogelijkheid van profilering, chaining en integratie met andere informatiebeveiligingsoplossingen stelt ons echter in staat om de logica van de autorisatie policy aanzienlijk te compliceren en daardoor vrij moeilijke en interessante taken op te lossen.
Implementeren of experimenteren: waarom is testen nodig?
De waarde van pilot-testing ligt in het demonstreren van alle mogelijkheden van het systeem binnen de specifieke infrastructuur van een organisatie. Ik ben ervan overtuigd dat het piloteren van Cisco ISE voor implementatie nuttig is voor alle deelnemers aan het project, en hier is waarom.
Integrators krijgen hiermee een duidelijk beeld van de verwachtingen van de klant en kunnen een correct technisch voorschrift opstellen, dat veel gedetailleerder is dan de gebruikelijke frase 'zorg ervoor dat alles goed is'. Een 'pilot' stelt ons in staat om de problemen van de klant goed aan te voelen, te begrijpen welke taken voor hem prioritair zijn en welke secundair. Voor ons is dit een geweldige kans om vooraf te begrijpen welke apparatuur in de organisatie wordt gebruikt, hoe de implementatie zal verlopen, op welke locaties, waar deze zich bevinden, en meer.
Klantengroepen zien tijdens de pilot-testing het echte systeem in actie, leren de interface kennen, kunnen controleren of het compatibel is met hun bestaande 'hardware', en krijgen een compleet beeld van hoe de oplossing zal functioneren na de volledige implementatie. De 'pilot' is het moment waarop je alle 'verborgen problemen' kunt zien waarmee je ongetwijfeld te maken zult krijgen bij de integratie, en kunt beslissen hoeveel licenties je moet aanschaffen.
Wat kan er 'bovenwater komen' tijdens de 'pilot'?
Dus, hoe bereid je je goed voor op de implementatie van Cisco ISE? Uit onze ervaring hebben we vier belangrijke punten genoteerd die van belang zijn om in acht te nemen tijdens de pilot-testing van het systeem.
Formaat
Allereerst moet je bepalen in welke vorm het systeem zal worden gerealiseerd: als fysieke of virtuele appliance. Elk type heeft zijn voor- en nadelen. Bijvoorbeeld, het sterke punt van een fysieke appliance is de voorspelbare prestatie, maar je mag niet vergeten dat dergelijke apparaten na verloop van tijd verouderen. Virtuele appliances zijn minder voorspelbaar omdat ze afhankelijk zijn van de hardware waarop de virtualisatie-omgeving is uitgerold, maar hebben wel een groot voordeel: met ondersteuning kunnen ze altijd worden bijgewerkt naar de laatste versie.
Is uw netwerkinfrastructuur compatibel met Cisco ISE?
Uiteraard zou het ideaal zijn om al het materiaal gelijktijdig op het systeem aan te sluiten. Dit is echter niet altijd mogelijk, aangezien veel organisaties nog steeds onbeheerste switches of switches gebruiken die niet alle technologieën ondersteunen die Cisco ISE vereist. Overigens gaat het niet alleen om switches, maar ook om draadloze netwerkcontrollers, VPN-concentrators en andere apparatuur waarmee gebruikers verbinding maken. In mijn ervaring waren er gevallen waarin een klant na een demonstratie van het systeem bijna het hele assortiment access switches verving door moderne Cisco-apparatuur voor een volledige implementatie. Om onaangename verrassingen te voorkomen, is het raadzaam vooraf te onderzoeken welk deel van de apparatuur niet wordt ondersteund.
Zijn al uw apparaten standaard?
In elk netwerk zijn er standaardapparaten waarmee geen problemen bij de aansluiting zouden moeten optreden: geautomatiseerde werkplekken, IP-telefoons, Wi-Fi-toegangspunten, videobewakingscamera's, enzovoort. Maar het kan ook voorkomen dat niet-standaardapparaten op het lokale netwerk moeten worden aangesloten, zoals RS232/Ethernet-signaalconverters, interfaces voor ononderbroken voeding, verschillende technologische apparatuur, enz. Het is belangrijk om deze apparaten van tevoren te identificeren, zodat u al tijdens de implementatiefase een idee heeft van hoe ze technisch zal functioneren met Cisco ISE.
Constructieve dialoog met IT-ers
Vaak zijn de afdelingen die Cisco ISE aanvragen de beveiligingsafdelingen, terwijl de IT-afdelingen meestal verantwoordelijk zijn voor de configuratie van access switches en Active Directory. Daarom is productieve samenwerking tussen beveiligers en IT-ers een van de belangrijkste voorwaarden voor een probleemloze implementatie van het systeem. Als zij de integratie als een bedreiging ervaren, is het belangrijk hen uit te leggen hoe de oplossing nuttig zal zijn voor de IT-afdeling.
Top 5 gebruiksscenario's van Cisco ISE
Volgens onze ervaring wordt de benodigde functionaliteit van het systeem ook tijdens de proefperode vastgesteld. Hieronder staan enkele van de meest populaire en minder gebruikelijke gebruiksscenario's van de oplossing.
Veilige toegang tot het lokale netwerk via bekabelde verbinding met EAP-TLS
Volgens de onderzoeksresultaten van onze pentesters maken kwaadaardige actoren vaak gebruik van gewone stopcontacten die verbonden zijn met printers, telefoons, IP-camera's, Wi-Fi-punten en andere niet-persoonlijke netwerkapparaten om toegang te krijgen tot het bedrijfsnetwerk. Daarom is de kans op een succesvolle aanval met sessieafleiding en brute-force wachtwoorden groot, zelfs als de netwerktoegang plaatsvindt op basis van dot1x-technologie, maar met alternatieve protocollen zonder gebruik te maken van authenticatiecertificaten. In het geval van Cisco ISE zal het aanzienlijk moeilijker zijn om het certificaat te kraken — aanvallers zullen hiervoor veel grotere rekenkracht nodig hebben, waardoor deze casus zeer effectief is.
Duale SSID draadloze toegang
De essentie van dit scenario is het gebruik van 2 netidentificatoren (SSID's). Een daarvan kan voor het gemak als 'gast' worden aangeduid. Via deze SSID kunnen zowel gasten als werknemers van het bedrijf toegang krijgen tot het draadloze netwerk. Laatstgenoemden worden bij het aansluiten omgeleid naar een speciaal portaal waar provisioning plaatsvindt. Dit houdt in dat de gebruiker een certificaat ontvangt en zijn persoonlijke apparaat wordt geconfigureerd voor automatische herverbinding met de tweede SSID, die EAP-TLS gebruikt met alle voordelen van de eerste casus.
MAC Authenticatie Omzeiling en Profilering
Een andere populaire casus houdt verband met de automatische identificatie van het type aangesloten apparaat en het toepassen van de juiste beperkingen. Waarom is dit interessant? Omdat er nog steeds veel apparaten zijn die geen authenticatie via het 802.1X-protocol ondersteunen. Daarom moeten dergelijke apparaten toegang tot het netwerk krijgen op basis van hun MAC-adres, wat relatief eenvoudig te vervalsen is. Hier komt Cisco ISE om de hoek kijken: met het systeem kan worden gezien hoe een apparaat zich in het netwerk gedraagt, kan een profiel worden opgesteld en kan het worden gekoppeld aan een groep andere apparaten, zoals een IP-telefoon en een werkstation. Bij een poging van een kwaadwillende om het MAC-adres te vervalsen en verbinding te maken met het netwerk, zal het systeem detecteren dat het profiel van het apparaat is veranderd, een waarschuwing voor verdacht gedrag geven en de verdachte gebruiker geen toegang tot het netwerk verlenen.
EAP-Chaining
De EAP-Chaining-technologie houdt sequentiële authenticatie van de werk-pc en het gebruikersaccount in. Dit gebruiksgeval is wijdverbreid, omdat in veel bedrijven het niet wordt aangemoedigd om persoonlijke apparaten van werknemers aan het bedrijfsnetwerk aan te sluiten. Door deze benadering van authenticatie kan worden gecontroleerd of een specifieke werkstation deel uitmaakt van het domein, en bij een negatief resultaat krijgt de gebruiker ofwel geen toegang tot het netwerk, ofwel toegang met bepaalde beperkingen.
Posturing
In dit geval gaat het om de beoordeling van de conformiteit van de softwareconfiguratie van de werkstation aan de eisen van de informatiebeveiliging. Met deze technologie kan worden gecontroleerd of de software op de werkstation is bijgewerkt, of de beveiligingssoftware is geïnstalleerd, of de host-firewall is ingesteld, enzovoort. Interessant is dat deze technologie ook andere taken kan oplossen die niet met beveiliging te maken hebben, zoals het controleren van de aanwezigheid van noodzakelijke bestanden of de installatie van systeemsoftware.
Minder vaak voorkomende gebruiksscenario's voor Cisco ISE zijn toegangscontrole met doorlopende domein-authenticatie (Passive ID), SGT-gebaseerde microsegmentatie en filtering, evenals integratie met mobiele apparaatbeheersystemen (MDM) en kwetsbaarheidsscanners (Vulnerability Scanner).
Ongewone projecten: waarom zou Cisco ISE nog nuttig kunnen zijn, of 3 zeldzame gebruiksgevallen uit onze praktijk
Toegangscontrole tot Linux-servers
Op een gegeven moment hadden we een vrij niet-triviaal geval voor een van onze klanten, die al een Cisco ISE-systeem had geïmplementeerd: we moesten een manier vinden om de acties van gebruikers (meestal beheerders) op servers met een geïnstalleerd Linux-besturingssysteem te controleren. In onze zoektocht naar antwoorden kregen we het idee om gebruik te maken van de open source PAM Radius Module, waarmee toegang tot servers onder Linux kan worden verkregen met authenticatie via een externe radius-server. Alles zou goed verlopen, ware het niet dat één ding een probleem vormt: de radius-server geeft bij het antwoord op het authenticatieverzoek alleen de gebruikersnaam en het resultaat — assess accepted of assess rejected. Ondertussen moet er voor autorisatie in Linux minimaal nog een parameter worden ingesteld — de home directory, zodat de gebruiker ergens terechtkomt. We vonden geen manier om dit als radius-attribuut mee te geven, dus schreven we een speciaal script voor het op afstand creëren van accounts op hosts in een semi-automatische modus. Deze taak was goed uitvoerbaar, aangezien we te maken hadden met accounts van beheerders, waarvan er niet zo veel waren. Vervolgens logden de gebruikers in op het benodigde apparaat, waarna ze de benodigde toegang kregen. Dit leidt tot de redelijke vraag: is het echt noodzakelijk om in dergelijke gevallen specifiek Cisco ISE te gebruiken? Eigenlijk niet — elke radius-server zou voldoen, maar aangezien de klant al dit systeem had, hebben we gewoon een nieuwe functie eraan toegevoegd.
Inventarisatie van 'hardware' en software in het LAN
Op een keer werkten we aan een project voor de levering van Cisco ISE aan een klant zonder een voorafgaande 'pilot'. Er waren geen duidelijke eisen voor de oplossing, en bovendien hadden we te maken met een vlakke, niet-segmenteerde netwerk, wat onze taak bemoeilijkte. Tijdens het project hebben we alle mogelijke methoden voor profilering ingesteld die het netwerk ondersteunde: NetFlow, DHCP, SNMP, integratie met AD, enzovoort. Uiteindelijk is er toegang ingesteld via MAR, waardoor gebruikers het netwerk konden betreden, zelfs bij mislukte authenticatie. Dat wil zeggen, zelfs als de authenticatie niet succesvol was, liet het systeem de gebruiker het netwerk binnen, verzamelde informatie over hem en registreerde deze in de ISE-database. Dit netwerkmonitoring gedurende enkele weken hielp ons bij het identificeren van aangesloten systemen en niet-persoonlijke apparaten, en het ontwikkelen van een aanpak voor hun segmentatie. Vervolgens hebben we ook het poscheren ingesteld voor het installeren van de agent op werkstations met als doel informatie te verzamelen over de geïnstalleerde software. En wat was het resultaat? We slaagde erin het netwerk te segmenteren en een lijst op te stellen van software die van de werkstations verwijderd moest worden. Ik zal niet ontkennen dat de verdere taken voor het toewijzen van gebruikers aan domeingroepen en het scheiden van toegangsrechten ons behoorlijk wat tijd kostten, maar zo kregen we een compleet beeld van welke 'hardware' bij de klant in het netwerk aanwezig was. Overigens was dit niet moeilijk dankzij de goede prestaties van de profilering 'uit de doos'. En waar de profilering niet hielp, keken we zelf, door de poort van de switch te isoleren waaraan de apparatuur was aangesloten.
Remote software-installatie op werkstations
Deze case is een van de vreemdste in mijn praktijk. Op een dag kwam een klant naar ons toe met een noodkreet – bij de implementatie van Cisco ISE ging er iets mis, alles viel uit en niemand kon nog toegang krijgen tot het netwerk. We gingen erover nadenken en ontdekten het volgende. Het bedrijf had 2000 computers, waarvan het beheer vanuit het beheeraccount gebeurde, omdat er geen domeincontroller was. Om te kunnen registreren werd Cisco ISE geïmplementeerd. We moesten op de een of andere manier begrijpen of er antivirussoftware op de bestaande pc's was geïnstalleerd, of de software-omgeving was bijgewerkt, enzovoort. Aangezien het netwerkapparatuur in het systeem werd geïntroduceerd door IT-beheerders, was het logisch dat zij toegang hadden. Door te kijken hoe het werkte en hun eigen pc's te registreren, bedachten de beheerders een manier om software op de werkstations van werknemers op afstand te installeren zonder persoonlijk langs te gaan. Stel je voor hoeveel stappen je op een dag kunt besparen! De beheerders hebben verschillende controles uitgevoerd op de werkstations om te zoeken naar een bepaald bestand in de map C:Program Files, en bij afwezigheid daarvan werd automatische remediatie gestart met een link naar het bestand dat de .exe-installatie bevatte. Dit stelde gewone gebruikers in staat om toegang te krijgen tot de bestandsopslag en de benodigde software te downloaden. Helaas had de admin de ISE-systeem slecht begrepen en beschadigde de registratiemechanismen – hij schreef de policy verkeerd, wat leidde tot het probleem waar wij bij betrokken werden. Persoonlijk ben ik oprecht verrast door zo'n creatieve benadering, aangezien het veel goedkoper en minder arbeidsintensief geweest zou zijn om een domeincontroller te creëren. Maar als proof of concept werkte het.
Meer over de technische nuances die optreden bij de implementatie van Cisco ISE, lees je in het artikel van mijn collega .
Artem Bobrikov, ontwerpingeneer van het Centrum voor Informatiebeveiliging van het bedrijf ‘Infosystem Jet’
Naschrift:
Hoewel deze post over het Cisco ISE-systeem gaat, is de beschreven problematiek relevant voor de hele klasse NAC-oplossingen. Het maakt niet zo veel uit welke leverancier je van plan bent te implementeren - het merendeel van het bovenstaande blijft toepasbaar.
Bron: habr.com
