

Vandaag gaan we PAT (Port Address Translation) bestuderen, een technologie voor het vertalen van IP-adressen met behulp van poorten, en NAT (Network Address Translation), een technologie voor het omzetten van IP-adressen van transitpakketten. PAT is een speciale vorm van NAT. We zullen drie onderwerpen bespreken:
— private of interne (intranet, lokale) IP-adressen en publieke of externe IP-adressen;
— NAT en PAT;
— configuratie van NAT/PAT.
Laten we beginnen met interne Private IP-adressen. We weten dat ze zijn verdeeld in drie klassen: A, B en C.
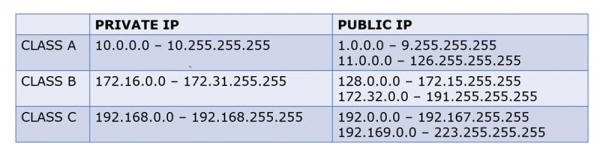
Interne adressen van klasse A beslaan het bereik 'tien' van 10.0.0.0 tot 10.255.255.255, terwijl externe adressen het bereik van 1.0.0.0 tot 9.255.255.255 en van 11.0.0.0 tot 126.255.255.255 beslaan.
Interne adressen van klasse B beslaan het bereik van 172.16.0.0 tot 172.31.255.255, terwijl externe adressen van 128.0.0.0 tot 172.15.255.255 en van 172.32.0.0 tot 191.255.255.255 gaan.
Interne adressen van klasse C beslaan het bereik van 192.168.0.0 tot 192.168.255.255, terwijl externe adressen van 192.0.0.0 tot 192.167.255.255 en van 192.169.0.0 tot 223.255.255.255 reiken.
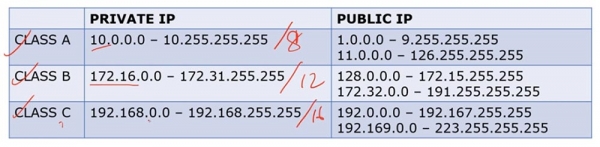
Adressen van klasse A zijn adressen /8, van klasse B zijn /12 en van klasse C zijn /16. Zo beslaan externe en interne IP-adressen van verschillende klassen verschillende bereiken.
We hebben herhaaldelijk de verschillen tussen privé- en publieke IP-adressen besproken. In grote lijnen, als we een router hebben en een groep interne IP-adressen, zal de router ze omzetten in externe IP-adressen wanneer ze proberen verbinding te maken met het internet. Interne adressen worden uitsluitend in lokale netwerken gebruikt en niet op het internet.
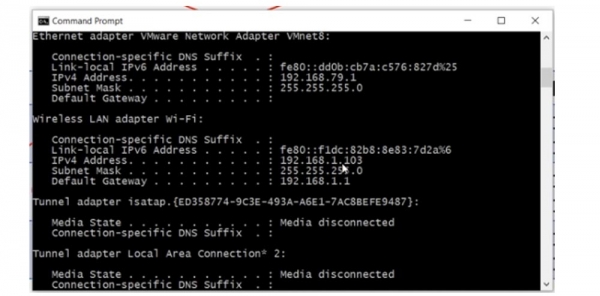
Als ik via de opdrachtprompt de netwerkinstellingen van mijn computer bekijk, zie ik daar mijn interne LAN IP-adres 192.168.1.103.
Om mijn publieke IP-adres te achterhalen, kan ik gebruik maken van een online dienst zoals 'Wat is mijn IP?'. Zoals je ziet, is het externe adres van de computer 78.100.196.163 verschillend van zijn interne adres.
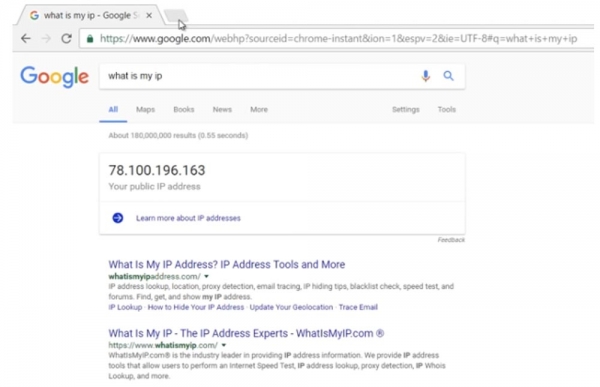
In alle gevallen is mijn computer op internet zichtbaar via het externe IP-adres. Dus, het interne adres van mijn computer is 192.168.1.103 en het externe adres is 78.100.196.163. Het interne adres wordt alleen gebruikt voor lokale communicatie; je kunt niet op het internet komen met het interne adres; daarvoor heb je een publiek IP-adres nodig. Je kunt je herinneren waarom er een scheiding is gemaakt tussen privé- en publieke adressen door de video van Dag 3 opnieuw te bekijken.
Laten we bekijken wat NAT is. Er zijn drie soorten NAT: statisch, dynamisch en 'overloaded' NAT, of PAT.
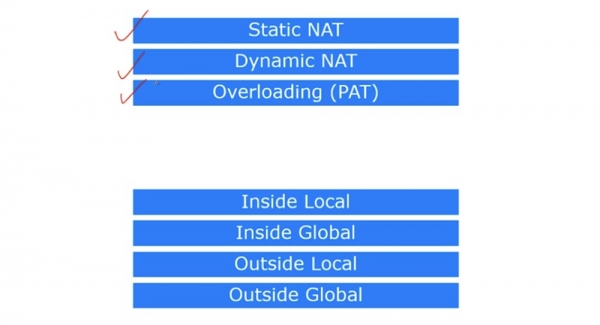
Binnen Cisco zijn er 4 termen die NAT beschrijven. Zoals ik al zei, is NAT een mechanisme voor het omzetten van interne adressen naar externe. Als een apparaat dat met het internet is verbonden een pakket ontvangt van een ander apparaat in het lokale netwerk, zal het dit pakket gewoon weggooien, omdat het formaat van het interne adres niet overeenkomt met het formaat van de adressen die in het wereldwijde internet worden gebruikt. Daarom moet het apparaat een openbaar IP-adres krijgen om het internet op te gaan.
De eerste term is Inside Local, wat het IP-adres van de host in het interne lokale netwerk betekent. Simpel gezegd, dit is het primaire adres van de bron, zoals 192.168.1.10. De tweede term, Inside Global, is het IP-adres van de lokale host zoals het zichtbaar is in het externe netwerk. In ons geval is dit het IP-adres van de externe poort van de router, 200.124.22.10.
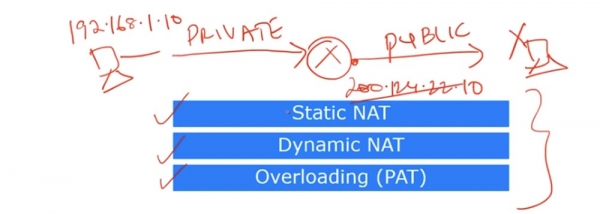
Je zou kunnen zeggen dat Inside Local een privé IP-adres is en Inside Global een publiek IP-adres. Onthoud dat de term Inside wordt gebruikt in relatie tot de verkeersbron, terwijl Outside betrekking heeft op de bestemming van het verkeer. Outside Local is het IP-adres van de host in het externe netwerk, zoals het zichtbaar is voor het interne netwerk. Eenvoudiger gezegd, dit is het ontvangstadres dat zichtbaar is vanuit het interne netwerk. Een voorbeeld van zo'n adres is het IP-adres 200.124.22.100 van een apparaat dat zich op het internet bevindt.
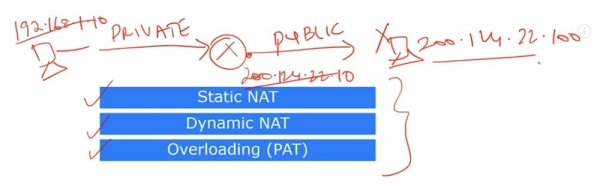
Outside Global is het IP-adres van de host zoals het zichtbaar is in het externe netwerk. In de meeste gevallen zien de adressen Outside Local en Outside Global er hetzelfde uit, omdat zelfs na de omvorming het bestemmings-IP-adres voor de bron zichtbaar blijft zoals voor de omvorming.
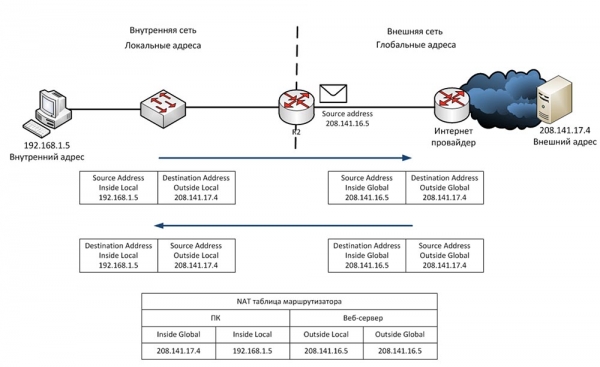
Laten we eens kijken naar wat statische NAT inhoudt. Statische NAT betekent een wederzijds unieke omzetting van interne IP-adressen naar externe, of een omzetting 'één-op-één'. Wanneer apparaten verkeer naar het internet verzenden, worden hun interne Inside Local-adressen omgezet naar interne Inside Global-adressen.
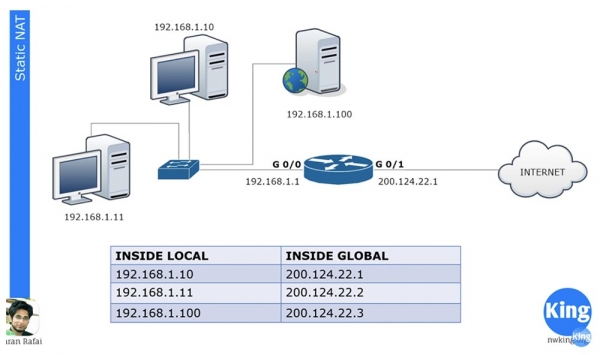
In ons lokale netwerk zijn er 3 apparaten, en wanneer ze verbinding met het internet proberen te maken, krijgt elk van hen zijn eigen Inside Global-adres. Deze adressen worden statisch toegewezen aan de verkeersbronnen. Het 'één-op-één'-principe betekent dat als er 100 apparaten in het lokale netwerk zijn, zij 100 externe adressen ontvangen.
NAT is ontstaan om het internet te redden, waar publieke IP-adressen opraakte. Dankzij NAT kunnen vele bedrijven en netwerken een gemeenschappelijk extern IP-adres hebben, waarin lokale adressen van apparaten worden omgezet wanneer ze verbinding maken met internet. U kunt zeggen dat in dit geval er geen besparing is op het aantal adressen met statische NAT, aangezien honderd lokale computers honderd externe adressen toegewezen krijgen, en u heeft daar helemaal gelijk in. Echter, statische NAT heeft nog steeds een aantal voordelen.
Bijvoorbeeld, we hebben een server met het interne IP-adres 192.168.1.100. Als een apparaat van internet contact met deze server wil maken, kan het dat niet doen met het interne bestemmingsadres; daarvoor moet het het externe adres van de server 200.124.22.3 gebruiken. Als de router is ingesteld op statische NAT, wordt al het verkeer dat is gericht op 200.124.22.3 automatisch doorgestuurd naar 192.168.1.100. Op deze manier wordt externe toegang tot apparaten in het lokale netwerk, in dit geval de webserver van het bedrijf, gewaarborgd, wat in bepaalde gevallen nodig kan zijn.
Laten we dynamische NAT bekijken. Dit lijkt sterk op statische NAT, maar het wijst geen permanente externe adressen toe aan elk lokaal apparaat. Bijvoorbeeld, we hebben 3 lokale apparaten en maar 2 externe adressen. Als het tweede apparaat het internet wil bereiken, krijgt het het eerste beschikbare IP-adres toegewezen. Als daarna de webserver het internet op wil, zal de router het tweede beschikbare externe adres aan hem toewijzen. Als daarna het eerste apparaat het externe netwerk wil bereiken, zal er geen beschikbare IP-adres zijn, en de router zal zijn pakket afwijzen.
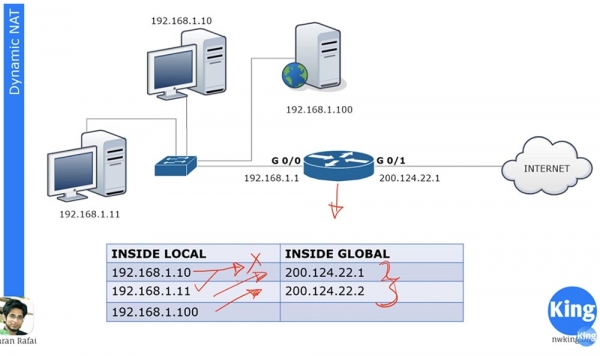
We kunnen honderden apparaten met interne IP-adressen hebben, en elk van deze apparaten kan verbinding maken met het internet. Maar omdat we geen statische toewijzingen van externe adressen hebben, kunnen er tegelijkertijd niet meer dan 2 apparaten van de honderd het internet op, omdat we maar twee dynamisch toegewezen externe adressen hebben.
Cisco-apparaten hebben een vaste tijd voor adresvertaling, die standaard 24 uur bedraagt. Deze kan worden aangepast naar 1, 2, 3 of 10 minuten, of naar elke gewenste tijd. Na deze periode worden externe adressen vrijgegeven en automatisch teruggegeven aan de pool met adressen. Als op dat moment het eerste apparaat verbinding met het internet wil maken en een extern adres beschikbaar is, krijgt het dat adres toegewezen. De router bevat een NAT-tabel die dynamisch wordt bijgewerkt, en zolang de vertalingstijd niet is verstreken, blijft het toegewezen adres aan het apparaat gekoppeld. Eenvoudig gezegd werkt dynamische NAT volgens het principe: 'wie het eerst komt, die het eerst maalt.'
Laten we eens kijken naar wat overbelaste NAT of PAT inhoudt. Dit is het meest voorkomende type NAT. In uw thuisnetwerk kunnen zich veel apparaten bevinden – pc's, smartphones, laptops, tablets, en al deze devices zijn verbonden met een router die één extern IP-adres heeft. PAT maakt het mogelijk dat meerdere apparaten met interne IP-adressen tegelijkertijd het internet gebruiken onder één extern IP-adres. Dit is mogelijk omdat elk privé, intern IP-adres een specifiek poortnummer gebruikt tijdens een verbinding.
Stel dat we één publiek adres hebben, 200.124.22.1, en tal van lokale apparaten. Wanneer deze apparaten verbinding maken met het internet, krijgen ze allemaal hetzelfde adres, 200.124.22.1. Het enige dat hen van elkaar onderscheidt, is het poortnummer.
Als u zich de discussie over de transportlaag herinnert, weet u dat de transportlaag poortnummers bevat, waarbij het poortnummer van de bron een willekeurig getal is.
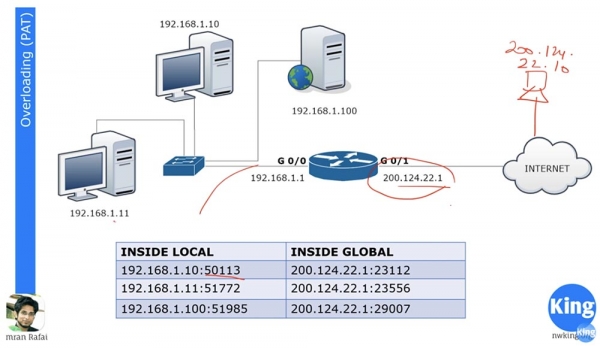
Stel dat er een host met IP-adres 200.124.22.10 is in het externe netwerk, dat verbonden is met het internet. Als de computer met het IP-adres 192.168.1.11 verbinding wil maken met de computer met het IP-adres 200.124.22.10, genereert deze een willekeurig bronpoort 51772. De bestemmingpoort van de computer in het externe netwerk is 80.
Wanneer de router een pakket ontvangt van de lokale computer dat naar het externe netwerk is gericht, vertaalt hij het lokale adres Inside Local naar het adres Inside Global 200.124.22.1 en kent hij het poortnummer 23556 toe. Het pakket bereikt de computer 200.124.22.10, en deze moet vervolgens een antwoord terugsturen volgens de handdrukprocedure, waarbij het adres 200.124.22.1 en poort 23556 de bestemming zijn.
De router heeft een NAT-translatie tabel, daarom zal hij, wanneer hij een pakket van een externe computer ontvangt, het bijbehorende Inside Local-adres bepalen dat overeenkomt met het Inside Global-adres, zoals 192.168.1.11: 51772, en het pakket doorsturen. Na dit punt kan de verbinding tussen de twee computers als tot stand gebracht worden beschouwd.
Tegelijkertijd kunt u honderden apparaten hebben die allemaal hetzelfde adres 200.124.22.1 gebruiken voor communicatie, maar met verschillende poortnummers, waardoor ze allemaal gelijktijdig verbinding met het internet kunnen maken. Dit is de reden waarom PAT zo'n populaire manier van translatie is.
Laten we de configuratie van statische NAT bekijken. Voor elk netwerk is het in de eerste plaats nodig om de inkomende en uitgaande interfaces te bepalen. In het diagram zien we de router die het verkeer van poort G0/0 naar poort G0/1 verzendt, dat wil zeggen van het interne netwerk naar het externe netwerk. Zo hebben we een inkomende interface met het adres 192.168.1.1 en een uitgaande interface met het adres 200.124.22.1.
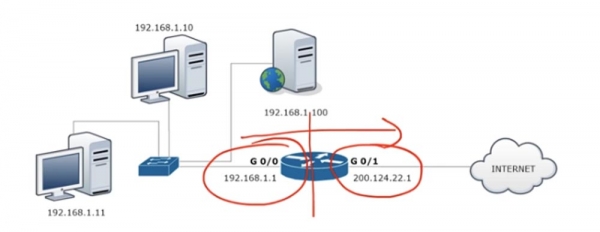
Voor de configuratie van NAT gaan we naar de interface G0/0 en stellen we de parameters in met ip address 192.168.1.1 255.255.255.0 en geven we aan dat deze interface inkomend is met het commando ip nat inside.
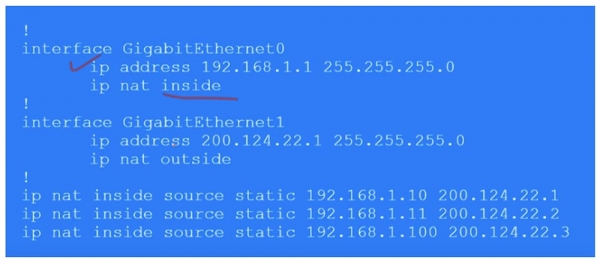
Op dezelfde manier configureren we NAT op de uitgaande interface G0/1 door ip address 200.124.22.1 in te stellen, subnetmasker 255.255.255.0 en ip nat outside. Vergeet niet dat de transformatie van dynamische NAT altijd van de inkomende naar de uitgaande interface gaat, van inside naar outside. Uiteraard komt het antwoord voor dynamische NAT aan bij de inkomende interface via de uitgaande, maar bij de initiatie van het verkeer is het in-out richting die actief is. Bij statische NAT kan het initiëren van verkeer in beide richtingen plaatsvinden – in-out of out-in.
Daarna moeten we een tabel voor statische NAT opstellen waarin elk lokaal adres overeenkomt met een afzonderlijk globaal adres. In ons geval hebben we 3 apparaten, dus de tabel zal uit 3 records bestaan waarin het Inside Local IP-adres van de bron wordt aangegeven, dat wordt omgezet in een Inside Global-adres: ip nat inside static 192.168.1.10 200.124.22.1.
In statische NAT schrijft u handmatig de transformatie voor elk lokaal hostadres. Nu zal ik naar Packet Tracer gaan en de bovenstaande instellingen uitvoeren.
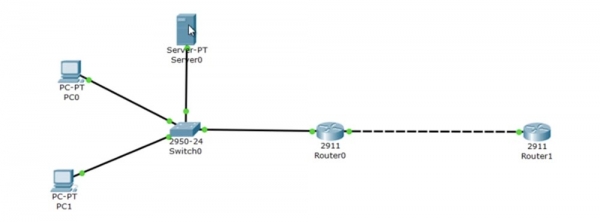
Boven hebben we server 192.168.1.100, daaronder bevindt zich computer 192.168.1.10 en helemaal onderaan computer 192.168.1.11. Poort G0/0 van router Router0 heeft IP-adres 192.168.1.1, en poort G0/1 – 200.124.22.1. In de "cloud", die het internet afbeeldt, heb ik Router1 geplaatst, waaraan ik IP-adres 200.124.22.10 heb toegewezen.
Ik ga naar de instellingen van Router1 en typ het commando debug ip icmp. Nu, zodra de ping dit apparaat bereikt, verschijnt er een foutopsporingsbericht in het instellingenvenster dat laat zien welk pakket het is.
Laten we beginnen met de configuratie van router Router0. Ik ga naar de globale configuratiemodus en roep de interface G0/0 op. Vervolgens voer ik het commando ip nat inside in, ga dan naar de interface g0/1 en voer het commando ip nat outside in. Op deze manier heb ik de binnenkomende en uitgaande interfaces van de router ingesteld. Nu moet ik handmatig de IP-adressen configureren, dat wil zeggen de instellingen overzetten uit de eerder gegeven tabel:
Ip nat inside source static 192.168.1.10 200.124.22.1
Ip nat inside source static 192.168.1.11 200.124.22.2
Ip nat inside source static 192.168.1.100 200.124.22.3
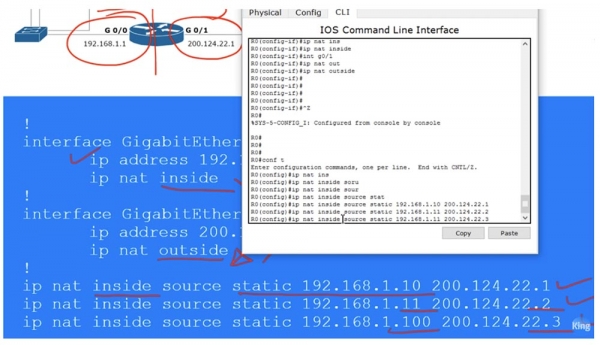
Nu ga ik Router1 pingen vanaf elk van onze apparaten en kijk ik welke IP-adressen de ontvangen ping laat zien. Hiervoor heb ik het open CLI-venster van router R1 aan de rechterkant van het scherm geplaatst, zodat ik de foutopsporingsberichten kan zien. Nu ga ik naar de opdrachtprompt van PC0 en ping het adres 200.124.22.10. Daarna verschijnt er een bericht in het venster dat de ping is ontvangen van IP-adres 200.124.22.1. Dit betekent dat het IP-adres van de lokale computer 192.168.1.10 is omgezet naar het globale adres 200.124.22.1.
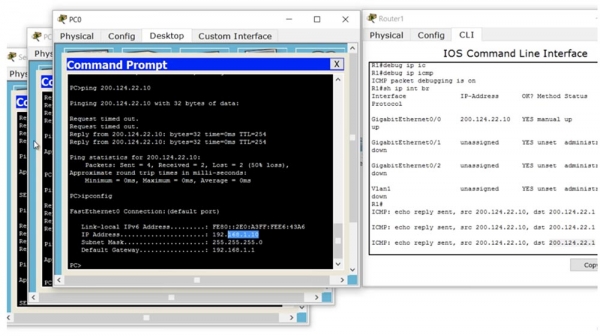
Hetzelfde doe ik met de volgende lokale computer en zie ik dat zijn adres is omgezet naar 200.124.22.2. Vervolgens stuur ik een ping vanaf de server en zie het adres 200.124.22.3.
Dus wanneer het verkeer van een apparaat in het lokale netwerk de router bereikt waarop statische NAT is ingesteld, converteert de router volgens de tabel het lokale IP-adres naar een globaal IP-adres en stuurt het verkeer naar het externe netwerk. Om de NAT-tabel te controleren, voer ik het commando show ip nat translations in.
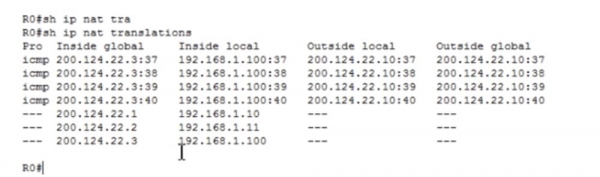
Nu kunnen we alle conversies bekijken die de router uitvoert. In de eerste kolom Inside Global staat het apparaatadres vóór de vertaling, dat wil zeggen het adres waaronder het apparaat zichtbaar is vanuit het externe netwerk, vervolgens komt het adres Inside Local, oftewel het adres van het apparaat in het lokale netwerk. De derde kolom toont Outside Local, en de vierde het adres Outside Global, waarbij beide deze adressen gelijk zijn, omdat we het IP-adres van de bestemming niet onderhevig aan transformatie stellen. Zoals je ziet, is de tabel na enkele seconden leeggemaakt, omdat in Packet Tracer een korte ping-time-out is ingesteld.
Ik kan de server op adres 200.124.22.3 pingen vanuit router R1, en als we opnieuw naar de routerinstellingen gaan, kunnen we zien dat de tabel weer is gevuld met vier regels van pings met het getransformeerde bestemmingsadres 192.168.1.100.
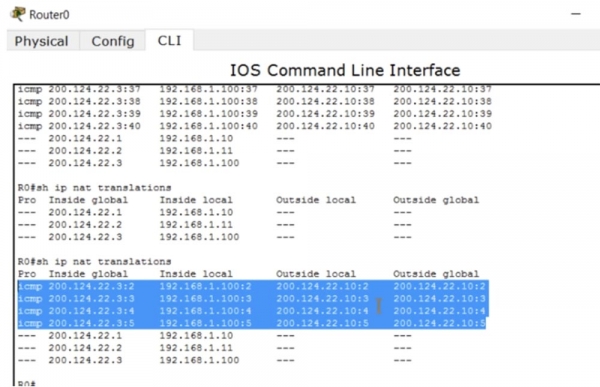
Zoals ik al zei, zelfs als de vertalingstime-out is ingeschakeld, wordt het NAT-mechanisme automatisch geactiveerd bij het initiëren van verkeer vanuit een externe bron. Dit gebeurt alleen bij het gebruik van statisch NAT.
Laten we nu kijken hoe dynamisch NAT werkt. In ons voorbeeld zijn er 2 publieke adressen voor drie apparaten in het lokale netwerk, maar er kunnen tientallen of honderden van dergelijke private hosts zijn. Tegelijkertijd kunnen slechts 2 apparaten tegelijkertijd verbinding maken met internet. Laten we bekijken wat, afgezien daarvan, het verschil is tussen statisch en dynamisch NAT.
Zoals in de vorige situatie moeten we eerst de inkomende en uitgaande interfaces van de router bepalen. Vervolgens creëren we een soort toegangslijst, maar dit is niet de ACL waar we het in de vorige les over hadden. Deze toegangslijst wordt gebruikt om het verkeer te identificeren dat we willen transformeren. Hier komt een nieuwe term in beeld: 'interesting traffic', ofwel 'interessant verkeer'. Dit is het verkeer dat om een of andere reden interessant voor je is, en wanneer dit verkeer aan de voorwaarden van de toegangslijst voldoet, valt het onder NAT en wordt het getransformeerd. Deze term is van toepassing op verkeer in veel gevallen, bijvoorbeeld bij een VPN wordt 'interessant' verkeer genoemd dat je door de VPN-tunnel wilt laten passeren.
We moeten een ACL aanmaken die interessant verkeer identificeert; in ons geval is dit het verkeer van het hele netwerk 192.168.1.0, samen met de bijbehorende omgekeerde subnetmasker 0.0.0.255.
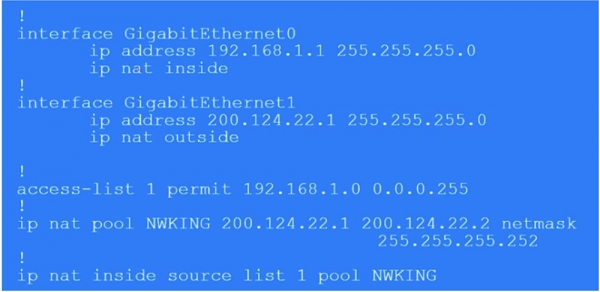
Vervolgens moeten we een NAT-pool aanmaken, waarvoor we de opdracht ip nat pool gebruiken en het IP-adresbereik 200.124.22.1 200.124.22.2 opgeven. Dit betekent dat we slechts twee externe IP-adressen beschikbaar stellen. In de opdracht wordt het kernwoord netmask gebruikt en geven we het subnetmasker 255.255.255.252 aan. De laatste octet van het masker is (255 - aantal adressen in de pool - 1), dus als je 254 adressen in de pool hebt, is het subnetmasker 255.255.255.0. Dit is een zeer belangrijke parameter, dus zorg ervoor dat je de juiste waarde voor netmask invoert bij het configureren van dynamische NAT.
Daarna gebruiken we de opdracht die het NAT-mechanisme activeert: ip nat inside source list 1 pool NWKING, waarbij NWKING de naam van de pool is en list 1 betekent lijst van toegang ACL nummer 1. Vergeet niet — voordat deze opdracht werkt, moet je eerst de pool van dynamische adressen en de toegangslijst aanmaken.
Dus, onder onze omstandigheden kan het eerste apparaat dat verbinding wil maken met het internet dit doen, het tweede apparaat ook, maar het derde apparaat moet wachten totdat een van de adressen in de pool vrij is. De configuratie van dynamische NAT bestaat uit 4 stappen: het bepalen van de inkomende en uitgaande interfaces, het bepalen van de 'interessante' traffic, het aanmaken van de NAT-pool en de eigenlijke configuratie.
Laten we nu naar Packet Tracer gaan en proberen dynamische NAT te configureren. Eerst moeten we de statische NAT-instellingen verwijderen, waarvoor we de volgende opdrachten invoeren:
no Ip nat inside source static 192.168.1.10 200.124.22.1
no Ip nat inside source static 192.168.1.11 200.124.22.2
no Ip nat inside source static 192.168.1.100 200.124.22.3.
Daarna maak ik de toegangslijst List 1 voor het hele netwerk met de opdracht access-list 1 permit 192.168.1.0 0.0.0.255 en vorm de NAT-pool met de opdracht ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252. In deze opdracht heb ik de naam van de pool, de adressen die erin zijn opgenomen en het subnetmasker opgegeven.
Vervolgens geef ik aan welk type NAT het is – intern of extern – en de bron van waaruit NAT informatie moet halen. In ons geval is dit de lijst, met het commando ip nat inside source list 1. Daarna zal het systeem een aanwijzing geven – of een geheel pool of een specifieke interface nodig is. Ik kies voor pool omdat we meer dan 1 extern adres hebben. Als je interface kiest, moet je de poort met een specifiek IP-adres opgeven. De uiteindelijke commando ziet er als volgt uit: ip nat inside source list 1 pool NWKING. Dit pool bestaat momenteel uit twee adressen 200.124.22.1 en 200.124.22.2, maar je kunt ze vrij wijzigen of nieuwe adressen toevoegen die niet aan een specifieke interface zijn gebonden.
Je moet ervoor zorgen dat je routeringtabel is bijgewerkt, zodat elk van deze IP-adressen in het pool naar dit apparaat moet worden geleid, anders ontvang je geen terugkerend verkeer. Om de instellingen te controleren, herhalen we de ping-procedure naar de cloudrouter die we voor statische NAT hebben uitgevoerd. Ik zal het venster van router Router 1 openen om de debug-modusberichten te zien en ik ping het vanaf elk van de 3 apparaten.
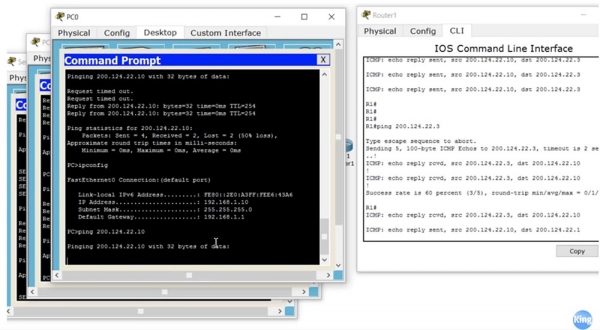
We zien dat alle bronadressen van waaruit de ping-pakketten komen, overeenkomen met de instellingen. De ping vanaf de computer PC0 gaat echter niet door, omdat deze niet genoeg vrije externe adressen had. Als we naar de instellingen van Router 1 gaan, zien we dat momenteel de adressen uit het pool 200.124.22.1 en 200.124.22.2 worden gebruikt. Nu zal ik de vertaling uitschakelen, en je zult zien hoe de regels een voor één verdwijnen. Ik start de ping opnieuw vanaf computer PC0, en zoals je ziet, werkt alles nu, omdat het in staat was om het vrijgekomen externe adres 200.124.22.1 te verkrijgen.
Hoe kun je de NAT-tabel wissen en de opgegeven adresvertaling annuleren? We gaan naar de instellingen van router Router0 en typen het commando clear ip nat translation * met een sterretje aan het einde van de regel. Als we nu de staat van de vertaling bekijken met het commando show ip nat translation, zal het systeem ons een lege regel tonen.
Om de NAT-statistieken te bekijken, wordt het commando show ip nat statistics gebruikt.
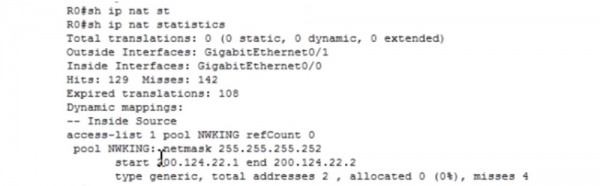
Dit is een zeer nuttige opdracht waarmee je het totale aantal dynamische, statische en uitgebreid NAT/PAT-transformaties kunt achterhalen. Je ziet dat het gelijk is aan 0, omdat we de vertaalgegevens met de vorige opdracht hebben gewist. Hier worden de inkomende en uitgaande interfaces weergegeven, evenals het aantal geslaagde en mislukte transformaties (het aantal mislukkingen is gerelateerd aan het ontbreken van een vrije externe adres voor de interne host), de naam van de toegangslijst en de pool.
Nu gaan we verder met de populairste vorm van IP-adresvertaling – uitgebreid NAT, of PAT. Voor de configuratie van PAT moet je dezelfde stappen volgen als voor de configuratie van dynamisch NAT: de inkomende en uitgaande interfaces van de router definiëren, het 'interessante' verkeer identificeren, een NAT-pool creëren en PAT configureren. We kunnen eenzelfde pool van meerdere adressen creëren zoals in het vorige geval, maar dat is niet nodig, omdat in PAT altijd hetzelfde externe adres wordt gebruikt. Het enige verschil tussen de configuratie van dynamisch NAT en PAT is het trefwoord overload, waarmee de laatste configuratieopdracht eindigt. Na het invoeren van dit woord verandert dynamisch NAT automatisch in PAT.
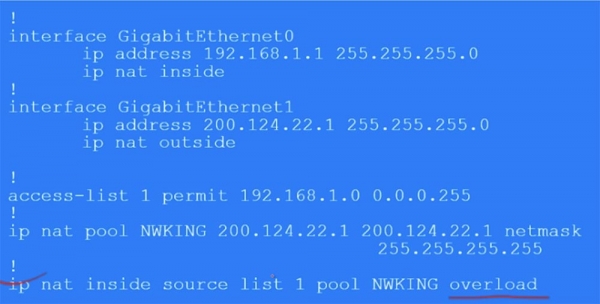
Bovendien gebruik je slechts één adres in de NWKING-pool, bijvoorbeeld 200.124.22.1, maar geef je het twee keer op als het begin- en eindexterne adres met een subnetmasker van 255.255.255.0. Het kan eenvoudiger met de parameter source interface in plaats van de regel ip nat 1 pool NWKING 200.124.22.1 200.124.22.1 netmask 255.255.255.0 en het vaste adres 200.124.22.1 van interface G0/1. In dit geval worden alle lokale adressen bij het verlaten van het internet omgezet naar dit IP-adres.
In de pool kan ook elk ander IP-adres worden gebruikt, niet noodzakelijkerwijs gekoppeld aan een specifieke fysieke interface. In dit geval moet je echter ervoor zorgen dat alle routers in het netwerk de terugkerende traffic naar het door jou gekozen apparaat kunnen routeren. Het nadeel van NAT is dat het niet kan worden gebruikt voor end-to-end adressering, omdat het dynamische NAT IP-adres kan veranderen tegen de tijd dat het terugkerende pakket bij het lokale apparaat arriveert. Dat betekent dat je moet verzekeren dat het gekozen IP-adres gedurende de gehele verbinding beschikbaar blijft.
Laten we dit bekijken via Packet Tracer. Eerst moet ik de dynamische NAT verwijderen met het commando no Ip nat inside source list 1 NWKING en de NAT-pool verwijderen met het commando no Ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252.
Vervolgens moet ik een PAT-pool creëren met het commando Ip nat pool NWKING 200.124.22.2 200.124.22.2 netmask 255.255.255.255. Dit keer gebruik ik een IP-adres dat niet toebehoort aan het fysieke apparaat, omdat het fysieke apparaat het adres 200.124.22.1 heeft, en ik wil 200.124.22.2 gebruiken. In ons geval werkt dit, omdat we een lokaal netwerk hebben.
Daarna configureer ik PAT met het commando Ip nat inside source list 1 pool NWKING overload. Na het invoeren van dit commando wordt de PAT-adresvertaling geactiveerd. Om de juistheid van de configuratie te controleren, ga ik naar onze apparaten, de server en twee computers, en ping vanaf computer PC0 naar Router1 op het adres 200.124.22.10. In het venster van de routerinstellingen zie je de debugregels, waarin wordt getoond dat de bron van de ping, zoals we verwachtten, het IP-adres 200.124.22.2 is. Van hetzelfde adres komt de ping, verzonden door computer PC1 en server Server0.
Laten we kijken wat er gebeurt in de vertalingstabel van router Router0. Je ziet dat alle vertalingen succesvol zijn, elk apparaat krijgt zijn eigen poort toegewezen, en alle lokale adressen worden aan Router1 gekoppeld via het IP-adres van de pool 200.124.22.2.
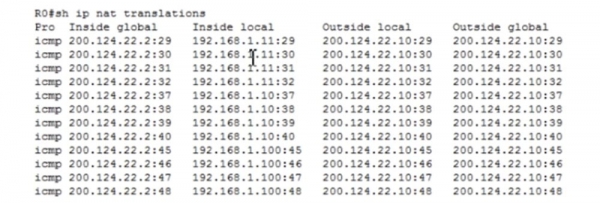
Ik gebruik het commando show ip nat statistics om de PAT-statistieken te bekijken.
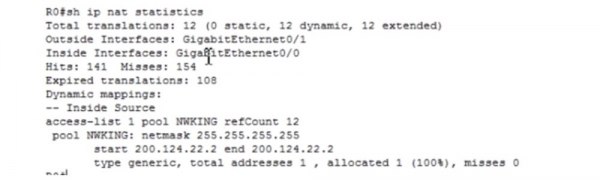
We zien dat het totale aantal vertalingen, of adresvertalingen, gelijk is aan 12, we zien de kenmerken van de pool en andere informatie.
Nu ga ik nog iets doen — ik voer het commando Ip nat inside source list 1 interface gigabit Ethernet g0/1 overload in. Als ik vervolgens de router ping vanuit computer PC0, is te zien dat het pakket komt van adres 200.124.22.1, dat wil zeggen van de fysieke interface! Dit is een eenvoudigere manier: als je geen pool wilt maken, wat vaak het geval is bij thuisrouters, kun je het IP-adres van de fysieke interface van de router gebruiken als externe NAT-adres. Dit is meestal hoe de adresvertaling van je privé-host naar het openbare netwerk plaatsvindt.
Vandaag hebben we een zeer belangrijk onderwerp bestudeerd, dus het is noodzakelijk om hiermee te oefenen. Gebruik Packet Tracer om je theoretische kennis te toetsen bij het oplossen van praktische taken met betrekking tot NAT en PAT. We zijn aan het einde gekomen van het bestuderen van het onderwerp ICND1 — het eerste examen van de CCNA-cursus, dus de volgende video les zal waarschijnlijk gericht zijn op een samenvatting.
Bedankt dat je bij ons blijft. Vind je onze artikelen leuk? Wil je meer interessante inhoud zien? Steun ons door een bestelling te plaatsen of ons aan vrienden aan te bevelen. 30% korting voor Habr-gebruikers op een unieke variant van entry-level servers, speciaal voor jou ontworpen: (opties beschikbaar met RAID1 en RAID10, tot 24 cores en tot 40GB DDR4).
Dell R730xd voor de helft van de prijs? Alleen bij ons in Nederland! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — vanaf $99! Lees over hoe
Bron: habr.com
