

Vandaag beginnen we met de studie van routering via het OSPF-protocol. Dit onderwerp, net als het bespreken van het EIGRP-protocol, is van groot belang in de hele CCNA-cursus. Zoals je kunt zien, heet sectie 2.4 'Configuratie, verificatie en probleemoplossing van enkele zones en multi-zones OSPFv2 voor IPv4 (met uitzondering van authenticatie, filtering, handmatig samenvatten van routes, herverdeling, stub zones, virtuele netwerken en LSA)'.
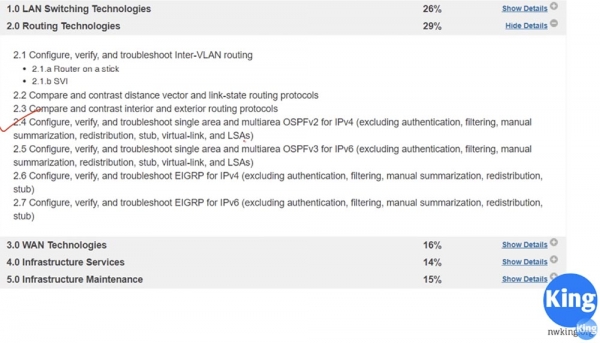
Het onderwerp OSPF is behoorlijk uitgebreid, daarom zal het 2, mogelijk 3 videolessen in beslag nemen. De les van vandaag is gericht op de theoretische kant van de zaak; ik zal je vertellen wat dit protocol in grote lijnen inhoudt en hoe het werkt. In de volgende video gaan we over naar de configuratiemodus van OSPF met behulp van Packet Tracer.
Dus in deze les behandelen we drie dingen: wat OSPF is, hoe het werkt en wat OSPF-zones zijn. In de vorige les zeiden we dat OSPF een link-state routeringsprotocol is, dat de communicatiekanalen tussen routers verkent en beslissingen neemt op basis van de snelheid van deze kanalen. Een langkanaal met een hogere snelheid, dat wil zeggen met een grotere bandbreedte, krijgt de voorkeur boven een kort kanaal met een lagere bandbreedte.
Het RIP-protocol, dat afstandsvectorgebaseerd is, zal een pad met één hop kiezen, zelfs als dit kanaal een lage snelheid heeft, terwijl het OSPF-protocol een lange route van meerdere hops zal kiezen als de totale snelheid over die route hoger is dan de snelheid van het verkeer op de korte route.
Later zullen we de besluitvormingsalgoritmes bekijken; voor nu moet je onthouden dat OSPF een link-state-protocol is. Deze open standaard werd in 1988 ontwikkeld, zodat elke fabrikant van netwerkapparatuur en elke netwerkprovider er gebruik van kon maken. Daarom is OSPF veel populairder dan EIGRP.
Het OSPF-versie 2-protocol ondersteunt alleen het IPv4-protocol, en een jaar later, in 1989, kondigden de ontwikkelaars de release van versie 3 aan, die IPv6 ondersteunt. De volledig functionele derde versie van OSPF voor IPv6 kwam echter pas in 2008 beschikbaar. Waarom werd juist voor OSPF gekozen? In de laatste les hebben we geleerd dat dit interne gatewayprotocol veel sneller convergentie van routes bereikt dan RIP. Het is een classless protocol.
Als u zich herinnert, is RIP een class-based protocol, wat betekent dat het geen informatie over subnetmaskers verzendt. Wanneer het een IP-adres van klasse A/24 tegenkomt, accepteert het dit niet. Bijvoorbeeld, als u het IP-adres 10.1.1.0/24 presenteert, beschouwt het dit als het netwerk 10.0.0.0, omdat het niet begrijpt wanneer een netwerk in subnetten wordt verdeeld met meer dan één subnetmasker.
OSPF is een veilig protocol. Bijvoorbeeld, wanneer twee routers OSPF-informatie uitwisselen, kunt u authenticatie instellen zodat de informatie met de buurrouter alleen kan worden gedeeld na invoering van een wachtwoord. Zoals we al zeiden, is dit een open standaard, dus veel fabrikanten van netwerktechnologie gebruiken OSPF.
In globale termen is OSPF een mechanisme voor het uitwisselen van Link State Advertisements, of LSA. LSA-berichten worden door de router gegenereerd en bevatten veel informatie: een unieke router-ID (router-id), gegevens over netwerken die de router kent, informatie over hun kosten, enzovoort. Al deze informatie is nodig voor de router om beslissingen over routering te nemen.
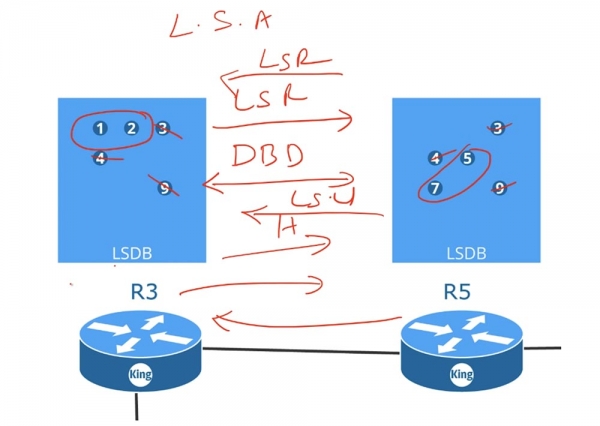
Router R3 zendt zijn LSA-informatie naar router R5, en router R5 deelt zijn LSA-informatie met R3. Deze LSA's zijn datastructuren die de Link State Data Base (LSDB) vormen. De router verzamelt alle ontvangen LSA's en plaatst ze in zijn LSDB. Nadat beide routers hun databases hebben aangemaakt, wisselen ze Hello-berichten uit, die dienen voor het ontdekken van buren, en beginnen ze met het vergelijken van hun LSDB's.
Router R3 stuurt een DBD-bericht, of 'database beschrijving', naar router R5, en R5 retourneert zijn DBD naar router R3. Deze berichten bevatten de indexen van LSA's die zich in de databases van elke router bevinden. Na ontvangst van de DBD stuurt router R3 een LSR-bericht naar router R5 met de mededeling: 'ik heb al berichten 3, 4 en 9, dus stuur me alleen 5 en 7'.
Evenzo gaat R5 te werk door de derde router te melden: "Ik heb informatie 3, 4 en 9, dus stuur me 1 en 2." Nadat ze LSR-verzoeken hebben ontvangen, sturen de routers statusupdatepakketten LSU terug, wat betekent dat de derde router LSU van router R5 ontvangt als reactie op zijn LSR. Zodra de routers hun databases bijwerken, zullen ze, zelfs als je 100 routers hebt, allemaal dezelfde LSDB's hebben. Zodra de routers LSDB-databases hebben aangemaakt, weet ieder van hen alles over het netwerk als geheel. Het OSPF-protocol maakt gebruik van het Shortest Path First-algoritme om de routeringstabel te creëren, dus een belangrijke voorwaarde voor een correcte werking is de synchronisatie van de LSDB van alle apparaten in het netwerk.
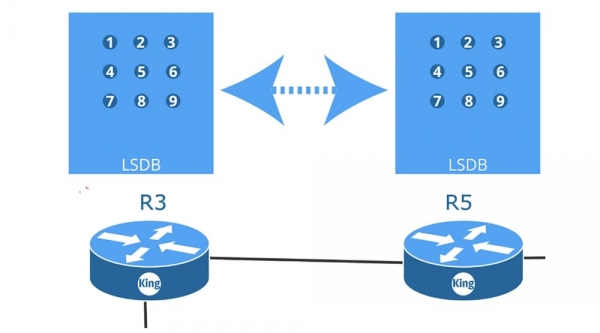
In het gegeven schema zijn 9 routers geplaatst, die allemaal berichten LSR, LSU, enzovoort uitwisselen met hun buren. Ze zijn onderling verbonden via p2p- of "point-to-point"-interfaces die OSPF-protocol ondersteunen en communiceren met elkaar om identieke LSDB's te creëren.
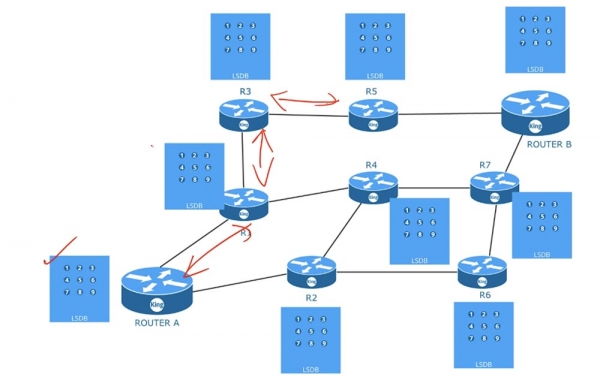
Zodra de databases gesynchroniseerd zijn, vormt elke router, met behulp van het kortste pad-algoritme, zijn eigen routeringstabel. De tabellen van verschillende routers zullen verschillend zijn. Dat betekent dat alle routers dezelfde LSDB's gebruiken, maar routeringstabellen creëren op basis van hun eigen overwegingen van de kortste routes. Voor het gebruik van dit algoritme heeft OSPF regelmatig updates van de LSDB nodig.
Dus, om goed te functioneren, moet OSPF eerst 3 voorwaarden vervullen: buren vinden, LSDB's creëren en bijwerken, en een routeringstabel vormen. Voor de vervulling van de eerste voorwaarde moet de netbeheerder mogelijk handmatig de router-id, timers of wildcard-maskers configureren. In de volgende video zullen we de configuratie van een apparaat voor gebruik met OSPF bekijken. Tot die tijd moet je weten dat dit protocol een terugmasker gebruikt, en als deze niet overeenkomt, als je subnets niet overeenkomen, of als de authenticatie niet klopt, zal de buurrelatie tussen de routers niet tot stand komen. Daarom, bij het oplossen van problemen met OSPF, moet je uitzoeken waarom deze buurrelatie niet tot stand komt, dat wil zeggen, de overeenstemming van de bovengenoemde parameters controleren.
Als netwerkbeheerder neemt u niet deel aan het proces van het opstellen van de LSDB. De databases worden automatisch bijgewerkt na de creatie van een buurrelatie tussen routers, net zoals de routeringstabellen worden opgebouwd. Dit alles wordt uitgevoerd door het apparaat zelf, dat is ingesteld om met het OSPF-protocol te werken.
Laten we een voorbeeld bekijken. We hebben 2 routers, waaraan ik voor het gemak de identificatie RID 1.1.1.1 en 2.2.2.2 heb gegeven. Zodra we ze verbinden, verandert de link onmiddellijk in de status up, omdat ik deze routers eerder al op OSPF heb ingesteld. Zodra de verbinding is gemaakt, zal router A onmiddellijk een Hello-pakket naar de tweede router verzenden. Dit pakket bevat de informatie dat deze router nog niemand op deze verbinding heeft 'zien' omdat het de Hello voor de eerste keer verstuurt, evenals zijn eigen identificatie, gegevens over het netwerk waarmee het verbinding heeft en andere informatie die hij met de buur kan delen.
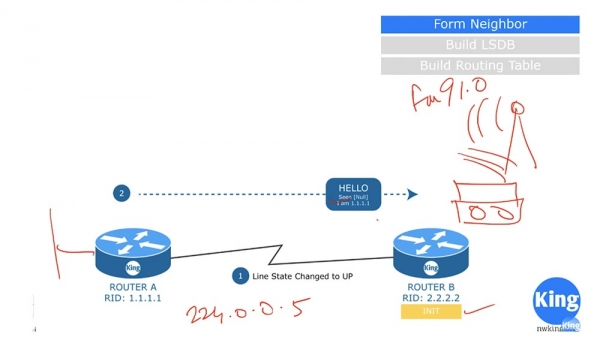
Wanneer router B dit pakket ontvangt, zal het zeggen: "Ik zie dat er op deze verbinding een potentiële buur is voor het OSPF-protocol" en overgaan naar de Initialisatie-status (Init state). Het Hello-pakket is geen unicast of broadcast bericht, maar een multicastpakket dat wordt verzonden naar het multicast OSPF IP-adres 224.0.0.5. Sommige mensen vragen: wat is het subnetmasker voor multicast. Het punt is dat multicast geen subnetmasker heeft; het verspreidt zich als een radiosignaal dat door alle apparaten die op zijn frequentie zijn ingesteld, wordt gehoord. Bijvoorbeeld, als u FM-radio wilt horen die uitzends op een frequentie van 91,0, dan stelt u uw radio-instelling in op deze frequentie.
Evenzo is router B ingesteld om berichten voor het multicast adres 224.0.0.5 te ontvangen. Door naar deze verbinding te luisteren, ontvangt het het Hello-pakket dat door router A is verzonden en antwoordt met zijn eigen bericht.
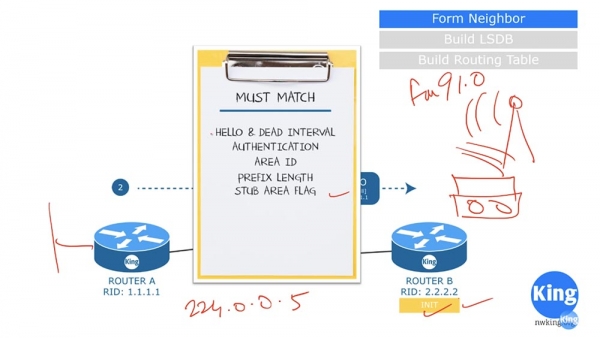
Een buurrelatie kan alleen worden vastgesteld als het antwoord van B voldoet aan een aantal criteria. Het eerste criterium is dat de verzendfrequentie van Hello-berichten en de wachtinterval voor een antwoord op dit bericht (Dead Interval) bij beide routers hetzelfde moeten zijn. Gewoonlijk is de Dead Interval gelijk aan enkele waarden van de Hello-timer. Dus als de Hello-timer van router A 10 sec is, en router B stuurt hem een bericht na 30 sec waarbij de Dead Interval 20 sec is, dan zal de buurrelatie niet worden vastgesteld.
De tweede criterium is dat beide routers hetzelfde type authenticatie moeten gebruiken. Dientengevolge moeten ook de authenticatie wachtwoorden overeenkomen.
Het derde criterium is dat de zone-identificaties Arial ID overeen moeten komen, en het vierde de overeenstemming van de netwerkprefixlengte. Als router A de prefix /24 rapporteert, moet router B ook een netwerkprefix van /24 hebben. In de volgende video zullen we dit uitgebreider bespreken, maar merk op dat dit geen subnetmasker is; hier gebruiken de routers een omgekeerd wildcardmasker. En natuurlijk moeten ook de stub area-vlaggen overeenkomen als de routers zich in deze zone bevinden.
Na controle van deze criteria, in geval van overeenstemming, stuurt router B zijn Hello-pakket naar router A. In tegenstelling tot bericht A meldt router B dat hij router A heeft gezien en stelt zichzelf voor.
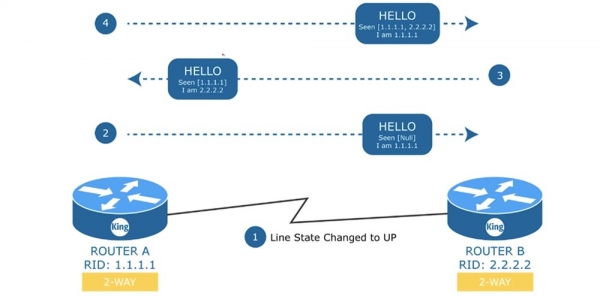
In antwoord op dit bericht stuurt router A opnieuw een Hello-pakket naar router B, waarin hij bevestigt dat hij ook router B heeft gezien; de communicatielijn tussen hen bestaat uit de apparaten 1.1.1.1 en 2.2.2.2, en hij zelf is apparaat 1.1.1.1. Dit is een zeer belangrijke fase in het vestigen van burerschap. In dit geval wordt een bidirectionele verbinding 2-WAY gebruikt, maar wat gebeurt er als we een switch hebben met een verspreid netwerk van 4 routers? In een dergelijke ‘gedeelde’ omgeving moet een van de routers de rol van de aangewezen router Designated router D.R vervullen, en de andere degene van de reserve aangewezen router Backup designated router B.D.R.
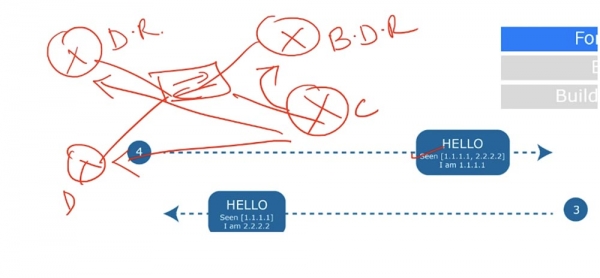
Elk van deze apparaten zal een Full connection of een staat van volledige burerschap vormen; later zullen we bespreken wat dit inhoudt. Echter, dit type verbinding wordt alleen tot stand gebracht met D.R. en B.D.R., terwijl de twee onderste routers D en B nog steeds zullen communiceren volgens het principe van een point-to-point verbinding.
Dit betekent dat met D.R. en B.D.R. alle routers een relatie van volledige burerschap aangaan, terwijl ze met elkaar een point-to-point verbinding hebben. Dit is zeer belangrijk, omdat bij een bidirectionele verbinding van aangrenzende apparaten alle parameters van het Hello-pakket moeten overeenkomen. In ons geval is alles in overeenstemming, dus de apparaten kunnen zonder problemen burerschap vormen.
Zodra de bidirectionele verbinding is opgezet, stuurt router A een Database Description-pakket, of 'databeschrijving', naar router B en gaat in de ExStart-status — het begin van de uitwisseling, of wachten op het laden. De Database Descriptor bevat informatie die vergelijkbaar is met de inhoudsopgave van een boek – het is een opsomming van alles wat zich in de routeringsdatabase bevindt. In reactie stuurt router B zijn databeschrijving naar router A en gaat over in de Exchange-status, waarin gegevens over de kanalen worden uitgewisseld. Als de router in de Exchange-status ontdekt dat bepaalde informatie in zijn database ontbreekt, schakelt hij over naar de LOADING-status en begint hij berichten LSR, LSU en LSA met zijn buur uit te wisselen.
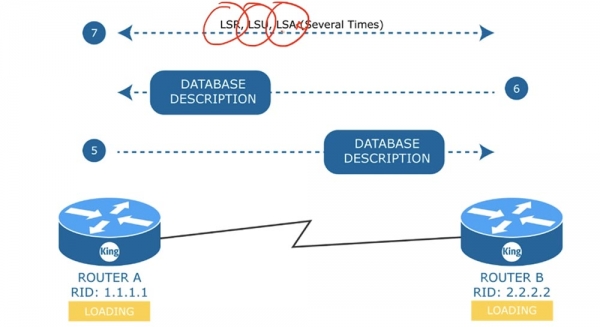
Router A zal dus een LSR naar zijn buur sturen, die zal antwoorden met een LSU-pakket, waarop router A router B antwoordt met een LSA-bericht. Deze uitwisseling zal plaatsvinden zo vaak als de apparaten willen berichten LSA uitwisselen. De LOADING-status betekent dat de volledige update van de LSA-database nog niet heeft plaatsgevonden. Nadat alle gegevens zijn geladen, zullen beide apparaten overgaan naar de FULL-status van volledige buren.
Ik merk op dat bij een bidirectionele verbinding de apparaten zich gewoon in een burenstatus bevinden, terwijl de status van volledige buren alleen mogelijk is tussen routers, D.R. en B.D.R. Dit betekent dat elke router D.R. op de hoogte stelt van wijzigingen in het netwerk, en alle routers leren deze wijzigingen van D.R.
De keuze van D.R. en B.D.R. is een belangrijke kwestie. Laten we bekijken hoe de keuze van D.R. in een algemene omgeving gebeurt. Stel dat onze configuratie drie routers en een switch bevat. Eerst vergelijken de OSPF-apparaten prioriteit in Hello-berichten, daarna vergelijken ze de Router ID.
Het apparaat met de hoogste prioriteit wordt D.R. Als de prioriteiten van twee apparaten gelijk zijn, wordt het apparaat met de hoogste Router ID gekozen, dat D.R. wordt.
De B.D.R. wordt het apparaat met de op één na belangrijkste prioriteit of de op één na belangrijkste Router ID. Als D.R. uitvalt, wordt het onmiddellijk vervangen door B.D.R. Het gaat de rol van D.R. spelen, en het systeem kiest een andere B.D.R.
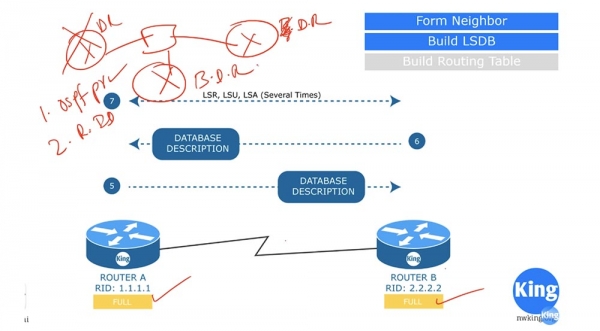
Ik hoop dat je de keuze van D.R. en B.D.R. hebt begrepen; als dat niet zo is, zal ik later in een van de volgende video's opnieuw op deze kwestie terugkomen en dit proces uitleggen.
We hebben besproken wat Hello is, de databasebeschrijving Database Descriptor en de berichten LSR, LSU en LSA. Voordat we naar het volgende onderwerp gaan, laten we het kort hebben over de kosten van OSPF.
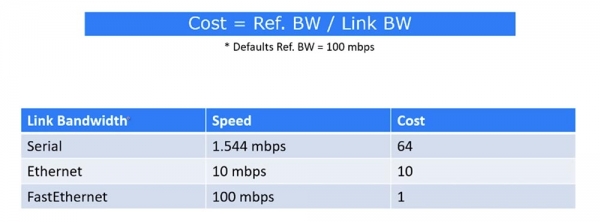
In Cisco worden de kosten van een route berekend met de formule van de referentiebreedteband, die standaard is ingesteld op 100 Mbps, gedeeld door de kosten van de verbinding. Bijvoorbeeld, bij het verbinden van apparaten via een seriële poort is de snelheid 1,544 Mbps en de kosten zijn dan 64. Bij het gebruik van een Ethernet-verbinding met een snelheid van 10 Mbps zijn de kosten 10, en de kosten van een FastEthernet-verbinding met een snelheid van 100 Mbps bedragen 1.
Bij gebruik van Gigabit Ethernet hebben we een snelheid van 1000 Mbps, maar in dit geval wordt de snelheid altijd beschouwd als 1. Als je in je netwerk Gigabit Ethernet hebt, moet je de standaardwaarde van Ref. BW wijzigen naar 1000. In dit geval bedragen de kosten 1 en wordt de hele tabel opnieuw berekend met een verhoging van de kosten met een factor 10. Nadat we de buurt hebben gevormd en de LSDB-database hebben opgebouwd, gaan we verder met het opbouwen van de routeringstabel.
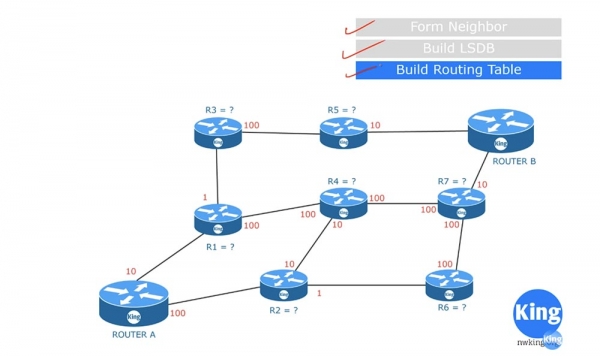
Na het ontvangen van de LSDB begint elke router zelfstandig een lijst met routes te vormen met behulp van het SPF-algoritme. In ons schema zal router A een dergelijke tabel voor zichzelf maken. Bijvoorbeeld, hij berekent de kosten voor route A-R1 en bepaalt deze op 10. Om het begrip van het schema te vereenvoudigen, laten we aannemen dat router A de optimale route naar router B bepaalt. De kosten van verbinding A-R1 zijn 10, de kosten van verbinding A-R2 zijn 100, en de kosten van route A-R3 zijn 11, dat wil zeggen de som van route A-R1 (10) en R1-R3 (1).
Als router A naar router R4 wil gaan, kan hij dit doen via route A-R1-R4 of route A-R2-R4, waarbij in beide gevallen de kosten van de routes gelijk zullen zijn: 10 + 100 = 100 + 10 = 110. Route A-R6 zal kosten 100 + 1 = 101, wat al beter is. Vervolgens bekijken we de weg naar router R5 via route A-R1-R3-R5, waarvan de kosten 10 + 1 + 100 = 111 zullen zijn.
De weg naar router R7 kan via twee routes worden gelegd: A-R1-R4-R7 of A-R2-R6-R7. De kosten van de eerste zullen 210 bedragen, die van de tweede 201, dus we moeten 201 kiezen. Om router B te bereiken, kan router A 4 routes gebruiken.
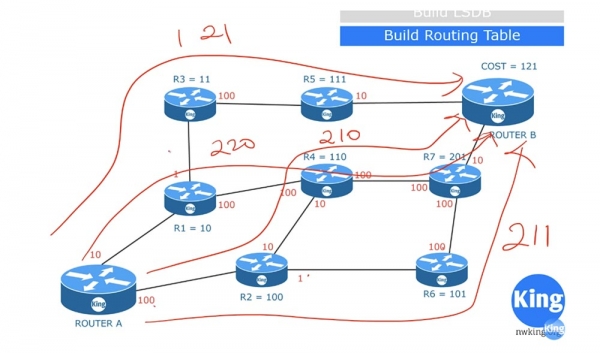
De kosten van de route A-R1-R3-R5-B bedragen 121. De route A-R1-R4-R7-B kost 220. De route A-R2-R4-R7-B is 210, terwijl A-R2-R6-R7-B een prijs heeft van 211. Op basis hiervan zal router A de route met de laagste kosten, zijnde 121, selecteren en deze in de routeringtabel plaatsen. Dit is een sterk vereenvoudigd schema van hoe het SPF-algoritme werkt. In werkelijkheid bevat de tabel niet alleen de aanduidingen van de routers waarlangs de optimale route loopt, maar ook de aanduidingen van de verbindingspoorten en alle andere benodigde informatie.
Laten we een ander onderwerp bekijken dat verband houdt met routing zones. Gewoonlijk bevinden bij de configuratie van OSPF-apparaten van een bedrijf alle apparaten zich in één algemene zone.
Wat gebeurt er als een apparaat dat met router R3 is verbonden plotseling uitvalt? Router R3 zal onmiddellijk berichten sturen naar de routers R5 en R1 dat de verbinding met dit apparaat niet meer functioneert, en alle routers zullen updates over dit voorval uitwisselen.
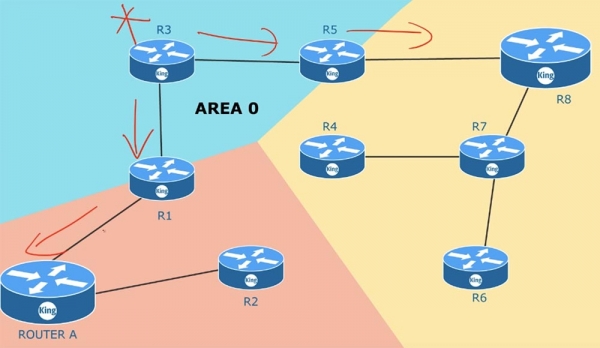
Als je 100 routers hebt, zullen zij allemaal de informatie over de status van de verbindingen bijwerken, omdat ze zich in één algemene zone bevinden. Hetzelfde zal gebeuren als een van de naburige routers uitvalt – alle apparaten in de zone zullen LSA-updates uitwisselen. Na het uitwisselen van dergelijke berichten zal de netwerktopologie wijzigen. Zodra dit gebeurt, zal SPF de routeringtabels opnieuw berekenen op basis van de gewijzigde omstandigheden. Dit is een zeer uitgebreid proces, en als je duizend apparaten in één zone hebt, moet je het geheugen van de routers in de gaten houden om ervoor te zorgen dat het voldoende is om alle LSA's en de enorme status database LSDB op te slaan. Zodra er ergens in de zone wijzigingen optreden, zal het SPF-algoritme onmiddellijk de routes herberekenen. LSA's worden standaard elke 30 minuten bijgewerkt. Dit proces gebeurt niet gelijktijdig op alle apparaten, maar in ieder geval wordt de update door elke router om de 30 minuten uitgevoerd. Hoe meer netwerkapparaten, hoe meer geheugen en tijd nodig is voor de update van de LSDB.
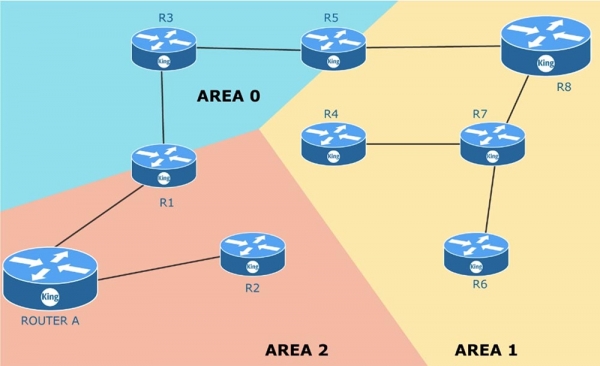
Dit probleem kan worden opgelost door één gezamenlijke zone op te splitsen in meerdere afzonderlijke zones, ook wel multizoning genoemd. Hiervoor moet u een plan of schema hebben van het gehele netwerk dat u beheert. De nulzone AREA 0 is uw hoofdzone. Dit is de plek waar de verbinding met het externe netwerk, zoals de toegang tot het internet, plaatsvindt. Bij het aanmaken van nieuwe zones moet u zich houden aan de regel: in elke zone moet zich één boundary router ABR bevinden, Area Border Router. De boundary router heeft één interface in de ene zone en de tweede interface in de andere zone. Bijvoorbeeld, router R5 heeft interfaces in zone 1 en zone 0. Zoals ik al zei, moet elke zone zijn verbonden met de nulzone, dat wil zeggen, moet er een boundary router zijn waarvan één van de interfaces is verbonden met AREA 0.
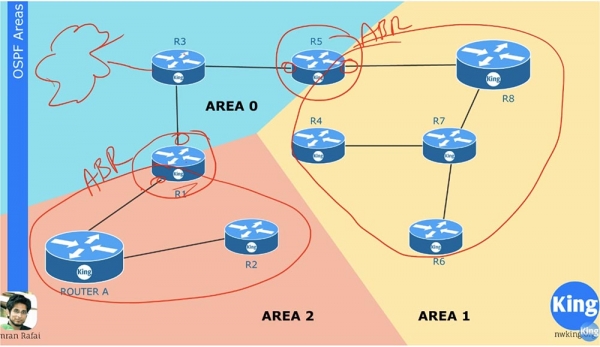
Stel dat de verbinding R6-R7 is uitgevallen. In dit geval zal de LSA-update zich alleen verspreiden binnen de zone AREA 1 en alleen deze zone betreffen. Apparaten in zone 2 en zone 0 zullen hier zelfs niet van op de hoogte zijn. De boundary router R5 verzamelt informatie over wat er in zijn zone gebeurt en stuurt samengevoegde informatie over de netwerkomstandigheden naar de hoofdzone AREA 0. Apparaten in één zone hoeven niet op de hoogte te zijn van alle wijzigingen in LSA binnen andere zones, omdat de ABR-router samengevoegde informatie over routes van de ene naar de andere zone zal doorsturen.
Als u niet helemaal begrijpt wat de concepten van zones inhouden, kunt u meer leren in de volgende lessen, wanneer we ons zullen bezighouden met het instellen van OSPF-routing en een aantal voorbeelden zullen bespreken.
Bedankt dat je bij ons blijft. Vind je onze artikelen leuk? Wil je meer interessante inhoud zien? Steun ons door een bestelling te plaatsen of ons aan vrienden aan te bevelen. 30% korting voor Habr-gebruikers op een unieke variant van entry-level servers, speciaal voor jou ontworpen: (opties beschikbaar met RAID1 en RAID10, tot 24 cores en tot 40GB DDR4).
Dell R730xd voor de helft van de prijs? Alleen bij ons in Nederland! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — vanaf $99! Lees over hoe
Bron: habr.com
