

Hallo allemaal! Dit artikel is gewijd aan het overzicht van de VPN-functionaliteit in het product Sophos XG Firewall. Eerder hebben we besproken hoe je deze oplossing voor de beveiliging van je thuisnetwerk gratis met volledige licentie kunt verkrijgen. Vandaag gaan we het hebben over de VPN-functionaliteit die is ingebouwd in Sophos XG. Ik zal proberen uit te leggen wat dit product kan, en ik zal voorbeelden geven van de configuratie van IPSec Site-to-Site VPN en gebruikers SSL VPN. Laten we beginnen met het overzicht.
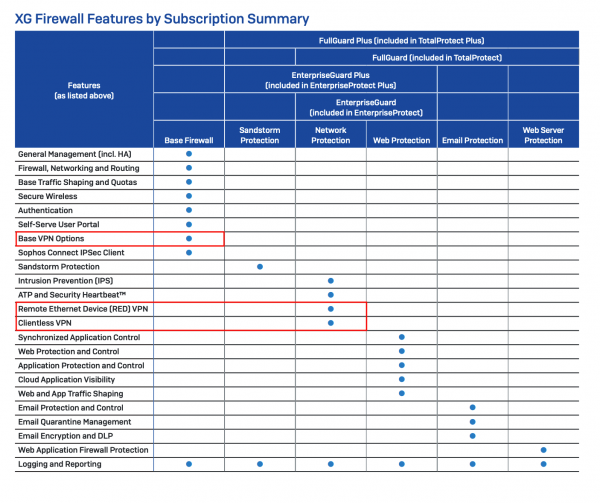
Laten we eerst kijken naar de licentietabel:
Meer details over hoe Sophos XG Firewall wordt gelicentieerd, kun je hier lezen:
Maar in dit artikel zullen we alleen die punten bekijken die rood zijn gemarkeerd.
De basisfunctionaliteit van de VPN is inbegrepen in de basislicentie en wordt slechts één keer aangeschaft. Dit is een levenslange licentie en deze hoeft niet te worden verlengd. De module Base VPN Options bevat:
Site-to-Site:
- SSL VPN
- IPSec VPN
Remote Access (client VPN):
- SSL VPN
- IPsec Clientless VPN (met gratis gebruikersapplicatie)
- L2TP
- PPTP
Zoals we zien, worden alle populaire protocollen en typen VPN-verbindingen ondersteund.
Daarnaast zijn er in Sophos XG Firewall nog twee soorten VPN-verbindingen die niet zijn inbegrepen in het basisabonnement. Dit zijn RED VPN en HTML5 VPN. Deze VPN-verbindingen vallen onder het abonnement Network Protection, wat betekent dat je een actief abonnement nodig hebt om deze typen te gebruiken, waarvoor ook de beveiligingsfunctionaliteit – IPS en ATP-modules – beschikbaar is.
RED VPN is een propriëtaire L2 VPN van Sophos. Dit type VPN-verbinding heeft verschillende voordelen ten opzichte van Site-to-Site SSL of IPSec bij het instellen van VPN tussen twee XG. In tegenstelling tot IPSec creëert de RED-tunnel een virtuele interface aan beide uiteinden van de tunnel, wat helpt bij het oplossen van problemen, en in tegenstelling tot SSL is deze virtuele interface volledig configureerbaar. De administrator heeft volledige controle over de subnetten binnen de RED-tunnel, wat het gemakkelijker maakt om routingsproblemen en subnetconflicten op te lossen.
HTML5 VPN of Clientless VPN – Een specifieke type VPN die het mogelijk maakt om services via HTML5 rechtstreeks in de browser te tunnel. Soorten diensten die kunnen worden ingesteld:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- SMB
Maar het is belangrijk te vermelden dat dit type VPN alleen in bijzondere gevallen wordt gebruikt en het aanbevolen wordt, indien mogelijk, de VPN-types uit de bovenstaande lijsten te gebruiken.
Praktijk
Laten we in de praktijk bekijken hoe we enkele van deze soorten tunnels kunnen instellen, namelijk: Site-to-Site IPSec en SSL VPN Remote Access.
Site-to-Site IPSec VPN
Laten we beginnen met het opzetten van een Site-to-Site IPSec VPN-tunnel tussen twee Sophos XG Firewalls. Onder de motorkap wordt strongSwan gebruikt, waarmee verbinding kan worden gemaakt met elke router die IPSec ondersteunt.
Er kan een handige en snelle wizard voor de instellingen worden gebruikt, maar we zullen de algemene route volgen, zodat deze instructie kan worden gebruikt om Sophos XG met elke IPSec-hardware te combineren.
We openen het venster voor instellingen van de beleidsregels:
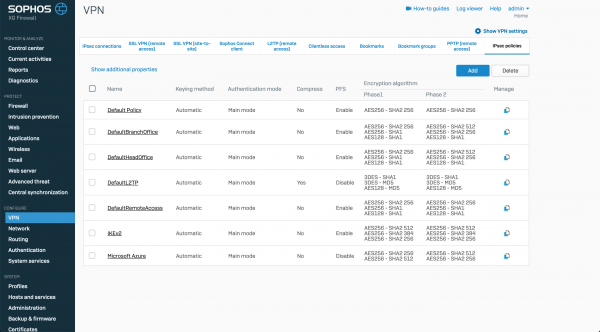
Zoals we zien, zijn er al vooraf geïnstalleerde instellingen, maar we gaan onze eigen instellingen creëren.
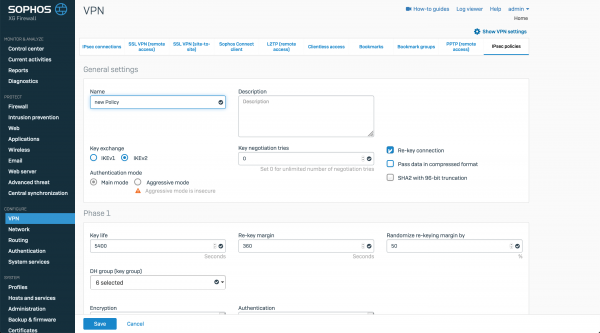
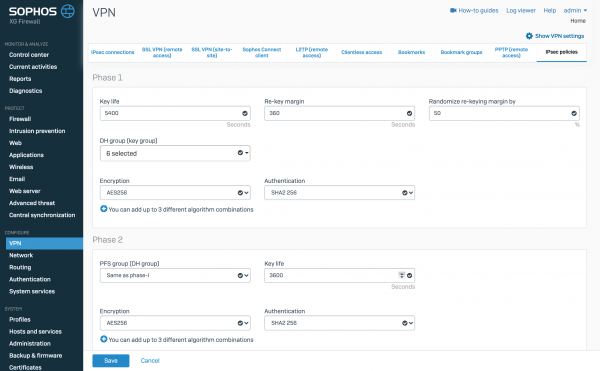
We configureren de versleutelingparameters voor de eerste en tweede fase en slaan het beleid op. Op dezelfde manier voeren we dezelfde stappen uit op de tweede Sophos XG en gaan we naar de configuratie van de IPSec-tunnel.
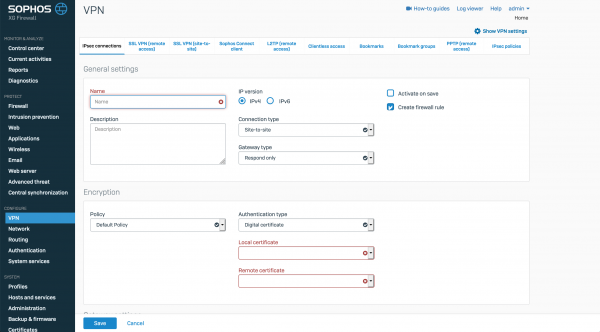
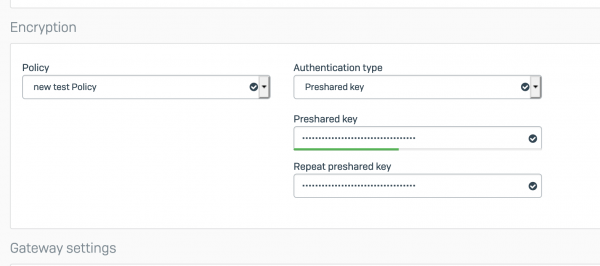
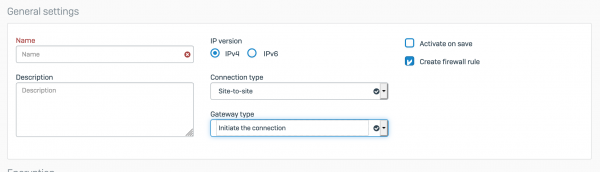
We voeren een naam in, kiezen de werkmodus en configureren de versleutelingparameters. Voor dit voorbeeld gebruiken we een Preshared Key.
En we geven de lokale en externe subnetten op.
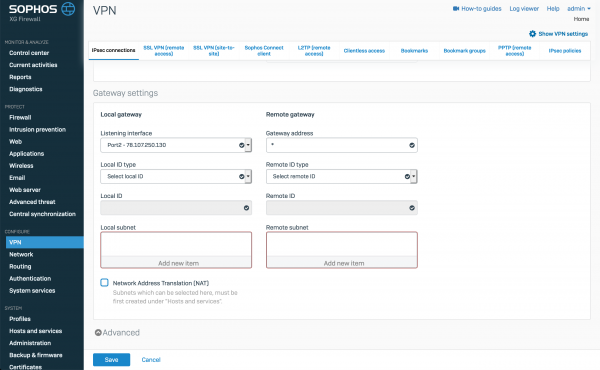
Onze verbinding is gemaakt.
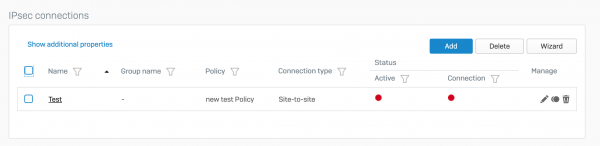
Op dezelfde manier voeren we dezelfde instellingen uit op de tweede Sophos XG, met uitzondering van de werkmodus, daar stellen we in dat de verbinding moet worden geïnitieerd.
Nu hebben we twee geconfigureerde tunnels. Vervolgens moeten we ze activeren en starten. Dit is heel eenvoudig: we moeten op de rode cirkel onder het woord Actief klikken om te activeren en op de rode cirkel onder Verbinding om de verbinding te starten.
Als we zo'n afbeelding zien:
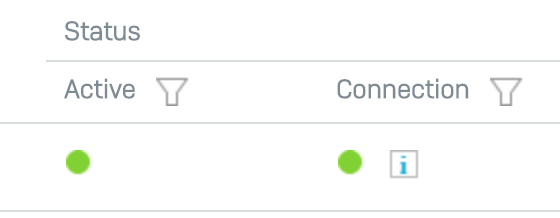
Betekent dit dat onze tunnel correct werkt. Als de tweede indicator rood of geel brandt, betekent dit dat iets verkeerd is ingesteld in de versleutelingspolicies of in de lokale en externe subnetten. Ik herinner eraan dat de instellingen spiegelbeeldig moeten zijn.
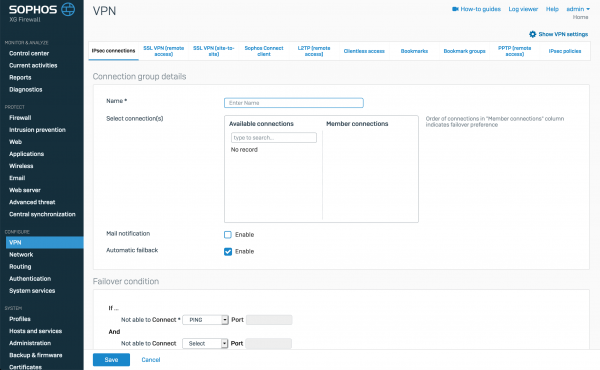
Ik wil apart benadrukken dat het mogelijk is om uit IPSec-tunnels Failover-groepen te maken voor redundantie:
Remote Access SSL VPN
Laten we overgaan naar de Remote Access SSL VPN voor gebruikers. Onder de motorkap draait standaard OpenVPN. Dit stelt gebruikers in staat om verbinding te maken via elke client die .ovpn-configuratiebestanden ondersteunt (bijvoorbeeld de standaard verbindingsclient).
Eerst moeten we de beleidsregels van de OpenVPN-server configureren:
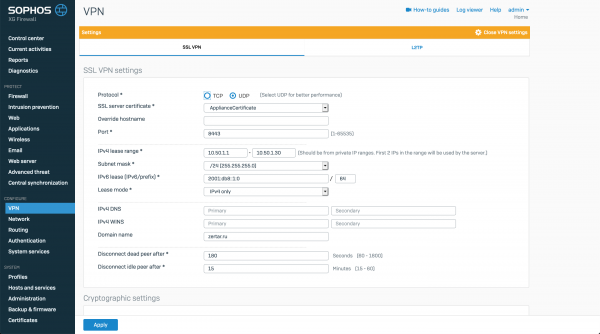
Geef het transport voor de verbinding op, configureer de poort en het IP-bereik voor verbindingen van externe gebruikers.
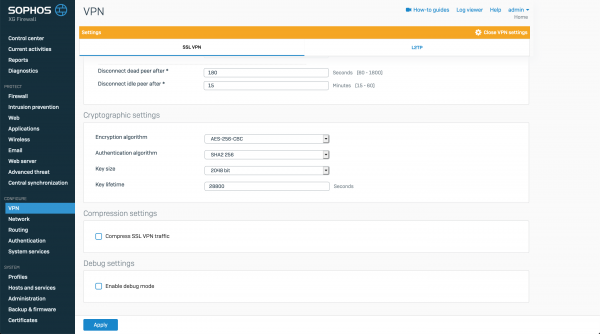
Daarnaast kunnen versleutelinginstellingen worden opgegeven.
Na de configuratie van de server gaan we aan de slag met het instellen van de klantverbindingen.
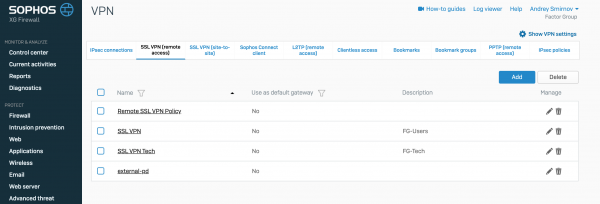
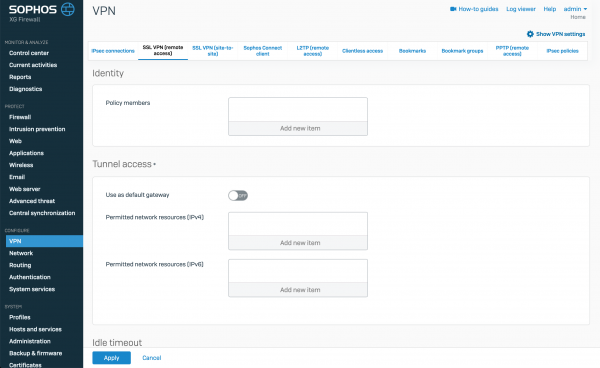
Elk SSL VPN verbindingsregel wordt gemaakt voor een groep of voor een specifieke gebruiker. Elke gebruiker kan slechts één verbindingsbeleid hebben. Wat betreft de instellingen, is het interessant dat voor elk van deze regels kan worden opgegeven welke specifieke gebruikers deze instelling zullen gebruiken of een groep uit AD, en dat er een vinkje gezet kan worden om al het verkeer door de VPN-tunnel te leiden, of om de beschikbare IP-adressen, subnetten of FQDN-namen voor gebruikers op te geven. Op basis van deze beleidsregels zal automatisch een .ovpn-profiel worden aangemaakt met de instellingen voor de client.
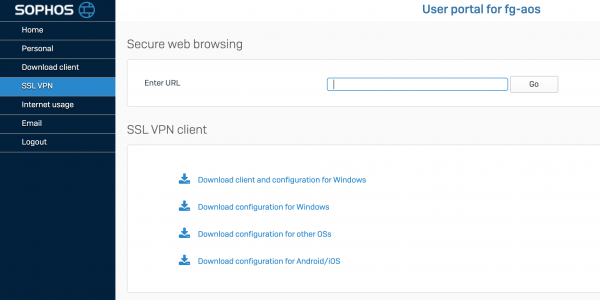
Via het gebruikersportaal kan de gebruiker zowel een .ovpn-bestand met instellingen voor de VPN-client downloaden, als een installatiebestand voor de VPN-client met ingebouwd verbindingsinstellingenbestand.
Conclusie
In dit artikel hebben we kort de functionaliteit van VPN in het product Sophos XG Firewall doorgenomen. We hebben gekeken hoe IPSec VPN en SSL VPN kunnen worden ingesteld. Dit is lang niet de volledige lijst van wat deze oplossing kan. In de volgende artikelen zal ik proberen een overzicht te geven van RED VPN en te laten zien hoe het eruit ziet in de oplossing zelf.
Bedankt voor uw tijd.
Als u vragen heeft over de commerciële versie van XG Firewall, kunt u contact met ons opnemen — het bedrijf , distributeur van Sophos. U hoeft alleen maar een informeel bericht te sturen naar .
Bron: habr.com
