

We will discuss an affordable and safe way to ensure remote employees connect via VPN, without putting the company at reputational or financial risk and without creating additional problems for the IT department and management.
With the development of IT, it has become possible to attract remote employees for an increasing number of positions.
While previously remote workers were mainly representatives of creative professions, such as designers and copywriters, now accountants, legal consultants, and many representatives of other specialties can comfortably work from home, visiting the office only when necessary.
However, it is always necessary to organize work through a secure channel.
The simplest option. We set up a VPN on the server, provide the employee with a login-password and a VPN key-certificate, as well as instructions on how to configure the VPN client on their computer. The IT department considers its task completed.
The idea seems fine, except for one thing: it requires an employee who can set everything up independently. If we are talking about a qualified network application developer, it is quite likely that they can handle this task.
But accountants, artists, designers, technical writers, architects, and many representatives of other professions do not necessarily need to understand the intricacies of VPN setup. Someone either needs to connect remotely and help them, or visit in person to set everything up on-site. Consequently, if something stops working for them, for example, due to a glitch in the user profile causing network client settings to reset, everything needs to be repeated from the start.
Some companies provide a laptop with pre-installed software and a configured VPN client for remote work. In principle, in this case, users shouldn’t have administrative rights. This solves two issues: employees are guaranteed licensed software tailored to their tasks and an established communication channel. At the same time, they cannot change settings independently, which reduces the frequency of support inquiries.
to technical support.
In sommige gevallen is het handig. Bijvoorbeeld, met een laptop kan je overdag comfortabel in de kamer zitten en 's nachts rustig in de keuken werken, zodat je niemand wakker maakt.
Wat is de grootste nadeel? Hetzelfde als het voordeel - het is een mobiel apparaat dat je kunt verplaatsen. Gebruikers vallen in twee categorieën: degenen die een desktop-pc verkiezen vanwege de kracht en het grote scherm en degenen die de mobiliteit waarderen.
De tweede groep van gebruikers stemt met beide handen voor laptops. Zodra ze een zakelijke laptop ontvangen, beginnen deze medewerkers blij met die laptop naar cafés, restaurants en de natuur te gaan om daar te proberen te werken. Als ze ten minste zouden proberen te werken in plaats van het apparaat gewoon als hun eigen computer voor sociale media en andere entertainment te gebruiken.
Op een gegeven moment raakt de zakelijke laptop niet alleen verloren samen met de werkinformatie op de harde schijf, maar ook de ingesteld toegang via VPN. Als er een vinkje staat bij 'wachtwoord opslaan' in de instellingen van de VPN-client, dan begint de tijd te tikken. In situaties waarin de verdwijning niet meteen werd opgemerkt, niet meteen aan de klantenservice werd gemeld, of niet meteen de juiste medewerker werd gevonden die bevoegd is om de laptop te blokkeren - dit kan een groot probleem worden.
Soms helpt het om toegang tot informatie te beperken. Maar toegang beperken betekent niet dat je het probleem van een verlies van het apparaat volledig oplost; het is slechts een manier om verliezen door openbaarmaking en compromittering van gegevens te verminderen.
Je kunt encryptie of twee-factor-authenticatie gebruiken, bijvoorbeeld met een USB-sleutel. In theorie lijkt het een goed idee, want nu, als de laptop in vreemde handen valt, moet de eigenaar zich inspannen om toegang tot de gegevens te krijgen, ook voor toegang via VPN. Gedurende die tijd kan de toegang tot het bedrijfsnetwerk worden geblokkeerd. En voor de externe gebruiker ontstaan nieuwe mogelijkheden: ze kunnen de laptop, de toegangssleutel, of allebei verliezen. Formeel is het beschermingsniveau verhoogd, maar de technische ondersteuning zal het druk hebben. Bovendien moet voor elke externe werknemer nu een set voor twee-factor-authenticatie (of encryptie) worden aangeschaft.
Een apart triest en lang verhaal is het innen van schade voor verloren of beschadigde laptops (bijvoorbeeld gevallen op de vloer, doordrenkt met zoete thee of koffie, en andere ongelukken) en verloren toegangssleutels.
Naast alles bevat een laptop mechanische onderdelen, zoals het toetsenbord, USB-poorten, en de scharnieren van het scherm – al deze onderdelen slijten in de loop der tijd, vervormen, worden los en moeten gerepareerd of vervangen worden (meestal betekent dit vervanging van de hele laptop).
En wat nu? Streng verbieden om de laptop uit het appartement te nemen en het
verkeer volgen?
Waarom geven we dan juist een laptop uit?
Een van de redenen is dat het gemakkelijker is om een laptop over te dragen. Laten we iets anders bedenken dat ook compact is.
We kunnen geen laptop verstrekken, maar beveiligde LiveUSB-flashdrives met een al geconfigureerde VPN-verbinding, zodat de gebruiker zijn eigen computer gebruikt. Maar ook hier is het een loterij: zal de software op de computer van de gebruiker starten of niet? Het probleem kan het eenvoudige gebrek aan de juiste stuurprogramma's zijn.
We moeten bedenken hoe we de toegang van werknemers op afstand kunnen organiseren, idealiter zodat iemand niet de verleiding krijgt om met de bedrijfs-laptop door de stad te zwerven, maar gewoon thuis zit en rustig werkt zonder het risico te lopen het toevertrouwde apparaat ergens te vergeten of te verliezen.
Vaste toegang via VPN
En als we geen eindapparaat, zoals een laptop, of zelfs geen aparte USB-stick voor verbinding, maar een netwerkgateway met een VPN-client aan boord zouden verstrekken?
Bijvoorbeeld, een kant-en-klaar router met ondersteuning voor verschillende protocollen, waarin de VPN-verbinding al van tevoren is ingesteld. De remote werknemer hoeft alleen maar zijn computer aan te sluiten en kan aan het werk.
Welke problemen helpt dit op te lossen?
- Apparatuur met een geconfigureerde toegang tot het bedrijfsnetwerk via VPN wordt niet uit huis meegenomen.
- Meerdere apparaten kunnen worden aangesloten op één VPN-kanaal.
Boven hebben we al geschreven dat het prettig is om met een laptop door het appartement te kunnen bewegen, maar vaak is het eenvoudiger en handiger om met een desktopcomputer te werken.
En met de VPN op de router kunnen zowel PC's, laptops, smartphones, tablets als zelfs e-readers worden aangesloten – alles wat toegang via Wi-Fi of een bekabelde Ethernet-verbinding ondersteunt.
Als we de situatie vanuit een breder perspectief bekijken, kan dit bijvoorbeeld een verbindingspunt zijn voor een mini-kantoor waar enkele mensen kunnen werken.
Binnen zo'n beveiligd segment kunnen de aangesloten apparaten informatie uitwisselen, iets organiseren dat lijkt op een bestandsdeelplatform, terwijl men toch normaal toegang tot het internet heeft, documenten kan verzenden naar een externe printer, enzovoort.
Bedrijfscommunicatie! Wat een geluid valt er te horen aan de andere kant van de lijn! Een gecentraliseerde VPN-verbinding voor meerdere apparaten stelt je in staat om een smartphone via Wi-Fi aan te sluiten en IP-telefonie te gebruiken voor gesprekken naar interne nummers binnen het bedrijfsnetwerk.
Anders zou je mobiel moeten bellen of externe apps zoals WhatsApp moeten gebruiken, wat niet altijd strookt met het bedrijfsbeleid voor beveiliging.
En nu we het over beveiliging hebben, is het belangrijk om nog een feit te noemen. Met een hardwarematige VPN-gateway kan de beveiliging worden versterkt door nieuwe controlefuncties op de inkomende gateway te gebruiken. Dit verbetert de veiligheid en verplaatst een deel van de belasting voor verkeersbeveiliging naar de netwerkgateway.
Welke oplossing kan Zyxel in dit geval bieden?
We overwegen een apparaat dat tijdelijk kan worden verstrekt aan alle werknemers die op afstand willen werken.
Daarom moet zo'n apparaat:
- betaalbaar zijn;
- betrouwbaar zijn (zodat we geen geld en tijd aan reparaties hoeven te besteden);
- beschikbaar zijn bij detailhandels;
- eenvoudig in te stellen zijn (het is bedoeld om gebruikt te worden zonder dat er speciaal opgeleide professionals voor nodig zijn).
Klinkt niet echt haalbaar, toch?
Echter, zo'n apparaat bestaat, het is echt en vrij
te koop
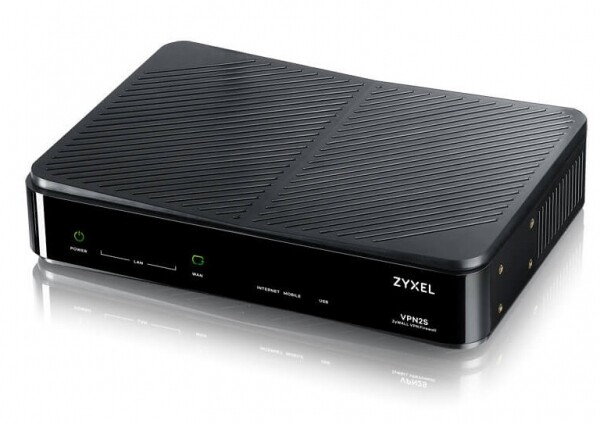
VPN2S is een VPN-firewall die een privéverbinding mogelijk maakt
point-to-point zonder complexe netwerkinstellingen.
Figuur 1. Uiterlijk van de Zyxel ZyWALL VPN2S
Korte specificatie van het apparaat
Hardware kenmerken
Poorten 10/100/1000 Mbps RJ-45
3 x LAN, 1 x WAN/LAN, 1 x WAN
USB-poorten
2 x USB 2.0
Geen ventilator
Capaciteit en systeemprestaties
Yes
Doorvoersnelheid van de SPI-firewall (Mbps)
1.5 Gbps
Doorvoersnelheid van de VPN (Mbps)
Maximumaantal gelijktijdige sessies. TCP
35
Maximumaantal gelijktijdige IPsec VPN-tunnels [5]
50000
Aanpasbare zones
20
Aangepaste zones
Yes
Ondersteuning voor IPv6
Yes
Maximaal aantal VLAN's
16
Basisfuncties van de software
Multi-WAN Load Balance/Failover
Yes
Virtueel particulier netwerk (VPN)
Ja (IPSec, L2TP over IPSec, PPTP, L2TP, GRE)
VPN-client
IPSec/L2TP/PPTP
Contentfiltering
1 jaar gratis
Firewall
Yes
VLAN/Interfacegroep
Yes
Beheer van bandbreedte
Yes
Event-log en monitoring
Yes
Cloud Helper
Yes
Op afstand beheren
Yes
Note. De gegevens in de tabel zijn voor firmware OPAL BE 1.12 of hoger
latere versie.
Welke VPN-opties worden door ZyWALL VPN2S ondersteund
Eigenlijk valt uit de naam al op te maken dat het apparaat ZyWALL VPN2S in eerste instantie
is ontworpen voor de verbinding van externe medewerkers en filialen via VPN.
- Voor eindgebruikers is het L2TP over IPSec VPN-protocol beschikbaar.
- Voor het verbinden van mini-kantoren is er de Site-to-Site IPSec VPN-verbinding.
- Met ZyWALL VPN2S kan ook een L2TP VPN-verbinding worden opgezet met
een serviceprovider voor veilige internettoegang.
Het is belangrijk op te merken dat deze scheiding vrij willekeurig is. Bijvoorbeeld, op een
verre locatie kan een Site-to-Site IPSec VPN-verbinding worden ingesteld met één enkele
gebruiker binnen de perimeter.
Dit alles met gebruik van strikte VPN-algoritmen (IKEv2 en SHA-2).
Gebruik van meerdere WAN
Voor remote werken is een stabiele verbinding essentieel. Helaas kan met een enkele
verbinding, zelfs van de meest betrouwbare provider, dit niet gegarandeerd worden.
Problemen kunnen worden onderverdeeld in twee soorten:
- snelheidsverlies - de functie Multi-WAN load balancing helpt om
een stabiele verbinding te behouden met de vereiste snelheid; - uitval van de aansluiting - hiervoor is er de functie Multi-WAN failover om
redundantie te waarborgen door duplicatie.
Wat zijn de hardware-mogelijkheden hiervoor:
- De vierde LAN-poort kan worden geconfigureerd als een extra WAN-poort.
- De USB-poort kan worden gebruikt voor het aansluiten van een 3G/4G modem, wat zorgt voor
een back-up verbinding via mobiele communicatie.
Verhogen van netwerbeveiliging
Zoals eerder vermeld, is dit een van de belangrijkste voordelen van het gebruik van speciale
gecentraliseerde apparaten.
De ZyWALL VPN2S heeft een SPI-firewall (Stateful Packet Inspection) functie om aanvallen van verschillende soorten tegen te gaan, waaronder DoS (Denial of Service), aanvallen met vervalste IP-adressen, evenals ongeautoriseerde remote toegang tot systemen, verdachte netwerkverkeer en -pakketten.
Als extra bescherming is er contentfiltering aanwezig om de toegang van gebruikers tot verdachte, gevaarlijke en ongepaste inhoud te blokkeren.
Snelle en eenvoudige configuratie in 5 stappen met behulp van de configur wizard.
Voor de snelle configuratie van de verbinding is er een handige configur wizard en grafische
interface in meerdere talen.
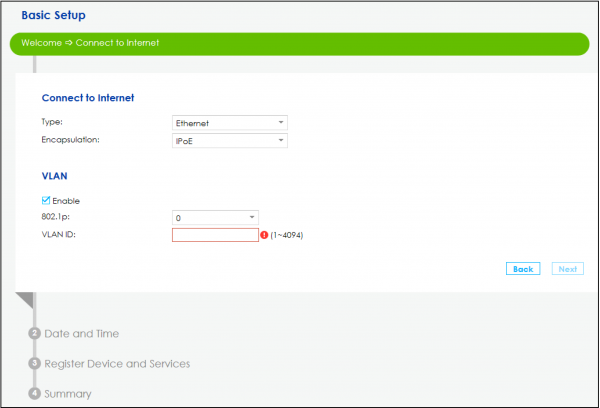
Figuur 2. Voorbeeld van een van de schermen van de configur wizard.
Voor snelle en effectieve beheer biedt Zyxel een compleet pakket aan hulpmiddelen voor afstandsbeheer, waarmee je eenvoudig de VPN2S kunt configureren en volgen.
De mogelijkheid om instellingen te dupliceren vereenvoudigt de voorbereiding van meerdere ZyWALL VPN2S apparaten voor afstandswerk van medewerkers.
Ondersteuning voor VLAN
Hoewel de ZyWALL VPN2S is ontworpen voor afstandswerk, ondersteunt hij VLAN. Dit verhoogt de netwerkbeveiliging, bijvoorbeeld als een kantoor van een zelfstandige ondernemer is aangesloten, waar een gast Wi-Fi beschikbaar is. Standaard VLAN-functies, zoals beperking van broadcast domains, vermindering van het verzonden verkeer en het toepassen van beveiligingsbeleid, zijn populair in bedrijfsnetwerken, maar kunnen ook nuttig zijn voor kleine bedrijven.
Daarnaast is VLAN-ondersteuning handig voor het opzetten van een apart netwerk, bijvoorbeeld voor IP-telefonie.
Om met VLAN te kunnen werken, ondersteunt het apparaat ZyWALL VPN2S de IEEE 802.1Q standaard.
Samenvattend
Het risico op verlies van een mobiel apparaat met een geconfigureerde VPN-verbinding vereist andere oplossingen dan het verstrekken van bedrijfs-laptops.
Het gebruik van compacte en goedkope VPN-gateways maakt het gemakkelijk om de werkzaamheden van afstandswerkers te organiseren.
Het model ZyWALL VPN2S is oorspronkelijk ontworpen voor de verbinding van afstandswerkers en kleine kantoren.
Nuttige links
→
→
→
→
→
Bron: habr.com
