

Toepassingsvarianten van netwerkzichtbaarheid (visibility)
Wat is netwerkzichtbaarheid (Network Visibility)?
Zichtbaarheid (Visibility) wordt gedefinieerd door het woordenboek van Webster als "de mogelijkheid om gemakkelijk opgemerkt te worden" of "de mate van duidelijkheid". Onder netwerk- of applicatiezichtbaarheid wordt het elimineren van blinde vlekken verstaan, die de mogelijkheid verbergen om gemakkelijk te zien (of kwantitatief te bepalen) wat er gebeurt in het netwerk en/of de applicaties binnen dat netwerk. Deze zichtbaarheid stelt IT-teams in staat om snel beveiligingsbedreigingen te isoleren en prestatieproblemen op te lossen, wat uiteindelijk zorgt voor de beste interactie met de eindgebruiker.
Een andere manier om het te begrijpen, is dat het IT-teams in staat stelt om netwerken tezamen met applicaties en IT-diensten te controleren en te optimaliseren. Dit is de reden waarom netwerk-, applicatie- en beveiligingszichtbaarheid absoluut noodzakelijk is voor elke IT-organisatie.
De eenvoudigste manier om netwerkzichtbaarheid te bereiken, is door een zichtbaarheidarchitectuur (visibility architecture) te implementeren, die een uitgebreide end-to-end infrastructuur vertegenwoordigt en op zijn beurt zichtbaarheid biedt van zowel fysieke als virtuele netwerken, applicaties en beveiliging.
Het leggen van de basis voor netwerkzichtbaarheid
Zodra de zichtbaarheidarchitectuur is opgebouwd, zijn er tal van toepassingen beschikbaar. Zoals hieronder weergegeven, biedt de zichtbaarheidarchitectuur drie hoofdniveaus van zichtbaarheid: toegangsniveau, beheerniveau en monitoringsniveau.
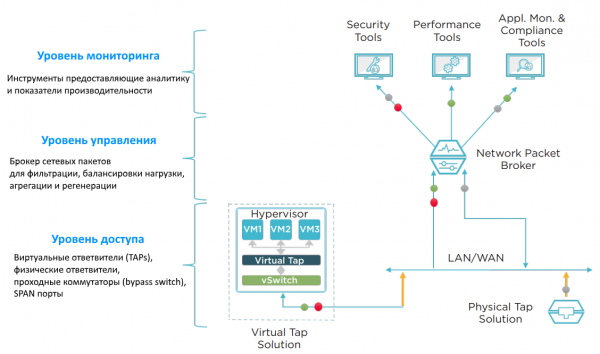
Met de getoonde elementen kunnen IT-professionals verschillende problemen met netwerken en applicaties aanpakken. Er zijn twee categorieën toepassingen:
- Basisoplossingen voor zichtbaarheid
- Volledige zichtbaarheid van het netwerk
Basisoplossingen voor zichtbaarheid zijn gericht op netwerkbeveiliging, kostenbesparing en het oplossen van problemen. Dit zijn drie criteria die IT maandelijks, zo niet dagelijks, beïnvloeden. Volledige netwerkzichtbaarheid heeft als doel een dieper begrip te bieden van gebieden met blinde vlekken, prestaties en naleving van regelgeving.
Wat kan men echt doen met netwerkzichtbaarheid (network visibility)?
Er zijn zes verschillende toepassingen van netwerkzichtbaarheid die de waarde duidelijk kunnen aantonen. Dit zijn:
— Verbetering van de netwerkbeveiliging
— Bieden van mogelijkheden voor containment en kostenreductie
— Versnelling van troubleshooting en verbetering van netwerkbetrouwbaarheid
— Verwijdering van blinde vlekken in het netwerk
— Optimalisatie van netwerk- en applicatieprestaties
— Versterking van nalevingsvereisten
Hieronder enkele specifieke voorbeelden van gebruik.
Voorbeeld nr. 1 – het filteren van gegevens voor beveiligingsoplossingen die in-line in het netwerk staan, verbetert de effectiviteit van deze oplossingen
Het doel van deze optie is het gebruik van een netwerkpakketbroker (NPB – Network Packet Broker) voor het filteren van laag-risico gegevens (bijvoorbeeld video en stem) om ze uit de veiligheidscontroles (intrusion prevention system (IPS), data loss prevention (DLP), web application firewall (WAF), enz.) te sluiten. Deze 'ongewenste' verkeer kan worden geïdentificeerd en teruggegeven aan de bypass-switch en verder naar het netwerk gestuurd. Het voordeel van deze oplossing is dat WAF of IPS geen CPU-bronnen hoeven te besteden aan de analyse van onnodige gegevens. Als uw netwerkverkeer een aanzienlijke hoeveelheid van dit type gegevens bevat, kunt u deze functie implementeren en de belasting op uw beveiligingshulpmiddelen verminderen.
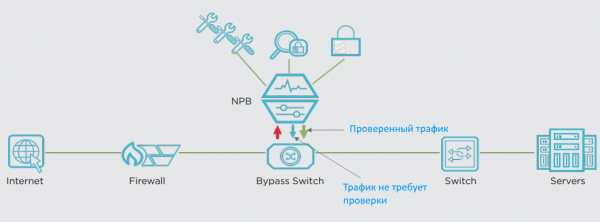
Bij bedrijven waren er gevallen waar tot 35% van het laag-risico netwerkverkeer werd uitgesloten van de IPS-controle. Dit verhoogt automatisch de effectieve bandbreedte van IPS met 35% en betekent dat u de aanschaf van extra IPS of een upgrade kunt uitstellen. We weten allemaal dat netwerkverkeer toeneemt, dus op een gegeven moment heeft u een krachtiger IPS nodig. Het is echt een vraag — wilt u de kosten minimaliseren of niet.
Voorbeeld nr. 2 – load balancing verlengt de levensduur van 1-10 Gbps apparaten in een 40 Gbps netwerk
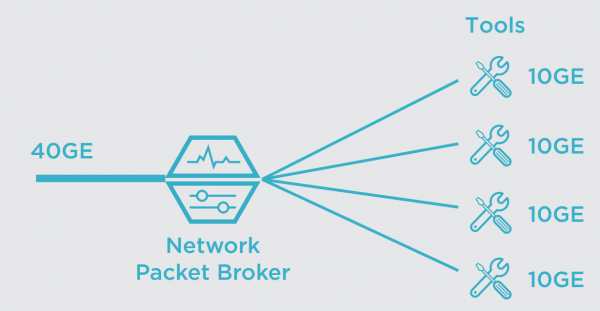
Een tweede voorbeeld van gebruik betreft de verlaging van de eigendomskosten van netwerkapparatuur. Dit wordt bereikt door pakket-brokers (NPB) te gebruiken voor het balanceren van verkeer naar beveiligings- en monitoringsinstrumenten. Hoe kan load balancing de meeste bedrijven helpen? Ten eerste is de toename van netwerkverkeer een veel voorkomend fenomeen. Maar hoe zit het met het monitoren van de impact van de groeiende bandbreedte? Bijvoorbeeld, als u de kern van uw netwerk upgrade van 1 Gbit/s naar 10 Gbit/s, heeft u 10 Gbit/s-instrumenten nodig voor correcte monitoring. Als u de snelheid verhoogt naar 40 Gbit/s of 100 Gbit/s, is er bij zulke snelheden een veel beperktere keuze aan monitoringsinstrumenten en zijn de kosten ervan zeer hoog.
Pakket-brokers bieden de noodzakelijke mogelijkheden voor aggregatie en load balancing. Bijvoorbeeld, traffic balancing van 40 Gbit/s maakt het mogelijk om het monitoringsverkeer te verdelen over verschillende 10 Gbit/s-instrumenten. Hierdoor kunt u de levensduur van 10 Gbit/s-apparaten verlengen totdat er voldoende middelen zijn om duurdere instrumenten aan te schaffen die hogere datasnelheden aankunnen.
Een ander voorbeeld is het centraliseren van instrumenten op één locatie en het doorgeven van de benodigde gegevens van de pakketbroker aan hen. Soms worden afzonderlijke oplossingen gebruikt, verspreid over het netwerk. Onderzoek uitgevoerd door Enterprise Management Associates (EMA) toont aan dat 32% van de zakelijke oplossingen niet voldoende geladen zijn, dat wil zeggen, minder dan 50%. Het centraliseren van instrumenten en load balancing stelt u in staat middelen te bundelen en het gebruik te verhogen, terwijl u minder apparaten inzet. U kunt vaak de aanschaf van extra instrumenten uitstellen totdat het gebruiksniveau hoog genoeg is.
Voorbeeld nr. 3 – troubleshooten om de noodzaak voor het verkrijgen van Change Board-permissies te verminderen/verwijderen.
Nadat zichtbaarheidapparatuur (TAPs, NPB…) in het netwerk is geïnstalleerd, zult u zelden wijzigingen in het netwerk moeten aanbrengen. Dit helpt bepaalde probleemoplossingsprocessen te optimaliseren om de efficiëntie te verhogen.
Bijvoorbeeld, nadat TAP is geïnstalleerd (‘geïnstalleerd en vergeten’), verzendt het passief een kopie van al het verkeer naar NPB. Dit heeft een enorm voordeel, omdat het veel bureaucratische complicaties wegneemt – zoals het verkrijgen van goedkeuringen voor wijzigingen in het netwerk. Als er ook een pakketbroker wordt geïnstalleerd, is er directe toegang tot vrijwel alle gegevens die nodig zijn voor probleemoplossing.
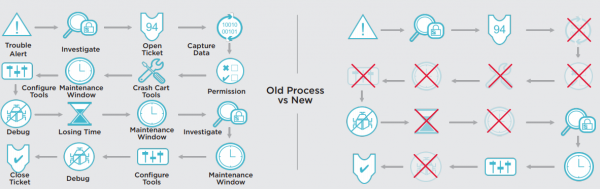
Als er geen behoefte is om wijzigingen aan te brengen, kunnen de goedkeuringsstappen worden overgeslagen en kan men rechtstreeks naar de debugging gaan. Dit nieuwe proces heeft een grote impact op het verkorten van de gemiddelde hersteltijd (MTTR – Mean Time to Repair). Onderzoek toont aan dat er een mogelijkheid is om de MTTR met 80% te verlagen.
Voorbeeld nr. 4 – Applicatie-intelligentie, het gebruik van applicatiefiltering en datamasking om de beveiligingseffectiviteit te verbeteren
Wat is applicatie-intelligentie? Dit is een technologie die beschikbaar is bij pakketbrokers (NPB) IXIA. Het biedt geavanceerde functionaliteit die verder gaat dan pakketfiltering op niveau 2–4 (OSI-modellen) en volledig overgaat naar niveau 7 (applicatieniveau). Het voordeel is dat gegevens over het gedrag en de locatie van gebruikers en applicaties kunnen worden gecreëerd en geëxporteerd in elk gewenst formaat – ruwe pakketten, gefilterde pakketten of NetFlow-informatie (IxFlow). IT-afdelingen kunnen verborgen netwerkapplicaties identificeren, netwerkinbraak bedreigingen verminderen en downtime van het netwerk verlagen en/of de netwerkprestaties verhogen. Kenmerken van bekende en onbekende applicaties kunnen worden geïdentificeerd, vastgelegd en naar gespecialiseerde monitoring- en beveiligingstools worden verzonden.
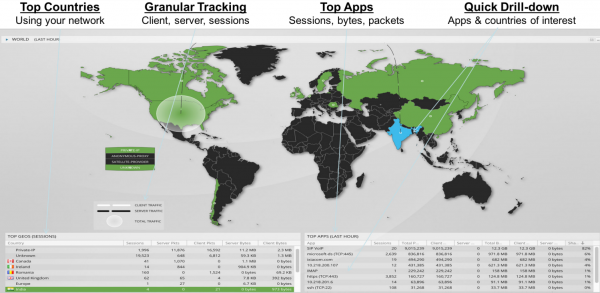
- identificatie van verdachte/onbekende applicaties
- detectie van verdachte gedragingen op basis van geolocatie, bijvoorbeeld, een gebruiker uit Noord-Korea maakt verbinding met uw FTP server en verzendt gegevens
- ontcijfering SSL voor het controleren en analyseren van potentiële bedreigingen
- analyse van applicatiefouten
- analyse van het aantal en de groei van verkeer voor actief resourcebeheer en capaciteitsprognose
- datamasking van gevoelige gegevens (creditcards, inloggegevens…) voordat deze worden verzonden
De functionaliteit van Visibility Intelligence is beschikbaar als fysieke en virtuele (Cloud Lens Private) pakket-brokers van IXIA (NPB), evenals in publieke 'clouds' - Cloud Lens Public:
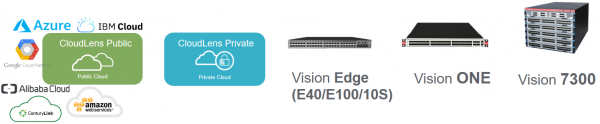
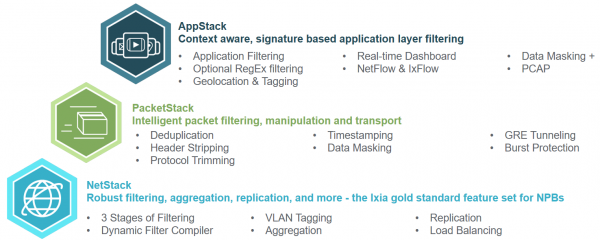
Naast de standaardfunctionaliteit van NetStack, PacketStack en AppStack:
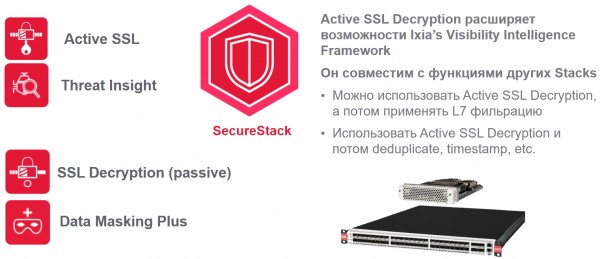
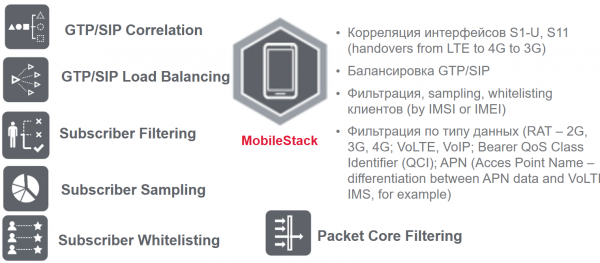
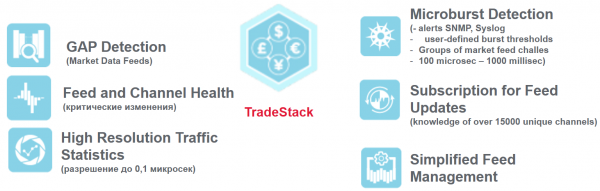
Recentelijk is ook de beveiligingsfunctionaliteit SecureStack toegevoegd (voor het optimaliseren van de verwerking van vertrouwelijk verkeer), MobileStack (voor mobiele netwerkoperators) en TradeStack (voor monitoring en filtering van gegevens in financiële trading):
Conclusies
Oplossingen voor netwerkzichtbaarheid zijn krachtige tools die in staat zijn de architectuur van netwerkmonitoring en beveiliging te optimaliseren, en die een fundament leggen voor de verzameling en uitwisseling van noodzakelijke gegevens.
Toepassingsvarianten maken het mogelijk:
- toegang te geven tot benodigde specifieke gegevens voor diagnose en troubleshooting
- beveiligings- en monitoringoplossingen toe te voegen/verwijderen, zowel in-line als out-of-band
- de MTTR te verkorten
- snelle respons op problemen te waarborgen
- uitgebreide dreigingsanalyses uit te voeren
- de meeste bureaucratische goedkeuringen te elimineren
- de financiële gevolgen van een hack te verminderen door snel de benodigde oplossingen aan te sluiten en de MTTR te verkorten
- de kosten en de arbeidsinspanningen voor het instellen van een SPAN-poort te verlagen
Bron: habr.com
