

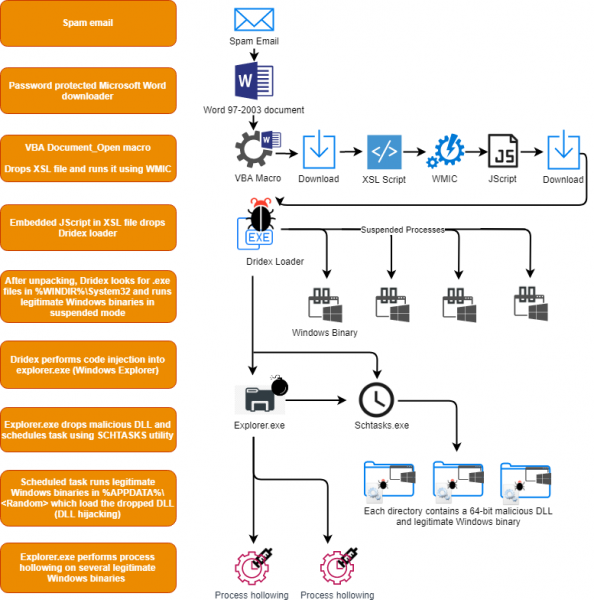
Een van de vaak voorkomende soorten aanvallen is het genereren van een kwaadaardig proces binnen een boom van volkomen legitieme processen. Verdachte paden naar uitvoerbare bestanden kunnen een aanwijzing zijn: vaak gebruikt malware de mappen AppData of Temp, wat ongebruikelijk is voor legitieme programma's. Eerlijkheidshalve moet worden opgemerkt dat sommige automatische updatehulpmiddelen ook in AppData worden uitgevoerd, dus alleen het controleren van de opstartlocatie is niet voldoende om te concluderen dat een programma kwaadaardig is.
Een aanvullende factor voor legitimiteit is een cryptografische handtekening: veel originele programma's worden ondertekend door de leverancier. Het ontbreken van een handtekening kan worden gebruikt als een methode om verdachte opstartitems te identificeren. Maar er is ook malware die een gestolen certificaat gebruikt om zichzelf te ondertekenen.
Je kunt ook de waarden van cryptografische hashes zoals MD5 of SHA256 controleren, die kunnen overeenkomen met eerder ontdekte malware. Statisch onderzoek kan worden uitgevoerd door de handtekeningen in de software te bekijken (met behulp van Yara-regels of antivirusproducten). Daarnaast is er dynamische analyse (het uitvoeren van het programma in een veilige omgeving en het volgen van de acties) en reverse engineering.
Er kunnen veel tekenen zijn van een kwaadaardig proces. In dit artikel bespreken we hoe je audits van de relevante gebeurtenissen in Windows kunt inschakelen en bekijken we de signalen waarop het ingebouwde regelgevingsmechanisme is gebaseerd. voor de identificatie van verdachte processen. InTrust is een voor het verzamelen, analyseren en opslaan van ongestructureerde gegevens, met al honderden vooraf ingestelde reacties op verschillende soorten aanvallen.
Bij het starten van een programma wordt het geladen in het geheugen van de computer. Het uitvoerbare bestand bevat computerinstructies en ondersteunende bibliotheken (bijvoorbeeld *.dll). Wanneer het proces eenmaal is gestart, kan het extra threads aanmaken. Threads stellen het proces in staat om verschillende sets instructies gelijktijdig uit te voeren. Er zijn veel manieren waarop kwaadaardige code in het geheugen kan binnendringen en worden uitgevoerd; laten we enkele daarvan bekijken.
De eenvoudigste manier om een kwaadaardig proces te starten, is om de gebruiker dit rechtstreeks te laten doen (bijvoorbeeld vanuit een e-mailbijlage), en vervolgens met behulp van de RunOnce-sleutel het bij elke opstart van de computer te activeren. Dit omvat ook "fileless" malware die PowerShell-scripts opslaat in registersleutels die op basis van triggers worden uitgevoerd. In dit geval is het PowerShell-script kwaadaardige code.
Het probleem met het expliciet starten van kwaadaardige software is dat dit een bekende aanpak is die gemakkelijk te detecteren is. Sommige malware is slimmer en gebruikt een ander proces om in het geheugen te draaien. Daardoor kan het proces een ander proces creëren door een bepaalde computerinstructie uit te voeren en het uitvoerbare bestand (.exe) op te geven dat uitgevoerd moet worden.
Een bestand kan worden opgegeven met behulp van het volledige pad (bijvoorbeeld C:Windowssystem32cmd.exe) of een verkort pad (bijvoorbeeld cmd.exe). Als het oorspronkelijke proces onveilig is, kan het ongeoorloofd programma's toestaan om te draaien. Een aanval kan eruitzien als volgt: het proces start cmd.exe zonder het volledige pad op te geven, en de aanvaller plaatst zijn eigen cmd.exe op zo'n manier dat het proces deze eerder uitvoert dan de legitieme versie. Na het starten van het kwaadaardige programma kan dit legitieme programma (bijvoorbeeld C:Windowssystem32cmd.exe) starten, zodat het oorspronkelijke programma normaal blijft functioneren.
Een variant van de vorige aanval is DLL-injectie in een legitiem proces. Wanneer een proces wordt gestart, vindt en laadt het bibliotheken die zijn functionaliteit uitbreiden. Door DLL-injectie te gebruiken, maakt de aanvaller een kwaadaardige bibliotheek met dezelfde naam en API als de legitieme. Het programma laadt de kwaadaardige bibliotheek, die op haar beurt de legitieme laadt, en roept deze op wanneer dat nodig is voor het uitvoeren van operaties. De kwaadaardige bibliotheek functioneert als een proxy voor de goede bibliotheek.
Een andere manier om malware in het geheugen te plaatsen, is door het in te voegen in een onveilige proces dat al draait. Processen ontvangen invoer uit verschillende bronnen - ze lezen uit het netwerk of uit bestanden. Gewoonlijk voeren ze een controle uit om de legitimiteit van de invoer te waarborgen. Maar sommige processen hebben niet de juiste bescherming bij het uitvoeren van instructies. Bij deze aanval bestaat er geen bibliotheek op de schijf of uitvoerbaar bestand met malware. Alles wordt in het geheugen opgeslagen, samen met het geëxploiteerde proces.
Laten we de methodologie voor het inschakelen van het verzamelen van dergelijke gebeurtenissen in Windows en de regel in InTrust die bescherming tegen dergelijke bedreigingen biedt, onderzoeken. Laten we beginnen met het inschakelen ervan via de InTrust-beheerconsole.
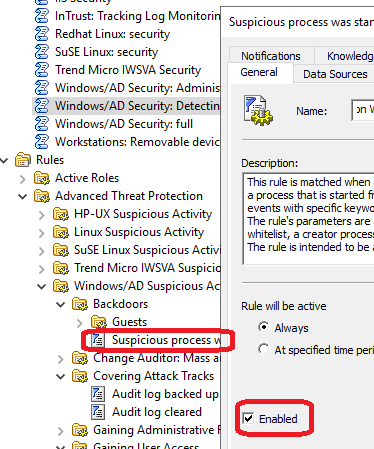
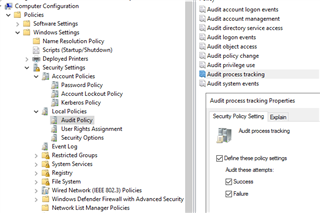
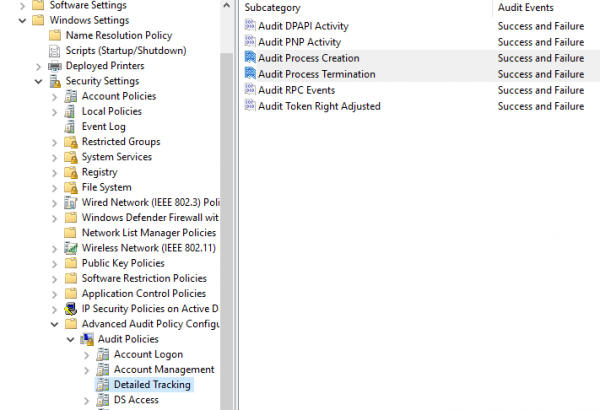
De regel maakt gebruik van de mogelijkheden voor procesbewaking van besturingssysteem Windows. Helaas is het inschakelen van het verzamelen van dergelijke gebeurtenissen verre van vanzelfsprekend. Er moeten 3 verschillende groepsbeleidinstellingen worden gewijzigd:
Computerconfiguratie > Beleidsinstellingen > Windows-instellingen > Beveiligingsinstellingen > Lokale beleidsinstellingen > Auditbeleid > Audit procesbewaking
Computerconfiguratie > Beleidsinstellingen > Windows-instellingen > Beveiligingsinstellingen > Geavanceerde auditbeleidsconfiguratie > Auditbeleid > Gedetailleerde bewaking > Audit procescreatie
Computerconfiguratie > Beleidsinstellingen > Beheersjablonen > Systeem > Audit procescreatie > Inclusief opdrachten in procescreatiegebeurtenissen
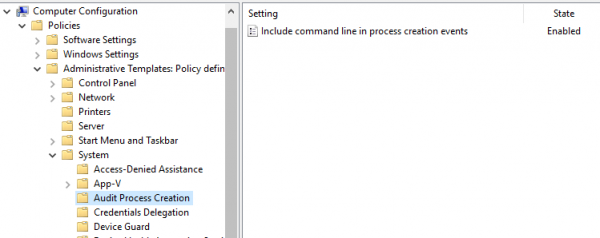
Na inschakeling stellen InTrust-regels in staat om onbekende bedreigingen te detecteren die verdacht gedrag vertonen. Bijvoorbeeld, het kan onthullen malware Dridex. Dankzij het HP Bromium-project is bekend hoe zo'n bedreiging is opgebouwd.
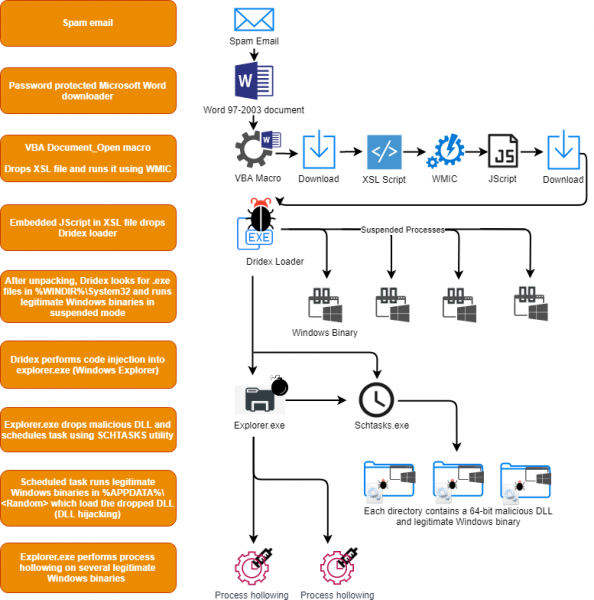
In zijn acties gebruikt Dridex schtasks.exe om een geplande taak te creëren. Het gebruik van deze utility vanuit de opdrachtregel wordt beschouwd als zeer verdacht gedrag, vergelijkbaar met het uitvoeren van svchost.exe met parameters die wijzen op gebruikersmappen of met parameters die lijken op de opdrachten "net view" of "whoami". Hier is een fragment van de bijbehorende :
detectie:
    selectie1:
        CommandLine: '*svchost.exe C:Users\*Desktop\*'
    selectie2:
        ParentImage: '*svchost.exe*'
        CommandLine:
            - '*whoami.exe \/all'
            - '*net.exe view'
    conditie: 1 van hen
Bij InTrust wordt al het verdachte gedrag samengevoegd in één regel, omdat de meeste van deze acties niet specifiek zijn voor een bepaalde bedreiging, maar eerder als verdacht worden beschouwd in het algemeen en in 99% van de gevallen voor niet zo nobele doelen worden gebruikt. Een dergelijke lijst van acties omvat, maar is niet beperkt tot:
- Processen die worden uitgevoerd vanuit ongebruikelijke locaties, zoals gebruikers tijdelijke mappen.
- Een goed bekende systeemsproces met verdachte afstamming — sommige bedreigingen kunnen proberen de namen van systeemsprocessen te gebruiken om onopgemerkt te blijven.
- Verdachte uitvoeringen van administratieve tools, zoals cmd of PsExec, wanneer ze gebruikmaken van lokale systeemreferenties of verdachte afstamming.
- Verdachte shadow-copying operaties — gewoonlijk gedrag van ransomware voordat het systeem wordt versleuteld, ze doden de back-ups:
— Via vssadmin.exe;
— Via WMI. - Register dumps van volledige registertakken.
- Horizontale verplaatsing van kwaadaardige code bij het op afstand starten van een proces met behulp van commando's zoals at.exe.
- Verdachte lokale groepsoperaties en domeinoperaties met gebruik van net.exe.
- Verdachte firewalloperaties met gebruik van netsh.exe.
- Verdachte manipulaties met ACL.
- Gebruik van BITS voor het exfiltreren van gegevens.
- Verdachte manipulaties met WMI.
- Verdachte scriptcommando's.
- Pogingen om veilige systeembestanden te dumpen.
De gecombineerde regel werkt zeer goed voor het detecteren van bedreigingen zoals RUYK, LockerGoga en andere ransomware, malware en cybercrime toolkits. De regel is door de leverancier getest in productie-omgevingen om valse positieven te minimaliseren. En dankzij het SIGMA-project produceren de meeste van deze indicatoren een minimaal aantal ruis gebeurtenissen.
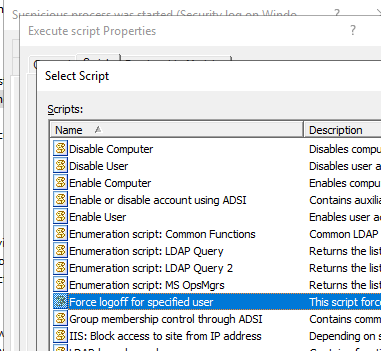
Aangezien dit in InTrust een monitorregel is, kunt u een responscript uitvoeren als reactie op een bedreiging. U kunt een van de ingebouwde scripts gebruiken of uw eigen creëren, en InTrust zal het automatisch verspreiden.
Bovendien kunt u alle telemetrie met betrekking tot het evenement controleren: PowerShell-scripts, procesuitvoering, manipulaties met geplande taken, WMI-administratieve activiteiten en deze gebruiken voor postmortems bij beveiligingsincidenten.
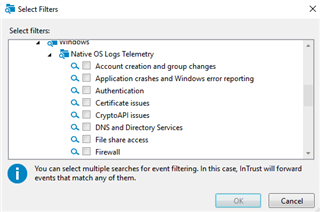
In InTrust zijn er honderden andere regels, waaronder:
- Detectie van een downgrade-aanval in PowerShell - wanneer iemand opzettelijk een oudere versie van PowerShell gebruikt, omdat er in die oudere versie geen mogelijkheid was om de gebeurtenissen te auditen.
- Detectie van inloggen met hoge privileges - wanneer accounts die lid zijn van een bepaalde geprivilegieerde groep (bijvoorbeeld domeinbeheerders) per ongeluk of door beveiligingsincidenten interactief inloggen op werkstations.
InTrust maakt gebruik van beste beveiligingspraktijken in de vorm van vooraf ingestelde detectie- en reactieregels. En als u denkt dat iets anders zou moeten werken, kunt u uw eigen versie van de regel maken en deze aanpassen zoals nodig. U kunt een aanvraag indienen voor een pilot of om distributies met tijdelijke licenties te ontvangen via de op onze website.
Volg onze , waar we korte notities en interessante links plaatsen.
Lees onze andere artikelen over het onderwerp informatiebeveiliging:
(populair artikel)
Bron: habr.com
