

Het is duidelijk dat het bijzonder twijfelachtig en nutteloos is om een nieuwe communicatiestandaard te ontwikkelen zonder na te denken over beveiligingsmechanismen.
Beveiligingsarchitectuur van 5G is de verzameling van beveiligingsmechanismen en procedures die zijn geïmplementeerd in en omvat alle componenten van het netwerk, van de kern tot de radio-interfaces.
Vijfde generatie netwerken zijn in wezen een evolutie van De meest significante veranderingen hebben plaatsgevonden in de technologieën voor radio-toegang. Voor vijfde generatie netwerken is een nieuwe (Radio Access Technology) — . Wat betreft de kern van het netwerk, heeft dit niet zulke significante wijzigingen ondergaan. In dit verband is de beveiligingsarchitectuur van 5G-netwerken ontwikkeld met een focus op het hergebruik van de relevante technologieën die zijn aangenomen in de 4G LTE-standaard.
Het is echter belangrijk op te merken dat de heroverweging van bekende bedreigingen, zoals aanvallen op de radio-interface en het signaleringsniveau ( plane), DDoS-aanvallen, Man-In-The-Middle-aanvallen, enzovoort, de telecomoperators heeft aangespoord om nieuwe standaarden te ontwikkelen en volledig nieuwe beveiligingsmechanismen in vijfde generatie netwerken te integreren.
Achtergronden
In 2015 heeft de Internationale Telecommunicatie Unie de eerste wereldwijde ontwikkelingsplanning voor vijfde generatie netwerken opgesteld, waardoor de vraag naar de ontwikkeling van beveiligingsmechanismen en procedures in 5G-netwerken bijzonder urgent is geworden.
De nieuwe technologie bood werkelijk indrukwekkende datasnelheden (meer dan 1 Gbit/s), een latency van minder dan 1 ms en de mogelijkheid om ongeveer 1 miljoen apparaten gelijktijdig te verbinden binnen een straal van 1 km². Deze uiterst hoge eisen aan vijfde generatie netwerken hebben ook invloed gehad op de principes van hun organisatie.
De belangrijkste daarvan was decentralisatie, wat het mogelijk maakte om meerdere lokale databases en verwerkingscentra aan de rand van het netwerk te plaatsen. Dit hielp om de latentie bij -communicatie en de ontlasting van de netwerkkern door het onderhoud van een enorme hoeveelheid IoT-apparaten. Op deze manier werd de grens van next-gen netwerken uitgebreid tot aan de basisstations, wat het mogelijk maakte om lokale communicatiecentra op te zetten en cloudservices aan te bieden zonder risico op kritieke vertragingen of uitval. Uiteraard wekte de gewijzigde aanpak voor netwerkstructuren en klantenservice de belangstelling van kwaadwillenden, omdat het hen nieuwe mogelijkheden bood voor aanvallen, zowel op de vertrouwelijke informatie van gebruikers als op de netwerkcomponenten zelf, met als doel verstoring van de service of het overnemen van de rekenresources van de operator.
Belangrijkste kwetsbaarheden van 5G-netwerken
Grote aanvalsurface
Meer informatieBij de opbouw van telecommunicatienetwerken van de 3e en 4e generatie werkten telecomoperators meestal samen met één of meerdere leveranciers die een complete set hardware en software tegelijk leverden. Dit betekende dat alles, om zo te zeggen, 'uit de doos' werkte — het was voldoende om de apparatuur van de leverancier te installeren en in te stellen; er was geen behoefte om propriëtaire software te vervangen of aan te vullen. Moderne tendensen gaan juist tegen deze 'klassieke' benadering in en zijn gericht op netwerkvirtualisatie, een multi-leverancier benadering van de opbouw ervan en diversiteit in software. Technologieën zoals (Eng. Software Defined Network) en (Eng. Network Functions Virtualization) worden steeds populairder, wat leidt tot de opname van een enorm aantal op open source gebaseerde software in de processen en functies voor het beheer van communicatienetwerken. Dit biedt kwaadwillenden de gelegenheid om de netwerkstructuur van de operator beter te bestuderen en een groter aantal kwetsbaarheden te identificeren, wat op zijn beurt de aanvalsurface van next-gen netwerken vergroot in vergelijking met de huidige situatie.
Een groot aantal IoT-apparaten
Meer informatieTegen 2021 zal ongeveer 57% van de apparaten die zijn aangesloten op 5G-netwerken IoT-apparaten zijn. Dit betekent dat de meeste hosts beperkte cryptografische mogelijkheden zullen hebben (zie punt 2) en daarmee kwetsbaar zullen zijn voor aanvallen. Het enorme aantal dergelijke apparaten zal het risico op de verspreiding van botnets verhogen en de mogelijkheid bieden om nog krachtigere en gedistribueerde DDoS-aanvallen uit te voeren.
Beperkte cryptografische mogelijkheden van IoT-apparaten
Meer informatieZoals eerder vermeld, maken 5G-netwerken actief gebruik van randapparatuur, wat een deel van de belasting van de kern van het netwerk kan verlichten en daarmee de latentie kan verminderen. Dit is noodzakelijk voor belangrijke diensten zoals het beheer van zelfrijdende voertuigen, het noodwaarschuwingssysteem enzovoort, waarvoor het waarborgen van minimale latentie cruciaal is, omdat mensenlevens hiervan afhankelijk zijn. Vanwege de verbinding van een groot aantal IoT-apparaten, die door hun kleine afmetingen en lage energieverbruik zeer beperkte rekenresources hebben, worden 5G-netwerken kwetsbaar voor aanvallen gericht op het overnemen van de controle en het manipuleren van dergelijke apparaten. Bijvoorbeeld, er zijn scenario's mogelijk waarbij IoT-apparaten, die deel uitmaken van een "", worden geïnfecteerd door soorten malware zoals . Ook zijn er scenario's mogelijk waarbij de controle over zelfrijdende voertuigen wordt overgenomen, die commando's en navigatie-informatie via de "cloud" ontvangen. Formeel is deze kwetsbaarheid het gevolg van de decentralisatie van netwerken van de nieuwe generatie, maar het volgende punt zal het probleem van decentralisatie duidelijker aanstippen.
Decentralisatie en uitbreiding van de netwerkgrenzen
Meer informatieRandapparaten, die de rol van lokale netwerkkernen spelen, routeren gebruikersverkeer, verwerken aanvragen en zorgen voor lokale caching en opslag van gebruikersgegevens. Dit breidt de grenzen van 5G-netwerken uit, niet alleen naar de kern, maar ook naar de rand, inclusief lokale databases en 5G-NR radio-interfaces (Engels: 5G New Radio). Dit creëert de mogelijkheid voor aanvallen op de rekenkracht van lokale apparaten, die van nature zwakker zijn beveiligd dan de centrale knooppunten van het netwerk, met als doel een denial-of-service-aanval te veroorzaken. Dit kan leiden tot internetuitval in hele gebieden, onjuiste werking van IoT-apparaten (bijvoorbeeld in een 'slim huis'-systeem) en de onbeschikbaarheid van noodingdienstoproepen IMS.
Op dit moment hebben ETSI en 3GPP echter al meer dan 10 standaarden gepubliceerd die verschillende aspecten van de beveiliging van 5G-netwerken behandelen. De overgrote meerderheid van de mechanismen die daar worden beschreven, is gericht op bescherming tegen kwetsbaarheden (inclusief de hiervoor genoemde). Een van de belangrijkste is de standaard , die de beveiligingsarchitectuur van 5G-netwerken beschrijft.
5G-architectuur
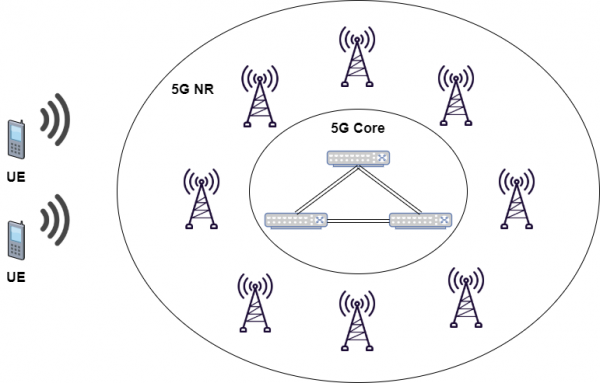
Laten we beginnen met de kernprincipes van de architectuur van 5G-netwerken, die ons in staat stellen om de betekenis en verantwoordelijkheden van elke softwaremodule en functie van de 5G-beveiliging volledig te onthullen.
- Scheiding van netwerkknooppunten in elementen die de werking van de (van het Engels UP — User Plane) en elementen die de werking van de (van het Engels CP — Control Plane) waarborgen, wat de flexibiliteit verhoogt op het gebied van schaling en implementatie van netwerken; dat wil zeggen, het is mogelijk om afzonderlijke componenten van netwerkknooppunten centraal of gedecentraliseerd te plaatsen.
- Ondersteuning van het mechanisme , gebaseerd op de diensten die aan specifieke groepen eindgebruikers worden aangeboden.
- Implementatie van netwerkelementen in de vorm van .
- Ondersteuning voor gelijktijdige toegang tot gecentraliseerde en lokale diensten, dat wil zeggen de implementatie van cloudconcepten (van het Engels ) en edge computing (van het Engels ).
- Implementatie architectuur die verschillende soorten toegangnetwerken combineert — 3GPP 5G New Radio en (Wi-Fi, enz.) — met een enkele netkern.
- Ondersteuning voor uniforme algoritmen en procedures voor authenticatie, ongeacht het type toegang netwerk.
- Ondersteuning van netwerfuncties zonder staat (stateless), waarbij de berekende hulpbron is gescheiden van de opslag van hulpbronnen.
- Ondersteuning van roaming met verkeersroutering zowel via het thuisnetwerk (home-routed roaming) als met lokale 'landingen' (local breakout) in het gastnetwerk.
- Interacties tussen netwerkinfrastructuren zijn op twee manieren gepresenteerd: en .
Het beveiligingsconcept van netwerken van de vijfde generatie omvat:
- Authenticatie van de gebruiker vanuit het netwerk.
- Authenticatie van het netwerk vanuit de gebruiker.
- Overeenkomst van cryptografische sleutels tussen het netwerk en de gebruikersapparatuur.
- Versleuteling en integriteitscontrole van signaalverkeer.
- Versleuteling en integriteitscontrole van gebruikersverkeer.
- Bescherming van de gebruikersidentificatie.
- Bescherming van interfaces tussen verschillende netwerkelementen volgens het concept van het beveiligingsdomein van het netwerk.
- Isolatie van verschillende lagen van de mechanisme en bepaling van afzonderlijke beveiligingsniveaus voor elke laag.
- Authenticatie van de gebruiker en bescherming van de verkeersstroom op het niveau van einddiensten (IMS, IoT en anderen).
Belangrijkste softwaremodules en netwerkinfrastructuren voor beveiliging in 5G
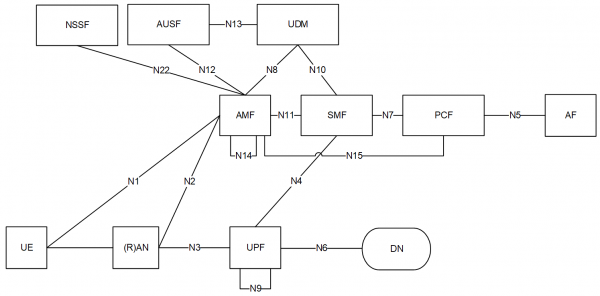 AMF (Access & Mobility Management Function) - zorgt voor:
- Organisatie van interfaces van het controlevlak.
- Organisatie van de uitwisseling van signaalverkeer , versleuteling en bescherming van de integriteit van de gegevens.
- Organisatie van de uitwisseling van signaalverkeer , versleuteling en bescherming van de integriteit van de gegevens.
- Beheer van de registratie van gebruikersapparatuur in het netwerk en controle van mogelijke registratiestatussen.
- Beheer van de verbinding van gebruikersapparatuur met het netwerk en controle van mogelijke status.
- Beheer van de beschikbaarheid van gebruikersapparatuur in de CM-IDLE status.
- Beheer van de mobiliteit van gebruikersapparatuur in het netwerk in de CM-CONNECTED status.
- Overdracht van korte berichten tussen gebruikersapparatuur en SMF.
- Beheer van locatiegebaseerde diensten.
- Toewijzing van identificatienummer voor interactie met EPS. voor interactie met EPS.
SMF (Session Management Function) - zorgt voor:
- Beheer van communicatiesessies, d.w.z. het creëren, wijzigen en vrijgeven van sessies, inclusief de ondersteuning van een tunnel tussen het toegangnetwerk en de UPF.
- Het toewijzen en beheren van IP-adressen voor eindapparaten.
- De keuze van de te gebruiken UPF-gateway.
- De organisatie van interactie met de PCF.
- Beheer van de toepassing van beleidsmaatregelen. .
- Dynamische configuratie van eindapparaten met behulp van de DHCPv4- en DHCPv6-protocollen.
- Controle van de verzameling van tariefgegevens en de organisatie van interactie met het factureringssysteem.
- Naadloze dienstverlening (uit het Engels. ).
- Interactie met gastnetwerken tijdens roaming.
UPF (Engels: User Plane Function — gebruikersvlakfunctie) — zorgt voor:
- Interacties met externe gegevensnetwerken, inclusief het wereldwijde internet.
- Routering van gebruikerspakketten.
- Markering van pakketten volgens de QoS-beleidsregels.
- Diagnose van gebruikerspakketten (bijvoorbeeld het detecteren van toepassingen op basis van handtekeningen).
- Het leveren van rapporten over het gebruik van het verkeer.
- UPF fungeert ook als ankerpunt voor het ondersteunen van mobiliteit binnen dezelfde technologieën, evenals tussen verschillende radio-toegangstechnologieën.
UDM (Engels: Unified Data Management — uniforme gegevensbeheer) — zorgt voor:
- Beheer van gebruikersprofielgegevens, inclusief opslag en wijziging van de lijst van beschikbare diensten voor gebruikers en hun bijbehorende parameters.
- Beheer
- Generatie van authenticatiegegevens voor 3GPP. .
- Toegangsautorisatie op basis van profielgegevens (bijvoorbeeld beperking van roaming).
- Beheer van gebruikersregistratie, d.w.z. opslag van de bedienende AMF.
- Ondersteuning van naadloze dienstverlening en communicatiesessies, d.w.z. opslag van de voor de huidige communicatiesessie toegewezen SMF.
- Beheer van SMS-bezorging.
- Verschillende UDM's kunnen één gebruiker bedienen tijdens verschillende transacties.
UDR (Engels: Unified Data Repository — uniforme gegevensopslag) — zorgt voor opslag van verschillende gebruikersgegevens en is in feite de database van alle abonnees van het netwerk.
UDSF (Eng. Unstructured Data Storage Function — functie voor het opslaan van ongestructureerde gegevens) — zorgt ervoor dat de AMF-modules de huidige contexten van geregistreerde gebruikers opslaan. Deze informatie kan in het algemeen worden gepresenteerd als gegevens met een onbepaalde structuur. Gebruikerscontexten kunnen worden gebruikt om de naadloosheid en continuïteit van abonnementsessies te waarborgen, zowel bij een geplande verwijdering van een van de AMF-diensten als in geval van een noodsituatie. In beide gevallen zal de back-up AMF de service overnemen door gebruik te maken van de in de USDF opgeslagen contexten.
De combinatie van UDR en UDSF op één fysiek platform is een typische implementatie van deze netwerktechnologieën.
PCF (Eng. Policy Control Function — functie voor beleidscontrole) — vormt en wijst aan gebruikers bepaalde servicebeleidsregels toe, inclusief QoS-parameters en tariefregels. Bijvoorbeeld, voor de overdracht van een bepaald type verkeer kunnen dynamisch virtuele kanalen met verschillende kenmerken worden aangemaakt. Hierbij kunnen de eisen van de service die door de abonnee wordt aangevraagd, de belasting van het netwerk, het verbruikte datavolume, enz. in overweging worden genomen.
NEF (Eng. Network Exposure Function — functie voor netwerkinformatie) — zorgt voor:
- De organisatie van veilige interactie tussen externe platforms en applicaties met de kern van het netwerk.
- Beheer van QoS-parameters en tariefregels voor specifieke gebruikers.
SEAF (Eng. Security Anchor Function — beveiligingsankerfunctie) — zorgt samen met AUSF voor de authenticatie van gebruikers tijdens hun registratie in het netwerk via elke toegangstechnologie.
AUSF (Eng. Authentication Server Function — functie voor authenticatieserver) — fungeert als een authenticatieserver die verzoeken van SEAF ontvangt en verwerkt en deze doorstuurt naar ARPF.
ARPF (Eng. Authentication Credential Repository and Processing Function — functie voor opslag en verwerking van authenticatiegegevens) — zorgt voor de opslag van persoonlijke geheime sleutels (KI) en parameters van cryptografische algoritmen, evenals de generatie van authenticatievectoren volgens de 5G-AKA of -AKA. Het bevindt zich in een fysiek beveiligde datacenter van de thuisoperator en is doorgaans geïntegreerd met UDM.
SCMF (Eng. Security Context Management Function — functie voor beheer van beveiligingscontexten) ) — biedt beheer van de levenscyclus van de beveiligingscontext van 5G.
SPCF (Eng. Security Policy Control Function — functie voor beveiligingsbeleidbeheer) — zorgt voor de afstemming en toepassing van beveiligingsbeleid voor specifieke gebruikers. Hierbij worden de mogelijkheden van het netwerk, de mogelijkheden van de eindapparatuur en de vereisten van de specifieke dienst in aanmerking genomen (bijvoorbeeld kunnen de beveiligingsniveaus die worden geboden door de dienst voor kritieke communicatie en de dienst voor draadloze breedbandtoegang tot internet verschillen). De toepassing van beveiligingsbeleid omvat: keuze van AUSF, keuze van authenticatie-algoritme, keuze van versleutelings- en integriteitscontrole-algoritmen, vaststelling van de lengte en levenscyclus van sleutels.
SIDF (Eng. Subscription Identifier De-concealing Function — functie voor het extraheren van de gebruikersidentifier) — zorgt voor het extraheren van de vaste abonnementsidentifier van de abonnee (Eng. SUPI) uit de verborgen identifier (Eng. ), verkregen in het kader van het verzoek voor de authenticatieprocedure 'Auth Info Req'.
Belangrijke beveiligingseisen voor 5G-communicatienetwerken
Meer informatieGebruikersauthenticatie: Het 5G-netwerk moet de SUPI van de gebruiker authenticeren tijdens de 5G AKA-procedure tussen de gebruiker en het netwerk.
Authenticatie van het hostnetwerk: De gebruiker moet de identifier van het hostende 5G-netwerk authentiseren, waarbij de authenticatie wordt verzekerd door het succesvolle gebruik van sleutels die zijn verkregen via de 5G AKA-procedure.
Gebruikersautorisatie: Het hostnetwerk moet de gebruiker autoriseren op basis van het gebruikersprofiel dat uit het netwerk van de thuisoperator is verkregen.
Autorisatie van het hostnetwerk door het netwerk van de thuisoperator: De gebruiker moet bevestiging ontvangen dat hij is verbonden met een hostnetwerk dat door het netwerk van de thuisoperator is geautoriseerd voor het aanbieden van diensten. Autorisatie is impliciet in die zin dat deze wordt verzekerd door het succesvolle voltooien van de 5G AKA-procedure.
Autorisatie van het toegangnetwerk door het netwerk van de thuisoperator: De gebruiker moet worden geïnformeerd dat hij is verbonden met een toegangnetwerk dat is goedgekeurd door het thuisnetwerk voor het leveren van diensten. De autorisatie is impliciet in die zin dat deze wordt gegarandeerd door een succesvolle beveiliging van het toegangnetwerk. Dit type autorisatie moet worden toegepast voor elk type toegangnetwerk.
Niet-geauthenticeerde noodservices: Om te voldoen aan de regelgeving in bepaalde regio's, moeten 5G-netwerken de mogelijkheid bieden van niet-geauthenticeerde toegang voor noodservices.
Kernnetwerk en toegang naar radio: In de kern van het 5G-netwerk en het 5G-radio toegangspunt moet ondersteuning worden geboden voor het gebruik van encryptie- en integriteitsalgoritmen met een sleutellengte van 128 bits voor beveiliging. en . De netwerkintefaces moeten 256-bits encryptiesleutels ondersteunen.
Belangrijke veiligheidsvereisten voor gebruikersapparatuur
Meer informatie
- Gebruikersapparatuur moet encryptie, integriteitsbescherming en bescherming tegen replay-aanvallen op gebruikersgegevens ondersteunen die tussen het apparaat en het radio toegangspunt worden verzonden.
- Gebruikersapparatuur moet encryptie- en integriteitsbeschermingsmechanismen activeren op aanwijzing die is ontvangen van het radio toegangspunt.
- Gebruikersapparatuur moet encryptie, integriteitsbescherming en bescherming tegen replay-aanvallen op RRC- en NAS-signaalverkeer ondersteunen.
- Gebruikersapparatuur moet de volgende crypto-algoritmen ondersteunen: NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2.
- Gebruikersapparatuur kan de volgende crypto-algoritmen ondersteunen: 128-NEA3, 128-NIA3.
- Gebruikersapparatuur moet de volgende crypto-algoritmen ondersteunen: 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2, indien het verbinding kan maken met een E-UTRA radio toegangspunt.
- Privacybescherming van gebruikersgegevens die tussen gebruikersapparatuur en het radio toegangspunt worden verzonden is optioneel, maar moet in alle gevallen worden gegarandeerd wanneer dit is toegestaan door de wetgeving.
- Privacybescherming van RRC- en NAS-signaalverkeer is optioneel.
- De permanente gebruikerssleutel moet beveiligd zijn en opgeslagen worden in goed beveiligde componenten van de gebruikershardware.
- De permanente abonneenummer mag niet in open lucht via het radiotoegang netwerk worden verzonden, behalve de informatie die nodig is voor correcte routering (bijvoorbeeld en ).
- De openbare sleutel van het netwerk van de thuisaannemer, de identificatie van deze sleutel, de identificatie van het beveiligingsschema en de routeringsidentificatie moeten worden opgeslagen in .
Aan elke versleutelingsalgoritme wordt een binair nummer gekoppeld:
- «0000»: NEA0 — Null ciphering algorithm
- «0001»: 128-NEA1 — 128-bits 3G-gebaseerd algoritme
- «0010» 128-NEA2 — 128-bits gebaseerd algoritme
- «0011» 128-NEA3 — 128-bits gebaseerd algoritme.
Gegevensversleuteling met gebruik van 128-NEA1 en 128-NEA2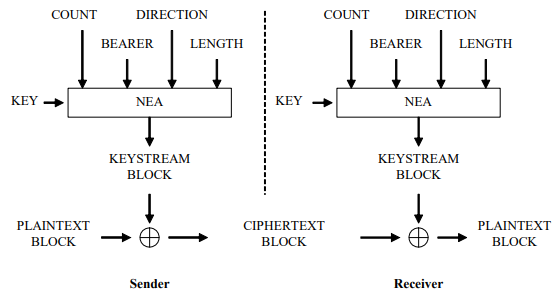
P.S. Het schema is ontleend aan
Generatie van imitatiewaarden door de algoritmes 128-NIA1 en 128-NIA2 voor het waarborgen van integriteit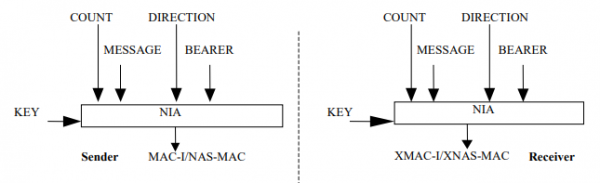
P.S. Het schema is ontleend aan
Belangrijke beveiligingseisen voor netwerkfuncties van 5G
Meer informatie
- AMF moet primaire authenticatie via SUCI ondersteunen.
- SEAF moet primaire authenticatie via SUCI ondersteunen.
- UDM en ARPF moeten de permanente gebruikerssleutel opslaan en deze beschermen tegen diefstal.
- AUSF moet SUPI van het lokale netwerk alleen verstrekken bij succesvolle primaire authenticatie via SUCI.
- NEF mag geen verborgen informatie over de netwerkcapaciteit buiten het beveiligingsdomein van de operator verzenden.
Belangrijke beveiligingsprocedures
Vertrouwensdomeinen
In 5G-netwerken neemt het vertrouwen in netwerkcomponenten af naarmate deze verder van het netwerk-kern verwijderd zijn. Dit concept heeft invloed op de beslissingen die zijn genomen in de 5G-beveiligingsarchitectuur. We kunnen dus spreken van een vertrouwenmodel voor 5G-netwerken dat het gedrag van de netwerkbeveiligingsmechanismen bepaalt.
Vanuit het perspectief van de gebruiker bestaat het vertrouwensdomein uit UICC en USIM.
Aan de kant van het netwerk heeft het vertrouwensdomein een complexere structuur.
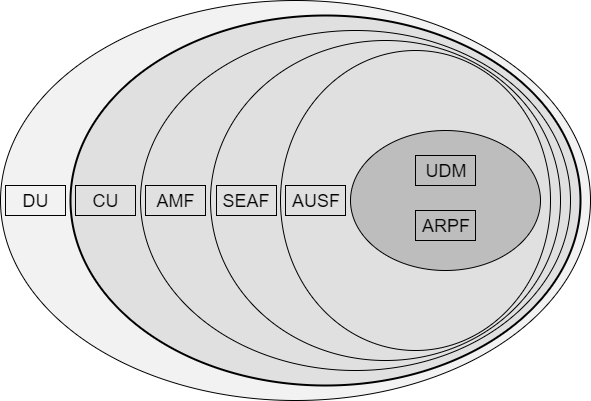 Het radiotoegang netwerk kan worden onderverdeeld in twee componenten — DU (eng. Distributed Units — gedistribueerde netwerkcomponenten) en CU (eng. Central Units — centrale netwerkcomponenten). Samen vormen ze gNB — de radiointerface van een 5G-netwerkbasisstation. DU's hebben geen directe toegang tot gebruikersgegevens, omdat ze kunnen worden geïmplementeerd in segmenten van onbeschermde infrastructuur. CU's moeten daarentegen worden geïmplementeerd in beveiligde netwerksegmenten, omdat ze verantwoordelijk zijn voor de terminatie van verkeer voor de veiligheidsmechanismen van AS. In de kern van het netwerk bevindt zich AMF, die het verkeer van de veiligheidsmechanismen van NAS beëindigt. In de huidige specificatie van 3GPP 5G Fase 1 wordt de combinatie beschreven AMF met de beveiligingsfunctie SEAF, die de root key (ook bekend als de 'anchor key') van het bezochte (beherende) netwerk bevat. AUSF is verantwoordelijk voor het opslaan van de sleutel die is verkregen na succesvolle authenticatie. Deze is nodig voor hergebruik in gevallen waar de gebruiker tegelijkertijd verbinding heeft met verschillende radio-toegangnetwerken. ARPF slaat de gebruikersgegevens op en is de tegenhanger van USIM voor abonnees. UDR en UDM bewaren gebruikersinformatie die wordt gebruikt om de logica voor het genereren van inloggegevens, gebruikersidentificatoren, sessiecontinuïteit, enz. te bepalen.
De hiërarchie van sleutels en hun distributieschema
In netwerken van de 5e generatie, in tegenstelling tot 4G-LTE-netwerken, bestaat de authenticatieprocedure uit twee componenten: primaire en secundaire authenticatie. Primaire authenticatie is verplicht voor alle gebruikersapparaten die verbinding maken met het netwerk. Secundaire authenticatie kan plaatsvinden op verzoek van externe netwerken wanneer de abonnee hiermee verbinding maakt.
Na succesvolle voltooiing van de primaire authenticatie en de productie van de gedeelde sleutel K tussen de gebruiker en het netwerk, wordt KSEAF - een speciale anker (root) sleutel van het beheernetwork - afgeleid van sleutel K. Vervolgens worden uit deze sleutel sleutels geproduceerd die de vertrouwelijkheid en integriteit van de RRC- en NAS-signaalverkeergegevens waarborgen.
Een schema met uitleg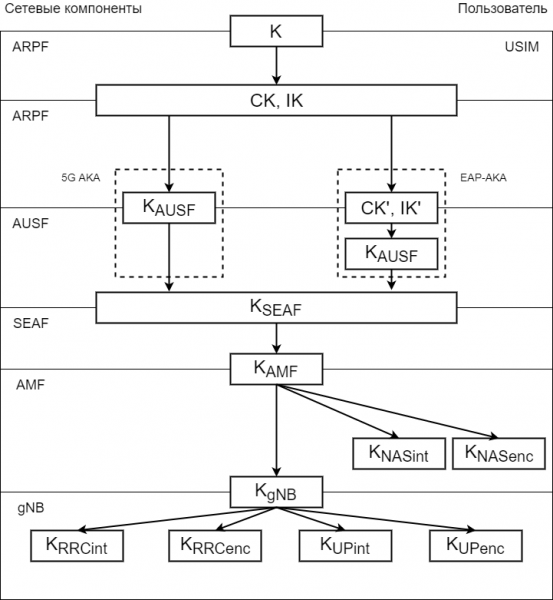
Aanduidingen:
CK (Engl. Cipher Key)
IK (Engl. Integrity Key) — een sleutel die wordt gebruikt in mechanismen voor gegevensintegriteitsbescherming.
CK’ (Engl. Cipher Key) — een andere cryptografische sleutel, afgeleid van CK voor het EAP-AKA-mechanisme.
IK’ (Engl. Integrity Key) — een andere sleutel die wordt gebruikt in mechanismen voor gegevensintegriteitsbescherming voor EAP-AKA.
KAUSF — wordt gecreëerd door de ARPF-functie en de apparatuur van de gebruiker tijdens CK en IK de 5G AKA en EAP-AKA.
KSEAF — de anker sleutel verkregen door de AUSF-functie uit sleutel KAMFAUSF.
KAMF — sleutel, verkregen door de SEAF functie uit de sleutel KSEAF.
KNASint, KNASenc — sleutels, verkregen door de AMF functie uit de sleutel KAMF voor de bescherming van het signaalverkeer van de NAS.
KRRCint, KRRCenc — sleutels, verkregen door de AMF functie uit de sleutel KAMF voor de bescherming van het signaalverkeer van de RRC.
KUPint, KUPenc — sleutels, verkregen door de AMF functie uit de sleutel KAMF voor de bescherming van het signaalverkeer van de AS.
NH — tussen sleutel, verkregen door de AMF functie uit de sleutel KAMF voor het waarborgen van de gegevensbeveiliging tijdens handovers.
KgNB — sleutel, verkregen door de AMF functie uit de sleutel KAMF voor het waarborgen van de beveiligingsmechanismen voor mobiliteit.
Schemes voor het genereren van SUCI uit SUPI en vice versa
Schemes voor het verkrijgen van SUPI en SUCI
Genereren van SUCI uit SUPI en SUPI uit SUCI:
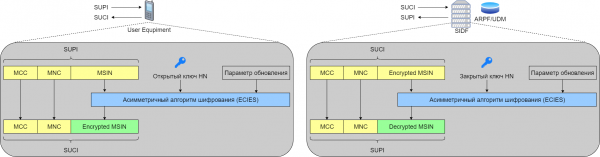
Authenticatie
Primaire authenticatie
In 5G netwerken zijn EAP-AKA en 5G AKA standaardmechanismen voor primaire authenticatie. We verdelen het mechanisme voor primaire authenticatie in twee fasen: de eerste is verantwoordelijk voor de initiatie van de authenticatie en de keuze van de authentificatiemethode, de tweede voor wederzijdse authenticatie tussen de gebruiker en het netwerk.
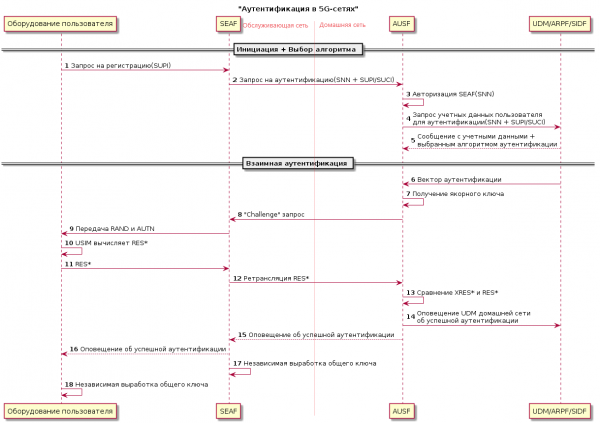
Initiatie
De gebruiker stuurt een registratieverzoek naar SEAF, dat een verborgen identificator voor het abonnement van de gebruiker SUCI bevat.
SEAF stuurt naar AUSF een authenticatieaanvraag (Nausf_UEAuthentication_Authenticate Request), die SNN (Servicing Network Name - naam van het dienstende netwerk) en SUPI of SUCI bevat.
AUSF controleert of het aanvragende SEAF is toegestaan deze SNN te gebruiken. Als het dienstende netwerk niet geautoriseerd is om deze SNN te gebruiken, reageert AUSF met een autorisatiefoutmelding 'Serving network not authorized' (Nausf_UEAuthentication_Authenticate Response).
Verzoek om authenticatiegegevens door AUSF aan UDM, ARPF of SIDF op basis van SUPI of SUCI en SNN.
Op basis van SUPI of SUCI en gebruikersinformatie kiest UDM/ARPF de authenticatiemethode die verder zal worden gebruikt en verstrekt het gebruikersgegevens.
Wederzijdse authenticatie
Bij het gebruik van een authenticatiemethode moeten de netwerkfuncties UDM/ARPF een authenticatievector (AV) genereren.
EAP-AKA: UDM/ARPF genereert eerst een authenticatievector met het verdeeld bit AMF = 1, waarna het genereert CK’ en IK’ uit CK, IK en SNN en vormt een nieuwe authentificatievector AV (RAND, AUTN, XRES*, CK’, IK’), die naar AUSF wordt gestuurd met de instructie deze alleen voor EAP-AKA te gebruiken.
5G AKA: UDM/ARPF ontvangt de sleutel KAUSF uit CK, IK en SNN, waarna het de 5G HE AV (5G Home Environment Authentication Vector) genereert. De authenticatievector 5G HE AV (RAND, AUTN, XRES, KAUSF) wordt naar AUSF gestuurd met de instructie deze alleen voor 5G AKA te gebruiken.
Na dit wordt AUSF de anker sleutel KSEAF uit de sleutel KAUSF en verstuurt een ‘Challenge’ verzoek naar SEAF in het ‘Nausf_UEAuthentication_Authenticate Response’ bericht, dat ook RAND, AUTN en RES* bevat. Vervolgens wordt RAND en AUTN naar de gebruikershardware verzonden via een beveiligd signaalbericht van de NAS. De USIM van de gebruiker berekent RES* uit de ontvangen RAND en AUTN en stuurt dit naar de SEAF. SEAF stuurt deze waarde door naar AUSF ter controle.
AUSF vergelijkt de in hem opgeslagen XRES* met de van de gebruiker ontvangen RES*. Bij overeenstemming worden AUSF en UDM in het thuismobielnetwerk geïnformeerd over een succesvolle authenticatie, en de gebruiker en SEAF genereren onafhankelijk van elkaar een sleutel KAMF uit KSEAF en SUPI voor verdere communicatie.
Secundaire authenticatie
De 5G-standaard ondersteunt optionele secundaire authenticatie op basis van EAP-AKA tussen de gebruikershardware en een extern gegevensnetwerk. In dit geval fungeert de SMF als EAP-authenticatiehouder en steunt op de werking De verplichte primaire authenticatie van de gebruiker vindt plaats in het thuismobielnetwerk en genereert een gemeenschappelijke NAS-beveiligingscontext met AMF.
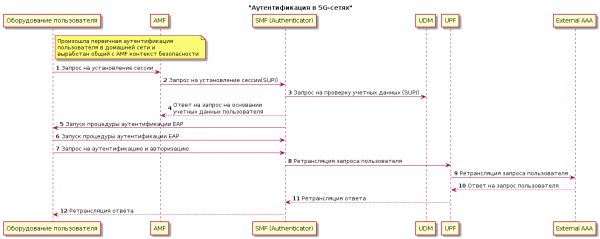
- De gebruiker stuurt een aanvraag naar AMF voor sessie-inrichting.
- AMF stuurt een aanvraag voor sessie-inrichting naar SMF met de vermelding van de SUPI van de gebruiker.
- SMF controleert de gebruikersgegevens in UDM met behulp van de opgegeven SUPI.
- SMF stuurt een antwoord op de aanvraag van AMF.
- SMF start de EAP-authenticatieprocedure om toestemming voor sessie-inrichting te krijgen van de AAA-server van het externe netwerk. Hiervoor wisselen SMF en de gebruiker berichten uit om de procedure te initiëren.
- De gebruiker en de AAA-server van het externe netwerk wisselen vervolgens berichten uit om de gebruiker te authenticeren en autoriseren. Hierbij stuurt de gebruiker berichten naar SMF, die op zijn beurt berichten uitwisselt met het externe netwerk via UPF.
- Hoewel de beveiligingsarchitectuur van 5G is gebaseerd op het hergebruiken van bestaande technologieën, worden er volledig nieuwe taken aan haar gesteld. Een enorme hoeveelheid IoT-apparaten, uitgebreide netwerkgrenzen en elementen van een gedecentraliseerde architectuur zijn slechts enkele van de belangrijkste principes van de 5G-standaard, die de fantasie van cybercriminelen de vrije loop laten.
Conclusie
Ondanks het feit dat de beveiligingsarchitectuur van 5G is gebaseerd op het hergebruik van bestaande technologieën, worden er geheel nieuwe taken aan haar gesteld. Een enorme hoeveelheid IoT-apparaten, uitgebreide netwerkgrenzen en elementen van een gedecentraliseerde architectuur zijn slechts enkele van de sleutelprincipes van de 5G-standaard, die de verbeelding van cybercriminelen prikkelen.
De belangrijkste standaard voor de beveiligingsarchitectuur van 5G — — bevat de belangrijkste punten over de werking van beveiligingsmechanismen en -procedures. Het beschrijft met name de rol van elke VNF bij het beschermen van gebruikersgegevens en netwerknodes, het genereren van cryptografische sleutels en het uitvoeren van authenticatieprocedures. Maar zelfs deze standaard biedt geen antwoorden op de dringende beveiligingskwesties waarmee telecomoperators worden geconfronteerd, vooral naarmate de netwerken van de volgende generatie zich ontwikkelen en in gebruik worden genomen.
Daarom mag men hopen dat de moeilijkheden bij de exploitatie en beveiliging van netwerken van de vijfde generatie de gewone gebruikers niet zullen beïnvloeden, die snakken naar overdrachtssnelheden en reacties zoals de zoon van mam friend's zijn, die al staat te popelen om alle beloofde mogelijkheden van de netwerken van de nieuwe generatie uit te proberen.
Nuttige links
Bron: habr.com
