

Statistieken van 24 uur na de installatie van de honeypot op het Digital Ocean-knooppunt in Singapore
Piu-piu! Laten we meteen beginnen met de aanvalskaart
Onze supercoole kaart toont unieke ASN die verbinding hebben gemaakt met onze Cowrie-honeypot in 24 uur. Geel staat voor SSH-verbindingen en rood voor Telnet. Dergelijke animaties maken vaak indruk op de raad van bestuur, waardoor het gemakkelijker wordt om meer financiering voor beveiliging en middelen te verkrijgen. Desondanks heeft de kaart enige waarde en laat deze duidelijk de geografische en organisatorische spreiding van de aanvalsmiddelen op onze host zien in slechts 24 uur. Het volume van het verkeer van elke bron wordt niet weergegeven in de animatie.
Wat is de Pew Pew-kaart?
Pew Pew-kaart is , meestal geanimeerd en zeer mooi. Dit is een trendy manier om je product te verkopen, berucht omdat het werd gebruikt door het bedrijf Norse Corp. Het bedrijf eindigde slecht: het bleek dat de mooie animaties hun enige kwaliteit waren en dat ze voor analyse fragmentarische gegevens gebruikten.
Gemaakt met Leafletjs
Voor degenen die een aanvalskaart voor een groot scherm in een operationeel centrum willen ontwikkelen (je baas zal het leuk vinden), is er een bibliotheek . We combineren het met de plugin , de Maxmind GeoIP-service — .
WTF: wat is deze Cowrie-honeypot?
Een honeypot is een systeem dat speciaal in het netwerk wordt geplaatst om aanvallers aan te trekken. Verbindingen met het systeem zijn doorgaans onwettig en maken het mogelijk om een aanvaller te detecteren met behulp van gedetailleerde logs. De logs bevatten niet alleen gewone informatie over de verbinding, maar ook sessie-informatie die onthult technieken, tactieken en procedures (TTP) van de aanvaller.
is bedoeld voor het registreren van SSH- en Telnet-verbindingen. Dergelijke honeypots worden vaak op het internet geplaatst om de tools, scripts en hosts van aanvallers te volgen.
Mijn boodschap aan bedrijven die denken dat ze niet worden aangevallen: 'Je zoekt slecht.'
— James Snook
Wat staat er in de logs?
Totaal aantal verbindingen
Van veel hosts kwamen herhaaldelijke verbindingspogingen. Dit is normaal, omdat aanvallerscripts een lijst met inloggegevens bevatten en meerdere combinaties proberen. De Cowrie-honeypot is ingesteld om bepaalde combinaties van gebruikersnamen en wachtwoorden te accepteren. Dit kan worden ingesteld in het bestand user.db.
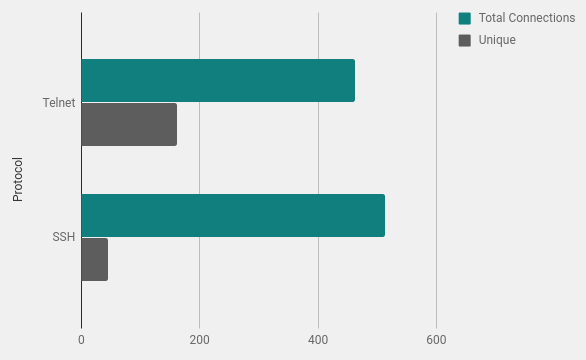
Geografie van aanvallen
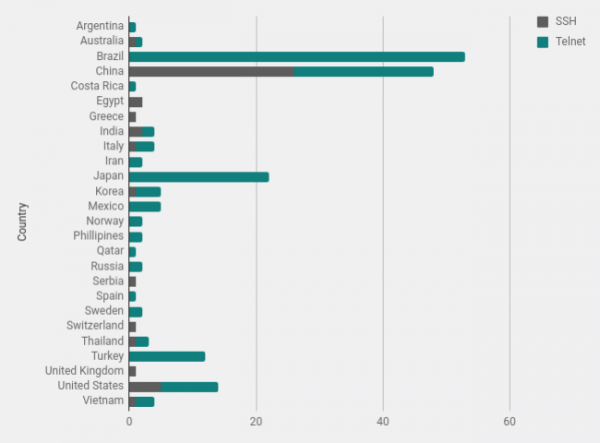
Volgens de geolocatiegegevens van Maxmind heb ik het aantal verbindingen per land geteld. Brazilië en China staan aan de top met een groot verschil, uit deze landen komt vaak veel ruis van scanners.
Eigenaar van het netwerkblok
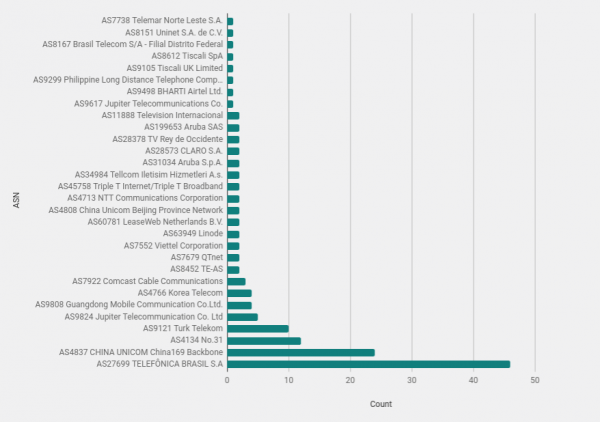
Onderzoek naar eigenaren van netwerkblokken (ASN) kan organisaties aan het licht brengen met een groot aantal aanvallende hosts. Natuurlijk moet men zich bij dergelijke gevallen altijd realiseren dat veel aanvallen afkomstig zijn van geïnfecteerde hosts. Het is redelijk om aan te nemen dat de meeste aanvallers niet zo dom zijn om het netwerk vanaf een thuiscomputer te scannen.
Open poorten op aanvallende systemen (gegevens van Shodan.io)
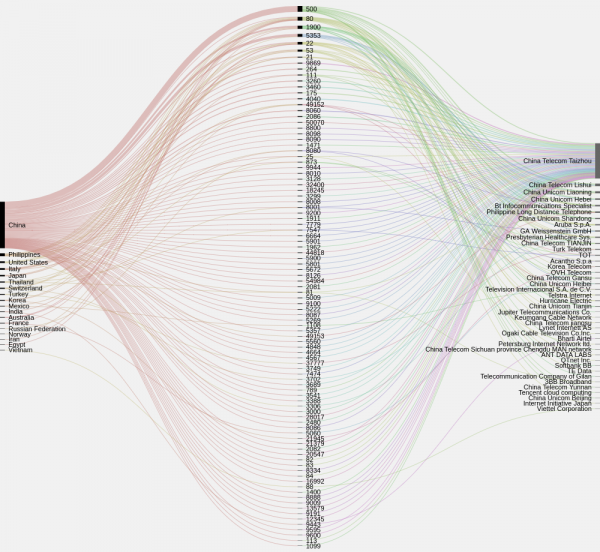
Het doorlopen van een lijst met IP's via de uitstekende bepaalt snel systemen met open poorten en welke poorten dit zijn. De onderstaande afbeelding toont de concentratie van open poorten per land en organisatie. Het zou mogelijk zijn om blokken van gecompromitteerde systemen te identificeren, maar binnen de kleine steekproef is er niets opmerkelijks te zien, behalve een groot aantal open poorten 500 in China..
Een interessante bevinding is het grote aantal systemen in Brazilië waarvan de poorten 22, 23 of andere poorten, volgens Censys en Shodan. Het lijkt erop dat deze verbindingen vanaf eindgebruikerscomputers worden gemaakt.
Bots? Niet per se
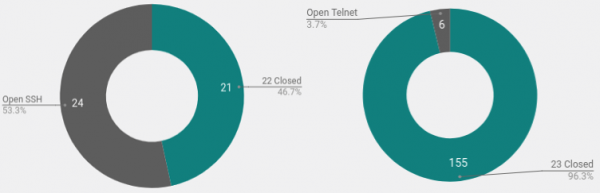
Gegevens voor poorten 22 en 23 toonden op die dag vreemde resultaten. Ik veronderstelde dat de meeste scans en wachtwoordaanvallen afkomstig zijn van bots. Een script verspreidt zich via open poorten en probeert wachtwoorden, en kopieert zichzelf vanaf een nieuw systeem verder met dezelfde methode.
Maar hier is te zien dat slechts een klein aantal hosts die telnet scannen, de poort 23 naar buiten open heeft. Dit betekent dat de systemen op een andere manier gecompromitteerd zijn, of dat aanvallers de scripts handmatig uitvoeren.
Thuisverbindingen
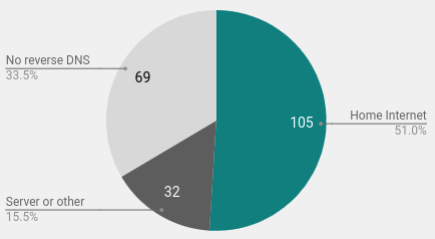
Een andere interessante bevinding was het grote aantal thuisgebruikers in de steekproef. Met behulp van reverse lookups kon ik 105 verbindingen van specifieke thuiscomputers identificeren. Voor veel thuisverbindingen toont de reverse lookup DNS een hostnaam met woorden als dsl, home, kabel, fiber, enzovoort.
Leer en onderzoek: zet je eigen honeypot op
Onlangs schreef ik een korte handleiding over hoe Zoals eerder vermeld, werd in ons geval een Digital Ocean VPS in Singapore gebruikt. De kosten voor 24 uur analyse bedroegen letterlijk enkele centen en de opstelling van het systeem nam 30 minuten in beslag.
In plaats van Cowrie op internet te draaien en al het lawaai te vangen, kunt u profiteren van de honeypot in uw lokale netwerk. Stel gewoon een melding in als bepaalde poorten worden benaderd. Dit kan een aanvaller in het netwerk zijn, een nieuwsgierige medewerker, of een kwetsbaarheidsscan.
Conclusies
Na 24 uur het gedrag van aanvallers te hebben bekeken, wordt het duidelijk dat het moeilijk is om een specifieke bron van aanvallen aan te wijzen in een organisatie, land of zelfs besturingssysteem.
De wijdverspreide bronnen tonen aan dat het lawaai van scannen constant is en niet aan een specifieke bron is te koppelen. Iedereen die met het internet werkt, moet ervoor zorgen dat zijn systeem meerdere niveaus van beveiliging. Een veelvoorkomende en effectieve oplossing voor SSH is het verplaatsen van de service naar een willekeurige hoge poort. Dit voorkomt niet de noodzaak van strikte wachtwoordbeveiliging en monitoring, maar zorgt er tenminste voor dat de logs niet constant vol zitten met scannahandelingen. Verbindingen met een hoge poort zijn waarschijnlijker gerichte aanvallen die voor u interessant kunnen zijn.
Vaak bevinden zich open telnet-poorten op routers of andere apparaten, waardoor ze niet eenvoudig naar een hoge poort kunnen worden verplaatst. en is de enige manier om te zorgen dat deze diensten door een firewall zijn beschermd of zijn uitgeschakeld. Gebruik Telnet zo min mogelijk, omdat het protocol niet wordt versleuteld. Als het nodig is en niet anders kan, controleer het dan zorgvuldig en gebruik betrouwbare wachtwoorden.
Bron: habr.com
