

Schema van datalekken via Web Proxy Auto-Discovery (WPAD) bij naamconflicten (in dit geval een conflict tussen een intern domein en de naam van een van de nieuwe gTLD's, maar het idee blijft hetzelfde). Bron: , 2016
Mike O'Connor, een van de oudste investeerders in domeinnamen, het meest gevaarlijke en controversiële object van zijn collectie: het domein corp.com voor $1,7 miljoen. In 1994 kocht O'Connor vele eenvoudige domeinnamen zoals grill.com, place.com, pub.com en anderen. Daaronder was ook corp.com, dat Mike 26 jaar heeft gehouden. De investeerder is inmiddels 70 jaar en heeft besloten zijn langdurige investeringen te gelde te maken.
Het probleem is dat corp.com potentieel gevaarlijk is voor minstens 375.000 bedrijfscomputers vanwege de slordige configuratie van Active Directory in de beginjaren van de corporate intranetten in de vroege jaren 2000 op basis van Windows Server 2000, waarbij de interne root simpelweg werd aangeduid als 'corp'. Tot begin 2010 was dit geen probleem, maar met de toename van het aantal laptops in de zakelijke omgeving, namen steeds meer medewerkers hun werkcomputers mee buiten het bedrijfsnetwerk. De implementatiedetails van Active Directory zorgen ervoor dat zelfs zonder een directe gebruikersaanroep naar \/\/corp, een aantal applicaties (zoals e-mail) zelfstandig naar het bekende adres 'bellen'. Maar bij externe verbindingen in een hypothetisch café om de hoek leidt dit ertoe dat datastromen en verzoeken binnenkomen op corp.com.
Vandaag hoopt O'Connor heel erg dat Microsoft het domein zal opkopen en, in de beste tradities van Google, ergens in een donkere en ontoegankelijke plek het probleem met deze fundamentele kwetsbaarheid van Windows-netwerken zal oplossen.
Active Directory en naamconflicten
In bedrijfsnetwerken onder Windows wordt de Active Directory-service gebruikt. Deze stelt beheerders in staat om groepsbeleidsinstellingen te gebruiken voor consistentie in de configuratie van de gebruikerswerkplekken, software op meerdere computers via groepsbeleidsinstellingen te implementeren, autorisatie uit te voeren, enz.
De Active Directory-service is geïntegreerd met DNS en werkt bovenop TCP/IP. Voor het zoeken naar knooppunten binnen het netwerk wordt het protocol voor automatische proxy-configuratie, Web Proxy Auto-Discovery (WAPD), en de functie gebruikt (ingebouwd in de Windows DNS-client). Deze functie maakt het gemakkelijker om andere computers of servers te vinden zonder dat de volledige domeinnaam opgegeven hoeft te worden.
Bijvoorbeeld, als een bedrijf een intern netwerk beheert met de naam internalnetwork.example.com, en een medewerker toegang wil krijgen tot een gedeelde schijf met de naam drive1, hoeft niet ingevoerd te worden drive1.internalnetwork.example.com in de Verkenner, het is voldoende om \drive1 in te voeren — en de Windows DNS-client vult de naam automatisch aan.
In eerdere versies van Active Directory — zoals Windows 2000 Server — was voor het tweede niveau van het bedrijfsdomein standaard ingesteld op corp. Veel bedrijven hebben de standaardwaarde voor hun interne domein behouden. Sterker nog, velen zijn uitgebreide netwerken gaan bouwen op basis van deze foutieve configuratie.
In het tijdperk van desktopcomputers vormde dit niet echt een veiligheidsprobleem, omdat niemand deze computers buiten het bedrijfsnetwerk bracht. Maar wat gebeurt er wanneer een medewerker van een bedrijf met een netwerkpad corp in Active Directory een bedrijfs-laptop neemt — en deze in een lokale Starbucks gebruikt? Dan komt het protocol voor automatische proxy-configuratie, Web Proxy Auto-Discovery (WPAD), en de functie DNS-naamdevolutie in actie.
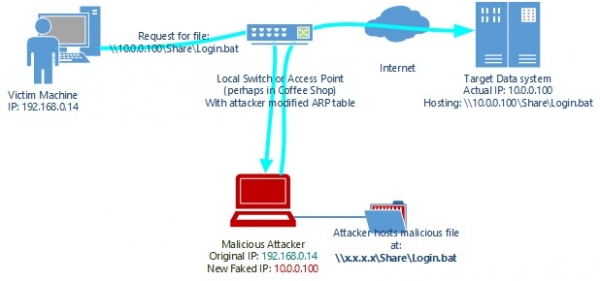
De kans is groot dat sommige services op de laptop blijven proberen contact te maken met het interne domein corp, maar het niet kunnen vinden, en in plaats daarvan worden de verzoeken omgezet in het domein corp.com van het openbare internet.
In de praktijk betekent dit dat de eigenaar van corp.com passief privéverzoeken kan onderscheppen van honderdduizenden computers die per ongeluk buiten de bedrijfsomgeving komen, die de aanduiding corp voor hun domein in Active Directory gebruiken.
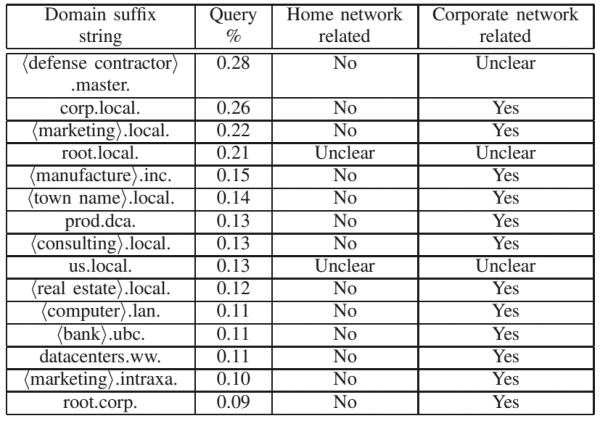
Lekken van WPAD-verzoeken in het Amerikaanse verkeer. Uit een onderzoek van de Universiteit van Michigan in 2016,
Waarom het domein nog niet is verkocht
In 2014 publiceerden ICANN-specialisten naamconflicten in DNS. Het onderzoek werd gedeeltelijk gefinancierd door het Amerikaanse Ministerie van Binnenlandse Veiligheid, omdat lekken van informatie uit interne netwerken niet alleen commerciële bedrijven, maar ook overheidsorganisaties bedreigen, waaronder inlichtingendiensten en militaire eenheden.
Mike wilde corp.com al vorig jaar verkopen, maar onderzoeker Jeff Schmidt overtuigde hem om de verkoop uit te stellen op basis van het eerder genoemde rapport. Tijdens het onderzoek bleek ook dat dagelijks 375.000 computers proberen te communiceren met corp.com zonder dat de eigenaren daarvan op de hoogte zijn. In de aanvragen waren pogingen opgenomen om toegang te krijgen tot bedrijfsintranetten, netwerken of bestandsbronnen.
In het kader van zijn eigen experiment heeft Schmidt samen met JAS Global op corp.com een methode geïmiteerd voor het verwerken van bestanden en aanvragen zoals deze in een Windows-netwerk wordt gebruikt. Hierdoor openden ze feitelijk een portaal naar de hel voor elke informatiebeveiligingsspecialist:
Het was vreselijk. We hebben het experiment na 15 minuten stopgezet en alle [verzamelde] gegevens vernietigd. Een goed bekende tester die JAS hierover adviseerde, merkte op dat het experiment leek op een 'regen van vertrouwelijke informatie', en dat hij nog nooit iets dergelijks had gezien.
[We hebben e-mail ontvangst ingesteld op corp.com] en ongeveer een uur later ontvingen we meer dan 12 miljoen e-mails, waarna we het experiment stopzetten. Hoewel de overgrote meerderheid van de e-mails geautomatiseerd was, ontdekten we dat sommige ervan [veiligheidsgevoelig] waren, en daarom hebben we de hele gegevensset zonder verdere analyse vernietigd.
Schmidt is van mening dat beheerders over de hele wereld decennialang, zonder het te weten, het gevaarlijkste botnet in de geschiedenis hebben voorbereid. Honderdduizenden volwaardige werkcomputers wereldwijd staan klaar niet alleen deel uit te maken van een botnet, maar ook vertrouwelijke gegevens over hun eigenaren en bedrijven te verstrekken. Alles wat nodig is om hiervan gebruik te maken, is controle over corp.com. Elke machine die eenmaal is verbonden met het bedrijfsnetwerk waarvan de Active Directory is ingesteld via \/\/corp, wordt deel van het botnet.
Microsoft 'verloor' het probleem al 25 jaar geleden uit het oog
Als je denkt dat MS niet op de hoogte was van de chaos rondom corp.com, dan vergis je je ernstig. Dit is de pagina waar gebruikers van de bètaversie van FrontPage ’97 op terechtkwamen, waar corp.com als de standaard URL was opgegeven:
Toen Mike er volledig klaar mee was, begon corp.com gebruikers door te verwijzen naar een seksshop. In ruil daarvoor ontving hij duizenden woedende e-mails van gebruikers die hij had doorgestuurd via een kopie naar Bill Gates.
Overigens heeft Mike uit nieuwsgierigheid zelf een e-mailserver opgezet en vertrouwelijke e-mails ontvangen op corp.com. Hij probeerde deze problemen zelf op te lossen door contact op te nemen met bedrijven, maar zij wisten eenvoudigweg niet hoe ze het probleem moesten aanpakken:
Al snel begon ik vertrouwelijke e-mails te ontvangen, waaronder concepten van bedrijfsfinanciële verslagen voor de Amerikaanse Securities and Exchange Commission, HR-rapporten en andere verontrustende zaken. Een tijdlang probeerde ik met de bedrijven te corresponderen, maar de meesten wisten niet wat ze ermee moesten doen. Dus heb ik uiteindelijk maar [de e-mailserver] uitgezet.
Vanuit MS werden er geen actieve stappen ondernomen en het bedrijf weigert de situatie te commentariëren. Ja, Microsoft heeft door de jaren heen verschillende updates voor Active Directory uitgebracht die gedeeltelijk het probleem van domeinnaamconflicten oplossen, maar daarin zijn verschillende problemen. voor het indienen van verzoeken aan de klantenservice, die zullen helpen het gewenste resultaat te bereiken. Ook heeft het bedrijf richtlijnen voor het instellen van interne domeinnamen uitgebracht, aanbevelingen voor het bezitten van een second-level domein om conflicten te vermijden, en andere tutorials die meestal niet gelezen worden.
Maar het belangrijkste ligt in de updates. Ten eerste: om ze toe te passen, moet je het intranet van het bedrijf volledig offline halen. Ten tweede: sommige applicaties kunnen na dergelijke updates langzamer, onjuist of helemaal niet meer werken. Het is duidelijk dat de meeste bedrijven met een goed ingericht bedrijfsnetwerk op korte termijn niet zulke risico's willen nemen. Bovendien is het alsof velen zich niet eens bewust zijn van de volledige omvang van de bedreiging die het met zich meebrengt om alles door te verwijzen naar corp.com bij het buitenbrengen van de machine buiten het interne netwerk.
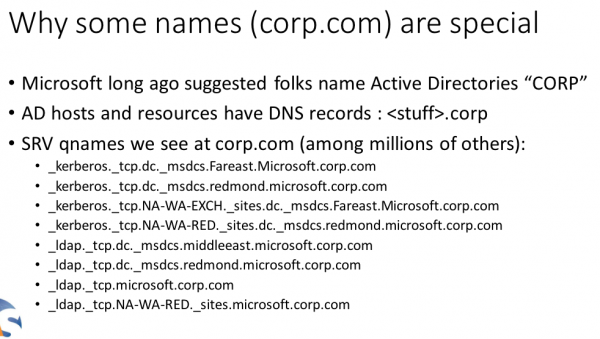
De maximale ironie wordt bereikt wanneer je de bekijkt. Volgens zijn gegevens, sommige verzoeken naar corp.com komen uit het intranet van Microsoft zelf.
En wat gebeurt er dan?
Het lijkt erop dat de oplossing voor deze situatie voor de hand ligt en al in het begin van het artikel is beschreven: laat Microsoft zijn domein van Mike kopen en verbied het ergens in een afgelegen kast voor altijd.
Maar zo eenvoudig is het niet. Microsoft heeft O’Connor al een paar jaar geleden aangeboden om zijn toxische domein dat bedrijven wereldwijd in de problemen brengt, te kopen. Alleen het aanbod dat de gigant deed om zo'n gat in zijn eigen netwerken te dichten was slechts $20.000..
Nu staat het domein te koop voor $1,7 miljoen. En zelfs als Microsoft op het laatste moment beslist om het toch te kopen — zullen ze het op tijd redden?
Alleen geregistreerde gebruikers kunnen deelnemen aan de enquête. , alstublieft.
Hoe zou u zich in O’Connor's schoenen gedragen?
59,6%Laat Microsoft het domein kopen voor $1,7 miljoen, of koop het iemand anders.501
3,4%Ik zou het voor $20.000 verkopen, ik wil niet in de geschiedenis komen als de persoon die zo'n domein aan iemand onbekends heeft verkocht.29
3,3%Ik zou het zelf begraven en dat voor altijd, als Microsoft niet in staat is om de juiste beslissing te nemen.28
21,2%Ik zou het speciaal aan hackers verkopen met de voorwaarde dat zij de reputatie van Microsoft in de bedrijfswereld vernietigen. Zij weten sinds 1997 over het probleem!178
12,4%Ik zou een botnet en e-mailserver opzetten en de wereld in mijn handen nemen.104
840 gebruikers hebben gestemd. 131 gebruikers hebben zich onthouden.
Bron: habr.com
