

De lichte http-server lighttpd 1.4.64 is uitgebracht. De nieuwe versie bevat 95 wijzigingen, waaronder de toepassing van eerder geplande wijzigingen in de standaardinstellingen en een opruiming van verouderde functionaliteit:
- De standaard time-out voor de operaties graceful restart/shutdown is verlaagd van oneindig naar 8 seconden. De time-out kan worden ingesteld met de optie 'server.graceful-shutdown-timeout'.
- Er is overgestapt op de versie met de PCRE2-bibliotheek (—with-pcre2); om terug te keren naar de oude PCRE-versie kan de optie '—with-pcre' worden gebruikt.
- Modules die eerder als verouderd werden beschouwd, zijn verwijderd:
- mod_geoip (gebruik mod_maxminddb in plaats daarvan),
- mod_authn_mysql (gebruik mod_authn_dbi in plaats daarvan),
- mod_mysql_vhost (gebruik mod_vhostdb_dbi in plaats daarvan),
- mod_cml (gebruik mod_magnet in plaats daarvan),
- mod_flv_streaming (is niet meer relevant na de houdbaarheidsdatum van Adobe Flash),
- mod_trigger_b4_dl (gebruik een vervanging in Lua).
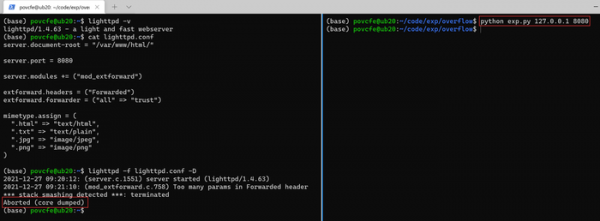
In lighttpd 1.4.64 is ook een kwetsbaarheid (CVE-2022-22707) verholpen in de mod_extforward-module, die leidt tot een bufferoverloop van 4 bytes bij het verwerken van gegevens in de HTTP-header Forwarded. Volgens de ontwikkelaars beperkt het probleem zich tot een denial of service en maakt het mogelijk om de achtergrondprocessen op afstand te laten crashen. Misbruik is alleen mogelijk wanneer de Forwarded-headerverwerker is ingeschakeld en komt niet voor in de standaardconfiguratie.
Bron: opennet.ru
