

Het bedrijf Anthropic heeft het Glasswing-project geïntroduceerd, waarmee toegang wordt verleend tot een voorlopige versie van het AI-model Claude Mythos, met als doel kwetsbaarheden te identificeren en de beveiliging van kritiek belangrijke software te verbeteren. Onder de deelnemers aan het project bevinden zich de Linux Foundation, evenals bedrijven zoals Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Microsoft, NVIDIA en Palo Alto Networks. Ongeveer 40 andere organisaties zijn ook uitgenodigd om deel te nemen aan het project.
Het in februari uitgebrachte AI-model Claude Opus 4.6 heeft een nieuw niveau van kwaliteit bereikt op gebieden zoals het identificeren van kwetsbaarheden, het opsporen en corrigeren van fouten, het beoordelen van wijzigingen en het genereren van code. Experimenten met dit AI-model hebben meer dan 500 kwetsbaarheden in open-sourceprojecten aan het licht gebracht en een C-compiler gegenereerd die in staat is om de Linux-kernel te compileren. Tegelijkertijd had het model Claude Opus 4.6 moeite met het creëren van werkende exploits.
Volgens Anthropic overtreft het next-gen-model 'Claude Mythos' Claude Opus 4.6 radicaal op het gebied van het schrijven van kant-en-klare exploits. Van de honderden pogingen om exploits te creëren voor de kwetsbaarheden die zijn geïdentificeerd in de JavaScript-engine van Firefox 147, waren er in Claude Opus 4.6 slechts twee pogingen succesvol. Bij herhaling van het experiment met het proefmodel van Mythos werden er 181 werkende exploits gecreëerd — het percentage succesvolle exploits steeg van bijna nul naar 72,4%.
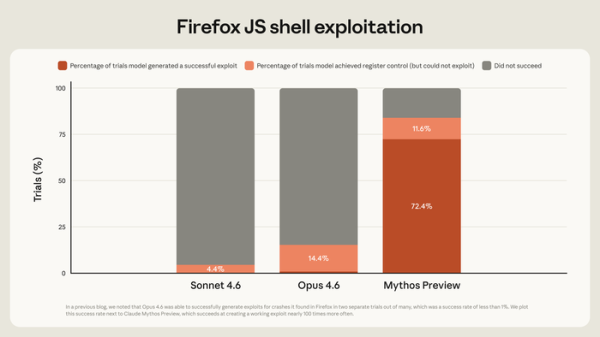
Bovendien zijn de mogelijkheden van Claude Mythos voor het opsporen van fouten en kwetsbaarheden aanzienlijk uitgebreid, wat in combinatie met de geschiktheid voor het ontwikkelen van exploits nieuwe risico's voor de industrie met zich meebrengt — exploits voor nog niet gerepareerde kwetsbaarheden (0-day) kunnen door amateurs binnen enkele uren worden gemaakt. Opgemerkt wordt dat het niveau van het model Mythos in het identificeren en exploiteren van kwetsbaarheden van professionele kwaliteit is en tot nu toe alleen niet kan wedijveren met de meest ervaren professionals.
Aangezien het openen van onbeperkte toegang tot de AI-modellen met dergelijke mogelijkheden een voorbereiding van de industrie vereist, is besloten om eerst toegang te geven tot een voorlopige editie aan een selecte groep experts voor het uitvoeren van werkzaamheden om kwetsbaarheden in kritische softwareproducten en open source software te identificeren en te verhelpen. Voor de financiering van dit initiatief is een subsidie van 100 miljoen dollar beschikbaar gesteld voor het betalen van tokens, en is besloten om 4 miljoen dollar te verdelen als donaties aan organisaties die zich bezighouden met het handhaven van de veiligheid van open projecten.
In de testset CyberGym, die de capaciteit van modellen evalueert om kwetsbaarheden te detecteren, toonde het model Mythos een niveau van 83,1% en Opus 4.6 - 66,6%. In de tests voor codekwaliteit vertoonden de modellen de volgende resultaten:
Tijdens het experiment heeft het bedrijf Anthropic in enkele weken met behulp van het AI-model Mythos duizenden eerder onbekende (zero-day) kwetsbaarheden weten te identificeren, waarvan vele als kritiek zijn gemarkeerd. Onder andere werd een kwetsbaarheid in de TCP-stack van OpenBSD gevonden die 27 jaar onopgemerkt was gebleven, waardoor een remote crash van het systeem kon worden geïnitieerd. Ook werd een kwetsbaarheid in de H.264 codec-implementatie van het FFmpeg-project ontdekt die 16 jaar heeft bestaan, evenals kwetsbaarheden in de H.265 en av1 codecs, die worden geëxploiteerd bij de verwerking van speciaal gemanipuleerde content.
In de Linux-kernel zijn verschillende kwetsbaarheden ontdekt die een niet-geprivilegieerde gebruiker in staat stellen om rootrechten te verkrijgen. Het koppelen van deze kwetsbaarheden heeft geleid tot het creëren van exploits die het mogelijk maken om rootrechten te verkrijgen door bepaalde pagina's in een webbrowser te openen. Tevens is er een exploit ontwikkeld die het mogelijk maakte om code met rootrechten uit te voeren door speciaal gemanipuleerde netwerkpakketten naar een NFS-server van FreeBSD te verzenden.
In een van de virtualisatiesystemen, geschreven in een taal die veilige geheugenoperaties ondersteunt, is een kwetsbaarheid ontdekt die potentiëel via manipulaties in het gast systeem code op de host kan uitvoeren (de naam wordt niet genoemd, omdat het probleem nog niet is verholpen, maar blijkbaar is de kwetsbaarheid aanwezig in een unsafe-blok in de Rust-code). Kwetsbaarheden zijn gevonden in alle populaire webbrowsers en cryptografische bibliotheken. Er zijn kwetsbaarheden geïdentificeerd die leiden tot SQL-injectie in verschillende webapplicaties.
Bron: opennet.ru
