

Onderzoekers van de Universiteit van Californië, Riverside hebben een nieuwe klasse aanvallen op draadloze netwerken ontwikkeld — AirSnitch. Deze aanvallen maken het mogelijk om de isolatiemechanismen tussen klanten in een Wi-Fi-netwerk te omzeilen, waardoor klanten niet rechtstreeks met elkaar kunnen communiceren. In het slechtste geval kan een aanvaller het verkeer van het slachtoffer omleiden (MITM) voor analyse of modificatie van ongecodeerde verzoeken, en ook verzoeken naar websites vervalsen door middel van DNS-cachevergiftiging.
Voor het uitvoeren van aanvallen moet de aanvaller toegang hebben tot hetzelfde draadloze netwerk als het slachtoffer, of tot een gastnetwerk dat door hetzelfde toegangspunt wordt bediend. Bijvoorbeeld, aanvallen kunnen worden uitgevoerd in openbare draadloze netwerken. Van de 9 geteste modellen draadloze toegangspunten van Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM en Cisco, evenals oplossingen met DD-WRT en OpenWrt firmware, bleken alle apparaten bloot te staan aan ten minste één aanvalsmethode.
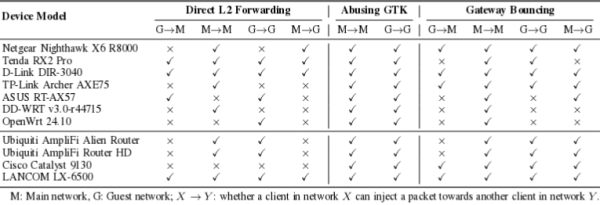
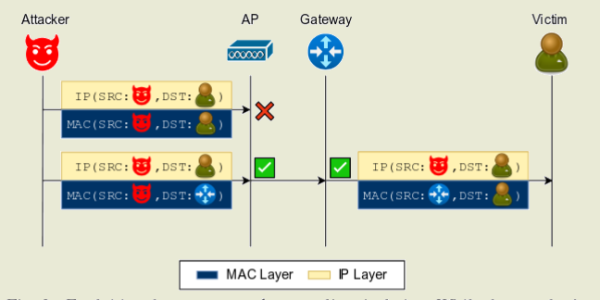
Er worden drie problemen geïdentificeerd die een aanval mogelijk maken. Het eerste probleem stelt een aanvaller in staat om de isolatie tussen klanten te omzeilen door onjuist sleutelbeheer voor de bescherming van broadcastframes. Het tweede probleem komt voort uit het feit dat isolatie doorgaans op MAC-niveau of IP-niveau wordt toegepast, maar niet op beide niveaus tegelijkertijd. Het derde probleem is het gevolg van onbetrouwbare synchronisatie van klantidentificaties binnen de hele netwerkstack, waardoor inkomend en uitgaand verkeer van andere klanten kan worden onderschept.
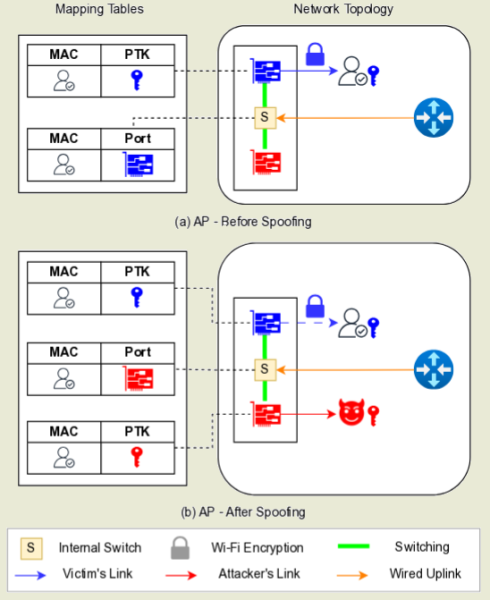
Moderne draadloze toegangspunten combineren de functies van een radiozender en een netwerk switch (Layer 2 Switch), waarbij de switch, in tegenstelling tot bedrade netwerken, in plaats van het koppelen van de klant aan een fysieke poort, een logische koppeling gebruikt met het draadloze kanaal. Bij deze koppeling wordt het MAC-adres van de klant als identificator gebruikt, dat wordt gekoppeld aan het kanaal in een speciale MAC-adrestabel. In het geval dat de klant naar een ander kanaal overschakelt (bijvoorbeeld wanneer deze van 2.4 GHz naar 5 GHz overschakelt), worden de gegevens in de tabel bijgewerkt.
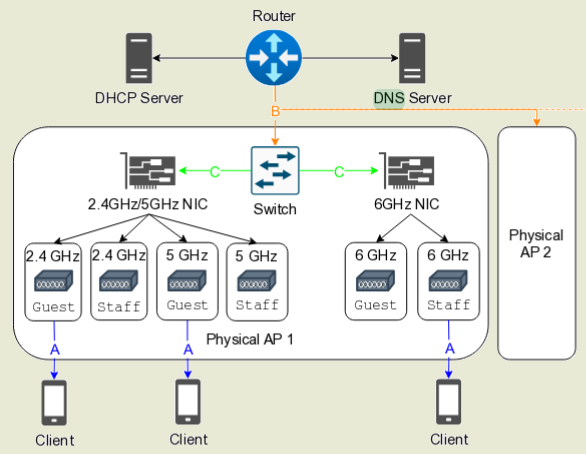
De aanval vindt plaats op het eerste (fysieke, radiokanaal) en tweede (koppelings-, MAC-adres) niveau van het OSI-netwerkmodel. Het houdt in dat een aanvaller, die zich heeft aangesloten op hetzelfde toegangspunt, maar een andere frequentie dan het slachtoffer gebruikt (bijvoorbeeld 2,4 GHz in plaats van 5 GHz), een verzoek om verbinding te maken (4-way handshake) verstuurt met het MAC-adres van het slachtoffer (vergelijkbaar met ARP-spoofing in Ethernet-netwerken). Aangezien clients worden geïdentificeerd op basis van MAC-adressen, denkt het toegangspunt dat de client is overgeschakeld naar een ander kanaal en wijzigt het de vermelding in de MAC-adrestabel. Vervolgens begint al het binnenkomende verkeer van het toegangspunt naar het apparaat van de aanvaller te worden gestuurd.
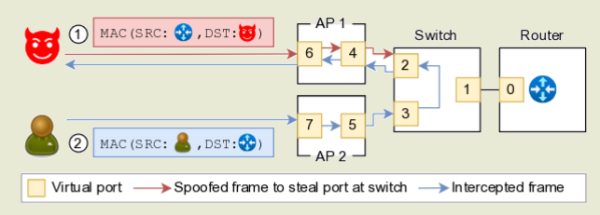
Om bidirectionele opvang te organiseren, stuurt de aanvaller, nadat hij de naar het slachtoffer gerichte gegevens heeft ontvangen, de MAC-adrestabel terug naar de oorspronkelijke staat. Hiervoor wordt een pakket 'ICMP Ping' verzonden met een willekeurig MAC-adres en de versleuteling van het pakket met de GTK-sleutel (Group Temporal Key), die voor alle clients van het draadloze netwerk gemeenschappelijk is. Het toegangspunt, dat dit pakket ontvangt, herstelt de binding van het MAC-adres van het slachtoffer naar het oorspronkelijke draadloze kanaal. De inbreuk op het verkeer gebeurt via cyclische vervanging en het herstellen van de vermelding in de MAC-adrestabel.
Bron: opennet.ru
