

Het Coördinatiecentrum CERT (Computer Emergency Response Team) heeft een waarschuwing gepubliceerd over een reeks kwetsbaarheden in de implementaties van verschillende toepassingsprotocollen die het UDP-protocol als transport gebruiken. Deze kwetsbaarheden kunnen worden gebruikt om een denial-of-service-aanval te organiseren door het mogelijk te maken dat er een eindeloze uitwisseling van pakketten tussen twee hosts plaatsvindt. Aanvallers kunnen bijvoorbeeld de beschikbare netwerkcapaciteit uitputten, het functioneren van netwerkdiensten blokkeren (bijvoorbeeld door het creëren van hoge belasting en het overschrijden van de toegestane aanvraagintensiteit) en traffic amplifiers voor DDoS-aanvallen implementeren.
Onder de protocollen waarvan sommige implementaties kwetsbaar zijn, worden DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) en QOTD (RFC865) genoemd. De kwetsbaarheid (CVE-2024-2169) is bevestigd in bepaalde producten van Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) en MikroTik. Als workaround om deze kwetsbaarheden te blokkeren, wordt aanbevolen om spoofingbescherming (uRPF) op de firewall in te schakelen, de toegang tot overbodige UDP-diensten te beperken en een traffic rate limit en QoS (Quality of Service) in te stellen.
De kwetsbaarheden worden veroorzaakt door de onbeschermdheid van het UDP-protocol tegen IP-adres spoofing — in het geval dat er op transitrouters geen bescherming tegen spoofing is, kan een aanvaller een willekeurig IP-adres van een server opgeven in een UDP-pakket en dit pakket naar een andere server sturen, die vervolgens een antwoord terugstuurt naar het gespoofte adres. De aanvalstechniek leidt tot een situatie waarin een eindeloze uitwisseling van pakketten tussen servers, die kwetsbare implementaties van het protocol gebruiken, ontstaat. Bijvoorbeeld, als reactie op een binnenkomend pakket kan de doelserver een foutcode terugsturen, terwijl de server waarvan het IP-adres is gespooft door de aanvaller zijn antwoord teruggeeft, wat op zijn beurt weer leidt tot de terugzending van een pakket met een foutcode. Zo ontstaat er een gestructureerde uitwisseling; servers die eindeloos heen en weer gaat met pakketten in een 'ping-pong'.
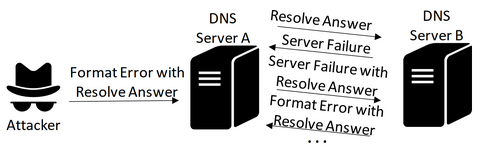
Het is opmerkelijk dat deze methode van aanvallen niet nieuw is en al eerder is waargenomen. de server De tijdsynchronisatie van NTPD heeft in 2009 al een van de aanvalsmethoden verholpen (CVE-2009-3563) in de versies 4.2.4p8 en 4.2.5. De aanval bestond uit het verzenden van een NTP-pakket met een vervalst adres en met de MODE_PRIVATE-vlag ingesteld, waarbij de doelserver een antwoord terugstuurde dat het gebruik van de privé-modus niet mogelijk was, met de MODE_PRIVATE-vlag nog steeds ingeschakeld. Daardoor kon een andere server deze vlag ook niet verwerken en stuurde zijn eigen antwoord terug, wat leidde tot een eindeloze lussen van pakketuitwisseling tussen twee NTP-servers. Voor het DNS-protocol is in 1996 een waarschuwing voor de mogelijkheid van een dergelijke aanval gepubliceerd.
Een mondiale scan van adressen op het internet heeft aangetoond dat er momenteel minstens 23.000 kwetsbare TFTP-servers, 63.000 DNS-servers, 89.000 NTP-servers, 56.000 Echo/RFC862-diensten, 22.000 Chargen/RFC864-diensten en 21.000 QOTD/RFC865-diensten aanwezig zijn. Het wordt verondersteld dat bij NTP-servers het bestaan van ongepatchte kwetsbaarheden verband houdt met het gebruik van zeer oude versies van ntpd, die vóór 2010 zijn uitgebracht. De Echo-, Chargen- en QOTD-diensten zijn inherent kwetsbaar vanwege hun architectuur. De situatie met TFTP- en DNS-servers vereist een onderzoek met hun beheerders. Servers zoals atftpd en tftpd zijn niet kwetsbaar voor dit probleem, omdat ze een willekeurig nummer voor de bronpoort gebruiken bij het verzenden van reacties. Onder de kwetsbare DNS-servers wordt dproxy-nexgen genoemd. In Microsoft-producten manifesteert het probleem zich in WDS (Windows Deployment Services), terwijl in Cisco-producten het probleem aanwezig is in routers van de series 2800 en 2970.
Bron: opennet.ru
