

Een groep onderzoekers van de Ruhr-Universiteit in Bochum (Duitsland) heeft een aanvalstechniek gepresenteerd (), waarmee versleutelde spraakoproepen in 4G/LTE-mobiele netwerken kunnen worden onderschept, die de technologie VoLTE gebruiken voor het verzenden van spraakverkeer ().
.
Om telefoonoproepen tegen onderschepping te beschermen in VoLTE wordt encryptie op basis van . De specificatie schrijft voor dat voor elke sessie een unieke sleutel-stroom moet worden gegenereerd, maar zoals door de onderzoekers is vastgesteld, voldoen 12 van de 15 geteste basisstations niet aan deze eis en gebruiken ze dezelfde sleutels voor twee opeenvolgende oproepen over dezelfde radiokanaal of gebruiken ze voorspelbare methoden voor het genereren van een nieuwe reeks.
Het hergebruik van de sleutel-stroom stelt de aanvaller in staat om de opgenomen, versleutelde verkeersgegevens van het gesprek te ontsleutelen. Om de inhoud van de spraakoproep te ontsleutelen, onderschept de aanvaller eerst de versleutelde radiosignalen tussen het slachtoffer en het kwetsbare basisstation en slaat deze op. Na het beëindigen van de oproep belt de aanvaller het slachtoffer terug en probeert het gesprek zo lang mogelijk voort te zetten, zodat het slachtoffer de hoorn niet opneemt. Tijdens dit gesprek worden naast het opnemen van de versleutelde radiosignalen ook de ongecodeerde oorspronkelijke geluidsdata opgeslagen.
Om de eerste oproep van het slachtoffer te ontsleutelen, kan de aanvaller op basis van de onderschepte versleutelde verkeersgegevens tijdens de tweede oproep en de oorspronkelijke spraakgegevens die op de telefoon van de aanvaller zijn opgenomen, de waarde van de sleutel-stroom berekenen, die wordt bepaald door XOR-bewerkingen tussen de ongecodeerde en versleutelde gegevens. Aangezien de sleutel-stroom opnieuw wordt gebruikt, kan de aanvaller door de berekende sleutel-stroom voor de tweede oproep toe te passen op de versleutelde gegevens van de eerste oproep toegang krijgen tot de oorspronkelijke inhoud. Hoe langer het tweede gesprek tussen de aanvaller en het slachtoffer duurde, hoe meer informatie uit de eerste oproep kan worden ontsleuteld. Bijvoorbeeld, als de aanvaller erin slaagde om het gesprek 5 minuten te rekken, kan hij ook 5 minuten ontsleutelen.
Voor het onderscheppen van versleuteld verkeer in LTE-netwerken hebben de onderzoekers een signalanalysator gebruikt , en voor het verkrijgen van de oorspronkelijke spraakstroom tijdens de oproep van de aanvaller werden Android-smartphones gebruikt, bestuurd via ADB en . De kosten van de apparatuur die nodig is voor de aanval worden geschat op 7000 dollar.
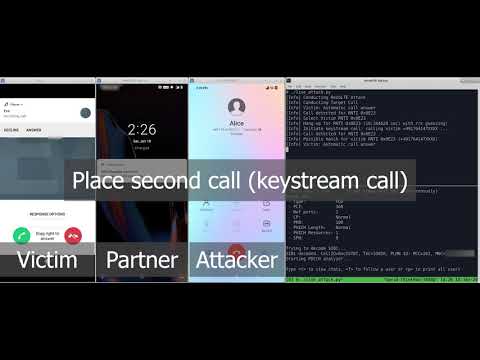
Fabrikanten van basisstations zijn in december vorig jaar op de hoogte gesteld van het probleem en de meeste hebben al patches gepubliceerd om de kwetsbaarheid te verhelpen. Desondanks hebben sommige operators mogelijk updates genegeerd. Om de kwetsbaarheid van LTE- en 5G-netwerken te controleren een speciale mobiele applicatie voor het Android 9-platform (root-toegang en een smartphone met Qualcomm-chips zijn vereist, zoals de Xiaomi Mi A3, One Plus 6T en Xiaomi Mix 3 5G). Naast het bepalen van de aanwezigheid van de kwetsbaarheid kan de applicatie ook worden gebruikt om verkeer te onderscheppen en systeemberichten te bekijken. Het onderschepte verkeer wordt opgeslagen in PCAP-formaat en kan naar een door de gebruiker opgegeven HTTP-server worden verzonden voor verdere analyse met standaardtools.
Bron: opennet.ru
