

Onderzoekers van verschillende universiteiten in de VS en Australië hebben twee Rowhammer-aanvallen ontwikkeld - GDDRHammer en GeForge - die het mogelijk maken om afzonderlijke bits in GDDR-videogeheugenchips te manipuleren bij het uitvoeren van een niet-bevoorrecht CUDA-kern op NVIDIA GPU's. In tegenstelling tot de vorig jaar gepresenteerde GPUHammer-methode, beperken de nieuwe aanvallen zich niet tot het beïnvloeden van gegevens die in GPU-geheugen worden verwerkt, maar bieden ze volledige toegang tot al het hoofdgeheugen dat behoort tot de adresruimte van de CPU. Onderzoekers hebben exploits gedemonstreerd die root-toegang tot het primaire systeem verlenen bij het uitvoeren van een niet-bevoorrechte CUDA-kern op de GPU.
Beide aanvallen zorgen voor voortijdig verlies van lading in bepaalde cellen van het videogeheugen, waartoe de aanvallers geen directe toegang hebben, wat leidt tot wijzigingen in de bits die in deze cellen zijn opgeslagen. De mogelijkheid om in het geheugen te lezen en te schrijven dat behoort tot de adresruimte van de CPU, wordt gerealiseerd door in te grijpen in de werking van de GPU-geheugenallocator (cudaMalloc) om de isolatie van GPU-geheugen te verstoren en virtuele GPU-adressen af te beelden op willekeurige fysieke geheugenadressen van de GPU of de CPU.
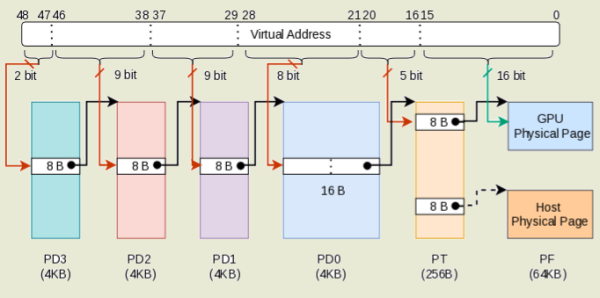
De inmenging gebeurt door de waarden van bits in het videogeheugen te verstoren, waarin de paginatabellen van het GPU-geheugen zijn opgeslagen die verantwoordelijk zijn voor de vertaling van virtuele adressen naar fysieke adressen. De verschillen tussen de GDDRHammer- en GeForge-aanvallen komen erop neer dat de GDDRHammer-methode de laatste niveau paginatabel (PT - Last Level Page Table) aanpast, terwijl de GeForge-methode de pagina-directory van het laatste niveau (PD0 - Last Level Page Directory) bijwerkt.
Onder andere worden de genoemde vertalingstabellen gebruikt om directe toegang van de GPU tot het CPU-geheugen te organiseren, dus het wijzigen van een adres in de GPU-paginatabel naar een fysiek adres in het hoofdgeheugen en het instellen van de APERTURE-vlag, die de CPU-geheugenmappingmodus inschakelt, maakt het mogelijk om gegevens te lezen en te schrijven met toegang tot het hoofdgeheugen via de PCIe-bus met uitgeschakelde IOMMU (standaard uitgeschakeld).
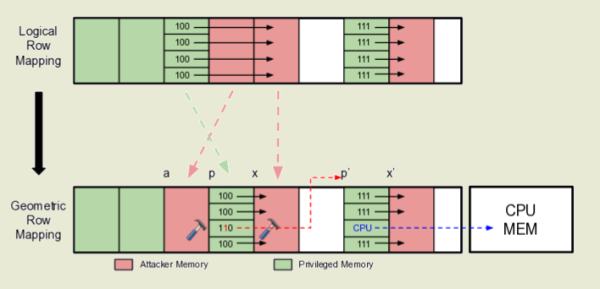
Succesvolle aanvallen zijn aangetoond op high-performance professionele NVIDIA RTX A6000 videokaarten gebaseerd op de Ampere microarchitectuur (de prijs voor nieuwe kaarten begint bij $6850 en voor gebruikte bij $4000) en consumentenmodellen zoals de NVIDIA RTX 3060 ($250-300). De ontwikkelde methode om de Rowhammer-beveiliging te omzeilen, gecombineerd met het gebruik van parallelle verwerkingsmogelijkheden in de GPU, heeft de frequentie van celvervorming met 64 keer verhoogd in vergelijking met eerdere aanvallen. Als tijdelijke maatregel voor het blokkeren van aanvallen kan het ECC (Error Correcting Codes) foutcorrigeren-modus worden ingeschakeld met het commando 'nvidia-smi -e 1', maar dit leidt tot extra overhead en kan potentieel worden omzeild door aanvallen zoals ECCploit en ECC.fail.
De RowHammer-aanval stelt in staat om de inhoud van individuele bits in DRAM-geheugen te vervormen door herhaaldelijk gegevens uit aangrenzende geheugencellen te lezen. Aangezien DRAM-geheugen een tweedimensionale array van cellen is, waarvan elke cel uit een condensator en een transistor bestaat, leidt het continu lezen van een bepaald geheugengebied tot spanningsfluctuaties en anomalieën die kleine hoeveelheden lading in aangrenzende cellen verliezen. Als de leessnelheid hoog is, kan de aangrenzende cel een significante hoeveelheid lading verliezen, en de volgende regeneratiecyclus kan haar oorspronkelijke toestand niet herstellen, wat leidt tot een wijziging van de opgeslagen gegevens in de cel.
De Rowhammer-aanvalsmethode werd in 2014 voorgesteld, waarna er een kat-en-muis-spel begon tussen beveiligingsonderzoekers en hardwarefabrikanten. Chipfabrikanten probeerden de kwetsbaarheid te blokkeren, terwijl onderzoekers nieuwe manieren vonden om deze te omzeilen. Bijvoorbeeld, om zich te beschermen tegen RowHammer hebben chipfabrikanten het TRR (Target Row Refresh) mechanisme toegevoegd, maar het bleek alleen celvervorming in specifieke gevallen te blokkeren en biedt geen bescherming tegen alle mogelijke aanvalsvormen. Aanvalsmethoden zijn ontwikkeld voor DDR3, DDR4 en DDR5 chips in systemen met Intel, AMD en ARM-processoren, evenals voor NVIDIA GPU GDDR-geheugen. Daarnaast zijn er manieren gevonden om ECC-foutcorrectie te omzeilen en zijn er opties voorgesteld om aanvallen via netwerken en door het uitvoeren van JavaScript-code in de browser uit te voeren.
Bron: opennet.ru
