

Spoiler uit de kop van het rapport 'Het aantal gevallen van sterkere authenticatie is toegenomen door nieuwe risico's en eisen van regulateurs.'
Het onderzoeksbedrijf 'Javelin Strategy & Research' heeft het rapport 'The State of Strong Authentication 2019' gepubliceerd (). In dit rapport staat: welk percentage van de Amerikaanse en Europese bedrijven wachtwoorden gebruikt (en waarom wachtwoorden tegenwoordig zo weinig gebruikt worden); waarom het percentage van het gebruik van twee-factor-authenticatie op basis van cryptografische tokens zo snel groeit; waarom eenmalige codes die via sms worden verzonden onveilig zijn.
Iedereen die geïnteresseerd is in de huidige, verleden en toekomstige authenticatie in bedrijfs- en consumentenapplicaties — welkom.
Van de vertaler
Helaas is de taal waarin dit rapport is geschreven nogal 'droog' en formeel. En het vijfvoudig gebruik van het woord 'authenticatie' in één korte zin is geen onhandigheid van de vertaler, maar een eigenzinnigheid van de auteurs. Bij de vertaling tussen twee opties — de lezers een tekst geven die dichter bij het origineel ligt of een meer interessante tekst, heb ik soms voor de eerste en soms voor de tweede gekozen. Maar heb geduld, beste lezers, de inhoud van het rapport is de moeite waard.
Een aantal onbeduidende en niet noodzakelijke stukken zijn weggelaten, anders zou de meerderheid de hele tekst niet aankunnen. Geïnteresseerden die het rapport 'zonder korting' willen lezen, kunnen dat doen in de originele taal via de link.
Helaas zijn de auteurs niet altijd zorgvuldig met terminologie. Zo noemen ze eenmalige wachtwoorden (One Time Password – OTP) soms 'wachtwoorden' en soms 'codes'. Met de methoden voor authenticatie is het nog erger. Voor een onvoorbereide lezer is het niet altijd eenvoudig te begrijpen dat 'authenticatie met cryptografische sleutels' en 'strenge authenticatie' hetzelfde zijn. Ik heb geprobeerd de termen zo uniform mogelijk te maken; bovendien is er in het rapport een fragment met hun beschrijvingen.
Desondanks wordt het rapport ten zeerste aanbevolen om te lezen, omdat het unieke onderzoeksresultaten en juiste conclusies bevat.
Alle cijfers en feiten zijn zonder enige wijzigingen gepresenteerd, en als u het daar niet mee eens bent, is het beter om niet met de vertaler te discussiëren, maar met de auteurs van het rapport. Mijn opmerkingen (opgemaakt als citaten, en in de tekst aangeduid cursief) zijn mijn waarderende mening en ik ben graag bereid hierover te discussiëren (evenals over de kwaliteit van de vertaling).
Overzicht
In deze tijd zijn digitale communicatiekanalen voor bedrijven belangrijker dan ooit. Ook binnen het bedrijf zijn de communicaties tussen medewerkers meer gericht op de digitale omgeving dan ooit tevoren. De mate van veiligheid van deze interacties hangt af van de gekozen methode voor gebruikersauthenticatie. Kwaadwillenden maken gebruik van zwakke authenticatie om massaal in te breken op gebruikersaccounts. Als reactie daarop worden de normen door regelgevende instanties verscherpt om bedrijven te dwingen accounts en gebruikersgegevens beter te beschermen.
De bedreigingen met betrekking tot authenticatie strekken zich niet alleen uit tot consumentenapplicaties; kwaadwillenden kunnen ook toegang krijgen tot applicaties die binnen het bedrijf werken. Deze operatie stelt hen in staat zich voor te doen als bedrijfsgebruikers. Kwaadwillenden kunnen, door gebruik te maken van toegangspunten met zwakke authenticatie, gegevens stelen en andere frauduleuze activiteiten uitvoeren. Gelukkig zijn er maatregelen om dit tegen te gaan. Strikte authenticatie kan het risico op aanvallen door kwaadwillenden aanzienlijk verminderen, zowel op consumentenapplicaties als op bedrijfsystemen.
Dit onderzoek behandelt: hoe bedrijven authenticatie implementeren ter bescherming van gebruikersapplicaties en bedrijfssystemen; de factoren die zij in overweging nemen bij het kiezen van een authenticatieoplossing; de rol die strikte authenticatie speelt in hun organisaties; de voordelen die deze organisaties behalen.
Samenvatting
Belangrijkste bevindingen
Sinds 2017 is het percentage gebruik van strikte authenticatie sterk gestegen. Met de toename van kwetsbaarheden die traditionele authenticatieoplossingen raken, versterken organisaties hun authenticatiemogelijkheden met strikte authenticatie. Het aantal organisaties dat multi-factor authenticatie met cryptografie (MFA) gebruikt, is sinds 2017 verdrievoudigd voor consumenten en met bijna 50% gestegen voor zakelijke toepassingen. De snelste groei is te zien in mobiele authenticatie vanwege de toenemende beschikbaarheid van biometrische authenticatie.
Hier zien we de illustratie van het gezegde ‘totdat de donder weerklinkt, zal de man zich niet kruisigen’. Toen experts waarschuwden voor de onbetrouwbaarheid van wachtwoorden, was niemand snel geneigd om tweefactorauthenticatie in te voeren. Zodra hackers begonnen wachtwoorden te stelen, begon men tweefactorauthenticatie te implementeren.
Wettelijk gezien zijn particulieren veel actiever in het implementeren van 2FA. Ten eerste maakt het hen gemakkelijker hun angsten te kalmeren, vertrouwend op de biometrische authenticatie die in smartphones is ingebouwd, die in feite behoorlijk onbetrouwbaar is. Voor organisaties is het echter noodzakelijk om te investeren in tokens en de (in feite heel eenvoudige) implementatie daarvan uit te voeren. Ten tweede, alleen de luie hebben niet geschreven over wachtwoordlekken uit services zoals Facebook en Dropbox, maar IT-directeuren van deze organisaties zullen op geen enkele manier verhalen delen over hoe wachtwoorden zijn gestolen (en wat er daarna gebeurde).
Degenen die geen strikte authenticatie gebruiken, onderschatten hun risico voor hun bedrijf en klanten. Sommige organisaties die momenteel geen strikte authenticatie gebruiken, beschouwen inloggegevens en wachtwoorden als een van de meest effectieve en eenvoudig te gebruiken methoden voor gebruikersauthenticatie. Anderen zien de waarde van de digitale activa die ze bezitten niet. Men moet daarbij rekening houden met het feit dat cybercriminelen geïnteresseerd zijn in elke consument- en zakelijke informatie. Twee derde van de bedrijven die alleen wachtwoorden gebruiken om hun medewerkers te authentiseren, doet dit omdat ze denken dat wachtwoorden goed genoeg zijn voor het type informatie dat ze beschermen.
Desondanks zijn wachtwoorden op weg ‘naar het graf’. In het afgelopen jaar is de afhankelijkheid van wachtwoorden aanzienlijk afgenomen, zowel voor consumenten- als bedrijfsapplicaties (van 44% tot 31% en van 56% tot 47% respectievelijk), aangezien organisaties de traditionele MFA en strikte authenticatie breder toepassen.
Maar als we de situatie in het algemeen bekijken, blijven kwetsbare authenticatiemethoden de overhand hebben. Ongeveer een kwart van de organisaties gebruikt voor gebruikersauthenticatie SMS OTP (eenmalige wachtwoorden) samen met geheime vragen. Dit leidt ertoe dat aanvullende beveiligingsmaatregelen moeten worden genomen om deze kwetsbaarheden te beschermen, wat de kosten verhoogt. Het gebruik van veel betrouwbaardere authenticatiemethoden, zoals hardware cryptografische sleutels, komt veel minder vaak voor, ongeveer bij 5% van de organisaties.
De zich ontwikkelende regelgevende omgeving belooft de implementatie van strikte authenticatie voor consumentenapplicaties te versnellen. Met de invoering van PSD2, evenals nieuwe gegevensbeschermingsregels in de EU en in verschillende staten in de VS, zoals Californië, voelen bedrijven de druk toenemen. Bijna 70% van de bedrijven is het erover eens dat ze te maken hebben met sterke regelgevende druk om strikte authenticatie voor hun klanten te waarborgen. Meer dan de helft van de bedrijven gelooft dat hun authenticatiemethoden over enkele jaren niet voldoende zullen zijn om aan de regulatoire normen te voldoen.
Het verschil in benadering van de bescherming van persoonsgegevens tussen Russische en Amerikaans-Europees wetgevers is goed zichtbaar. Russische wetgevers zeggen: dure dienstverleners, doe wat je wilt, maar als je admin de database lekt, dan straffen we je. Buitenlands wordt gezegd: je moet een pakket maatregelen implementeren dat niet toelaat dat de database lekt. Daarom worden daar eisen voor de implementatie van strikte twee-factor-authenticatie volop doorgevoerd.
Het is echter verre van zeker dat onze wetgevende macht op een dag niet wakker zal worden en het westelijke voorbeeld zal overnemen. Dan zal blijken dat iedereen dringend 2FA moet implementeren dat voldoet aan de Russische cryptografische normen.
Het creëren van een betrouwbare basis voor authenticatie stelt bedrijven in staat om de focus te verleggen van het naleven van regelgeving naar het voldoen aan klantbehoeften. Voor organisaties die nog steeds eenvoudige wachtwoorden of SMS-codes gebruiken, is naleving van de regelgeving de belangrijkste factor bij de keuze van een authenticatiemethode. Maar bedrijven die al strengere authenticatie gebruiken, kunnen zich richten op het kiezen van die methodes die de klantloyaliteit verhogen.
Bij de keuze van een methode voor bedrijfsauthenticatie spelen de eisen van de toezichthouders binnen de organisatie geen significante rol meer. In dit geval zijn eenvoud van integratie (32%) en kosten (26%) veel belangrijker.
In het tijdperk van phishing kunnen kwaadwillenden bedrijfs-e-mail gebruiken voor oplichting, om toegang te krijgen tot gegevens, accounts (met de bijbehorende toegangsrechten) en zelfs om werknemers te overtuigen om geld naar hun rekening over te maken. Daarom moeten de accounts voor bedrijfs-e-mail en portalen bijzonder goed beschermd zijn.
Google heeft zijn beveiliging versterkt door strenge authenticatie in te voeren. Meer dan twee jaar geleden publiceerde Google een rapport over de implementatie van tweefactorauthenticatie op basis van cryptografische beveiligingssleutels volgens de FIDO U2F-norm, met indrukwekkende resultaten. Volgens het bedrijf zijn er geen phishing-aanvallen uitgevoerd tegen meer dan 85.000 medewerkers.
Aanbevelingen
Implementeer strenge authenticatie voor mobiele en online applicaties. Multi-factorauthenticatie op basis van cryptografische sleutels biedt veel betere bescherming tegen inbraak dan traditionele MFA-methodes. Bovendien is het gebruik van cryptografische sleutels veel handiger, omdat er geen aanvullende informatie hoeft te worden gebruikt en doorgegeven — zoals wachtwoorden, eenmalige wachtwoorden of biometrische gegevens van het apparaat van de gebruiker naar de authenticatieserver. Daarnaast maakt de standaardisering van authenticatieprotocollen het veel eenvoudiger om nieuwe authenticatiemethoden te implementeren naarmate deze verschijnen, waardoor de gebruikskosten worden verlaagd en bescherming wordt geboden tegen complexere oplichtingsschema’s.
Bereid je voor op de ondergang van eenmalige wachtwoorden (OTP). De kwetsbaarheden die inherent zijn aan OTP worden steeds duidelijker, gezien het feit dat cybercriminelen sociale engineering, smartphone-kloonmethoden en malware gebruiken om deze authenticatiemiddelen te compromitteren. En hoewel OTP in sommige gevallen bepaalde voordelen heeft, is dat alleen vanuit het oogpunt van universele toegankelijkheid voor alle gebruikers, maar niet vanuit een beveiligingsoogpunt.
Het valt niet te ontkennen dat het ontvangen van codes via SMS of pushmeldingen, evenals het genereren van codes met behulp van smartphone-apps, inderdaad het gebruik van die zogenaamde eenmalige wachtwoorden (OTP) is, waarvoor we worden gevraagd ons voor te bereiden op hun ondergang. Technisch gezien is de oplossing erg juist, omdat zeldzame oplichters proberen een eenmalig wachtwoord te ontfutselen van een goedgelovige gebruiker. Maar ik denk dat de fabrikanten van dergelijke systemen tot het laatst zullen vasthouden aan deze stervende technologie.
Gebruik strikte authenticatie als marketingtool om het vertrouwen van klanten te vergroten. Strikte authenticatie kan niet alleen de werkelijke veiligheid van uw bedrijf verbeteren. Klanten informeren dat uw bedrijf strikte authenticatie gebruikt, kan de publieke perceptie van de veiligheid van dit bedrijf versterken — een belangrijk aspect wanneer er een aanzienlijke vraag van klanten is naar betrouwbare authenticatiemethoden.
Voer een grondige inventarisatie en beoordeling uit van de belangrijkheid van bedrijfsgegevens en bescherm deze op basis van hun waarde. Zelfs gegevens met een laag risico, zoals klantcontactinformatie (nee, echt waar, het staat in het rapport zo geschreven "low-risk", het is zeer vreemd dat ze het belang van deze informatie onderschatten), kunnen aanzienlijke waarde opleveren voor oplichters en problemen voor het bedrijf veroorzaken.
Toepassen van strikte authenticatie binnen het bedrijf. Een aantal systemen zijn de meest aantrekkelijke doelen voor criminelen. Dit omvat zowel interne als op het internet aangesloten systemen, zoals boekhoudsoftware of een opslagplaats voor bedrijfsgegevens. Strikte authenticatie voorkomt dat aanvallers ongeautoriseerde toegang krijgen en maakt het ook mogelijk om nauwkeurig te identificeren welke medewerker kwaadaardige activiteiten heeft uitgevoerd.
Wat is strikte authenticatie?
Bij het gebruik van strikte authenticatie worden meerdere methoden of factoren gebruikt voor de authenticatie van de gebruiker:
- Kennisfactor: een gedeeld geheim tussen de gebruiker en het onderwerp van authenticatie (bijvoorbeeld wachtwoorden, antwoorden op geheime vragen, enz.)
- Bezitfactor: een apparaat dat alleen de gebruiker bezit (bijvoorbeeld een mobiel apparaat, cryptografische sleutel, enz.)
- Inherente factor: fysieke (vaak biometrische) kenmerken van de gebruiker (bijvoorbeeld vingerafdruk, irisscan, stem, gedrag, enz.)
De noodzaak om meerdere factoren te omzeilen, vergroot de kans op falen voor aanvallers aanzienlijk, aangezien het omzeilen of bedriegen van verschillende factoren verschillende soorten hacktactieken vereist, elk afzonderlijk voor elk factor.
Bijvoorbeeld, bij 2FA "wachtwoord + smartphone" kan een aanvaller authenticatie uitvoeren door het wachtwoord van de gebruiker af te kijken en een exacte softwarekopie van zijn smartphone te maken. Dit is veel gecompliceerder dan simpelweg een wachtwoord te stelen.
Maar als voor 2FA een wachtwoord en een cryptografische token wordt gebruikt, dan werkt de optie van kopiëren hier niet – het is onmogelijk om de token te dupliceren. De oplichter moet de token ongezien van de gebruiker stelen. Als de gebruiker op tijd het verlies opmerkt en de beheerder verwittigt, wordt de token geblokkeerd en zijn de inspanningen van de oplichter tevergeefs. Daarom moeten voor de bezitfactor gespecialiseerde veilige apparaten (tokens) worden gebruikt en geen algemeen doelapparaten (smartphones).
Het gebruik van alle drie de factoren maakt deze authentificatiemethode vrij kostbaar om te implementeren en vrij ongemakkelijk in gebruik. Daarom worden gewoonlijk twee van de drie factoren gebruikt.
De principes van twee-factor-authenticatie worden uitgebreid beschreven , in het blok "Hoe werkt twee-factor-authenticatie".
Het is belangrijk op te merken dat ten minste één van de authenticatiefactoren die bij strikte authenticatie worden toegepast, gebruik moet maken van cryptografie op basis van openbare sleutels.
Strikte authenticatie biedt veel meer bescherming dan eenfactorauthenticatie gebaseerd op traditionele wachtwoorden en traditionele MFA. Wachtwoorden kunnen worden afgeluisterd of onderschept met behulp van keyloggers, phishingwebsites of sociale-engineer aanvallen (waarbij het bedrogslachtoffer zelf zijn wachtwoord onthult). Bovendien weet de eigenaar van het wachtwoord niets van de diefstal. Traditionele MFA (die OTP-codes, koppeling aan smartphones of simkaarten omvat) kan ook vrij eenvoudig worden gehackt, omdat het niet is gebaseerd op public-key cryptografie.Trouwens, er zijn talloze voorbeelden van hoe oplichting met dezelfde sociale-engineermethoden gebruikers heeft overgehaald om hen een eenmalig wachtwoord te geven.).
Gelukkig neemt het gebruik van strikte authenticatie en traditionele MFA sinds vorig jaar toe, zowel in consumenten- als in bedrijfsapplicaties. Het gebruik van strikte authenticatie in consumentenapplicaties is bijzonder snel gestegen. In 2017 gebruikte slechts 5% van de bedrijven het, terwijl dit in 2018 al drie keer zoveel was – 16%. Dit kan worden verklaard door de toegenomen beschikbaarheid van tokens die openbare-sleutelcryptografie (Public Key Cryptography — PKC) ondersteunen. Bovendien heeft de toenemende druk van Europese toezichthouders na de inwerkingtreding van nieuwe informatiebeveiligingsregels, zoals PSD2 en GDPR, een sterk effect gehad, zelfs buiten Europa.Inclusief in Rusland.).
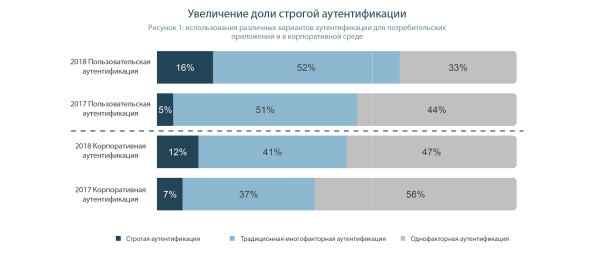
Laten we deze cijfers eens nader bekijken. Zoals we zien, is het percentage particulieren dat gebruikmaakt van multi-factorauthenticatie het afgelopen jaar met een indrukwekkende 11% gestegen. Dit is duidelijk ten koste gegaan van de liefhebbers van wachtwoorden, aangezien de cijfers van degenen die geloven in de veiligheid van Push-meldingen, SMS en biometrie onveranderd zijn gebleven.
Met tweefactorauthenticatie voor zakelijk gebruik is het echter niet zo goed gesteld. Ten eerste blijkt uit het rapport dat slechts 5% van de medewerkers is overgestapt van wachtwoordauthenticatie naar tokens. Ten tweede is er een stijging van 4% in het aantal mensen dat alternatieve MFA-opties in de zakelijke omgeving gebruikt.
Ik zal proberen de analist uit te hangen en mijn interpretatie te geven. In het centrum van de digitale wereld van individuele gebruikers staat de smartphone. Het is dan ook niet verwonderlijk dat de meeste mensen gebruikmaken van de mogelijkheden die hun apparaat biedt – biometrische identificatie, SMS en pushmeldingen, evenals eenmalige wachtwoorden die door apps op de smartphone worden gegenereerd. Over de veiligheid en betrouwbaarheid van de vertrouwde tools denken mensen meestal niet na.
Daarom blijft het percentage gebruikers van primitieve 'traditionele' authenticatiefactoren onveranderd. Maar degenen die eerder wachtwoorden gebruikten, begrijpen hoe groot het risico is, en kiezen bij het kiezen van een nieuwe authenticatiefactor voor de nieuwste en veiligste optie – de cryptografische token.
Wat betreft de zakelijke markt, is het belangrijk om te begrijpen in welk systeem de authenticatie plaatsvindt. Als de toegang tot een Windows-domein wordt gerealiseerd, worden cryptografische tokens gebruikt. De mogelijkheden voor hun gebruik in 2FA zijn al ingebouwd in zowel Windows als Linux, en alternatieve opties zijn lastig en tijdrovend om te implementeren. Hier is de migratie van 5% van wachtwoorden naar tokens.
De implementatie van 2FA in een zakelijke informatiesysteem hangt sterk af van de kwalificaties van de ontwikkelaars. Het is voor ontwikkelaars veel eenvoudiger om kant-en-klare modules voor het genereren van eenmalige wachtwoorden te gebruiken dan zich te verdiepen in de werking van cryptografische algoritmen. Als gevolg hiervan gebruiken zelfs toepassingen die extreem kritisch zijn voor beveiliging, zoals Single Sign-On- of Privileged Access Management-systemen, OTP als de tweede factor.
Veel kwetsbaarheden in traditionele authenticatiemethoden
Hoewel veel organisaties afhankelijk blijven van verouderde eenfactorige systemen, worden de kwetsbaarheden in traditionele multifactor-authenticatie steeds duidelijker. Eenmalige wachtwoorden die gewoonlijk zes tot acht tekens lang zijn en via SMS worden verzonden, blijven de meest voorkomende vorm van authenticatie (naast de kennisfactor van het wachtwoord). En als populaire pers de termen 'tweefactorauthenticatie' of 'tweestapsverificatie' noemt, verwijzen ze bijna altijd naar authenticatie met eenmalige SMS-wachtwoorden.
Hier maakt de auteur een fout. Het verzenden van eenmalige wachtwoorden via SMS was nooit tweefactorauthenticatie. Het is in feite de tweede stap van twee-stapsauthenticatie, waarbij de eerste stap het invoeren van een gebruikersnaam en wachtwoord is.
In 2016 heeft het National Institute of Standards and Technology (NIST) zijn authenticatieregels bijgewerkt om het gebruik van eenmalige wachtwoorden via SMS uit te sluiten. Deze regels zijn echter aanzienlijk versoepeld na protesten uit de industrie.
Laten we het verhaal volgen. De Amerikaanse toezichthouder erkent terecht dat verouderde technologie niet in staat is om de veiligheid van gebruikers te waarborgen en introduceert nieuwe standaarden. Standaarden die bedoeld zijn om gebruikers online en in mobiele toepassingen (inclusief bankapplicaties) te beschermen. De industrie overweegt hoeveel geld ze moeten uitgeven aan de aankoop van echt betrouwbare cryptografische tokens, het herontwerpen van applicaties, de uitrol van publieke sleutel-infrastructuren en ‘gaat in de tegenaanval’. Enerzijds werden gebruikers overtuigd van de betrouwbaarheid van eenmalige wachtwoorden, anderzijds waren er aanvallen op het NIST. Het resultaat was dat de standaard werd versoepeld, terwijl het aantal hacks, wachtwoorddiefstallen (en diefstal van geld uit bankapplicaties) sterk steeg. Toch hoefde de industrie niet te veel uit te geven.
Sindsdien zijn de zwaktes van SMS OTP duidelijker geworden. Oplichters gebruiken verschillende methoden om SMS-berichten te compromitteren:
- Duplicatie van SIM-kaarten. Daders maken een kopie van de SIM (door medewerkers van de mobiele operator, of zelf, met behulp van speciale software en hardware). Het resultaat is dat de dader een SMS met een eenmalig wachtwoord ontvangt. In een bijzonder bekend geval wisten hackers zelfs de account van AT&T-investeerder Michael Terpin te compromitteren en bijna 24 miljoen dollar aan cryptocurrencies te stelen. Waarop Terpin zei dat AT&T verantwoordelijk was vanwege de zwakke verificatiemaatregelen die leidden tot de duplicatie van de SIM-kaart.
Indrukwekkende logica. Dus de schuld ligt alleen bij AT&T? Nee, de mobiele provider is zeker verantwoordelijk omdat de verkopers in de winkel een duplicaat simkaart hebben uitgegeven. En wat betreft het authenticatiesysteem van de cryptocurrencybeurs? Waarom hebben ze geen betrouwbare cryptografische tokens gebruikt? Was er geen geld beschikbaar voor implementatie? Is Michael niet schuldig? Waarom heeft hij niet aangedrongen op een wijziging van het authenticatiemechanisme of heeft hij alleen die beurzen gebruikt die tweefactorauthenticatie met cryptografische tokens implementeren?
De implementatie van echt betrouwbare authenticatiemethoden wordt vertraagd omdat gebruikers voor de hacking opvallende onverschilligheid vertonen en daarna de schuld geven aan iedereen en alles behalve de verouderde en 'geëxploiteerde' authenticatietechnologieën.
- Malware. Een van de vroegste functies van mobiele malware was het onderscheppen en doorsturen van sms-berichten naar aanvallers. Ook aanvallen zoals 'man-in-the-browser' en 'man-in-the-middle' kunnen eenmalige wachtwoorden onderscheppen wanneer ze worden ingevoerd op geïnfecteerde laptops of desktopapparaten.
Wanneer de Sberbank-app op uw smartphone knippert met een groen pictogram in de statusbalk, dan scant het ook op 'malware' op uw telefoon. Het doel van deze actie is om een onbetrouwbare uitvoering omgeving van een typische smartphone om te zetten in, op zijn minst, een enigszins betrouwbare.
Overigens is de smartphone, als een absoluut onbetrouwbaar apparaat waarop alles kan draaien, weer een reden om bij authenticatie alleen hardwaretokens, die beveiligd zijn en vrij van virussen en Trojaanse paarden. - Sociale engineering. Wanneer oplichters weten dat het slachtoffer eenmalige wachtwoorden via sms heeft ingeschakeld, kunnen ze direct contact opnemen met het slachtoffer en zich voordoen als een vertrouwde organisatie, zoals hun bank of kredietunie, om het slachtoffer te bedriegen en hen te laten helpen met de code die ze net hebben ontvangen.
Ik ben persoonlijk meerdere keren met dit type oplichting geconfronteerd, bijvoorbeeld bij het proberen iets te verkopen op een populaire online marktplaats. Ik heb flink zitten mopperen op de oplichter die me probeerde te misleiden. Maar helaas lees ik regelmatig in het nieuws hoe weer een slachtoffer van oplichters "niet oplette", een bevestigingscode doorgegeven heeft en een groot bedrag kwijt is geraakt. Dit komt allemaal doordat de bank gewoonweg niet wil investeren in de implementatie van cryptografische tokens in hun applicaties. Want als er iets gebeurt, dan zijn de klanten "zelf schuld".
Hoewel alternatieve methoden voor het bezorgen van eenmalige wachtwoorden enkele kwetsbaarheden in deze authenticatiemethode kunnen verlichten, blijven andere kwetsbaarheden van kracht. Autonome applicaties voor het genereren van codes zijn de beste bescherming tegen onderschepping, omdat zelfs malware bijna niet rechtstreeks met de codegenerator kan communiceren (serieus? de auteur van het rapport vergat op afstand beheer?), maar OTP's kunnen nog steeds worden onderschept wanneer ze in de browser worden ingevoerd (bijvoorbeeld, met behulp van een keylogger), via een gehackte mobiele applicatie; en kunnen ook rechtstreeks van de gebruiker worden verkregen door middel van sociale engineering.
Het gebruik van meerdere risicobeoordelingstools, zoals apparaatherkenning (het identificeren van pogingen om transacties uit te voeren vanaf apparaten die niet aan de legitieme gebruiker toebehoren), geolocatie (de gebruiker die net in Moskou was, probeert een transactie uit te voeren vanuit Novosibirsk) en gedragsanalyse, is van groot belang voor het verminderen van kwetsbaarheden, maar geen enkele oplossing is een panacee. Voor elke situatie en type gegevens moeten de risico's zorgvuldig worden beoordeeld en moet worden gekozen welke authenticatietechnologie moet worden gebruikt.
Geen enkele oplossing voor authenticatie is een panacee.
Figuur 2. Tabel met authenticatieopties
| Authenticatie | Factor | Omschrijving | Belangrijke kwetsbaarheden |
| Wachtwoord of PIN | Kennis | Een vast gegeven dat letters, cijfers en een aantal andere tekens kan bevatten | Kan worden onderschept, afgekeken, gestolen, geraden of gehackt |
| Kennisgebaseerde authenticatie | Kennis | Vragen waarvan alleen de legitieme gebruiker de antwoorden kan weten | Kunnen worden onderschept, geraden, verkregen met sociale-engineeringmethoden |
| Hardware OTP () | Bezit | Een speciaal apparaat dat eenmalige wachtwoorden genereert | De code kan worden onderschept en herhaald, of het apparaat kan worden gestolen |
| Software OTP | Bezit | Een applicatie (mobiel, toegankelijk via de browser of die codes per e-mail verstuurt) die eenmalige wachtwoorden genereert | De code kan worden onderschept en herhaald, of het apparaat kan worden gestolen |
| SMS OTP | Bezit | Eenmalig wachtwoord dat wordt geleverd via een sms-bericht | De code kan worden onderschept en herhaald, of de smartphone of SIM-kaart kan worden gestolen, of de SIM-kaart kan worden gekopieerd |
| Smartcards () | Bezit | Een kaart die een cryptografische chip en beveiligd geheugen met sleutels bevat, die de infrastructuur van publieke sleutels gebruikt voor authenticatie | Kan fysiek worden gestolen (maar de aanvaller kan het apparaat niet gebruiken zonder de pincode te kennen; bij meerdere onjuiste invoerdpogingen wordt het apparaat vergrendeld) |
| Beveiligingssleutels - tokens (, ) | Bezit | Een apparaat met een USB-interface dat een cryptografische chip en beveiligd geheugen met sleutels bevat, gebruikmakend van de infrastructuur van publieke sleutels voor authenticatie | Kan fysiek worden gestolen (maar de aanvaller kan het apparaat niet gebruiken zonder de pincode te kennen; bij meerdere onjuiste invoerdpogingen wordt het apparaat vergrendeld) |
| Koppeling aan het apparaat | Bezit | Een proces dat een profiel creëert, vaak met gebruik van JavaScript, of met behulp van markers zoals cookies en Flash Shared Objects om te garanderen dat een specifiek apparaat wordt gebruikt | Markers kunnen worden gestolen (gekopieerd), bovendien kunnen de kenmerken van een legitiem apparaat door de aanvaller op zijn apparaat worden nagebootst |
| van bestanden toont aan hoe verschillend de schijf-bestandssystemen VFS kunnen zijn. Aan de ene kant, | Onschendbaarheid | Analyseert hoe de gebruiker interactie heeft met het apparaat of programma | Gedrag kan worden nagebootst |
| Vingerafdrukken | Onschendbaarheid | Opgeslagen vingerafdrukken worden vergeleken met vingerafdrukken die optisch of elektronisch zijn gelezen | Beeld kan worden gestolen en gebruikt voor authenticatie |
| Oogscanning | Onschendbaarheid | Kenmerken van het oog, zoals het patroon van de irislens, worden vergeleken met nieuwe scans die optisch zijn verkregen | Beeld kan worden gestolen en gebruikt voor authenticatie |
| Gezichtsherkenning | Onschendbaarheid | De kenmerken van het gezicht worden vergeleken met nieuwe scans die op optische wijze zijn verkregen. | Beeld kan worden gestolen en gebruikt voor authenticatie |
| Spraakherkenning | Onschendbaarheid | De kenmerken van het opgenomen stemgeluid worden vergeleken met nieuwe monsters. | De opname kan worden gestolen en gebruikt voor authenticatie, of worden geëmuleerd. |
In het tweede deel van de publicatie wacht ons het belangrijkste — cijfers en feiten waarop de in het eerste deel gepresenteerde conclusies en aanbevelingen zijn gebaseerd. We zullen apart de authenticatie in gebruikersapplicaties en in bedrijfsystemen bespreken.
Tot ziens!
Bron: habr.com
