

De ontwikkelaars van Firefox hebben aangekondigd de toepassing van DNS over HTTPS (DoH) uit te breiden, die standaard zal worden ingeschakeld voor gebruikers in Canada (voorheen was DoH standaard alleen voor de VS ingeschakeld). Het inschakelen van DoH voor gebruikers in Canada gebeurt in verschillende fasen: op 20 juli wordt DoH geactiveerd voor 1% van de gebruikers in Canada en als er geen onvoorziene problemen optreden, zal de dekking tegen het einde van september worden uitgebreid naar 100%.
De overgang van Canadese Firefox-gebruikers naar DoH gebeurt in samenwerking met de organisatie CIRA (Canadian Internet Registration Authority), die verantwoordelijk is voor de ontwikkeling van internet in Canada en het hoogste niveau domein ‘ca’ beheert. CIRA heeft zich ook aangesloten bij het programma TRR (Trusted Recursive Resolver) en is opgenomen in de lijst van DNS-over-HTTPS providers die beschikbaar zijn in Firefox.
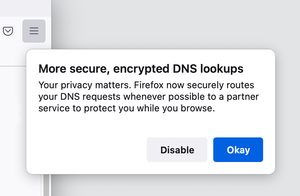
Na de activatie van DoH zal er een waarschuwing op het systeem van de gebruiker verschijnen, waarmee ze ervoor kunnen kiezen om zich af te melden voor de overstap naar DoH en door te gaan met het gebruik van de traditionele methode van het verzenden van ongecodeerde verzoeken naar de DNS-server van hun provider. Het is mogelijk om de provider te wijzigen of DoH uit te schakelen in de netwerkinstellingen. Naast de DoH-servers van CIRA kunnen ook de diensten van Cloudflare en NextDNS worden gekozen.
De in Firefox aangeboden DoH-providers worden geselecteerd op basis van de vereisten voor betrouwbare DNS-resolvers, waarbij de DNS-operator de gegevens die voor resolutie worden verkregen, alleen mag gebruiken om de service te laten functioneren, logs niet langer dan 24 uur mag opslaan, geen gegevens aan derden mag doorgeven en verplicht is om transparantie te bieden over de gegevensverwerkingsmethoden. De service moet ook beloven geen censuur uit te oefenen, geen filtering, geen inmenging en geen blokkering van DNS-verkeer, behalve in situaties die wettelijk zijn toegestaan.
Ter herinnering, DoH kan nuttig zijn om lekken van informatie over opgevraagde hostnamen via de DNS-servers van providers te voorkomen, om MITM-aanvallen en vervorming van DNS-verkeer (bijvoorbeeld bij het verbinden met openbare Wi-Fi) te bestrijden, en om blokkades op DNS-niveau tegen te gaan (DoH kan niet vervangen) VPN op het gebied van het omzeilen van blokkades die op DPI-niveau zijn doorgevoerd) of voor het organiseren van werkzaamheden in het geval van een onmogelijkheid om direct contact te maken met DNS-servers (bijvoorbeeld wanneer men via een proxy werkt). In normale situaties worden DNS-verzoeken rechtstreeks verzonden naar de in de systeemconfiguratie bepaalde DNS-servers, maar in het geval van DoH wordt het verzoek voor resolutie IP-adressen van de host ingekapseld in HTTPS-verkeer en verzonden naar de HTTP-server, waar de resolver de verzoeken verwerkt via een Web API. De bestaande standaard DNSSEC gebruikt encryptie alleen voor de authenticatie van de client en de server, maar beschermt het verkeer niet tegen onderschepping en garandeert niet de vertrouwelijkheid van de verzoeken.
Bron: opennet.ru
