

De antivirusoplossingenontwikkelaar «Doctor Web» over de detectie van een gevaarlijke backdoor die door cybercriminelen wordt verspreid als een update voor de populaire browser Google Chrome. Het wordt gemeld dat al meer dan 2000 mensen slachtoffer zijn geworden van cybercriminaliteit, en dit aantal blijft groeien.
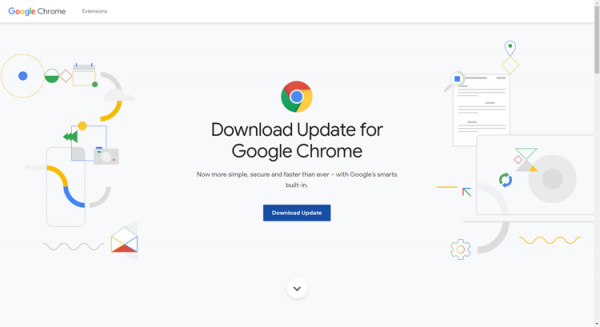
Volgens het viruslaboratorium «Doctor Web» hebben de aanvallers met als doel een maximaal bereik gebruikgemaakt van bronnen op basis van CMS WordPress - van nieuwsblogs tot bedrijfsportals, waartoe hackers administratieve toegang hebben gekregen. In de code van de pagina's van de gecompromitteerde sites is een JavaScript-script ingebed dat gebruikers doorverwijst naar een phishingwebsite die zich voordoet als de officiële website van Google (zie screenshot hierboven).
Met de backdoor hebben de aanvallers de mogelijkheid om "nuttige" payloads in de vorm van kwaadaardige toepassingen naar geïnfecteerde apparaten te sturen. Onder hen zijn: de keylogger X-Key Keylogger, de stealer Predator The Thief en een trojan voor remote management via het RDP-protocol.
Om ongewenste incidenten te voorkomen, raden de specialisten van «Doctor Web» aan om uiterst voorzichtig te zijn tijdens het surfen op het internet en adviseren om niet de voorziene phishingfilter in veel moderne browsers te negeren.
Bron: 3dnews.ru
