

De release van het systeem voor het vastleggen, opslaan en indexeren van netwerkpakketten, Arkime 3.1, is voorbereid. Dit systeem biedt tools voor een visuele beoordeling van datastromen en voor het zoeken naar informatie gerelateerd aan netwerkactiviteit. Het project werd oorspronkelijk ontwikkeld door AOL met als doel een open en zelf-implementerende vervanging te creëren voor commerciële platforms voor netwerkpakkettenverwerking, en is in staat om te schalen voor het verwerken van verkeer met snelheden van tientallen gigabits per seconde. De code van de component voor het vastleggen van verkeer is geschreven in C, terwijl de interface is gerealiseerd in Node.js/JavaScript. De broncode wordt verspreid onder de Apache 2.0-licentie. Het systeem ondersteunt Linux en FreeBSD. Voorgeconfigureerde pakketten zijn beschikbaar voor Arch, CentOS en Ubuntu.
Arkime omvat tools voor het vastleggen en indexeren van verkeer in het standaard PCAP-formaat en biedt daarnaast middelen voor snelle toegang tot de geïndexeerde gegevens. Het gebruik van het PCAP-formaat vereenvoudigt de integratie met bestaande verkeersanalysators zoals Wireshark. De hoeveelheid opgeslagen gegevens is beperkt tot de grootte van de beschikbare schijfarray. Metadata over sessies worden geïndexeerd in een cluster op basis van de Elasticsearch-engine.
Voor de analyse van de verzamelde informatie is er een webinterface beschikbaar die navigatie, zoeken en exporteren van selecties mogelijk maakt. De webinterface biedt verschillende weergavemodi, van algemene statistieken, verbindingkaarten en visuele grafieken met gegevens over veranderingen in netwerkactiviteit tot tools voor het bestuderen van afzonderlijke sessies, het analyseren van activiteit op basis van gebruikte protocollen en het ontleden van gegevens uit PCAP-dumps. Daarnaast is er een API beschikbaar die het mogelijk maakt om gegevens over vastgelegde pakketten in PCAP-formaat en ontledigde sessies in JSON-indeling door te geven aan externe applicaties.
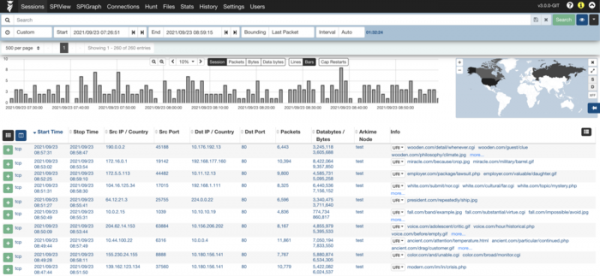
Arkime bestaat uit drie basiscomponenten:
- Het verkeerscapturingssysteem - een multithreaded applicatie geschreven in C die verkeer monitort, dumps in PCAP-formaat naar schijf schrijft, vastgelegde pakketten analyseert en metadata over sessies (SPI, Stateful packet inspection) en protocollen naar een Elasticsearch-cluster verzendt. Het is mogelijk om PCAP-bestanden versleuteld op te slaan.
- Een webinterface op basis van het Node.js-platform, dat draait op elke de server verkeerscapturer en verzoeken verwerkt die verband houden met de toegang tot geïndexeerde gegevens en het verzenden van PCAP-bestanden via API.
- Een metadata-opslag op basis van Elasticsearch.
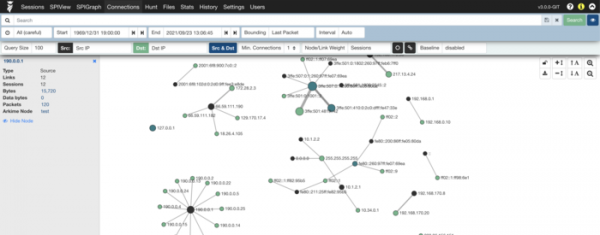
In de nieuwe release:
- Ondersteuning voor de IETF QUIC-, GENEVE- en VXLAN-GPE-protocollen is toegevoegd.
- Ondersteuning voor het Q-in-Q-type (Double VLAN) is toegevoegd, waarmee VLAN-tags in tweede-niveau tags kunnen worden ingekapseld om het aantal VLANs uit te breiden tot 16 miljoen.
- Ondersteuning voor het type velden ‘float’ is toegevoegd.
- De opname-module in Amazon Elastic Compute Cloud is omgeschakeld naar gebruik van het IMDSv2-protocol (Instance Metadata Service).
- De code is herzien voor het toevoegen van UDP-tunnels.
- Ondersteuning voor elasticsearchAPIKey en elasticsearchBasicAuth is toegevoegd.
Bron: opennet.ru
