

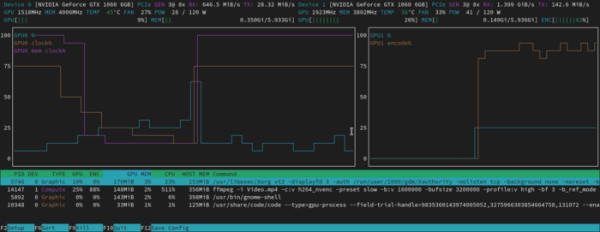
De release van de consoletool nvtop 3.2.0 is gepubliceerd, die bedoeld is voor interactieve monitoring van GPU- en hardwareversnellers. De tool maakt het mogelijk om de belasting, geheugengebruik en frequentieverandering van de GPU visueel te volgen op grafieken, evenals het bekijken van processen die de GPU het meest belasten. Ondersteuning voor GPU's en versnellers van bedrijven zoals AMD, Intel, NVIDIA, Apple (M1 & M2), Huawei (Ascend), Qualcomm en Broadcom (VideoCore) is mogelijk. Het is mogelijk om de prestaties van meerdere chips tegelijkertijd op één scherm te volgen.
In de nieuwe versie is ondersteuning voor de Intel XE en Broadcom V3D (Raspberry Pi) stuurprogramma's geïmplementeerd. Er is ondersteuning toegevoegd voor de AI-versneller Google TPU (Tensor Processing Unit). Opties «-P» en «-s» zijn toegevoegd om het gebied met het proceslijst te verbergen en om de status op te slaan in JSON-formaat.
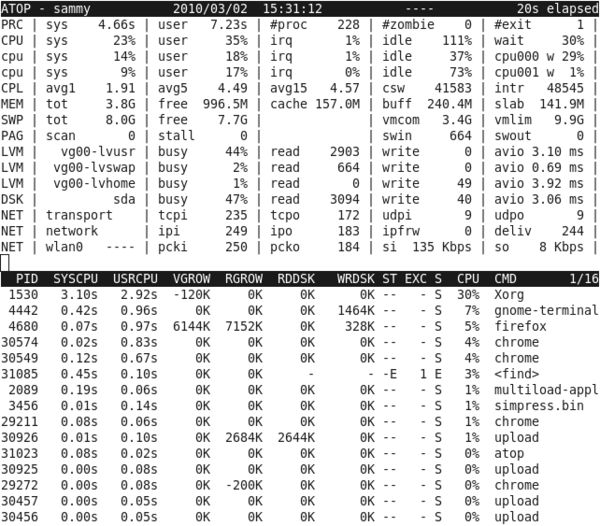
Tegelijkertijd is de release van de tool Atop 2.11.1 verschenen, bedoeld voor interactieve monitoring van systeemprestaties en het weergeven van procesactiviteit. In tegenstelling tot de tool top biedt de programma atop meer detail (CPU, GPU, geheugen, schijven, netwerk, streams, containers) en de mogelijkheid om rapporten periodiek naar een bestand weg te schrijven voor latere analyse. De code is geschreven in de programmeertaal C en wordt verspreid onder de GPLv2-licentie.
In de nieuwe versie is een kwetsbaarheid (CVE-2025-31160) verholpen die een lokale gebruiker in staat stelt een bufferoverloop te veroorzaken bij het uitvoeren van de tool atop door een andere gebruiker. Bijvoorbeeld, een niet-geprivilegieerde gebruiker kan een aanval uitvoeren op een beheerder die de tool atop draait. Het probleem wordt veroorzaakt doordat atop optioneel de verzameling van GPU-statistieken ondersteunt, wat is uitgevoerd in een apart proces atopgpud. De interactie met dit proces gebeurt via een TCP-poort. Bij het starten probeert atop verbinding te maken met deze TCP-poort en laadt periodiek statistieken via deze poort, zonder voldoende controle van de grootte van de verzonden gegevens.
De aanvalsmethode houdt in dat elke gebruiker in het systeem een handler kan starten op de netwerpoort atopgpud, die gegevens met opzet in grotere omvang zal retourneren, wat leidt tot een buffer-overflow in atop bij het parseren van statistieken. De mogelijkheid om een werkende exploit te creëren voor code-uitvoering is nog niet aangetoond. In de nieuwe versie van atop is de verzameling van statistieken via de TCP-poort standaard uitgeschakeld en is de optie '-k' toegevoegd om de ondersteuning voor atopgpud te activeren. Tevens zijn er extra controles in de code voor het parseren van statistieken aangebracht om overflows te voorkomen.
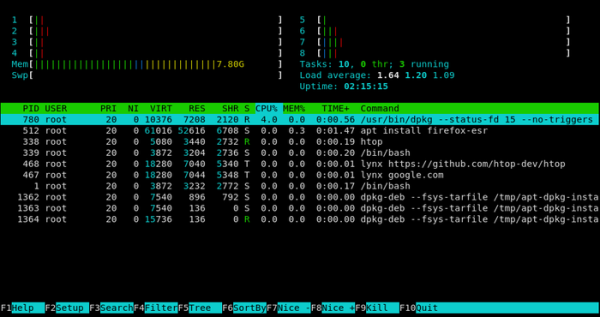
Ter afsluiting kan worden opgemerkt dat de release van de top-achtige utility htop 3.4.0, opmerkelijk is door mogelijkheden zoals vrije verticale en horizontale scrollen van de proceslijst, tools voor het evalueren van de SMP-efficiëntie en het gebruik van elke processorcore, de aanwezigheid van een boomstructuurweergave, flexibele mogelijkheden voor interface-aanpassing, ondersteuning voor procesfiltering en -beheer (afsluiten, prioriteitsinstelling). De code van het project is geschreven in de programmeertaal C en wordt verspreid onder de GPLv2-licentie.
In de nieuwe versie is het volgen van GPU-activiteit in Linux toegevoegd; de werking op ARM-computers van Apple is verbeterd; er zijn problemen opgelost met de bouw voor DragonFlyBSD, Darwin, NetBSD, OpenBSD en Solaris; er is rekening gehouden met schijf- en netwerkactiviteit in DragonFlyBSD; informatie over threads en processtatus is toegevoegd in macOS; de Unicode-ondersteuning is uitgebreid; de code voor het werken met temperatuur-sensoren is herzien; de prestaties van de code voor het parseren van statistieken zijn verbeterd; ondersteuning voor het verbergen van gegevens over cache en buffers is toegevoegd.
Bron: opennet.ru
