

Het Firezone-project ontwikkelt een VPN-server voor het organiseren van toegang tot hosts in een interne geïsoleerde netwerk vanuit gebruikersapparaten die zich in externe netwerken bevinden. Het project is gericht op het bereiken van een hoog niveau van beveiliging en het vereenvoudigen van het implementatieproces van VPN. De code van het project is geschreven in de talen Elixir en Ruby en wordt verspreid onder de Apache 2.0-licentie.
Het project wordt ontwikkeld door een beveiligingsautomatiseringsingenieur van Cisco, die heeft geprobeerd een oplossing te creëren die het werken met hostconfiguraties automatiseert en problemen voorkomt die zich voordeden bij het organiseren van veilige toegang tot cloud VPC's. Firezone kan worden beschouwd als een open alternatief voor OpenVPN Access Server, gebouwd bovenop WireGuard in plaats van OpenVPN.
Voor installatie worden rpm- en deb-pakketten aangeboden voor verschillende versies van CentOS, Fedora, Ubuntu en Debian, waarbij geen externe afhankelijkheden nodig zijn, aangezien alle benodigde afhankelijkheden al zijn opgenomen met behulp van Chef Omnibus. Voor de werking is alleen een distributie met een Linux-kernel van ten minste 4.19 en een gebouwde kernmodule vereist. VPN WireGuard. Volgens de auteur kan de opstart en configuratie van de VPN-server in slechts enkele minuten worden uitgevoerd. De componenten van de webinterface draaien onder een niet-privilegeerde gebruiker, en toegang is alleen mogelijk via HTTPS.
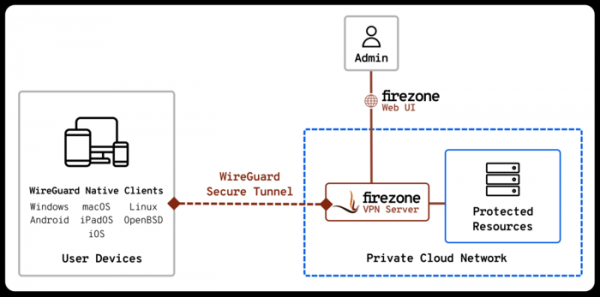
Voor het opzetten van communicatielijnen in Firezone wordt WireGuard gebruikt. Firezone heeft ook functies van een firewall, die gebruik maken van nftables. In de huidige vorm is de firewall beperkt tot middelen voor het blokkeren van uitgaand verkeer naar bepaalde hosts of subnetten binnen of buiten netwerken. Beheer gebeurt via de webinterface of in de opdrachtregelmodus met behulp van de firezone-ctl-tool. De webinterface is gebouwd op basis van Admin One Bulma.
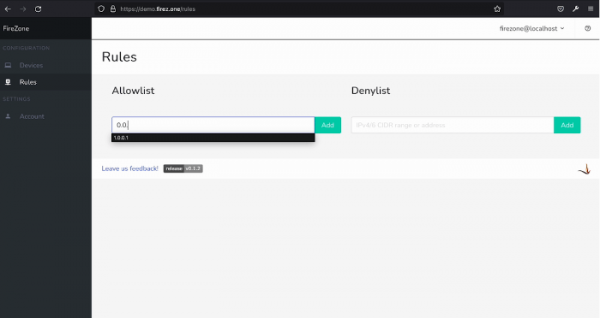
Op dit moment worden alle componenten van Firezone op één enkele server uitgevoerd. de server, maar het project is in eerste instantie ontwikkeld met het oog op modulariteit en er is in de toekomst een plan om de mogelijkheid toe te voegen om componenten voor de webinterface, VPN en firewall over verschillende hosts te verspreiden. De plannen vermelden ook de integratie van een advertentieblokker die op DNS-niveau werkt, ondersteuning voor blokkeringslijsten van hosts en subnetten, de mogelijkheid tot authenticatie via LDAP/SSO en extra mogelijkheden voor gebruikersbeheer.
Bron: opennet.ru
