

Onderzoekers van de Boston University aanvalsmethode
(CVE-2019-11728), kan het scannen van IP-adressen en open netwerkpoorten in het interne netwerk van de gebruiker, dat is afgeschermd van het externe netwerk door een firewall, of op het huidige systeem (localhost) omvatten. De aanval kan worden uitgevoerd door een speciaal ontworpen pagina in de browser te openen. De voorgestelde techniek is gebaseerd op het gebruik van de HTTP-header (HTTP Alternate Services, ). Het probleem manifesteert zich in Firefox, Chrome en op hun engines gebaseerde browsers, waaronder Tor Browser en Brave.
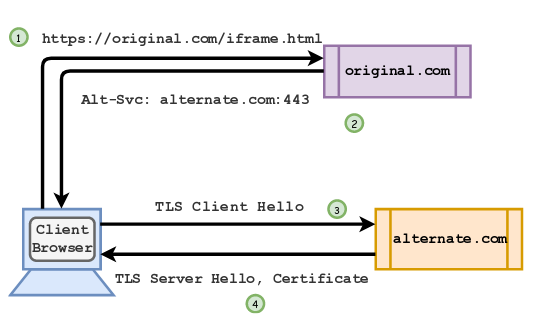
De Alt-Svc-header stelt de server in staat om een alternatieve manier om de website te benaderen te bepalen en de browser instructies te geven om het verzoek naar een nieuwe host om te leiden, bijvoorbeeld voor load balancing. Onder andere kan er een netwerkpoort worden opgegeven voor forwarding, bijvoorbeeld het specificeren van ‘Alt-Svc: http/1.1="other.example.com:443";ma=200’ geeft de cliënt de opdracht om verbinding te maken met de host other.example.org om de opgevraagde pagina te krijgen, met gebruik van netwerkpoort 443 en het protocol HTTP/1.1. De parameter "ma" stelt de maximale tijd voor de doorverwijzing in.
Voor het scannen van adressen kan de aanvaller iteratief de interessante adressen in het interne netwerk en netwerkpoorten doorlopen, gebruikmakend van de vertraging tussen de herhaalde verzoeken als kenmerk.
Als de doorverwezen bron niet beschikbaar is, ontvangt de browser onmiddellijk een RST-pakket als antwoord en markeert de alternatieve service direct als onbeschikbaar en reset de gespecificeerde tijdsduur van de doorverwijzing.
Als de netwerkpoort open is, kost het meer tijd om de verbinding te beëindigen (er zal een poging worden gedaan om een verbinding tot stand te brengen met de bijbehorende pakketwisseling) en de browser zal niet onmiddellijk reageren.
Om informatie over de controle te verkrijgen, kan de aanvaller de gebruiker onmiddellijk doorverwijzen naar een tweede pagina, die in de Alt-Svc-header verwijst naar een werkende host van de aanvaller. Als de clientbrowser een verzoek naar deze pagina stuurt, kan worden aangenomen dat de doorverwijzing van het eerste Alt-Svc-verzoek is ingetrokken en dat de te controleren host en poort niet beschikbaar zijn. Als er geen verzoek is verzonden, betekent dit dat de gegevens van de eerste doorverwijzing nog niet zijn vervallen en de verbinding is tot stand gebracht.
De genoemde methode maakt het onder andere mogelijk om netwerkpoorten te controleren die zijn geblokkeerd door de browser, zoals poorten van mailservers. De uitvoerende aanval is voorbereid met behulp van iframe-invoegen in het verkeer van het slachtoffer en het gebruik van het HTTP/2-protocol in Alt-Svc voor Firefox en QUIC voor het scannen van UDP-poorten in Chrome. In de Tor-browser kan de aanval niet worden toegepast in de context van een intern netwerk en localhost, maar is het geschikt voor het uitvoeren van verborgen scans van externe hosts via een Tor-uitgangspunt. Het probleem met het scannen van poorten is al in Firefox 68.
De Alt-Svc-header kan ook worden toegepast:
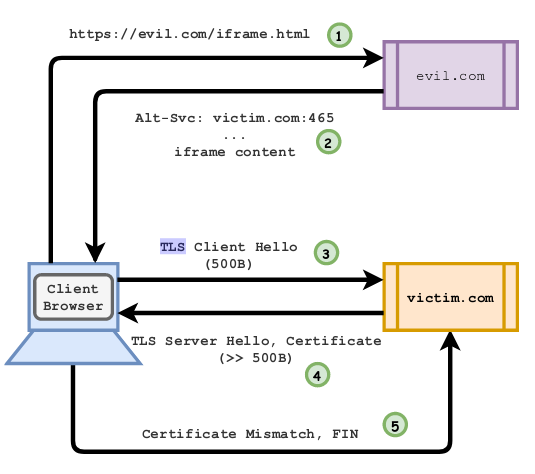
- Bij het organiseren van DDoS-aanvallen. Bijvoorbeeld, voor TLS kan de doorverwijzing een versterkingsniveau van 60 keer bieden, aangezien het oorspronkelijke verzoek van de client 500 bytes groot is, terwijl het antwoord met het certificaat ongeveer 30 KB bedraagt. Door dergelijke verzoeken in een cyclus op meerdere clientsystemen te genereren, kan men de beschikbare netwerkbronnen van de server uitputten;

- Om mechanismen ter bescherming tegen phishing en malware, geboden door diensten zoals Safe Browsing, te omzeilen (doorverwijzing naar een kwaadaardige host leidt niet tot een waarschuwing);
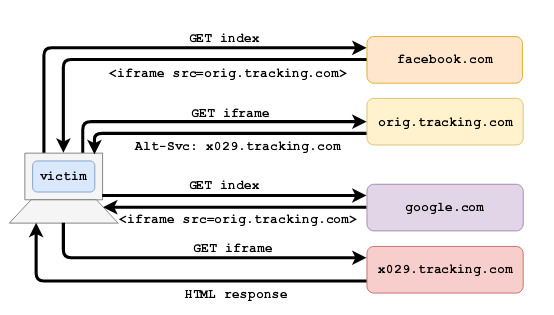
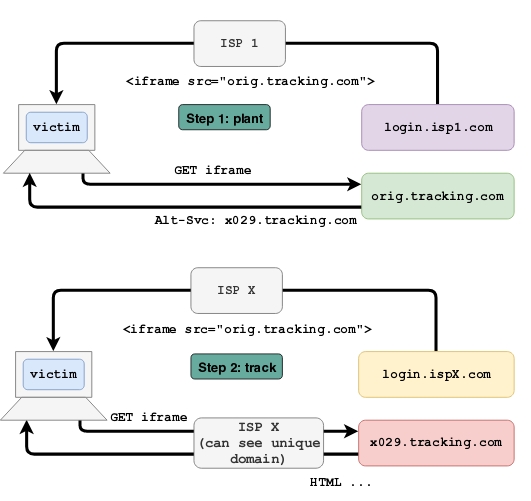
- Voor het organiseren van het volgen van de verplaatsing van de gebruiker. De essentie van de methode ligt in het invoegen van een iframe, dat in Alt-Svc verwijst naar een externe tracker-handler, waarvan de oproep gebeurt, ongeacht het inschakelen van middelen ter bescherming tegen trackers. Het is ook mogelijk om tracking op het niveau van providers uit te voeren door in Alt-Svc een unieke identifier te gebruiken (willekeurige IP:poort als identifier) met daaropvolgende analyse in het transitverkeer;


- Voor het verkrijgen van informatie over de geschiedenis van verplaatsingen. Door een iframe met een verzoek voor een afbeelding van een bepaalde site die Alt-Svc gebruikt op je pagina in te voegen en de toestand van Alt-Svc in het verkeer te analyseren, kan een aanvaller met de mogelijkheid tot het analyseren van transitverkeer concluderen dat de gebruiker de opgegeven site eerder heeft bezocht;
- Het ruisen van logboeken van inbraakdetectiesystemen. Via Alt-Svc kan een golf van verzoeken naar kwaadaardige systemen worden gestuurd namens de gebruiker en zo de schijn van valse aanvallen worden gecreëerd om de echte aanval in de algemene informatie te verbergen.
Bron: opennet.ru
