

De resultaten van het onderzoek naar de beveiliging van een geïsoleerde omgeving voor het uitvoeren van Python-code, toegepast door Google in de chatbot Gemini, zijn gepubliceerd. De chatbot Gemini biedt middelen voor het genereren van code op basis van een taakbeschrijving en voor de programmeertaal Python kan de gemaakte code direct worden uitgevoerd, zodat ontwikkelaars onnodige handelingen bij de verificatie worden bespaard. De code wordt uitgevoerd in een geïsoleerde omgeving die is afgesloten van de buitenwereld en alleen de uitvoering van de Python-interpreter toestaat. Om de inhoud van het sandbox-omgevingsysteem te bepalen, slaagden de onderzoekers erin om code uit te voeren die gebruikmaakt van de mogelijkheden van de Python-bibliotheek os om de inhoud van alle mappen door te nemen en een kaart van het bestandssysteem op te bouwen.
Bijzonder veel belangstelling wekte het uitvoerbare bestand /usr/bin/entry/entry_point, dat 579 MB groot was. Om dit bestand te extraheren, maakten de onderzoekers een script dat geleidelijk kleine porties van de inhoud in Base64 op het scherm toonde. Aan hun kant automatiseerden ze het samenvoegen van de gegevensfragmenten met behulp van het Caido-hulpmiddel en kregen ze een kopie van het bestand op hun systeem.
Voor de analyse van het verkregen uitvoerbare bestand werd de tool binwalk toegepast, die is ontworpen voor het extraheren van bestanden ingebed in firmware. Onder de geëxtraheerde gegevens bevond zich een map google3, waarin, gezien de bestandsnamen, Python-code aanwezig was met verschillende componenten voor de werking van de dienst, zoals RPC voor de interactie tussen het AI-model Gemini en externe Google-diensten, zoals YouTube, Google Flights en Google Maps.
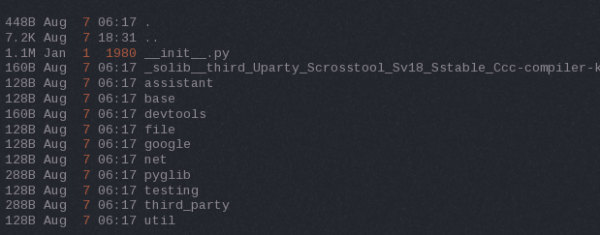
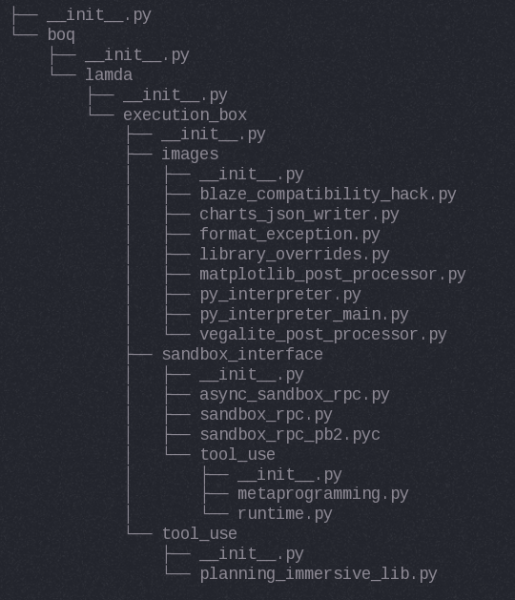
Onderzoek naar de inhoud van de bestanden toonde aan dat het geen vertrouwelijke code is en goedgekeurd is voor openbare toegang door de beveiligingsdienst van Google. Daarbij onthulde een verder onderzoek van de dump het bestaan van proto-bestanden (Protocol Buffer) met specificaties van interne datastructuren, die het mogelijk maken de nuances van de gegevensuitwisseling tussen verschillende Google-diensten te begrijpen. De waarde van het verkrijgen van de geanalyseerde proto-bestanden is twijfelachtig, aangezien zeven jaar geleden soortgelijke proto-bestanden al door andere onderzoekers uit Google App Engine waren geëxtraheerd.
Bron: opennet.ru
