

Aan het einde van 2019 wendden verschillende Russische ondernemers zich tot de afdeling cybercriminaliteit van Group-IB, omdat ze te kampen hadden met het probleem van ongeautoriseerde toegang door onbekenden tot hun correspondentie in de berichtenservice Telegram. De incidenten vonden plaats op iOS- en Android-apparaten, ongeacht welke federale mobiele provider de slachtoffers hadden.
De aanval begon met een bericht dat de gebruiker ontving in Telegram van een servicekanaal van Telegram (dit is het officiële kanaal van de berichtenservice met een blauwe verificatietick) met een bevestigingscode die de gebruiker niet had aangevraagd. Vervolgens ontving de smartphone van het slachtoffer een sms met een activatiecode — en vrijwel onmiddellijk daarna ontving het servicekanaal van Telegram een melding dat er met een nieuw apparaat was ingelogd op het account.
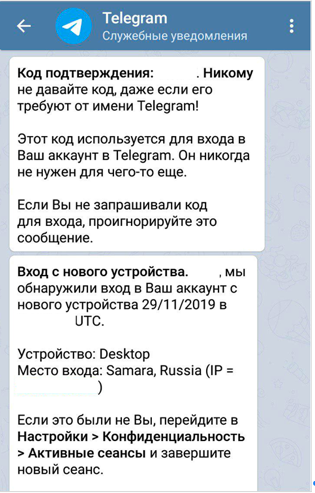
In alle gevallen die bekend zijn bij Group-IB, kregen de aanvallers toegang tot iemand anders zijn account via mobiel internet (waarschijnlijk werden hiervoor prepaid simkaarten gebruikt), en het IP-adres van de aanvallers bevond zich in de meeste gevallen in Samara.
Toegang op aanvraag
Onderzoek van het Computer Forensics Lab van Group-IB, waaraan de elektronische apparaten van de slachtoffers waren overgedragen, toonde aan dat de apparatuur niet was geïnfecteerd met spyware of een banktrojan, de accounts waren niet gehackt en er had geen simkaartvervanging plaatsgevonden. In alle gevallen kregen de aanvallers toegang tot de berichtenservice van het slachtoffer via sms-codes die werden ontvangen bij het inloggen op het account met een nieuw apparaat.
Deze procedure ziet er als volgt uit: bij het activeren van de berichtenservice op een nieuw apparaat, stuurt Telegram een code via het servicekanaal naar alle apparaten van de gebruiker, en daarna (op aanvraag) wordt er een sms-bericht naar de telefoon gestuurd. Wetende dit, initiëren de aanvallers zelf een verzoek om de berichtenservice een sms met de activatiecode te laten verzenden, onderscheppen deze sms en gebruiken de ontvangen code voor succesvolle autorisatie in de berichtenservice.
Zo krijgen aanvallers illegale toegang tot alle huidige chats, behalve de geheime, evenals tot de chatgeschiedenis in die chats, inclusief bestanden en foto's die daarin zijn verzonden. Wanneer een legitieme Telegram-gebruiker dit ontdekt, kan hij de sessie van de aanvaller geforceerd beëindigen. Dankzij het geïmplementeerde beveiligingsmechanisme kan het omgekeerde niet gebeuren; de aanvaller kan geen oudere sessies van de echte gebruiker beëindigen binnen 24 uur. Daarom is het belangrijk om een vreemde sessie tijdig te herkennen en deze te beëindigen om de toegang tot het account niet te verliezen. Specialisten van Group-IB hebben het Telegram-team op de hoogte gebracht van hun onderzoek naar de situatie.
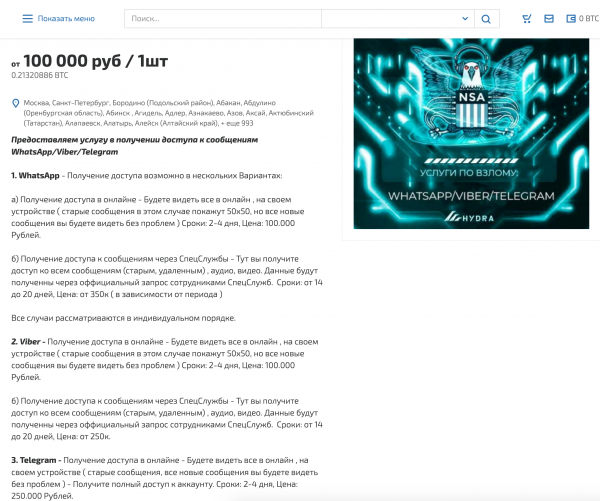
Het onderzoek naar de incidenten gaat door en tot nu toe is het niet precies vastgesteld welke specifieke methode is gebruikt om de SMS-factor te omzeilen. Onderzoekers hebben op verschillende momenten voorbeelden gegeven van het onderscheppen van SMS-berichten via aanvallen op de SS7- of Diameter-protocollen die in mobiele netwerken worden gebruikt. Theoretisch kunnen dergelijke aanvallen worden uitgevoerd door illegaal gebruik van speciale technische middelen of door inside informatie bij mobiele operators. In het bijzonder zijn er op hackersforums in het Darknet recente advertenties met aanbiedingen om verschillende messengers te hacken, waaronder Telegram.
"Specialisten in verschillende landen, waaronder Rusland, hebben herhaaldelijk verklaard dat sociale netwerken, mobiele bankdiensten en messengers kunnen worden gehackt met een kwetsbaarheid in het SS7-protocol. Dit waren echter enkele gevallen van gerichte aanvallen of experimenteel onderzoek," zegt Sergey Lupanin, hoofd van de afdeling onderzoek naar cybercriminaliteit bij Group-IB. "In een reeks nieuwe incidenten, waarvan er al meer dan 10 zijn, is het duidelijk dat aanvallers deze manier van verdienen op grote schaal willen maken. Om te voorkomen dat dit gebeurt, is het noodzakelijk om je eigen niveau van digitale hygiëne te verhogen: gebruik op zijn minst twee-factor-authenticatie waar mogelijk en voeg een tweede factor toe aan SMS, wat functioneel is ingebouwd in Telegram zelf."
Hoe jezelf te beschermen?
1. In Telegram zijn al alle noodzakelijke cybersecurity-opties geïmplementeerd die de inspanningen van aanvallers teniet zullen doen.
2. Op iOS- en Android-apparaten voor Telegram moet je naar de instellingen van Telegram gaan, het tabblad 'Privacy' selecteren en 'Cloud-wachtwoordTweefactorauthenticatie' of 'Two step verification' instellen. Een gedetailleerde beschrijving van het inschakelen van deze optie is te vinden in de instructies op de officiële website van de messenger: (https://telegram.org/blog/sessions-and-2-step-verification)
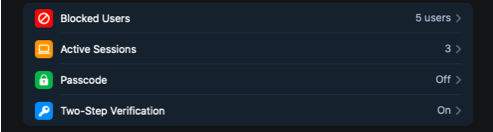
3. Het is belangrijk om geen e-mailadres in te stellen voor het herstel van dit wachtwoord, aangezien het herstel van het wachtwoord voor het e-mailadres meestal ook via SMS verloopt. Op dezelfde manier kun je de beveiliging van je account in WhatsApp verhogen.
Bron: habr.com
