

Intel Corporation informatie over twee nieuwe kwetsbaarheden in de Intel-CPU, veroorzaakt door datalekken uit de L1D-cache (, L1DES — L1D Eviction Sampling) en vectorregisters (, VRS — Vector Register Sampling). De kwetsbaarheden vallen onder de klasse (Microarchitectural Data Sampling) en zijn gebaseerd op het gebruik van analysemethoden via zijkanalen op gegevens in microarchitectonische structuren. AMD, ARM en andere processoren zijn niet vatbaar voor deze problemen.
De grootste bedreiging komt van de kwetsbaarheid L1DES, die dat blokken van gecachete gegevens (cache line), die uit de eerste niveau cache (L1D) worden verdreven, in de vulbuffer (Fill Buffer) terechtkomen, die op dat moment leeg zou moeten zijn. Methods voor de analyse via zijkanalen, die eerder zijn voorgesteld in aanvallen, kunnen worden gebruikt om de gegevens in de vulbuffer te identificeren. (Microarchitectural Data Sampling) en (Transactional Asynchronous Abort). De essentie van de eerder geïmplementeerde bescherming tegen
MDS en TAA ligt in het wissen van microarchitectonische buffers vóór contextwisseling, maar zoals is gebleken, worden gegevens onder bepaalde voorwaarden speculatief gewist in de buffers na de wisoperatie, waardoor de methoden MDS en TAA nog steeds toepasbaar blijven.
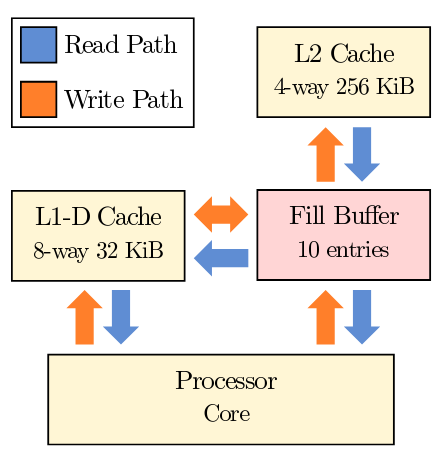
Uiteindelijk kan de aanvaller bepalen welke gegevens uit de eerste niveau cache zijn verdreven en zijn gewijzigd tijdens de uitvoering van een applicatie die de huidige CPU-kern gebruikte, of applicaties die parallel worden uitgevoerd in andere logische threads (hyperthread) op dezelfde CPU-kern (het uitschakelen van HyperThreading vermindert de effectiviteit van de aanval). In tegenstelling tot de aanval , L1DES laat geen specifieke fysieke adressen voor controle kiezen, maar maakt passief volgen van activiteit in andere logische threads mogelijk, gerelateerd aan het laden of opslaan van waarden in het geheugen.
Op basis van L1DES hebben verschillende onderzoekteams verschillende aanvalsvormen ontwikkeld die potentiële extractie van vertrouwelijke informatie uit andere processen, besturingssystemen, virtuele machines en beveiligde enclaves SGX mogelijk maken.
- Het VUSec-team de RIDL-aanvalsmethode aangepast voor de kwetsbaarheid L1DES. Beschikbaar , die ook de door Intel voorgestelde MDS-beschermingsmethode omzeilt, die gebaseerd is op het gebruik van de VERW-instructie voor het wissen van de inhoud van microarchitecturale buffers op het moment van terugkeer uit de kernel naar de gebruikersruimte of bij het overdragen van controle aan het gast systeem ( onderzoekers hebben aanvankelijk volgehouden dat VERW (wissen van microarchitecturale buffers) voor bescherming niet voldoende is en een volledige reset van de L1-cache vereist is bij elke contextwissel).
- Opdracht heeft zijn met inachtneming van de kwetsbaarheid L1DES.
- Onderzoekers van de Universiteit van Michigan hebben hun eigen aanvalsmethode ontwikkeld, (), waarmee gevoelige informatie uit de kernel van het besturingssysteem, virtuele machines en beveiligde enclaves SGX kan worden geëxtraheerd. De methode is gebaseerd op met het mechanisme voor asynchrone interruptoperaties (TAA, TSX Asynchronous Abort) om de inhoud van de vulbuffer te bepalen na datalekken uit de L1D-cache.
De tweede kwetsbaarheid VRS (Vector Register Sampling) aan datalekken in de opslagbuffer (Store Buffer) van leesresultaten uit vectorregisters, die zijn gewijzigd tijdens de uitvoering van vectorinstructies (SSE, AVX, AVX-512) op dezelfde CPU-kern. De lekken komen voor onder voldoende zeldzame omstandigheden en worden veroorzaakt doordat een speculatief uitgevoerde operatie, die leidt tot de weerspiegeling van de toestand van vectorregisters in de opslagbuffer, vertraagt en eindigt na het wissen van de buffer, niet ervoor. Op analoge wijze met de L1DES-kwetsbaarheid kan de inhoud van de opslagbuffer vervolgens worden bepaald met behulp van MDS- en TAA-aanvalsmethoden.
Onderzoekers van de VUSec-groep , waarmee waarden van vectorregisters kunnen worden bepaald die zijn verkregen uit berekeningen in een andere logische stroom van dezelfde CPU-kern. Het bedrijf Intel de kwetsbaarheid VRS als te complex beoordeeld voor daadwerkelijke aanvallen en een minimaal risiconiveau (2.8 CVSS) toegewezen.
In mei 2019 zijn de problemen door het Zombieload-team van de Technische Universiteit Graz (Oostenrijk) en de VUSec-groep van de Vrije Universiteit Amsterdam aan Intel gemeld. Later, na het analyseren van andere vectoren van de MDS-aanval, zijn de kwetsbaarheden door enkele andere onderzoekers bevestigd. In het eerste MDS-rapport waren de informatie over de L1DES- en VRS-problemen niet opgenomen vanwege het ontbreken van een oplossing. De oplossing is nog steeds niet beschikbaar, maar de afgesproken geheimhoudingsperiode is verlopen.
Als een workaround wordt aanbevolen om HyperThreading uit te schakelen. Om de kwetsbaarheid aan de kant van de kernel te blokkeren, wordt voorgesteld om de L1-cache bij elke contextwisseling te wissen (MSR-bit MSR_IA32_FLUSH_CMD) en de TSX-uitbreiding uit te schakelen (MSR-bits MSR_IA32_TSX_CTRL en MSR_TSX_FORCE_ABORT).
Intel een microcode-update uit te brengen met mechanismen om de problemen in de nabije toekomst te blokkeren. Intel merkt ook op dat het toepassen van de in 2018 voorgestelde beschermingsmethodes tegen de aanval (L1 Terminal Fault) de exploitatie van de L1DES-kwetsbaarheid vanuit virtuele omgevingen kan blokkeren. De aanval Intel Core-processors, beginnend met de zesde generatie (Sky, Kaby, Coffee, Whiskey, Amber Lake, enz.), evenals sommige modellen van Intel Xeon en Xeon Scalable.
Daarnaast kan worden vermeld , waardoor aanvalsmethoden kunnen worden toegepast om de inhoud van de root-wachtwoordhash uit /etc/shadow te bepalen tijdens periodieke authenticatiepogingen. Als de aanvankelijk voorgestelde exploit de wachtwoordhash in , en na de toepassing van de lek bij het werken met de asynchrone onderbrekingsmechanisme (TAA, TSX Asynchronous Abort) voerde het een soortgelijke operatie uit binnen , dan voert de nieuwe variant de aanval uit in 4 seconden.
Bron: opennet.ru
