

Microsoft heeft de eerste release van het Litebox-project gevormd, dat een op veiligheid gerichte besturingssysteem ontwikkelt, gerealiseerd in de vorm van een bibliotheek (Library OS). Bij deze aanpak worden de diensten van het besturingssysteem rechtstreeks in de applicatie geïntegreerd in plaats van via systeemoproepen naar een externe besturingskern te verwijzen. Litebox kan worden gebruikt in programma's of kernen als een extra isolatielaag, die toegang tot teveel functionaliteit van kernen of API's blokkeert. De code van het project is geschreven in de programmeertaal Rust en is open source onder de MIT-licentie.
Litebox biedt een bibliotheek die kan worden aangesloten op applicaties met een isolerende laag die verzoeken naar externe programmeerinterfaces vertaalt. Als dergelijke externe interfaces kunnen het Linux-kernel, beveiligde geïsoleerde omgevingen OP-TEE (Open Portable Trusted Execution Environment), Webassembly-omgevingen of de standaardbibliotheek RustStd fungeren.
Het door Litebox gevormde minimale platform is toepasbaar voor het uitvoeren van toepassingen op Linux en Windows, geneste Linux-kernen en LVBS (Linux Virtualization Based Security). Mogelijke toepassingsgebieden van Litebox zijn onder andere het mogelijk maken om ongewijzigde Linux-programma's op Windows uit te voeren, isolatie van de uitvoering van Linux-toepassingen op systemen met een Linux-kernel, uitvoeren van programma's op AMD SEV SNP voor geheugencryptografie, uitvoering van OP-TEE-programma's in Linux en isolatie met behulp van het concept LVBS (gebruik van hardwarevirtualisatie voor de bescherming van afzonderlijke componenten van de Linux-kernel, zoals die gebruikt voor de authenticatie van modules en toegangscontrole).
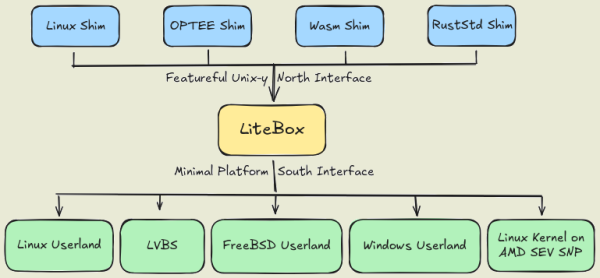
Bron: opennet.ru
