

In de onofficiële Telegram-client Nekogram is obfuscated code ontdekt dat stiekem telefoonnummers van gebruikers die de applicatie hebben geopend, naar de bot "@nekonotificationbot" verstuurt, gekoppeld aan de gebruikers-ID. De wijziging voor het verzamelen van telefoonnummers is alleen aanwezig in de kant-en-klare APK-pakketten die via Google Play, GitHub en het Telegram-kanaal van het project worden verspreid. In de broncode op GitHub en in het APK-pakket uit de F-Droid catalogus is deze wijziging om telefoonnummers te verzamelen niet aanwezig.
De backdoor was aanwezig in het bestand Extra.java. Vermoedelijk vond de verzending plaats vanaf versie Nekogram 11.2.3, aanvankelijk alleen voor gebruikers met Chinese nummers, en daarna voor iedereen. In het programma werden ook osint-bots "@tgdb_search_bot" en "@usinfobot" gebruikt om gebruikers op basis van hun ID te identificeren, maar hun telefoonnummers werden niet verzonden. 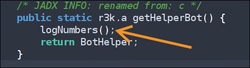
Onderzoekers hebben een Java-hook en een bot ontwikkeld waarmee elke gebruiker kan controleren of hun exemplaar van de applicatie telefoonnummers verstuurt. 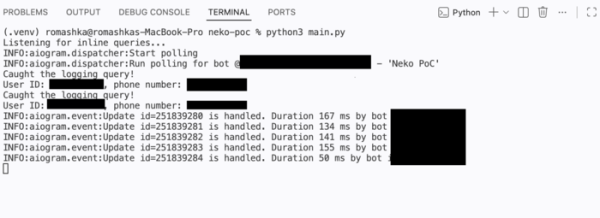
Volgens de onderzoekers die het probleem hebben ontdekt, konden de auteurs van het programma de verkregen informatie gebruiken om een database te creëren voor latere verkoop aan de ontwikkelaars van OSINT-bots. De obfuscatie van de wijziging en het gebruik van inline-verzoeken voor het verzenden van gegevens duiden op een opzettelijke verberging van dergelijke activiteiten. Na het bekendmaken van het probleem in het foutenvolgsysteem van het project erkende de auteur van Nekogram het verzenden van telefoonnummers naar zijn bot, zonder de redenen voor deze activiteit toe te lichten, maar merkte wel op dat de verzonden telefoonnummers niet werden opgeslagen of aan derden werden doorgegeven.
Daarnaast kan worden opgemerkt dat er een kwetsbaarheid is ontdekt in de officiële Telegram-app. Het Zero Day Initiative (ZDI), dat geldbeloningen biedt voor meldingen van ongepatchte kwetsbaarheden, heeft voorlopige gegevens gepubliceerd over kwetsbaarheid ZDI-CAN-30207 in Telegram, die een kritieke ernstsscore (9.8 van 10) heeft gekregen en als een externe aanval wordt gekarakteriseerd die geen actie van de gebruiker vereist. De details worden op 24 juli vrijgegeven, waardoor ontwikkelaars van Telegram de tijd krijgen om de patch aan de gebruikers beschikbaar te stellen.
Er zijn aparte berichten verschenen dat de kwetsbaarheid zich manifesteert bij het openen van speciaal ontworpen geanimeerde stickers in Telegram en kan leiden tot de uitvoering van kwaadaardige code zonder enige acties van de gebruiker. Blijkbaar wordt de kwetsbaarheid veroorzaakt door een fout in de code van de rlottie-bibliotheek, die zorgt voor de werking van de preview.
Vertegenwoordigers van Telegram hebben verklaard dat ze het ontdekte probleem niet als een gevaarlijke kwetsbaarheid beschouwen, omdat alle geüploadde stickers vooraf worden gecontroleerd op servers Telegram en een dergelijke controle zou niet toestaan dat kwaadwillige stickers aan gebruikers worden getoond. Na de verklaring van Telegram werd het gevaarheidsniveau van de kwetsbaarheid verlaagd van 9.8 naar 7.0.
Bron: opennet.ru
