

Na vijf jaar ontwikkeling heeft de Linux Foundation de release van het virtualisatieplatform SEAPATH 1.0 gepresenteerd, dat is ontwikkeld met inachtneming van de eisen voor informatiesystemen voor digitale onderstations in elektriciteitsnetwerken. Het platform houdt rekening met de specificiteit van elektriciteitsnetwerken, maar kan ook in andere gebieden worden gebruikt waar hoge betrouwbaarheid vereist is. De code van het platform is gepubliceerd onder de Apache 2.0-licentie. De uitgave van SEAPATH 1.0 wordt erkend als gereed voor industrieel gebruik en gebruik in missiekritische systemen. Het platform is al geïntegreerd in de operationele infrastructuur van het energiebedrijf RTE en ondergaat een testimplementatie bij bedrijven zoals GE Vernova, Alliander, ABB, Red Hat en Enedis.
Voor monitoring, automatisering, ondersteuning en beheer van de verdeling van energiestromen op digitale onderstations in moderne elektriciteitsnetwerken worden gespecialiseerde applicaties van verschillende leveranciers ingezet, die worden voorgesteld om te draaien in afzonderlijke geïsoleerde virtuele machines. SEAPATH biedt een platform voor het organiseren van dergelijke virtuele machines, gevirtualiseerde applicaties (vPAC - Virtualized Protection, Automation and Control) waarin real-time verwerking mogelijk is.
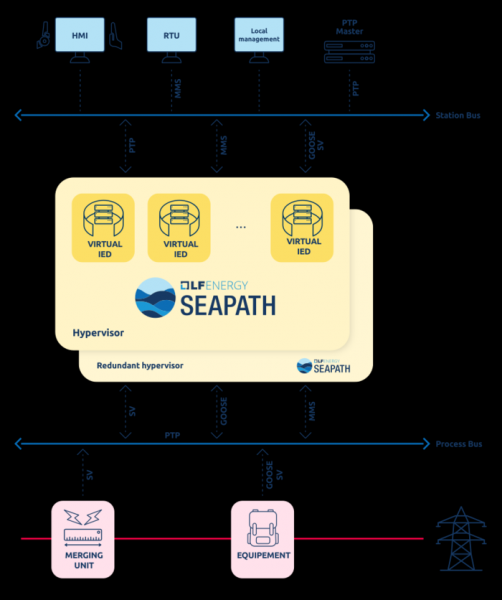
Voor het implementeren van knooppunten met een hostomgeving biedt SEAPATH twee distributies op basis van Debian GNU/Linux 12 en Yocto Scarthgap. Het platform is niet gebonden aan specifieke hardware, is onafhankelijk van afzonderlijke leveranciers en kan worden gebruikt op verschillende types servers en hardware-architecturen. Het is toegestaan om applicaties uit te voeren voor elektrische onderstations die de IEC-61850-norm ondersteunen.
Zorg voor fouttolerantie wordt verzekerd door het gebruik van clusterconfiguraties met redundantie van de hardware, evenals het opslaan van gegevens en beelden van virtuele machines in een gedistribueerde opslag, gerepliceerd op verschillende knooppunten in het cluster. Updates worden automatisch geïnstalleerd vanaf een externe server. Configuratiebeheer en administratie worden centraal uitgevoerd met behulp van het concept infrastructuur als code.
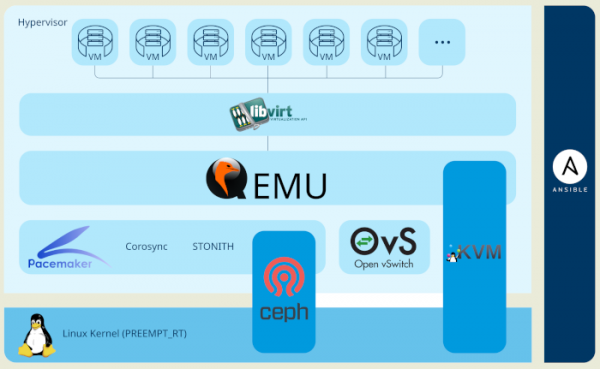
Het platform is gebouwd met gebruik van bestaande open-source projecten, voor de betrouwbaarheid waarvan een testset is voorbereid die meer dan 700 unit tests omvat. Virtualisatie is gerealiseerd met de KVM hypervisor en de Linux-kernel, samengesteld met de PREEMPT_RT-optie voor realtimewerking. Ceph wordt gebruikt als gedistribueerde opslag die de hele cluster dekt. Voor de virtualisatie van apparaten wordt QEMU toegepast, terwijl Open vSwitch wordt gebruikt voor netwerkinfrastructuurvirtualisatie. Libvirt wordt ingezet voor het beheer van virtuele omgevingen. Voor het beheren van resources in de cluster, het waarborgen van fouttolerantie en het organiseren van interactie tussen knooppunten worden Pacemaker en Corosync gebruikt. Gecentraliseerd infrastructuurbeheer en orkestratie van virtuele machines worden gerealiseerd met behulp van Ansible.
Bron: opennet.ru
