

Onderzoekers van watchTowr Labs hebben de resultaten gepubliceerd van een experiment met het vastleggen van de verouderde WHOIS-service van de domeinregistrar voor de domeinzone ‘.MOBI’. De aanleiding voor het onderzoek was dat de registrar het adres van de WHOIS-service had gewijzigd, waarbij de service van het domein whois.dotmobiregistry.net naar de nieuwe host whois.nic.mobi was verplaatst. Tegelijkertijd werd het domein dotmobiregistry.net niet meer gebruikt en werd het in december 2023 vrijgegeven voor registratie.
De onderzoekers hebben 20 dollar uitgegeven en dit domein gekocht, waarna ze hun eigen Valse WHOIS-service whois.dotmobiregistry.net op hun server hebben gestart. De verbazing was groot dat veel systemen niet overgeschakeld waren naar de nieuwe host whois.nic.mobi en het oude domein bleven gebruiken. Van 30 augustus tot 4 september dit jaar zijn er 2,5 miljoen verzoeken geregistreerd naar het oude domein, afkomstig van meer dan 135.000 unieke systemen.
Onder de afzenders van de verzoeken waren er postdiensten servers van overheids- en militaire organisaties die de in de e-mail figureren domeinen controleerden via WHOIS, evenals bedrijven en platforms die gespecialiseerd zijn in beveiliging (zoals VirusTotal, Group-IB), certificeringsinstanties, domeincontrole services, SEO-services en domeinregistreerders (bijvoorbeeld domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io en webchart.org).
De mogelijkheid om willekeurige gegevens te verzenden als reactie op een verzoek aan de oude WHOIS-service van de domeinzone ‘.MOBI’ werd gebruikt om verschillende soorten aanvallen op de afzenders van verzoeken te ontwikkelen. De eerste aanvalsvorm was gebaseerd op de veronderstelling dat als iemand voortdurend verzoeken indient naar een lang vervangen service, dit waarschijnlijk gebeurt met verouderde tools die kwetsbaarheden bevatten.
Bijvoorbeeld, in phpWHOIS werd in 2015 een kwetsbaarheid CVE-2015-5243 ontdekt, die het mogelijk maakte om code van de aanvaller uit te voeren bij het parseren van speciaal opgemaakte gegevens die door de WHOIS-server werden teruggegeven. Een ander voorbeeld is de in 2021 ontdekte kwetsbaarheid CVE-2021-32749 in het Fail2Ban-pakket, die het mogelijk maakte om externe code uit te voeren wanneer onjuiste gegevens door de WHOIS-service werden teruggegeven, gebruikt in het proces van het genereren van een waarschuwing over blokkering (Fail2Ban bepaalde via WHOIS het e-mailadres van de hostadministrator en gaf dit op bij het uitvoeren van de mail-opdracht zonder de speciale tekens correct te escapen).
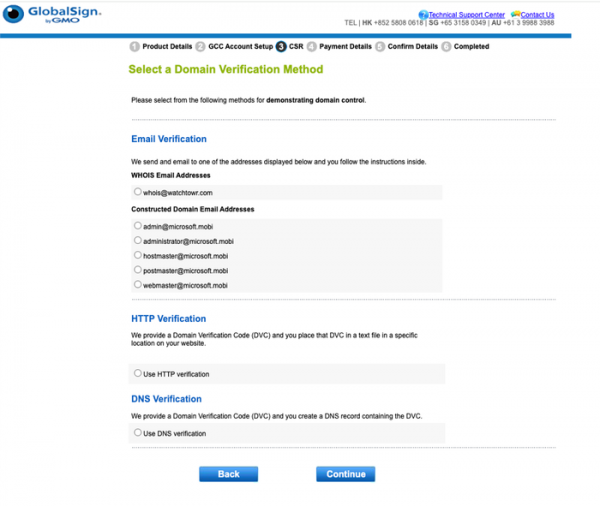
De tweede aanval is gebaseerd op het feit dat sommige certificeringsinstanties de mogelijkheid bieden om het eigendom van een domein te verifiëren via het e-mailadres dat is opgegeven in de database van de domeinregistrar, die beschikbaar is via het WHOIS-protocol. Het bleek dat verschillende certificeringsinstanties die deze verificatiemethode ondersteunen, nog steeds de oude WHOIS-server voor de domeinzone '.MOBI' gebruiken.
Op deze manier kunnen aanvallers, door controle te krijgen over de naam whois.dotmobiregistry.net, hun gegevens teruggeven, de verificatie uitvoeren en verkrijgen TLS-certificaat voor elk domein in de .MOBI zone. Bijvoorbeeld, tijdens een experiment vroegen onderzoekers een GlobalSign TLS-certificaat aan voor het domein microsoft.mobi en het door de valse WHOIS-service geretourneerde e-mailadres 'whois@watchTowr.com' werd in de interface weergegeven als beschikbaar voor het verzenden van de verificatiecode voor het eigendom van het domein.
Bron: opennet.ru
