

Weinig mensen zullen het erover oneens zijn dat processoren behoorlijk complexe oplossingen zijn die simpelweg niet kunnen functioneren zonder zelfdiagnose en geavanceerde controlemechanismen, zowel tijdens de productie als in de gebruiksperiode. Ontwikkelaars moeten over middelen beschikken om volledig zeker te zijn van de geschiktheid van het product. Deze hulpmiddelen verdwijnen echter niet. Uiteindelijk kunnen al deze diagnostische middelen in de processor dienen voor een goed doel, zoals technologieën voor afstandsbediening zoals Intel AMT, en tegelijk een achterdeurtje vormen voor inlichtingendiensten of kwaadwillenden, wat voor de gebruiker vaak hetzelfde is.
Zoals u zich misschien herinnert, ontdekten specialisten van Positive Technologies in mei 2016 dat de Intel Management Engine 11-module voor de implementatie van de AMT-technologie in de systeemhub (PCH) aanzienlijke wijzigingen had ondergaan en kwetsbaar was voor aanvallen van kwaadwillenden. Tot versie IME 11 had de module een unieke architectuur en vormde deze geen bijzonder gevaar zonder specifieke documentatie, maar kan deze toegang geven tot informatie in het geheugen van de pc. Vanaf versie IME 11 werd de module x86-compatibel en toegankelijk voor brede massa's (meer over de kwetsbaarheid INTEL-SA-00086 hier en verder via de links). Bovendien werd een jaar later een verband ontdekt tussen IME en het afluisterprogramma van de NSA. Verdere studie van IME leidde tot de ontdekking van nog een potentiële 'achterdeur' in de controllers en processoren van Intel, waarover de Specialisten Maxim Goryachy en Mark Yermolov van Positive Technologies gisteren op de Black Hat-conferentie in Singapore spraken.
In de PCH-hub en in Intel-processoren is een multifunctionele logische signaalanalysetool VISA (Intel Visualization of Internal Signals Architecture) ontdekt. Om preciezer te zijn, VISA is ook een Intel-hulpmiddel voor het controleren van processoren op functionaliteit. De documentatie van de module is niet openbaar beschikbaar, maar dat betekent niet dat deze er niet is. Onderzoek naar VISA heeft aangetoond dat de inactieve analyser die oorspronkelijk door Intel is gedeactiveerd, door een kwaadwillende kan worden geactiveerd, waardoor toegang wordt verleend tot zowel informatie in het geheugen van de pc als tot signaalreeksen van randapparatuur. Er zijn verschillende manieren gevonden om VISA in te schakelen.
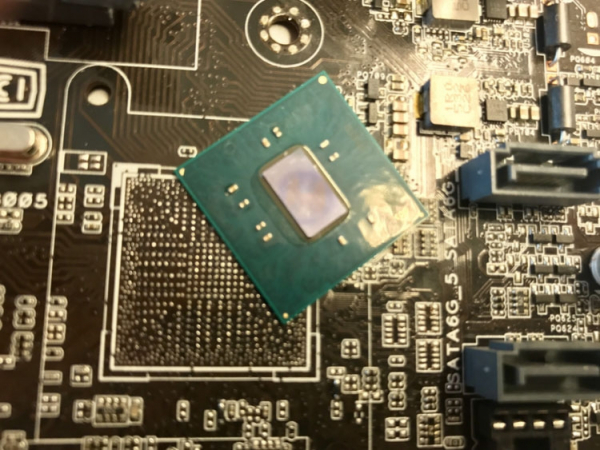
VISA inschakelen en bijvoorbeeld toegang krijgen tot webcams bleek mogelijk op een gewone moederbord. Hiervoor was geen speciale hardware nodig. Dit en een ander voorbeeld demonstreerden specialisten van Positive Technologies tijdens een presentatie op Black Hat. Niemand koppelt VISA voorlopig rechtstreeks aan de NSA, behalve natuurlijk samenzweerders. Maar als er een niet gedocumenteerde mogelijkheid is om een signaalanalysator in elk systeem op een Intel-platform in te schakelen, dan zal het ergens worden ingeschakeld.
Bron: 3dnews.ru
