

Een onderzoeker van de Katholieke Universiteit Leuven demonstreerde op de Black Hat-conferentie een techniek voor het compromitteren van de Starlink-gebruikersterminal, die wordt gebruikt voor het verbinden van abonnees met het satellietnetwerk van SpaceX. De terminal is uitgerust met een eigen 64-bits SoC, speciaal ontworpen door STMicro voor SpaceX. De softwareomgeving is gebaseerd op Linux.
De voorgestelde methode maakt het mogelijk om eigen code op de Starlink-terminal uit te voeren, root-toegang te verkrijgen en toegang te krijgen tot een interne netwerk dat normaal gesproken niet voor gebruikers toegankelijk is via reguliere poorten, bijvoorbeeld voor het updaten van firmware. De gepubliceerde bevindingen kunnen ook worden toegepast voor geavanceerde experimenten op het gebied van softwaregedefinieerde radiosystemen (SDR), vanwege de specifieke structuur van de Starlink-terminal (een array van gefaseerde antennes die via software worden aangestuurd).
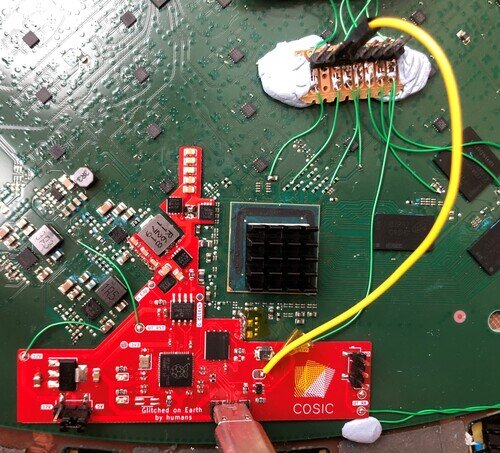
Het hacken van de Starlink-terminal is interessant vanuit het perspectief van een aanval op een goed beveiligd Linux-systeem met een degelijke implementatie van de veilige opstartmodus (Secure Boot). Omdat het niet mogelijk was om het systeem softwarematig te compromitteren, werd de hack op hardware niveau uitgevoerd met speciaal laboratoriumapparatuur. Uiteindelijk kon de benodigde hackapparatuur worden teruggebracht tot een kant-en-klare modchip die een gebruikelijke Raspberry Pi RP2040 microcontroller (2-core Cortex M0) gebruikte.
De voorbereide modchip wordt aangesloten op specifieke sporen van de hoofdprintplaat van de Starlink-terminal en veroorzaakt een storing door de spanning in bepaalde delen van het elektrische circuit te wijzigen ('voltage fault'). Het veroorzaken van een fout op het moment van controle van de digitale handtekening in de ROM bootloader (BL1) stelt in staat om willekeurige code op de SoC uit te voeren, ondanks dat deze code geen geldige digitale handtekening heeft.
De schema's voor de hackprintplaat van de Starlink-terminals zijn gepubliceerd op GitHub in KiCad-formaat. Ook is de code van de firmware die voor de aanval werd gebruikt, gepubliceerd. De kosten voor het maken van de printplaat worden geschat op ongeveer 25 dollar.
Bron: opennet.ru
