

Stéphane Graber, de projectleider van Linux Containers en een van de makers van het LXC-toolsysteem, lid van de technische adviesraad van Ubuntu en deelnemer aan de teams die verantwoordelijk zijn voor de uitgifte van Ubuntu-releases, heeft een nieuwe Linux-distributie genaamd IncusOS gepresenteerd. IncusOS biedt een atomair bijwerkbaar systeembestand voor het creëren van servers, waarvan het centrale beheer wordt uitgevoerd met behulp van het Incus-toolsysteem (een fork van LXD). De distributie ontwikkelt zich onder de vlag van het Linux Containers-project, dat verantwoordelijk is voor de ontwikkeling van de LXC- en Incus-tools. De ontwikkelingen van het project zijn geschreven in de programmeertaal Go en worden verspreid onder de Apache 2.0-licentie.
De systeembestanden worden geleverd voor de architecturen x86_64 en ARM64, en zijn gebaseerd op een vereenvoudigde omgeving van Debian 13 en een Linux-kernel uit de Zabbly-repository, die pakketten met 'vanilla' versies van de kernel voor Debian en Ubuntu vormt, aangevuld met patches en configuratiewijzigingen voor het optimaliseren van het opstarten van containers in een omgeving gebaseerd op het Incus-toolsysteem. ZFS wordt gebruikt als bestandssysteem.
De builds worden gemaakt met behulp van het mkosi-toolsysteem, ontwikkeld door Lennart Poettering. De basis systeembedrijfsomgeving wordt in alleen-lezen modus verbonden. Voor het installeren van aanvullende toepassingen wordt de utility systemd-sysext gebruikt, waarmee toepassingen in de vorm van systeeme extensiebestanden (System Extension) kunnen worden verspreid, waarvan de inhoud wordt overlayed op de hiërarchie /usr/ met behulp van OverlayFS. Back-up en herstel van de instellingen van het hoofd-systeem en de gegevens van individuele toepassingen worden ondersteund, evenals het terugzetten van de instellingen naar de oorspronkelijke staat (Factory reset) voor het hele besturingssysteem of geselecteerde toepassingen.
Voor het bijwerken van het systeem wordt de component systemd-sysupdate gebruikt, die een mechanisme voor atomair vervangen van partities toepast - er zijn twee onafhankelijke partities, waarvan één de werkende systeem bevat en de andere het volgende update wordt geïnstalleerd, waarna de partities van plaats wisselen. Voor de integriteit van de opstartomgeving wordt opstarten met UEFI Secure Boot en volledige schijfversleuteling (LUKS) toegepast, waarbij informatie voor het ontsleutelen van sleutels wordt opgeslagen in TPM 2.0 (Trusted Platform Module).
De systeemomgeving is tot een minimum ingekort en bevat alleen de componenten die nodig zijn om Incus te starten. In de omgeving ontbreekt een command-line interface en traditionele mogelijkheden voor beheer via de commandoregel of remote SSH-toegang. In plaats daarvan worden alle beheertaken en configuraties uitsluitend uitgevoerd via de REST API van het systeem Incus met authenticatie via een client-TLS-certificaat of via OIDC (OpenID Connect). Het beheren van alle servers gebeurt gecentraliseerd via de webinterface Operations Center of de CLI-interface van Incus. Voor het migreren van containers en virtuele machines uit andere systemen, zoals VMware vCenter, is een Migration Manager beschikbaar.
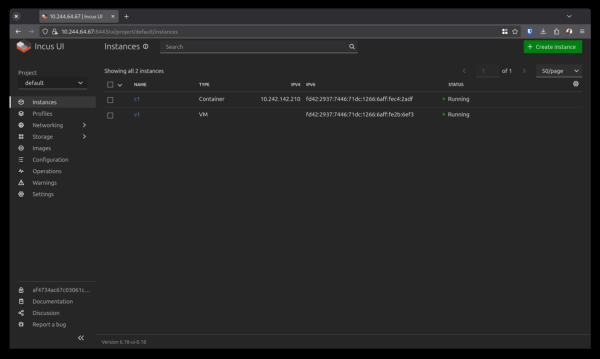
Voor het verkrijgen van een opstartschijf wordt een online-generator gebruikt, waarmee een image kan worden voorbereid op basis van de opgegeven parameters en een seed-archief met instellingen zoals TLS-certificaat voor klanttoegang, een identificatie van het block device voor installatie en netwerkconfiguratie (standaard wordt het netwerk geconfigureerd via DHCPv4 of SLAAC (Stateless Address Autoconfiguration)). Een interactieve installatiemodus wordt niet ondersteund — alle parameters voor installatie en initiële configuratie worden gedefinieerd via een ingebouwd configuratieblok dat bij de eerste opstart wordt meegegeven. De installatie van het IncusOS-image wordt ondersteund, zowel op hardware als in virtuele machines onder beheer van de platforms libvirt, Incus, Proxmox, VirtualBox en VMware.
Opslaggerelateerde mogelijkheden:
- automatische implementatie van een lokale ZFS-pool;
- creatie van complexe ZFS-pools op extra schijven;
- ondersteuning voor NVME-over-TCP, iSCSI, Fiber Channel en Multipath;
- mogelijkheid om clusterconfiguraties van LVM boven Fiber Channel, NVME-over-TCP of iSCSI te creëren;
- mogelijkheid om software-opslag te creëren op basis van een gedistribueerd FS Ceph.
Netwerkmogelijkheden:
- automatische ondersteuning voor VLAN bij het werken in bridge-netwerkmodus, wat het verbinden van virtuele machines met alle netwerkinterfaces vereenvoudigt;
- ondersteuning voor channel aggregatie;
- ondersteuning voor LLDP (Link Layer Discovery Protocol);
- ondersteuning voor bedrijfsproxy's (inclusief authenticatie via Kerberos);
- ondersteuning voor NTP (Network Time Protocol);
- mogelijkheid om logs op een externe server op te slaan via syslog;
- ondersteuning voor OVS/OVN voor softwaregedefinieerde netwerken OVS (Open vSwitch) en OVN (Open Virtual Network);
- ingebouwde ondersteuning VPN-netwerk Tailscale (ondersteuning voor Netbird is gepland).
Bron: opennet.ru
