

Google heeft de release van webbrowser Chrome 102 aangekondigd. Tegelijkertijd is er een stabiele release van het vrije project Chromium beschikbaar, dat de basis vormt voor Chrome. De Chrome-browser verschilt van Chromium door het gebruik van Google-logo's, een systeem voor het verzenden van meldingen in het geval van een crash, modules voor het afspelen van DRM-beveiligde video-inhoud, een systeem voor automatische updates, constante inschakeling van sandbox-isolatie, levering van sleutels voor de Google API en de overdracht van RLZ-parameters tijdens het zoeken. Voor degenen die meer tijd nodig hebben om te upgraden, wordt een aparte Extented Stable-tak ondersteund, vergezeld door 8 weken. De volgende release van Chrome 103 staat gepland voor 21 juni.
Belangrijkste veranderingen in Chrome 102:
- Om misbruik van kwetsbaarheden door het aanspreken van al vrijgegeven geheugenblokken (use-after-free) te blokkeren, is men begonnen met het gebruik van het type MiraclePtr (raw_ptr) in plaats van gewone pointers. MiraclePtr biedt een wrapper bovenop pointers die extra controles uitvoert voor toegang tot vrijgegeven geheugengebieden en de werking afbreekt in het geval van dergelijke toegangspogingen. De impact van de nieuwe beschermingsmethode op de prestaties en het geheugengebruik wordt als gering beschouwd. Het MiraclePtr-mechanisme is niet in alle processen toepasbaar, vooral wordt het niet gebruikt in renderprocessen, maar het kan de beveiliging aanzienlijk verbeteren. Bijvoorbeeld, in de huidige release zijn van de 32 gecorrigeerde kwetsbaarheden er 12 veroorzaakt door problemen van de klasse use-after-free.
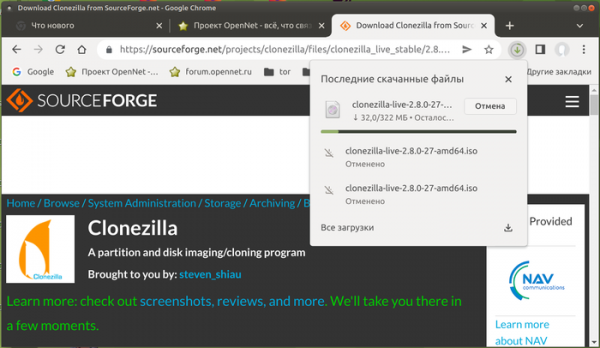
- De interface voor downloadinformatie is gewijzigd. In plaats van een onderste balk met gegevens over de voortgang van de downloads is er een nieuwe indicator aan de adresbalk toegevoegd, waarop kan worden geklikt om de voortgang van het downloaden van bestanden en de geschiedenis met een lijst van reeds gedownloade bestanden te bekijken. In tegenstelling tot de onderste balk wordt de knop continu op de balk weergegeven en stelt deze gebruikers in staat om snel toegang te krijgen tot de downloadgeschiedenis. De nieuwe interface is voorlopig standaard alleen aan een deel van de gebruikers voorgesteld en zal naar iedereen worden verspreid in het geval van geen problemen. Er is een instelling voorzien voor het terugkeren naar de oude interface of het inschakelen van de nieuwe: 'chrome://flags#download-bubble'.

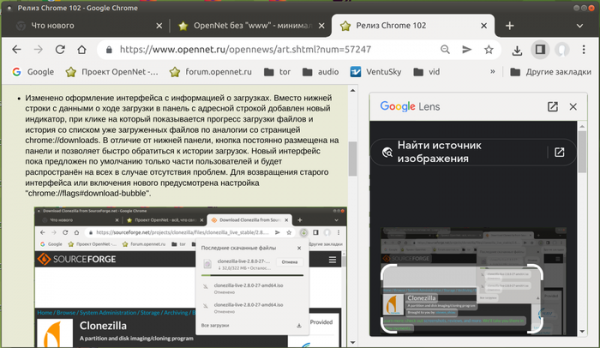
- Bij het zoeken naar afbeeldingen via het contextmenu (‘Zoek afbeelding met Google Lens’ of ‘Zoeken via Google Lens’) worden de resultaten nu niet op een aparte pagina weergegeven, maar in een zijpaneel naast de inhoud van de oorspronkelijke pagina (het is mogelijk om in één venster zowel de inhoud van de pagina als het resultaat van de zoekopdracht te zien).
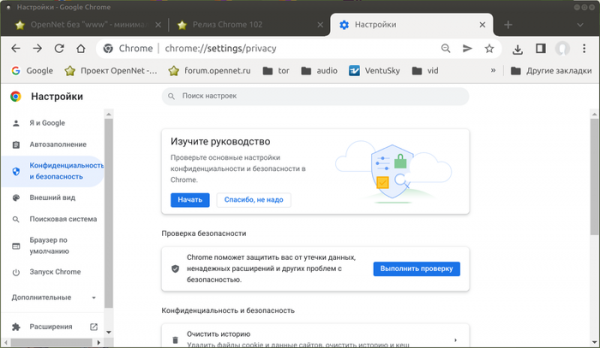
- In de instellingen is in de sectie 'Privacy en beveiliging' een gedeelte 'Privacygids' toegevoegd, waarin een algemeen overzicht wordt gegeven van de belangrijkste instellingen die van invloed zijn op de privacy, met gedetailleerde uitleg over de impact van elke instelling. Bijvoorbeeld, in deze sectie kan het beleid voor het verzenden van gegevens naar Google-services worden vastgesteld, kan de synchronisatie worden beheerd, evenals het verwerken van cookies en het opslaan van geschiedenis. Deze functie is voorgesteld aan een deel van de gebruikers; voor activatie kan de instelling ‘chrome://flags#privacy-guide’ worden gebruikt.
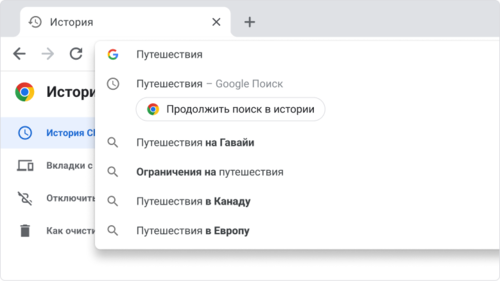
- De zoekgeschiedenis en bekeken pagina's zijn nu gestructureerd. Bij een herhaalde zoekopdracht in de adresbalk verschijnt de suggestie 'Vervolg uw zoektocht in de geschiedenis', waarmee u de zoektocht kunt voortzetten vanaf het punt waarop deze de vorige keer was onderbroken.

- In de Chrome Web Store is een pagina 'Extensions Starter Kit' aangeboden met een initiële selectie van aanbevolen extensies.
- In de testmodus wordt de aanvraag voor het bevestigen van CORS (Cross-Origin Resource Sharing) rechten naar de hoofdwebsite verzonden met de header 'Access-Control-Request-Private-Network: true', in het geval dat er vanaf een pagina naar een resource in een intern netwerk (192.168.x.x, 10.x.x.x, 172.16.x.x) of naar localhost (128.x.x.x) wordt verwezen. Bij bevestiging van deze operatie moet de server in antwoord op deze aanvraag de header 'Access-Control-Allow-Private-Network: true' terugsturen. In Chrome versie 102 heeft het resultaat van de bevestiging nog geen invloed op de verwerking van de aanvraag; als de bevestiging ontbreekt, wordt er een waarschuwing in de webconsole weergegeven, maar de subresource-aanroep wordt niet geblokkeerd. Het inschakelen van de blokkering bij afwezigheid van een bevestiging van de server wordt niet eerder verwacht dan in de release van Chrome 105. Voor het inschakelen van de blokkering in eerdere versies kan de instelling ‘chrome://flags/#private-network-access-respect-preflight-results’ worden geactiveerd.
Machtiging bevestiging server is geïntroduceerd ter versterking van de bescherming tegen aanvallen die betrekking hebben op het toegang krijgen tot bronnen in lokale netwerken of op de computer van de gebruiker (localhost) vanuit scripts die worden geladen bij het openen van de website. Dergelijke verzoeken worden door aanvallers gebruikt voor het uitvoeren van CSRF-aanvallen op routers, toegangspunten, printers, bedrijfsmatige webinterfaces en andere apparaten en diensten die alleen verzoeken uit het lokale netwerk accepteren. Ter bescherming tegen dergelijke aanvallen zal de browser bij verzoeken naar subresources in het interne netwerk, een expliciet verzoek om machtiging voor de huidige subresources versturen.
- Bij het openen van links in incognito-modus via het contextmenu worden automatisch bepaalde parameters uit de URL verwijderd die van invloed zijn op de privacy.
- De updateleveringsstrategie voor Windows en Android is gewijzigd. Voor een completer vergelijken van het gedrag van de nieuwe en oude release worden nu meerdere builds van de nieuwe versie voorbereid voor download.
- De netwerkscheidingstechnologie is gestabiliseerd ter bescherming tegen trackingmethoden die het gedrag van de gebruiker tussen websites volgen, gebaseerd op het opslaan van identificatoren in gebieden die niet bedoeld zijn voor permanente opslag van informatie (‘Supercookies’). Aangezien cachebronnen worden opgeslagen in een gezamenlijke namespace, onafhankelijk van het oorspronkelijke domein, kan een website de toegang tot middelen van een andere website bepalen door te controleren of deze bron in de cache aanwezig is. De bescherming is gebaseerd op het toepassen van netwerkscheiding (Network Partitioning), wat inhoudt dat aan de gezamenlijk gebruikte caches extra bindingen van records worden toegevoegd aan een domein., waarmee de hoofdpagina is geopend, waardoor het bereik van de cache voor tracking scripts beperkt wordt tot de huidige website (een script van een iframe kan niet verifiëren of een bron van een andere website is geladen). De statusdeling bestrijkt netwerkverbindingen (HTTP/1, HTTP/2, HTTP/3, websocket), DNS-cache, ALPN/HTTP2-data, TLS/HTTP3, configuraties, downloads en informatie in de Expect-CT-header.
- Voor geïnstalleerde geïsoleerde webapplicaties (PWA, Progressive Web App) is de mogelijkheid toegevoegd om de opmaak van de titelbalk van het venster te wijzigen met behulp van de Window Controls Overlay-componenten, die het schermgebied van de webapplicatie naar het volledige venster uitbreiden. De webapplicatie kan de rendering en verwerking van invoer in het hele venster beheren, met uitzondering van de overlay met de standaard vensterbedieningsknoppen (sluiten, minimaliseren, maximaliseren), waardoor de webapplicatie de uitstraling van een normale desktopapplicatie krijgt.

- In het systeem voor automatisch invullen van formulieren is ondersteuning toegevoegd voor het genereren van virtuele creditcardnummers in velden met betaaleisen in webwinkels. Het gebruik van een virtuele kaart, waarvan het nummer voor elke betaling wordt gegenereerd, voorkomt dat gegevens van de echte creditcard worden doorgegeven, maar vereist dat de bank de noodzakelijke service biedt. Momenteel kan deze functie alleen worden gebruikt door klanten van bepaalde banken in de VS. Voor het beheren van de inschakeling van de functie is een instelling voorgesteld: ‘chrome://flags/#autofill-enable-virtual-card’.
- Standaard is de "Capture Handle"-functie geactiveerd, waarmee informatie kan worden doorgegeven aan applicaties die video vastleggen. De API biedt de mogelijkheid om interactie te organiseren tussen applicaties waarvan de inhoud wordt opgenomen en applicaties die de opname uitvoeren. Bijvoorbeeld, een videoconferentie-app die video vastlegt om een presentatie uit te zenden, kan informatie krijgen over de presentatiebedieningselementen en deze weergeven in het venster met video.
- Standaard is ondersteuning voor speculatieve regels (Speculation rules) ingeschakeld, die een flexibele syntaxis bieden voor het definiëren van de mogelijkheid voor het vooraf laden van gegevens die aan de link zijn verbonden, die plaatsvindt vóór de gebruiker op de link klikt.
- Het mechanisme voor het verpakken van bronnen in pakketten in het Web Bundle-formaat is gestabiliseerd, waardoor de efficiëntie van het laden van een groot aantal bijbehorende bestanden (CSS-stijlen, JavaScript, afbeeldingen, iframe) is vergroot. In tegenstelling tot pakketten in het Webpack-formaat, heeft het Web Bundle-formaat de volgende voordelen: de componenten van het pakket blijven in de HTTP-cache in plaats van het pakket zelf; de compilatie en uitvoering van JavaScript begint niet te wachten op de volledige lading van het pakket; er kunnen extra bronnen, zoals CSS en afbeeldingen, worden opgenomen, die in Webpack moesten worden gecodeerd als JavaScript-strings.
- Er is een mogelijkheid geboden om een PWA-applicatie te definiëren als een handler voor bepaalde MIME-typen en bestandsextensies. Nadat de binding is vastgesteld via het veld file_handlers in het manifest, ontvangt de applicatie een speciaal evenement wanneer de gebruiker probeert een bestand te openen dat aan de applicatie is gekoppeld.
- Er is een nieuwe inert-attribuut toegevoegd dat een deel van de DOM-boom kan markeren als "inactief". Voor DOM-knopen in deze toestand worden de tekstselectie- en pointer-handleidingen uitgeschakeld, dat wil zeggen dat de CSS-eigenschappen pointer-events en user-select altijd zijn ingesteld op 'none'. Als de knoop bewerkbaar was, wordt deze in de inert-modus niet-bewerkbaar.
- De Navigation API is toegevoegd, waardoor webapplicaties navigatiebewerkingen in het venster kunnen onderscheppen, overgangen kunnen starten en de geschiedenis van acties met de applicatie kunnen analyseren. De API biedt een alternatief voor de eigenschappen window.history en window.location, geoptimaliseerd voor single-page webapplicaties.
- Voor het attribuut ‘hidden’ is een nieuwe vlag ‘until-found’ voorgesteld, die het element toegankelijk maakt voor zoeken op de pagina en scrollen door de tekstmasker. Bijvoorbeeld, verborgen tekst kan aan de pagina worden toegevoegd, waarvan de inhoud beschikbaar is bij lokaal zoeken.
- In de WebHID-API, die is bedoeld voor laagdrempelige toegang tot HID-apparaten (Human Interface Device, zoals toetsenborden, muizen, gamecontrollers, en touchpads) en om te werken zonder specifieke stuurprogramma's in het systeem, is een eigenschap exclusionFilters toegevoegd aan het requestDevice() object. Dit stelt gebruikers in staat om bepaalde apparaten uit te sluiten bij het tonen van de lijst met beschikbare apparaten in de browser. Bijvoorbeeld, identificaties van apparaten met bekende problemen kunnen worden uitgesloten.
- Het is niet toegestaan om het betalingsformulier weer te geven via de aanroep PaymentRequest.show() zonder een expliciete gebruikersactie, zoals het klikken op een element dat is verbonden met de handler.
- De ondersteuning voor alternatieve implementaties van het SDP (Session Description Protocol), dat wordt gebruikt voor het opzetten van een sessie in WebRTC, is beëindigd. In Chrome werden er twee varianten van SDP aangeboden – één die verenigbaar is met andere browsers en één die specifiek voor Chrome was. Voortaan is er alleen de draagbare variant overgebleven.
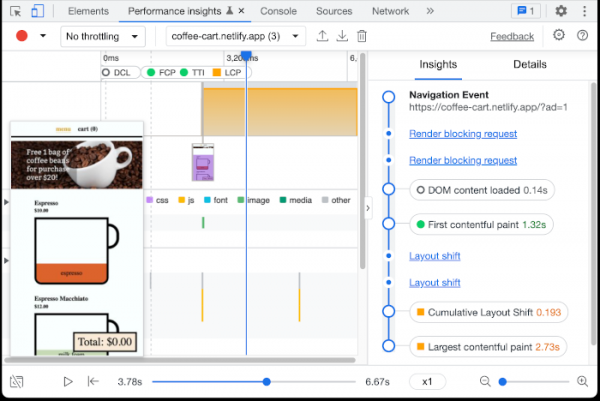
- Er zijn verbeteringen aangebracht in de tools voor webontwikkelaars. In het Styles-paneel zijn knoppen toegevoegd voor het simuleren van de toepassing van een donkere en lichte thema. De beveiliging van het Preview-tabblad in de netwerkinpectormodus is versterkt (Content Security Policy is nu ingeschakeld). In de debugger is de uitvoering van scripts beëindigd voor het opnieuw laden van de breakpoints. Een voorlopige implementatie van een nieuw paneel 'Performance insights' is voorgesteld, waarmee de prestaties van bepaalde operaties op de pagina kunnen worden geanalyseerd.

Naast de nieuwe functies en bugfixes zijn er in deze nieuwe versie 32 kwetsbaarheden verholpen. Veel van deze kwetsbaarheden zijn ontdekt door geautomatiseerd testen met tools zoals AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Eén van de problemen (CVE-2022-1853) is geclassificeerd als kritiek, wat betekent dat het mogelijk is om alle beschermingsniveaus van de browser te omzeilen en code buiten de sandbox-omgeving op het systeem uit te voeren. De details van deze kwetsbaarheid zijn momenteel niet openbaar, alleen dat deze is veroorzaakt door toegang tot een vrijgegeven geheugenblok (use-after-free) in de implementatie van de Indexed DB API.
In het kader van het programma voor het toekennen van geldbeloningen voor het ontdekken van kwetsbaarheden heeft Google voor de huidige release 24 beloningen uitbetaald ter waarde van 65.600 dollar (één beloning van $10.000, één beloning van $7.500, twee beloningen van $7.000, drie beloningen van $5.000, vier beloningen van $3.000, twee beloningen van $2.000, twee beloningen van $1.000 en twee beloningen van $500). De hoogte van 7 beloningen is nog niet bepaald.
Bron: opennet.ru
