

Google heeft de release van webbrowser Chrome 103 aangekondigd. Tegelijkertijd is er een stabiele release van het open-source project Chromium beschikbaar, dat de basis vormt voor Chrome. De browser Chrome verschilt van Chromium door het gebruik van Google-logo's, de mogelijkheid om meldingen te versturen bij crashes, modules voor het afspelen van auteursrechtelijk beschermd videomateriaal (DRM), een systeem voor automatische updates, constante inschakeling van Sandbox-isolatie, de levering van sleutels voor Google API en het verzenden van RLZ-parameters bij zoekopdrachten. Voor wie meer tijd nodig heeft voor updates, wordt een aparte Extended Stable-tak ondersteund, die 8 weken wordt onderhouden. De volgende release, Chrome 104, staat gepland voor 2 augustus.
Belangrijkste wijzigingen in Chrome 103:
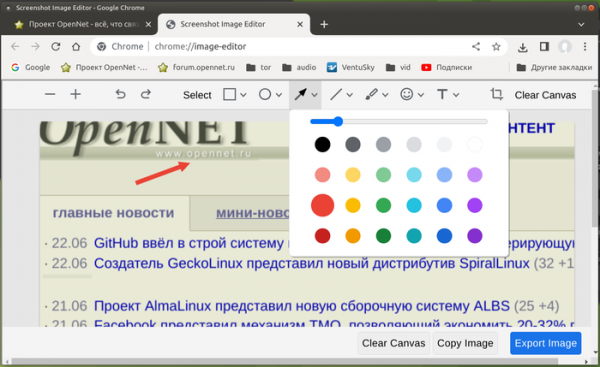
- Er is een experimentele afbeeldingseditor toegevoegd, die kan worden gebruikt voor het bewerken van schermafbeeldingen van pagina's. In de editor zijn functies beschikbaar zoals bijsnijden, het selecteren van gebieden, tekenen met een penseel, kleur kiezen, tekstlabels toevoegen en standaard vormen en primitieve figuren invoegen, zoals lijnen, rechthoeken, cirkels en pijlen. Om de editor te activeren, moeten de instellingen 'chrome://flags/#sharing-desktop-screenshots' en 'chrome://flags/#sharing-desktop-screenshots-edit' worden ingeschakeld. Na het maken van een schermafbeelding via het deelmenu in de adresbalk, kan de editor worden geopend door op de knop 'Bewerken' ('Edit') op de pagina met de voorbeeldweergave van de schermafbeelding te klikken.

- De mogelijkheden van het in Chrome 101 toegevoegde prerender-mechanisme zijn uitgebreid, waarmee aanbevelingsinhoud in de Omnibox-adressbalk vooruit kan worden gerenderd. Prerenderen voegt een eerdere functie toe waarmee de meest waarschijnlijke aanbevelingen kunnen worden geladen zonder op de knop van de gebruiker te wachten. Naast het laden kan de inhoud van gerelateerde pagina's nu ook worden gerenderd in de buffer (inclusief het uitvoeren van scripts en het genereren van een DOM-boom), wat zorgt voor een onmiddellijke weergave van aanbevelingen na een klik. Voor het beheren van prerendering zijn de instellingen 'chrome://flags/#enable-prerender2', 'chrome://flags/#omnibox-trigger-for-prerender2' en 'chrome://flags/#search-suggestion-for-prerender2' voorgesteld.
In Chrome 103 for Android is added the Speculations Rules API, allowing website authors to pass information to the browser about the most likely pages the user may visit. The browser uses this information for preloading and rendering page content.
- The Android version features a new password manager that offers the same unified password management interface used across Android applications.
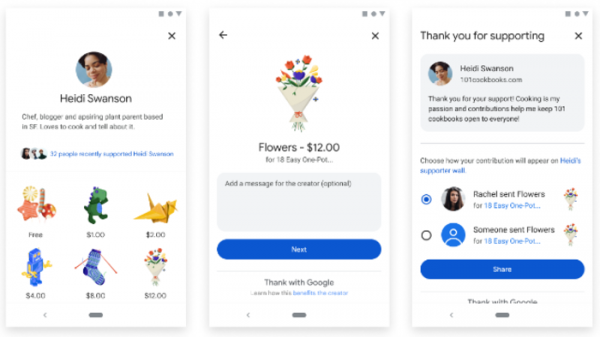
- The Android version adds support for the 'With Google' service, allowing users to express gratitude to their favorite sites registered in the service by sending paid or free digital stickers. The service is currently only available to users in the USA.

- The autofill feature for credit and debit card numbers has been improved, now supporting cards saved through Google Pay.
- The Windows version by default includes a built-in DNS client, which is also used in versions for macOS, Android, and Chrome OS.
- The Local Font Access API has been stabilized and made available to everyone, allowing the identification and use of fonts installed on the system, as well as low-level manipulation of fonts (for example, filtering and transforming glyphs).
- Support for HTTP response code 103 has been added, which allows informing the client about the content of some HTTP headers immediately after the request, without waiting for server to complete all operations related to the request and start delivering the content. This method can also provide hints about related elements that can be preloaded (for instance, links to CSS and JavaScript used on the page). Upon receiving information about such resources, the browser can begin loading them without waiting for the main page to finish processing, thus reducing overall request handling time.
- In de Origin Trials (experimenterende functies die afzonderlijke activatie vereisen) is begonnen met het testen van de Federated Credential Management API (FedCM) in builds voor het Android-platform. Deze API maakt het mogelijk om samengestelde identificatiediensten te creëren die privacy waarborgen en werken zonder mechanismen voor cross-site tracking, zoals het verwerken van third-party cookies. De Origin Trial houdt in dat de API kan worden gebruikt vanuit applicaties die zijn gedownload vanaf localhost of 127.0.0.1, of na registratie en ontvangst van een speciale token die beperkt geldig is voor een specifieke site.
- In de Client Hints API, ontwikkeld als vervanging voor de User-Agent header, kunnen selectief gegevens over specifieke browser- en systeemparameters (versie, platform, enz.) alleen na een verzoek worden verstrekt. server, is de mogelijkheid toegevoegd om fictieve namen in de lijst van browseridentificatoren op te nemen, vergelijkbaar met het GREASE-mechanisme (Generate Random Extensions And Sustain Extensibility) dat in TLS wordt gebruikt. Bijvoorbeeld, naast ‘"Chrome"; v="103"‘ en ‘"Chromium"; v="103"‘ kan een willekeurige identificator van een niet-bestaande browser ‘"(Not;Browser"; v="12"‘ aan de lijst worden toegevoegd. Deze invoeging maakt het mogelijk om problemen met de verwerking van identificatoren van onbekende browsers te identificeren, die ertoe leiden dat alternatieve browsers zich als andere populaire browsers moeten voordoen om de controle op goedgekeurde browsers te omzeilen.
- Bestanden in AVIF afbeeldingsformaat zijn toegevoegd aan de lijst van toegestane formaten voor delen via de iWeb Share API.
- Ondersteuning voor het compressieformaat ‘deflate-raw’ is toegevoegd, waarmee toegang kan worden verkregen tot de ruwe gecomprimeerde stroom zonder headers en service-eindblokken. Dit kan bijvoorbeeld worden gebruikt voor het lezen en schrijven van zip-bestanden.
- Voor webformulierelementen is de mogelijkheid toegevoegd om de ‘rel’-attribuut te gebruiken, waardoor het mogelijk is om de parameter ‘rel=noreferrer’ toe te passen voor het uitschakelen van de overdracht van de Referer header, of ‘rel=noopener’ voor het uitschakelen van de Window.opener eigenschap en het verbieden van toegang tot de context waaruit de navigatie is uitgevoerd.
- De implementatie van het popstate-evenement is in overeenstemming gebracht met het gedrag van Firefox. Het popstate-evenement wordt nu onmiddellijk gegenereerd na het wijzigen van de URL, zonder te wachten op het load-evenement.
- Voor pagina's die zonder HTTPS zijn geopend en uit iframe-blokken komen, is toegang tot de API Gamepad en de API Battery Status verboden.
- In het SerialPort-object is de methode forget() toegevoegd om eerdere door de gebruiker verleende bevoegdheden voor toegang tot de seriële poort te weigeren.
- Bij de CSS-eigenschap overflow-clip-margin is het attribuut visual-box toegevoegd, dat bepaalt vanaf waar de uitsnijding van inhoud die buiten het gebied valt, moet beginnen (het kan de waarden content-box, padding-box en border-box hebben).
- In iframe-blokken met het attribuut sandbox is het oproepen van externe protocollen en het starten van externe applicatie-processors verboden. Om deze beperking op te heffen, moeten de eigenschappen allow-popups, allow-top-navigation en allow-top-navigation-with-user-activation worden gebruikt.
- De ondersteuning voor het element is beëindigd, dat zijn betekenis heeft verloren na de stopzetting van de ondersteuning voor plug-ins.
- Er zijn verbeteringen aangebracht in de tools voor webontwikkelaars. Bijvoorbeeld, in het Styles-paneel is er een mogelijkheid toegevoegd om de kleur van een punt buiten het browservenster te bepalen. De preview van parameterwaarden in de debugger is verbeterd. Er is ook een mogelijkheid toegevoegd om de volgorde van de panelen in de interface Elements te wijzigen.
Naast de vernieuwingen en bugfixes zijn in de nieuwe versie 14 kwetsbaarheden verholpen. Veel van deze kwetsbaarheden zijn ontdekt door geautomatiseerde tests met tools zoals AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Een van de problemen (CVE-2022-2156) is geclassificeerd als kritiek, wat betekent dat het mogelijk is om alle niveaus van browserbeveiliging te omzeilen en code buiten de sandbox-omgeving uit te voeren. Details over deze kwetsbaarheid zijn nog niet bekendgemaakt, alleen dat deze is veroorzaakt door het aanspreken van een vrijgegeven geheugenblok (use-after-free).
In het kader van het beloningsprogramma voor het ontdekken van kwetsbaarheden voor de huidige release heeft Google 9 premies van in totaal 44.000 dollar uitbetaald (één premie van $20.000, één premie van $7.500, één premie van $7.000, twee premies van $3.000 en één premie van $2.000, $1.000 en $500). De beloning voor kritieke kwetsbaarheden is nog niet bepaald.
Bron: opennet.ru
