

Google heeft de release van webbrowser Chrome 112 aangekondigd. Tegelijkertijd is er een stabiele versie beschikbaar van het open-sourceproject Chromium, dat de basis vormt voor Chrome. De browser Chrome verschilt van Chromium door het gebruik van Google-logo's, het hebben van een meldingssysteem voor crashes, modules voor het afspelen van DRM-beschermde videoinhoud, een systeem voor automatische updates, continue Sandbox-isolatie, de levering van sleutels voor de Google API en het verzenden van RLZ-parameters tijdens zoekopdrachten. Voor degenen die meer tijd nodig hebben voor updates, wordt er een aparte Extended Stable-tak ondersteund, die 8 weken lang wordt bijgestaan. De volgende release, Chrome 113, is gepland voor 2 mei.
Belangrijkste wijzigingen in Chrome 112:
- De functionaliteit van de functie 'Veiligheidscontrole' (Safety check) is uitgebreid, die een overzicht geeft van mogelijke beveiligingsproblemen, zoals het gebruik van gecompromitteerde wachtwoorden, de status van de controle van kwaadaardige websites (Safe Browsing), het hebben van niet-geïnstalleerde updates en het detecteren van kwaadaardige extensies. In de nieuwe versie is automatische intrekking van eerder verleende machtigingen voor niet-gebruikte websites geïmplementeerd, evenals opties om de automatische intrekking uit te schakelen en ingetrokken machtigingen te herstellen.
- Websites is het verboden om de eigenschap document.domain in te stellen om dezelfde herkomst voorwaarden voor bronnen, geladen van verschillende subdomeinen, toe te passen. Bij het nodig zijn van communicatie tussen subdomeinen dient de postMessage() functie of de Channel Messaging API te worden gebruikt.
- De ondersteuning voor het uitvoeren van gespecialiseerde webapplicaties, Chrome Apps, op platforms zoals Linux, macOS en Windows is beëindigd. In plaats van Chrome Apps moeten zelfstandige webapplicaties op basis van de technologie voor Progressive Web Apps (PWA) en standaard Web API's worden gebruikt.
- In de ingebouwde opslag voor rootcertificaten van certificeringsinstanties (Chrome Root Store) is de verwerking van naamrestricties voor rootcertificaten opgenomen (bijvoorbeeld, een bepaalde rootcertificaat kan alleen certificaten genereren voor specifieke domeinen eerste niveau). In Chrome 113 is de overgang naar het gebruik van de Chrome Root Store en het ingebouwde certificaatverificatiemechanisme gepland op de platforms Android, Linux en ChromeOS (de overgang naar de Chrome Root Store op Windows en macOS heeft eerder plaatsgevonden).
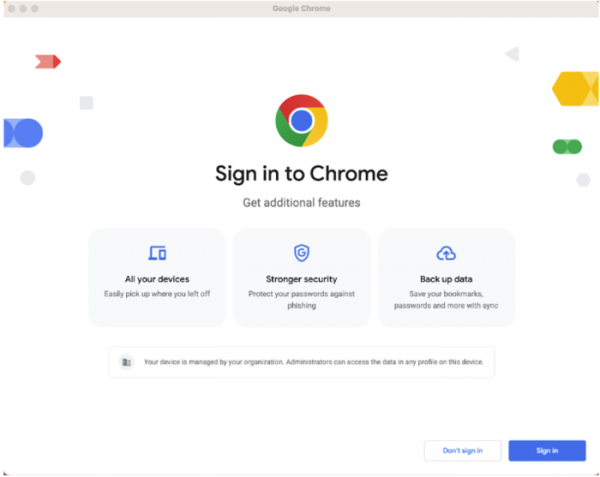
- Voor bepaalde gebruikers is een vereenvoudigde interface voor het toevoegen van een account in Chrome aangeboden.

- De mogelijkheid om gegevens te exporteren en back-ups te maken in de Google-archiveringservice (Google Takeout) is toegevoegd voor gegevens die worden gebruikt bij het synchroniseren van verschillende Chrome-instanties en die de typen AUTOFILL, PRIORITY_PREFERENCE, WEB_APP, DEVICE_INFO, TYPED_URL, ARC_PACKAGE, OS_PREFERENCE, OS_PRIORITY_PREFERENCE en PRINTER hebben.
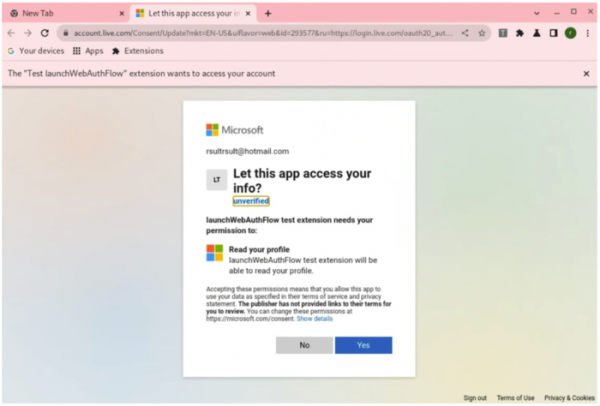
- De autorisatiepagina voor add-ons op basis van Web Auth Flow wordt nu in een tabblad weergegeven in plaats van in een apart venster, waardoor de URL zichtbaar is ter bescherming tegen phishing. De nieuwe implementatie deelt de algemene verbindingsstatus voor alle tabbladen en behoudt de status na herstart.

- Toegang tot de WebHID-API, bedoeld voor laagdrempelige toegang tot HID-apparaten (Human Interface Device, toetsenborden, muizen, gamepads, touchpads) en het mogelijk maken van werking zonder specifieke stuurprogramma's in het systeem, is toegestaan vanuit de browserextensieworkers. Deze wijziging is aangebracht om de overgang naar de derde versie van het Chrome-extensiemanifest te vergemakkelijken, dat eerder WebHID vanuit achtergrondpagina's aanriep.
- Ondersteuning voor geneste regels, gedefinieerd met de selector 'nesting', is toegevoegd aan CSS. Geneste regels maken het mogelijk om de grootte van het CSS-bestand te verkleinen en dubbele selectors te elimineren. .nesting { color: hotpink; > .is { color: rebeccapurple; > .awesome { color: deeppink; } } }
- Een CSS-eigenschap animation-composition is toegevoegd, waarmee samengestelde bewerkingen kunnen worden gebruikt om meerdere animaties tegelijkertijd toe te passen die hetzelfde eigenschap raken.
- Het is toegestaan om de submit-knop door te geven aan de FormData-constructor, wat het mogelijk maakt om FormData-objecten te maken met dezelfde set gegevens als bij het verzenden van het oorspronkelijke formulier na het klikken op de knop.
- Ondersteuning voor set-bewerkingen, stringliteral, geneste klassen en Unicode-stringeigenschappen is toegevoegd aan reguliere expressies met de vlag 'v', waardoor het eenvoudiger wordt om reguliere expressies te maken die bepaalde Unicode-symbolen dekken. Bijvoorbeeld, de constructie "/[\p{Script_Extensions=Greek}&&\p{Letter}]/v" dekt alle Griekse symbolen.
- Het algoritme voor het selecteren van de standaardfocus voor dialoogvensters, gemaakt met het
- In WebView is gestart met het testen van de vertaling van de header X-Requested-With naar een verouderde status.
- Er is experimentele (origin trial) ondersteuning toegevoegd voor het verbinden van garbage collectors voor WebAssembly.
- WebAssembly ondersteunt nu objectcodes voor directe en indirecte tail-call-recursie.
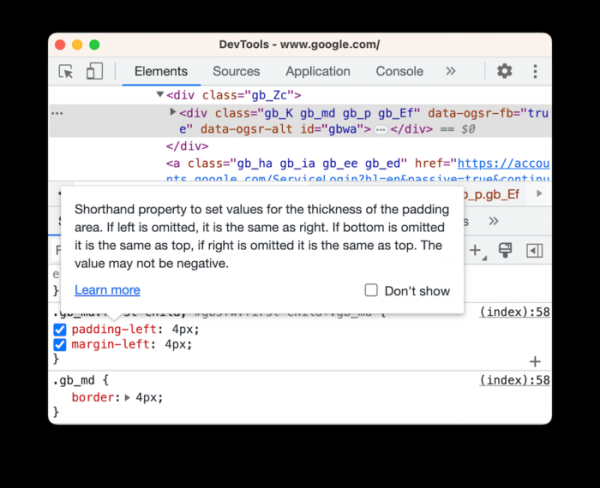
- Verbeteringen zijn doorgevoerd in de tools voor webontwikkelaars. Ondersteuning voor geneste CSS is toegevoegd. In het Rendering-tabblad is een modus voor het emuleren van verlaagde contrastverhouding toegevoegd, zodat beoordeeld kan worden hoe mensen met een verlaagde contrastgevoeligheid de site zien. In de webconsole is het mogelijk om berichten te markeren die verband houden met voorwaardelijke breakpoints en logpoints. In het stijlenpaneel zijn pop-ups met korte beschrijvingen van de CSS-eigenschappen toegevoegd.

Naast nieuwe functies en bugfixes zijn er 16 kwetsbaarheden verholpen in deze nieuwe versie. Veel van de kwetsbaarheden zijn ontdekt door geautomatiseerd testen met tools zoals AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Er zijn geen kritieke problemen gevonden waarmee alle beveiligingslagen van de browser kunnen worden omzeild en code outside het sandbox-omgeving kan worden uitgevoerd. In het kader van het beloningsprogramma voor het ontdekken van kwetsbaarheden heeft Google voor deze release 14 beloningen uitbetaald, goed voor in totaal 26.500 dollar (waaronder drie beloningen van $5000 en $1000, twee beloningen van $2000 en één beloning van $1000 en $500). De bedragen van vier beloningen zijn nog niet vastgesteld.
Bron: opennet.ru
