

Google van de webbrowser . Tegelijkertijd stabiele release van een open source project , dat de basis vormt voor Chrome. De browser Chrome met het gebruik van de logo's van Google, het hebben van een systeem voor het verzenden van meldingen in geval van een crash, de mogelijkheid om Flash-modules op aanvraag te downloaden, modules voor het afspelen van beveiligde videoinhoud (DRM), een systeem voor automatische updates en overdracht bij het zoeken De volgende versie van Chrome 80 is gepland voor 4 februari.
:
- de Password Checkup-component, bedoeld voor het analyseren van de betrouwbaarheid van de door de gebruiker gebruikte wachtwoorden. Bij het inloggen op een website controleert Password Checkup een controle van de gebruikersnaam en het wachtwoord uit op basis van een database van gecompromitteerde accounts en geeft een waarschuwing weer in geval van problemen (de controle wordt uitgevoerd op basis van een hash-prefix aan de gebruikerszijde). De controle vindt plaats op basis van een database die meer dan 4 miljard gecompromitteerde accounts omvat die zijn gelekt. Een waarschuwing wordt ook weergegeven bij het gebruik van triviale wachtwoorden, zoals 'abc123'. Er is een speciale instelling om Password Checkup in te schakelen in de sectie 'Synchronisatie en Google-services'.
- Er is een nieuwe technologie voor realtime phishingdetectie geïntroduceerd. Voorheen vond de controle plaats door lokale Blacklists van Safe Browsing, die ongeveer elke 30 minuten werden bijgewerkt, wat niet voldoende bleek te zijn bij frequent domeinwisselingen door kwaadwillenden. De nieuwe methode stelt in staat om URL's on-the-fly te controleren met een voorafgaande check tegen white lists, waarin hashes van duizenden populaire, vertrouwde websites zijn opgenomen. Als de open website niet op de white list staat, controleert de browser de URL op de Google-server door de eerste 32 bits van de SHA-256-hash van de link door te geven, waarbij eventuele persoonlijke gegevens zijn weggelaten. Volgens Google stelt de nieuwe aanpak in staat om de efficiëntie van waarschuwingen voor nieuwe phishing-websites met 30% te verhogen.
- Er is een proactieve bescherming toegevoegd tegen het verzenden van Google-gebruikersgegevens en alle wachtwoorden die zijn opgeslagen in de wachtwoordmanager via phishingpagina's. Bij het invoeren van een opgeslagen wachtwoord op een site waar dit wachtwoord meestal niet wordt gebruikt, ontvangt de gebruiker een waarschuwing voor een potentieel gevaarlijke actie.
- Voor verbindingen die gebruik maken van TLS 1.0 en 1.1 wordt nu een onveilige verbindingsindicator weergegeven. Volledige ondersteuning voor TLS 1.0 en 1.1 in Chrome 81, dat gepland staat voor 17 maart 2020.
- Een functie voor het bevriezen van inactieve tabbladen is toegevoegd, waarmee tabbladen die langer dan 5 minuten op de achtergrond staan en geen relevante acties uitvoeren, automatisch uit het geheugen kunnen worden verwijderd. De beslissing over de geschiktheid van een tabblad voor bevriezing wordt genomen op basis van heuristiek. Het beheer van het inschakelen van deze functie gebeurt via de vlag ‘chrome://flags/#proactive-tab-freeze’.
- De blokkering van gemengd verkeer op pagina's die via HTTPS zijn geopend, is geïmplementeerd om te garanderen dat pagina's die via https:// worden geopend, alleen bronnen bevatten die via een beveiligd communicatiekanaal zijn geladen. Hoewel de gevaarlijkste soorten gemengd verkeer, zoals scripts en iframe's, standaard worden geblokkeerd, kunnen afbeeldingen, geluidsbestanden en video's nog steeds via http:// worden geladen. De eerder gebruikte indicator voor gemengd verkeer voor dergelijke insluitingen is als ineffectief en misleidend beschouwd, omdat het geen eenduidige beoordeling van de veiligheid van de pagina biedt. Bijvoorbeeld, door het vervangen van afbeeldingen kan een aanvaller tracking cookies injecteren, proberen kwetsbaarheden in afbeeldingsverwerkers te exploiteren, of bedrog plegen door de informatie die op de afbeelding is weergegeven te vervangen. Om de blokkering van gemengde componenten uit te schakelen, is een speciale instelling toegevoegd, die kan worden geactiveerd via het menu dat verschijnt wanneer je op het sloticoon klikt.
- Een experimentele functie voor het delen van de inhoud van het klembord tussen de desktop- en mobiele versies van Chrome is toegevoegd. In gekoppelde Chrome-instanties met hetzelfde account kan nu toegang worden verkregen tot de inhoud van het klembord van een ander apparaat, inclusief het delen van het klembord tussen mobiele en desktop systemen. De inhoud van het klembord wordt versleuteld met eind-tot-eind versleuteling, wat voorkomt dat toegang tot de tekst op de servers van Google mogelijk is. De functie kan worden ingeschakeld via de opties chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui en chrome://flags#sync-clipboard-service.
- In de adresbalk wordt op bepaalde momenten (bijvoorbeeld bij het opslaan van een wachtwoord) met uitgeschakelde profiel-synchronisatie, naast het avatar, de naam van het huidige Google-account weergegeven, zodat de gebruiker zijn actieve account kan identificeren.
- Voor 1% van de gebruikers is het geactiveerd. «DNS over HTTPS» (DoH, DNS over HTTPS). Slechts gebruikers waarvan de systeeminstellingen DNS-providers bevatten die DoH ondersteunen, nemen deel aan het experiment. Als een gebruiker bijvoorbeeld 8.8.8.8 in de systeeminstellingen heeft ingesteld, wordt de DoH-service van Google geactiveerd in Chrome («https://dns.google.com/dns-query»); als DNS 1.1.1.1 is, wordt de DoH-service van Cloudflare geactiveerd («https://cloudflare-dns.com/dns-query»), enzovoort. Voor het beheren van de activatie van DoH is er een instelling «chrome://flags/#dns-over-https». Drie werkmodi worden ondersteund: «secure», «automatic» en «off». In de modus «secure» worden hosts uitsluitend bepaald op basis van eerder gecachte veilige waarden (verkregen via een beveiligde verbinding) en DoH-verzoeken; terugval naar gewone DNS wordt niet toegepast. In de modus «automatic» is het toegestaan om gegevens uit een onveilige cache te verkrijgen en contact te maken via traditionele DNS, als DoH en de beveiligde cache niet beschikbaar zijn. In de modus «off» wordt eerst de gezamenlijke cache gecontroleerd en als er geen gegevens zijn, wordt de aanvraag via het systeem-DNS verzonden.
- Een experimentele instelling is toegevoegd. voor het cachen van weergegeven inhoud bij het navigeren met de knoppen voorwaarts en achterwaarts, waardoor de vertragingen bij deze navigatiemethode aanzienlijk worden verminderd door het volledige cachen van de hele pagina, wat geen hertekening en herladen van bronnen vereist. De optimalisatie is vooral merkbaar op de mobiele versie, waar de prestatieverbetering bij navigatie tot 19% bedraagt. De modus kan worden ingeschakeld met de optie «chrome://flags#back-forward-cache».
- de instelling «chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains», waarmee het weergeven van het protocol in de adresbalk kon worden hersteld (nu worden alle links altijd weergegeven zonder https:// en http://, evenals zonder «www.»).
- In builds voor Windows is sandbox-isolatie voor de audio-afspeeldienst ingeschakeld. Voor het beheren van de isolatie is de eigenschap AudioSandboxEnabled voorgesteld.
- In het centrale beheersysteem voor ondernemingen is de mogelijkheid geïmplementeerd om regels te definiëren die de hoeveelheid geheugen aangeven die een browserinstantie kan gebruiken voordat op de achtergrond lopende tabbladen worden uitgegeven. Het geheugen dat na het uitgeven van een tabblad wordt vrijgegeven, is weer beschikbaar voor gebruik, en de inhoud van het tabblad wordt opnieuw geladen wanneer u erop schakelt.
- In Linux is er een ingebouwde handler voor certificaatverificatie, die de eerder gebruikte NSS-systeem heeft vervangen. Deze ingebouwde handler blijft echter het NSS-opslag gebruiken tijdens de controle, maar stelt strengere eisen bij de verwerking van foutief gecodeerde en afzonderlijk gecertificeerde certificaten (alle certificaten moeten verplicht door een certificeringsinstantie worden gecertificeerd).
- In de Android-versie is de mogelijkheid om adaptieve pictogrammen toe te wijzen voor geïnstalleerde web-applicaties die in de modus Progressive Web Apps (PWA) draaien. Adaptieve pictogrammen kunnen zich aanpassen aan de interface die door de fabrikant van het apparaat wordt gebruikt, bijvoorbeeld rond, vierkant of met afgeronde hoeken.
- API , die toegang biedt tot componenten voor het creëren van virtuele en augmented reality. De API maakt het mogelijk om de werking met verschillende klasse apparaten te uniformeren, van desktop virtual reality-headsets zoals Oculus Rift, HTC Vive en Windows Mixed Reality, tot mobiele oplossingen zoals Google Daydream View en Samsung Gear VR. Onder de applicaties waarin de nieuwe API kan worden toegepast, worden programma's voor het bekijken van video's in 360°-modus, systemen voor de visualisatie van driedimensionale ruimtes, het creëren van virtuele bioscopen voor videopresentaties, en experimenten met het creëren van 3D-interfacen voor winkels en galerijen vermeld;
- In de Origin Trials-modus (experimentele functies die afzonderlijke ) zijn verschillende nieuwe API's voorgesteld. Origin Trial biedt de mogelijkheid om met de aangegeven API te werken vanuit applicaties die zijn geladen vanaf localhost of 127.0.0.1, of na registratie en het verkrijgen van een speciaal token, dat beperkte tijd geldt voor een specifieke website.
- Voor alle HTML-elementen is het attribuut "rendersubtree" voorgesteld, wat zorgt voor de fixatie van de weergave van het DOM-element. Wanneer het attribuut de waarde "invisible" krijgt, zal de inhoud van het element niet worden weergegeven en gecontroleerd, wat helpt bij het optimaliseren van de rendering. Bij het instellen van de waarde "activatable" zal de browser het onzichtbare attribuut verwijderen, de inhoud weergeven en zichtbaar maken.
- Een variant van de API is toegevoegd op basis van de Promise-mechanismen, die een veiligere manier biedt om automatische schermvergrendeling uit te schakelen en apparaten in energiebesparende modus te zetten.
- De mogelijkheid om het attribuut toe te passen op alle HTML- en SVG-elementen waarop de invoerfocus kan worden ingesteld.
- Voor afbeeldingen en video de verhouding berekenen op basis van de attributen Width of Height, wat kan worden gebruikt om de grootte van de afbeelding met CSS te bepalen in de fase waarin de afbeelding nog niet is geladen (lost het probleem van het opnieuw opbouwen van de pagina na het laden van afbeeldingen op).
- CSS-eigenschap , die automatisch de grootte van een variabele lettertype in optische coördinaten instelt, indien het lettertype die ondersteunt. De modus stelt de optimale glyph-vorm voor de opgegeven grootte in, bijvoorbeeld, meer contrasterende glyphs voor kopteksten te gebruiken.
- CSS-eigenschap , waardoor elk symbool kan worden gebruikt in plaats van stippen in lijsten, zoals "-", "+", "★" en "▸".
- Bij het niet kunnen uitvoeren van Worklet.addModule() wordt nu een object met gedetailleerde informatie over de aard van de fout geretourneerd, waarmee de oorzaak van de fout nauwkeuriger kan worden beoordeeld (problemen met de netwerkverbinding, onjuiste syntaxis, enz.).
- De verwerking van <script>-elementen tijdens het verplaatsen tussen documenten is stopgezet. Bij het verplaatsen tussen documenten is ook de uitvoering van gerelateerde scriptgebeurtenissen "error" en "load" uitgeschakeld.
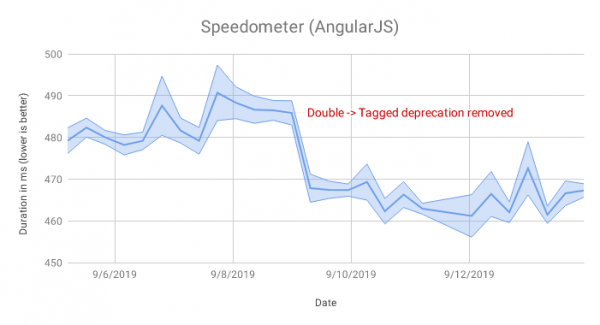
- In de JavaScript-engine V8 optimalisatie van de verwerking van wijzigingen in de weergave van velden in objecten, waardoor de uitvoering van AngularJS-code in de Speedometer-testset met 4% sneller werd.

- In V8 is ook de verwerking van getters geoptimaliseerd, gedefinieerd in ingebouwde API's zoals Node.nodeType en Node.nodeName, in situaties zonder IC (inline caching) handler. De wijziging heeft de tijdskosten voor IC-runtime met ongeveer 12% verminderd tijdens het uitvoeren van Backbone- en jQuery-tests uit de Speedometer-set.
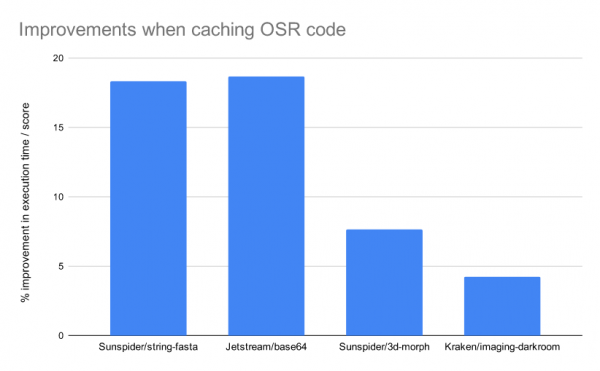
- Caching van de resultaten van het OSR-mechanisme (on-stack replacement) is mogelijk gemaakt, dat geoptimaliseerde code substituteert tijdens de uitvoering van een functie (maakt het mogelijk om geoptimaliseerde code te gebruiken voor langdurig uitvoerende functies zonder te wachten op hun herstart). Caching van OSR biedt de mogelijkheid om optimalisatie-resultaten ook bij een herstart van de functie te gebruiken, zonder dat er een heroptimizatie nodig is.
In sommige tests heeft de wijziging geleid tot een piekprestatiesverhoging van 5–18%.
- Wijzigingen in de webontwikkelaarstools:
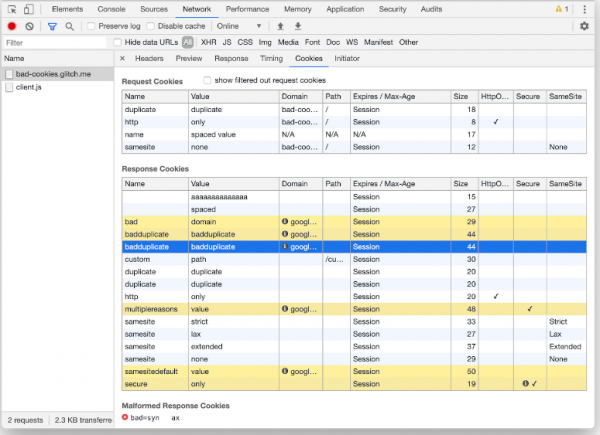
- foutopsporingsmodus toegevoegd om de oorzaak van een blokkering van een verzoek of het geven van Cookies vast te stellen.
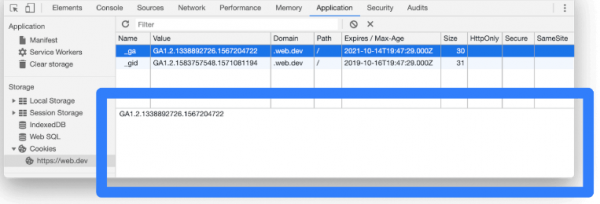
- In de Cookie-lijst is de functie voor een snelle weergave van de waarde van de geselecteerde Cookie toegevoegd door op een specifieke regel te klikken.

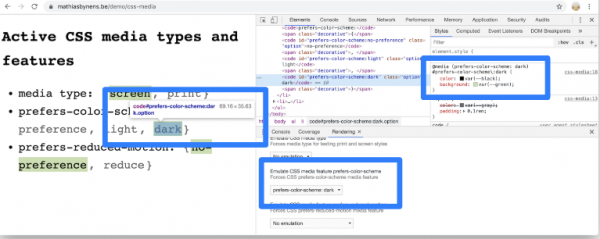
- De mogelijkheid is toegevoegd om verschillende instellingen te simuleren voor media-queries zoals prefers-color-scheme en prefers-reduced-motion (bijvoorbeeld voor het testen van het gedrag van de pagina met een donkere systeemthema of met uitgeschakelde animatie-effecten).

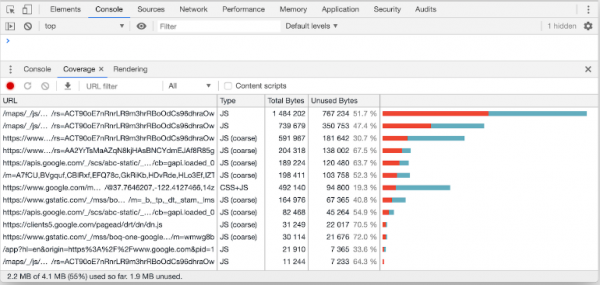
- De weergave van het Coverage-tabblad is gemoderniseerd, waarmee het gebruikte en ongebruikte code kan worden geëvalueerd. Filtering van informatie op type (JavaScript, CSS) is toegevoegd. Informatie over het gebruik van code is ook toegevoegd bij het weergeven van de brontekst.

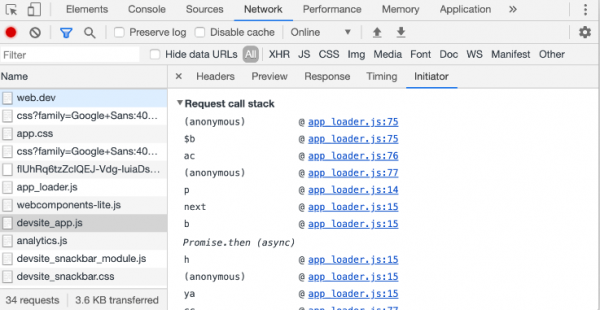
- De mogelijkheid is toegevoegd om de oorzaken van het verzoek van een bepaald netwerkresource te debuggen na het vastleggen van netwerkactiviteit (u kunt de trace van de JavaScript-code bekijken die heeft geleid tot de laadactie van de resource).

- Een instelling ‘Settings > Preferences > Sources > Default Indentation’ is toegevoegd om het soort inspringen (2/4/8 spaties of tab) in de code die wordt weergegeven in de Console en Sources-panelen te bepalen.

- In de Cookie-lijst is de functie voor een snelle weergave van de waarde van de geselecteerde Cookie toegevoegd door op een specifieke regel te klikken.
Naast de nieuwe functies en bugfixes in de nieuwe versie zijn er 51 kwetsbaarheden verholpen. Veel van de kwetsbaarheden zijn ontdekt door geautomatiseerd testen met tools zoals AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Twee problemen (CVE-2019-13725, toegang tot al vrijgegeven geheugen in de Bluetooth-ondersteunende code, en CVE-2019-13726, een heap-overflow in de wachtwoordmanager) zijn gemarkeerd als kritiek, wat betekent dat ze alle beveiligingsniveaus van de browser kunnen omzeilen en code buiten de sandbox-omgeving in het systeem kunnen uitvoeren. Voor het eerst zijn er twee kritieke problemen in hetzelfde ontwikkelingsprogramma in Chrome ontdekt. De eerste kwetsbaarheid werd gevonden door onderzoekers van Tencent Keen Security Lab en op de Tianfu Cup-competitie, terwijl de tweede werd ontdekt door Sergey Glazunov van Google Project Zero.
In het kader van het beloningsprogramma voor het ontdekken van kwetsbaarheden heeft Google voor deze release 37 beloningen uitgekeerd ter waarde van 80.000 USD (één beloning van $20.000, één beloning van $10.000, twee beloningen van $7.500, vier beloningen van $5.000, één beloning van $3.000, twee beloningen van $2.000, twee beloningen van $1.000 en acht beloningen van $500). De grootte van 15 beloningen is nog niet bepaald.
Bron: opennet.ru
