

Google heeft de release van webbrowser Chrome 92 aangekondigd. Tegelijkertijd is de stabiele versie van het vrije project Chromium beschikbaar, dat de basis vormt voor Chrome. De browser Chrome onderscheidt zich door het gebruik van Google-logo's, het hebben van een systeem voor het verzenden van meldingen in geval van een crash, modules voor het afspelen van beveiligde videoinhoud (DRM), een systeem voor automatische updates en het doorgeven van RLZ-parameters tijdens het zoeken. De volgende release van Chrome 93 is gepland voor 31 augustus.
Belangrijkste veranderingen in Chrome 92:
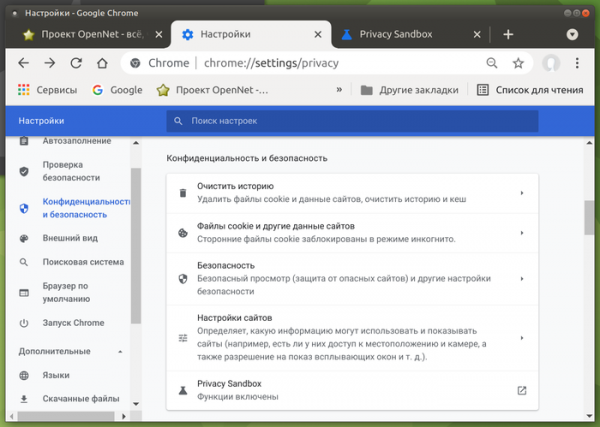
- In de instellingen zijn middelen toegevoegd voor het beheren van de inschakeling van Privacy Sandbox-componenten. Gebruikers krijgen de mogelijkheid om de technologie FLoC (Federated Learning of Cohorts), ontwikkeld door Google ter vervanging van tracking cookies door 'cohorten' die gebruikers met vergelijkbare interesses onderscheiden zonder individuen te identificeren, uit te schakelen. Cohorten worden aan de browserzijde berekend door machine learning-algoritmen toe te passen op de gegevens van de surfgeschiedenis en de inhoud die in de browser wordt geopend.

- Voor desktopgebruikers is standaard de back-forward cache ingeschakeld, die een onmiddellijke overgang mogelijk maakt bij het gebruik van de knoppen 'Terug' en 'Vooruit' of bij het navigeren door eerder bekeken pagina's van de huidige site. Voorheen was de back-forward cache alleen beschikbaar in builds voor het Android-platform.
- De isolatie van sites en extensies in verschillende processen is versterkt. Waar het mechanisme voor site-isolatie eerder zorgde voor de isolatie van sites van elkaar in verschillende processen en alle extensies in een afzonderlijk proces scheidde, is in de nieuwe release een scheiding van browserextensies onderling gerealiseerd door elke extensie in een afzonderlijk proces te plaatsen, wat een extra barrière tegen kwaadaardige extensies heeft gecreëerd.
- De prestaties en efficiëntie van phishingdetectie zijn aanzienlijk verbeterd. De snelheid van phishingdetectie op basis van lokale beeldanalyse is in de helft van de gevallen tot 50 keer toegenomen, en in 99% van de gevallen was het ten minste 2,5 keer sneller. Gemiddeld is de tijd voor phishingclassificatie op basis van een afbeelding verlaagd van 1,8 seconden naar 100 ms. De totale belasting van de CPU, veroorzaakt door alle renderingprocessen, is met 1,2% verminderd.
- De netpoorten 989 (ftps-data) en 990 (ftps) zijn toegevoegd aan de lijst met geblokkeerde poorten. Eerder waren al de poorten 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 en 10080 geblokkeerd. Voor de poorten in de zwarte lijst wordt het verzenden van HTTP-, HTTPS- en FTP-verzoeken geblokkeerd om te beschermen tegen de NAT slipstreaming-aanval, die het mogelijk maakt om een netwerkverbinding van de aanvallersserver naar elke UDP- of TCP-poort op het systeem van de gebruiker op te zetten, zelfs bij gebruik van interne adressen (192.168.x.x, 10.x.x.x).
- Er is een vereiste vastgesteld voor het gebruik van two-factor authentication voor ontwikkelaars bij het publiceren van nieuwe add-ons of updates in de Chrome Web Store.
- Al geïnstalleerde extensies in de browser worden uitgeschakeld als ze uit de Chrome Web Store zijn verwijderd vanwege regelschending.
- Bij het verzenden van DNS-verzoeken, bij het gebruik van klassieke DNS-servers, worden naast de 'A' en 'AAAA' records nu ook 'HTTPS' DNS-records opgevraagd, waarmee parameters worden doorgegeven die de installatie van HTTPS-verbindingen versnellen, zoals protocolinstellingen, sleutels voor TLS ClientHello encryptie en een lijst van alias-subdomeinen. IP-adressen De mogelijkheid om JavaScript-dialogen zoals window.alert, window.confirm en window.prompt aan te roepen vanuit iframe-blokken die geladen worden vanaf een domein dat verschilt van de huidige pagina, is verboden. Deze wijziging zal gebruikers beschermen tegen misbruik waarbij een externe notificatie als een verzoek van de hoofdsite wordt gepresenteerd.
- Op de nieuwe tabbladpagina is er een lijst met de meest gevraagde documenten, opgeslagen in Google Drive. domeinenEr is mogelijkheid geboden om de naam en het pictogram voor PWA-applicaties (Progressive Web Apps) te wijzigen.
- Voor een klein, willekeurig aantal webformulieren die verband houden met het invoeren van een adres of creditcardnummer, wordt als experiment de weergave van aanbevelingen voor het automatisch aanvullen uitgeschakeld.
- In de desktopversie is de zoekoptie op afbeelding (de optie 'Afbeelding zoeken' in het contextmenu) overgezet naar het gebruik van de Google Lens-service in plaats van de gewone zoekmachine van Google. Wanneer de bijbehorende knop in het contextmenu wordt ingedrukt, wordt de gebruiker doorgestuurd naar een aparte webapplicatie.
- De desktopversie is met de functie 'Zoeken op afbeelding' overgestapt naar Google Lens, waardoor gebruikers via een knop in het contextmenu naar een aparte webapp worden geleid.
- In de desktopversie zal de optie om naar een afbeelding te zoeken, die in het contextmenu als 'Afbeelding zoeken' staat, nu gebruikmaken van de Google Lens-service in plaats van de reguliere zoekmachine van Google.
- In de incognitomodus zijn de links naar het surfverleden verborgen (de links zijn nutteloos omdat ze leiden naar een placeholder met de melding dat de geschiedenis niet wordt verzameld).
- Nieuwe commando's zijn toegevoegd die worden herkend wanneer ze in de adresbalk worden ingevoerd. Om bijvoorbeeld de knop voor snelle toegang tot de pagina voor het controleren van wachtwoord- en extensiebeveiliging te laten verschijnen, hoeft men alleen maar 'safety check' in te voeren, en om naar de beveiligings- en synchronisatie-instellingen te gaan, 'manage security settings' en 'manage sync'.
- Specifieke wijzigingen in de Chrome-versie voor Android:
- In de toolbar is er een nieuwe aanpasbare knop 'Magic Toolbar' geïmplementeerd die verschillende snelkoppelingen toont, geselecteerd op basis van de huidige activiteiten van de gebruiker en links bevat die mogelijk op dat moment nodig zijn.
- De implementatie van het op het apparaat werkende machine learning-model voor het detecteren van phishingpogingen is bijgewerkt. Bij het detecteren van phishingpogingen zal de browser, naast het weergeven van een waarschuwingspagina, nu ook informatie over de versie van het machine learning-model, het berekende gewicht voor elke categorie en een vlag voor het gebruik van het nieuwe model naar de externe service Safe Browsing sturen.
- De instelling 'Show suggestions for similar pages when a page can’t be found' is verwijderd, die aanbevelingen deed voor soortgelijke pagina's op basis van een zoekopdracht in Google als een pagina niet kon worden gevonden. Deze instelling was eerder al verwijderd in de desktopversie.
- Het gebruik van site-isolatie in afzonderlijke processen is uitgebreid. Omwille van het middelenverbruik werden tot nu toe alleen grote gekozen websites in aparte processen ondergebracht. In de nieuwe versie begint isolatie ook te gelden voor websites waar de gebruiker is ingelogd met authenticatie via OAuth (bijvoorbeeld inloggen met een Google-account) of die de HTTP-header Cross-Origin-Opener-Policy instellen. Voor diegenen die isolatie in afzonderlijke processen voor alle websites willen inschakelen, is de instelling 'chrome://flags/#enable-site-per-process' beschikbaar.
- De in de V8-engine ingebouwde mechanismen voor bescherming tegen aanvallen via zijkanalen, zoals Spectre, zijn uitgeschakeld, aangezien ze niet zo effectief blijken te zijn als de isolatie van websites in afzonderlijke processen. In de desktopversie waren deze mechanismen al uitgeschakeld sinds de release van Chrome 70.
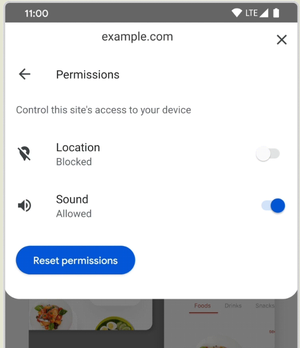
- Toegang tot de instellingen voor websitepermissies is vereenvoudigd, zoals de toegang tot de microfoon, camera en locatiebepaling. Om de lijst met permissies weer te geven, hoeft u alleen maar op het hangsloticoon in de adresbalk te klikken en vervolgens de sectie 'Permissies' te kiezen.

- In de Origin Trials-modus (experimentele mogelijkheden die afzonderlijk moeten worden geactiveerd) zijn enkele nieuwe API's toegevoegd. Origin Trial houdt in dat het mogelijk is om met de opgegeven API te werken vanuit applicaties geladen vanaf localhost of 127.0.0.1, of na registratie en het verkrijgen van een speciale token die tijdelijk geldig is voor de specifieke site.
- API File Handling, waarmee webapplicaties kunnen worden geregistreerd als bestandsbeheerders. Bijvoorbeeld, een webapplicatie die werkt in PWA-modus (Progressive Web Apps) met een teksteditor kan zichzelf registreren als een handler voor '.txt'-bestanden, waarna het kan worden gebruikt in de systeembestandbeheerder om tekstbestanden te openen.

- API Shared Element Transitions, waarmee kant-en-klare effecten die door de browser worden aangeboden kunnen worden gebruikt om de statusverandering van de interface te visualiseren in single-page (SPA) en multi-page (MPA) webapplicaties.
- API File Handling, waarmee webapplicaties kunnen worden geregistreerd als bestandsbeheerders. Bijvoorbeeld, een webapplicatie die werkt in PWA-modus (Progressive Web Apps) met een teksteditor kan zichzelf registreren als een handler voor '.txt'-bestanden, waarna het kan worden gebruikt in de systeembestandbeheerder om tekstbestanden te openen.
- In de CSS-regel @font-face is een parameter size-adjust toegevoegd, waarmee de glyph-groottes voor een specifiek lettertype kunnen worden geschaald, zonder de waarde van de CSS-eigenschap font-size te wijzigen (het gebied onder het teken blijft hetzelfde, maar de grootte van de glyph in dit gebied verandert).
- In JavaScript is de at() methode geïmplementeerd in objecten Array, String en TypedArray, waardoor relatieve indexing mogelijk is (de relatieve positie wordt opgegeven als index van de array), inclusief negatieve waarden ten opzichte van het einde (bijvoorbeeld, "arr.at(-1)" retourneert het laatste element van de array).
- In de JavaScript-constructor Intl.DateTimeFormat is de eigenschap dayPeriod toegevoegd, waarmee het geschatte tijdstip van de dag (ochtend, avond, dag, nacht) kan worden weergegeven.
- Bij het gebruik van SharedArrayBuffers, die het creëren van arrays in gedeeld geheugen mogelijk maken, zijn nu de HTTP-headers Cross-Origin-Opener-Policy en Cross-Origin-Embedder-Policy vereist, zonder welke het verzoek geblokkeerd zal worden.
- In de API Media Session zijn de acties 'togglemicrophone', 'togglecamera' en 'hangup' toegevoegd, waarmee websites die videoconferentiesystemen implementeren eigen handlers kunnen koppelen aan de in de interface weergegeven picture-in-picture knoppen voor het uitschakelen/inschakelen van de microfoon, het uitschakelen/inschakelen van de camera en het beëindigen van de oproep.
- In de API Web Bluetooth is de mogelijkheid toegevoegd om gevonden Bluetooth-apparaten te filteren op basis van fabrikant- en productidentificatie. De filter wordt opgegeven via de parameter 'options.filters' in de methode Bluetooth.requestDevice().
- De eerste fase van het inkorten van de inhoud van de HTTP-header User-Agent is geïmplementeerd: in het tabblad DevTools Issues verschijnt nu een waarschuwing over de afschaffing van navigator.userAgent, navigator.appVersion en navigator.platform.
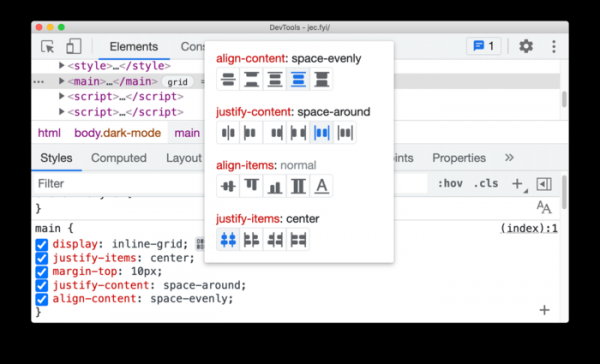
- Een reeks verbeteringen is aangebracht in de tools voor webontwikkelaars. In de webconsole is het nu mogelijk om expressies zoals "const" te overschrijven. In het Elements-paneel is er voor iframe-elementen de mogelijkheid toegevoegd om snel details te bekijken via het contextmenu, dat verschijnt bij een rechterklik op het element. De foutopsporing van CORS (Cross-origin resource sharing) is verbeterd. In het inspectiepaneel voor netwerkactiviteit is de mogelijkheid toegevoegd om netwerkverzoeken van WebAssembly te filteren. Een nieuwe CSS Grid-editor ("display: grid" en "display: inline-grid") is voorgesteld met een functie voor het bekijken van wijzigingen.

Naast nieuwe functies en bugfixes zijn in deze versie 35 kwetsbaarheden opgelost. Veel van de kwetsbaarheden zijn ontdekt met behulp van geautomatiseerd testen via tools zoals AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Er zijn geen kritieke problemen gevonden die alle niveaus van browserbeveiliging omzeilen en code buiten een sandbox-omgeving kunnen uitvoeren. In het kader van het beloningsprogramma voor het ontdekken van kwetsbaarheden heeft Google voor deze release 24 beloningen uitbetaald ter waarde van 112.000 dollar (twee beloningen van $15.000, vier van $10.000, één van $8.500, twee van $7.500, drie van $5.000, één van $3.000 en één van $500). De bedragen van 11 beloningen zijn nog niet bepaald.
Bron: opennet.ru
