

Google heeft de release van webbrowser Chrome 96 aangekondigd. Tegelijkertijd is er een stabiele release van het open-source project Chromium beschikbaar, dat de basis vormt voor Chrome. De browser Chrome onderscheidt zich door het gebruik van Google-logo's, een systeem voor het verzenden van meldingen bij crashes, modules voor het afspelen van beveiligde videoinhoud (DRM), een systeem voor automatische updates en de overdracht van RLZ-parameters tijdens het zoeken. De Chrome 96 tak zal gedurende 8 weken worden ondersteund in het kader van de Extended Stable-cyclus. De volgende release, Chrome 97, is gepland op 4 januari.
Belangrijkste wijzigingen in Chrome 96:
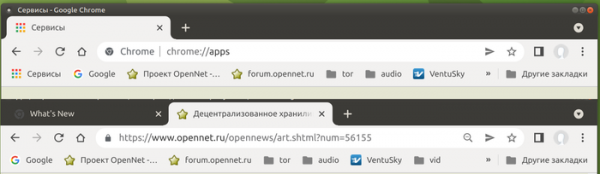
- In de bladwijzerbalk, die onder de adresbalk wordt weergegeven, is de knop Apps standaard verstopt, waardoor het niet mogelijk is om de pagina ‘chrome://apps’ te openen met de lijst van geïnstalleerde diensten en web-applicaties.

- Ondersteuning voor Android 5.0 en eerdere versies is stopgezet.
- Ondersteuning voor doorverwijzing van HTTP naar HTTPS is toegevoegd met behulp van DNS (bij bepaling IP-adressen naast de DNS-records ‘A’ en ‘AAAA’ wordt ook het DNS-record ‘HTTPS’ opgevraagd, waarmee de browser direct verbinding kan maken met de site via HTTPS).
- In de desktopversie is de back-forward cache, die onmiddellijke overgangen bij gebruik van de knoppen ‘Terug’ en ‘Vooruit’ mogelijk maakt, uitgebreid met ondersteuning voor navigatie naar eerder bekeken pagina's na het openen van een andere website.
- Een instelling ‘chrome://flags#force-major-version-to-100’ is toegevoegd voor het testen van mogelijke verstoringen van websites na het bereiken van een browser versie met drie cijfers in plaats van twee (destijds na de release van Chrome 10 ontstonden er veel problemen in de User-Agent analyseren bibliotheken). Bij activatie van deze optie geeft de User-Agent-header versie 100 weer (Chrome/100.0.4664.45).
- In de builds voor Windows-platforms zijn gegevens gerelateerd aan netwerkdiensten (cookies enz.) verplaatst naar een aparte submap ‘Network’ ter voorbereiding op de implementatie van het netwerk-isolatiemechanisme (Network Sandbox).
- In de Origin Trials-modus (experimentele mogelijkheden die afzonderlijk moeten worden geactiveerd) zijn enkele nieuwe API's toegevoegd. Origin Trial houdt in dat het mogelijk is om met de opgegeven API te werken vanuit applicaties geladen vanaf localhost of 127.0.0.1, of na registratie en het verkrijgen van een speciale token die tijdelijk geldig is voor de specifieke site.
- Een object FocusableMediaStreamTrack (dat zal worden hernoemd naar BrowserCaptureMediaStreamTrack) is voorgesteld, dat de focus()-methode ondersteunt, waarmee applicaties die inhoud van vensters of tabbladen vastleggen (bijvoorbeeld programma's voor het streamen van vensterinhoud tijdens videoconferenties) informatie over de invoerfocus kunnen verkrijgen en de wijzigingen kunnen volgen.
- Er is een mechanisme voor Priority Hints geïmplementeerd, waarmee de belangrijkheid van bepaalde te laden bronnen kan worden aangegeven door een extra attribuut "importance" toe te voegen aan tags zoals iframe, img en link. Het attribuut kan de waarden "auto", "low" en "high" aannemen, die de laadvolgorde van externe bronnen door de browser beïnvloeden.
- In de header Cross-Origin-Embedder-Policy, die de isolatiemodus Cross-Origin beheert en de regels voor een veilige uitvoering van geprivilegieerde operaties op de pagina definieert, is ondersteuning voor de parameter "credentialless" toegevoegd om de overdracht van informatie met betrekking tot inlog gegevens, zoals Cookies en clientcertificaten, uit te schakelen.
- In CSS is een nieuwe pseudo-klasse ":autofill" voorgesteld, waarmee automatisch door de browser ingevulde velden in de input-tag kunnen worden gevolgd (bij handmatige invoer wordt de selector niet geactiveerd).
- Om het risico op een cyclus van aanvragen te voorkomen, worden de CSS-eigenschappen writing-mode, direction en backgrounds nu niet meer toegepast op de viewport bij het gebruik van de CSS-eigenschap contain (CSS Containment) op HTML- of BODY-tags.
- De CSS-eigenschap font-synthesis is toegevoegd, waarmee de mogelijkheid om een stijl te synthetiseren (oblique, bold en small-cap) die ontbreekt in het gekozen lettertype kan worden beheerd.
- In de PerformanceEventTiming API, die extra informatie biedt voor het meten en optimaliseren van de responsiviteit van de interface, is het attribuut InteractionID toegevoegd met de identificatie van de gebruikersinteractie. De identificatie stelt ons in staat om verschillende statistieken met één gebruikersactie te koppelen. Bijvoorbeeld, wanneer er op een touchscreen wordt getikt, worden er verschillende gebeurtenissen gegenereerd, zoals pointerdown, mousedown, pointerup, mouseup en click, en InteractionID maakt het mogelijk om al deze gebeurtenissen aan één aanraking te koppelen.
- Er is een nieuw type mediaquery (Media Query) toegevoegd - "prefers-contrast" om de inhoud van de pagina aan te passen aan de contrastinstellingen die in het besturingssysteem zijn ingesteld (bijvoorbeeld het inschakelen van de hoge-contrastmodus).
- Voor afzonderlijke PWA-toepassingen is in het manifest ondersteuning toegevoegd voor het optionele veld "id" met de wereldwijde identificatie van de applicatie (als het veld niet is opgegeven, wordt de start-URL gebruikt voor identificatie).
- Voor afzonderlijke PWA-applicaties is de mogelijkheid geïmplementeerd om zich te registreren als URL-handlers. Bijvoorbeeld, de applicatie music.example.com kan zichzelf registreren als handler voor de URL https://*.music.example.com, en alle overgangen vanuit externe applicaties via deze links, bijvoorbeeld vanuit messengers en e-mailclients, zullen leiden tot het openen van deze PWA-applicaties in plaats van een nieuw tabblad in de browser.
- De CSP (Content Security Policy) richtlijn wasm-unsafe-eval is toegevoegd om de mogelijkheid te beheren van het uitvoeren van code op WebAssembly. Het gebruik van de CSP-richtlijn script-src dekt nu ook WebAssembly.
- WebAssembly heeft ondersteuning voor referentietypen (externref type) toegevoegd. WebAssembly-modules kunnen nu verwijzingen naar JavaScript- en DOM-objecten opslaan in variabelen en als argumenten doorgeven.
- In PaymentMethodData is de ondersteuning voor de 'basic-card' betaalmethode verouderd verklaard. Deze methode stelde gebruikers in staat om met elke soort kaart te werken via een enkele identificatie, zonder aan afzonderlijke gegevenstype gebonden te zijn. In plaats van 'basic-card' wordt aangeraden alternatieve methoden te gebruiken, zoals Google Pay, Apple Pay en Samsung Pay.
- Bij gebruik van de U2F API (Cryptotoken) zal de gebruiker een waarschuwing te zien krijgen met informatie over de veroudering van deze interface. De U2F API zal standaard worden uitgeschakeld in Chrome-versie 98 en volledig verwijderd in Chrome 104. In plaats van de U2F API wordt de Web Authentication API aanbevolen.
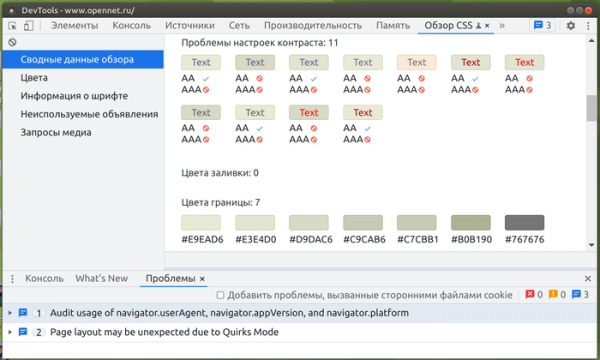
- Er zijn verbeteringen aangebracht in de tools voor webontwikkelaars. Een nieuw 'CSS-overzicht' paneel is toegevoegd, waarin een samenvatting van informatie over kleuren, lettertypen, ongebruikte declaraties en media-expressies wordt gegeven, evenals mogelijk voorkomende problemen. Bewerking en kopiëren van CSS zijn verbeterd. In het Stijlen-paneel is een optie toegevoegd in het contextmenu om CSS-definities te kopiëren in de vorm van JavaScript-uitdrukkingen. In het paneel voor het inspecteren van netwerkaanvragen is een tabblad Payload toegevoegd met een analyse van de aanroepenparameters. In de webconsole is een optie toegevoegd om alle CORS (Cross-Origin Resource Sharing) fouten te verbergen en is een stack trace-uitvoer voor async functies voorzien.

Naast nieuwe functies en bugfixes zijn er in de nieuwe versie 25 kwetsbaarheden opgelost. Veel van deze kwetsbaarheden werden ontdekt door geautomatiseerd testen met tools zoals AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Er zijn geen kritieke problemen gevonden die het mogelijk maken om alle niveaus van de browserbeveiliging te omzeilen en code buiten de sandbox-omgeving uit te voeren. In het kader van het beloningsprogramma voor het ontdekken van kwetsbaarheden heeft Google tot nu toe 13 premies uitbetaald ter waarde van 60.000 dollar (één premie van 15.000 dollar, één premie van 10.000 dollar, twee premies van 7.500 dollar, één premie van 5.000 dollar, twee premies van 3.000 dollar, één premie van 2.500 dollar, twee premies van 2.000 dollar, twee premies van 1.000 dollar en één premie van 500 dollar). De hoogte van 5 premies is nog niet bepaald.
Bron: opennet.ru
