

De release van de webbrowser Firefox 86 heeft plaatsgevonden. Daarnaast is een update van de Long Term Support (LTS) versie 78.8.0 uitgebracht. De Firefox 87 tak is in de bèta-testfase gegaan, met een release gepland op 23 maart.
Belangrijkste vernieuwingen:
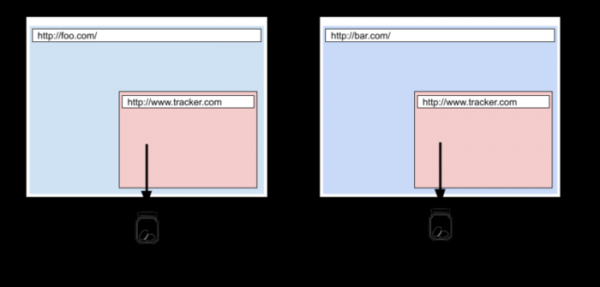
- In de strikte modus voor het blokkeren van ongewenste inhoud (strict) is de Total Cookie Protection actief, waarbij voor elke site een aparte geïsoleerde opslag voor cookies wordt gebruikt. Deze isolatiemethode voorkomt dat cookies worden gebruikt voor het volgen van gebruikers tussen websites, aangezien alle cookies die van externe elementen op de website worden geladen, nu aan de hoofdsite zijn gekoppeld en niet worden overgedragen bij toegang tot deze elementen vanaf andere websites. Uitzonderingen voor inter-site overdracht van cookies zijn toegestaan voor diensten die niet met gebruikerstracking verbonden zijn, zoals die voor eenmalige authenticatie. Informatie over geblokkeerde en toegestane inter-site cookies wordt weergegeven in het menu dat verschijnt bij het klikken op het schildsymbool in de adresbalk.

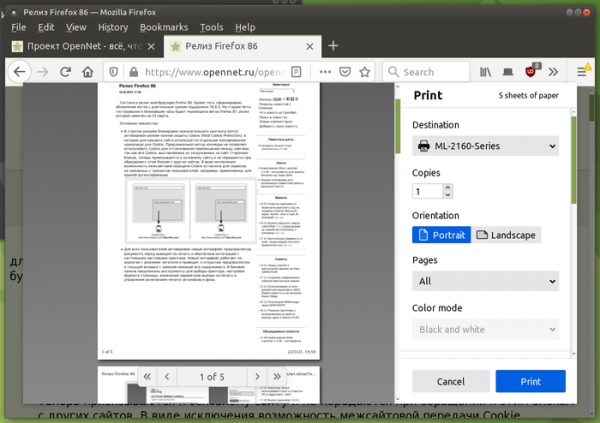
- Voor alle gebruikers is een nieuwe interface voor documentpreview vóór het afdrukken geactiveerd en is er integratie met de systeemprinterinstellingen. De nieuwe interface werkt op dezelfde manier als de leesmodus en opent de preview in het huidige tabblad met vervanging van de bestaande inhoud. In de zijbalk zijn er tools aangeboden voor het kiezen van de printer, het instellen van het paginagrootte, het wijzigen van de afdrukinstellingen en het beheren van de afdruk van kopteksten en achtergrond.

- De renderingoperaties van Canvas- en WebGL-elementen zijn verplaatst naar een apart proces dat verantwoordelijk is voor de uitvoer naar de GPU. Deze wijziging heeft de stabiliteit en prestaties van websites die gebruik maken van WebGL en Canvas aanzienlijk verbeterd.
- Alle code die verband houdt met video-decoding is verplaatst naar een nieuw RDD-proces, wat de beveiliging heeft verhoogd door de video-handlers in een apart proces te isoleren.
- In builds for Linux and Android, protection against stack and heap smashing attacks is included. This protection is based on the use of the option "-fstack-clash-protection", which instructs the compiler to insert probe checks during every static or dynamic allocation of stack space, allowing for the detection of stack overflow attempts and blocking attack methods based on stack and heap interaction, related to the passing of execution flow through stack guard pages.
- In reader mode, it is now possible to view HTML pages saved on the local system.
- Support for the AVIF (AV1 Image Format) image format is enabled by default, utilizing intra-frame compression technologies from the AV1 video encoding format. The container for distributing compressed data in AVIF is entirely analogous to HEIF. AVIF supports both HDR (High Dynamic Range) images and wide-gamut color space as well as standard dynamic range (SDR) images. Previously, enabling AVIF required setting the "image.avif.enabled" parameter in about:config.
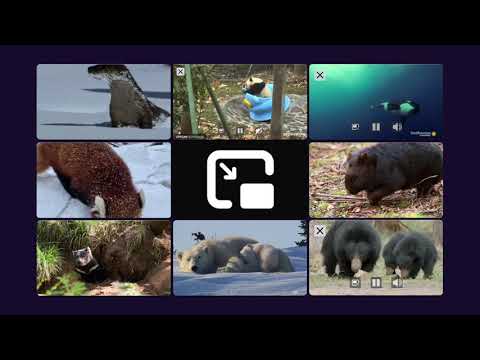
- Support for simultaneously opening multiple windows with video in Picture-in-Picture mode has been enabled.

- Support for the experimental SSB (Site Specific Browser) mode, which allowed the creation of a separate shortcut to launch a site without browser interface elements, with a distinct icon on the taskbar similar to full-fledged OS applications, has been discontinued. Reasons for discontinuing support include unresolved issues, questionable benefits for desktop users, limited resources, and a desire to focus those resources on the development of core products.
- Support for the DTLS 1.0 (Datagram Transport Layer Security) protocol, based on TLS 1.1 and used in WebRTC for audio and video transmission, has been discontinued for WebRTC (PeerConnections). DTLS 1.2, based on TLS 1.2, is recommended instead (the DTLS 1.3 specification based on TLS 1.3 is still in development).
- The CSS function image-set() has been introduced, allowing the selection of an image from a set of options with different resolutions that best matches the current screen parameters and the bandwidth of the network connection. background-image: image-set( "cat.png" 1dppx, "cat-2x.png" 2dppx, "cat-print.png" 600dpi);
- In de CSS-eigenschap "list-style-image" die is ontworpen om afbeeldingen voor labels in lijsten te definiëren, is het toegestaan om elke vorm van afbeeldingsdefinitie via CSS op te geven.
- De CSS bevat de pseudo-klasse ":autofill" die het mogelijk maakt om automatisch door de browser ingevulde velden in de input-tag te volgen (bij handmatige invulling wordt de selector niet geactiveerd). input:autofill { border: 3px solid blue; }
- In JavaScript is het ingebouwde object Intl.DisplayNames standaard ingeschakeld, waarmee gelocaliseerde namen van talen, landen, valuta, datum-elementen, enz. kunnen worden verkregen. let currencyNames = new Intl.DisplayNames([‘en’], {type: ‘currency’}); currencyNames.of(‘USD’); // "US Dollar" currencyNames.of(‘EUR’); // "Euro"
- In de DOM wordt de waarde van de eigenschap "Window.name" op een lege waarde gereset bij het laden op een tabblad van de pagina met een andere domein en wordt de oude waarde hersteld wanneer de knop "terug" wordt ingedrukt en teruggekeerd naar de oude pagina.
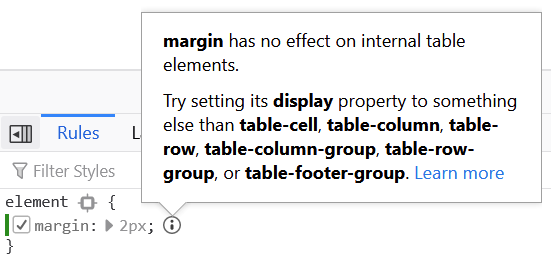
- In de tools voor webontwikkeling is een hulpprogramma toegevoegd dat een waarschuwing geeft bij het instellen van marges (margin of padding) in CSS voor interne elementen van tabellen.

- In de werkbalk voor webontwikkelaars wordt het aantal fouten op de huidige pagina weergegeven. Door op de rode indicator met het aantal fouten te klikken, kunt u direct naar de webconsole gaan om de lijst met fouten te bekijken.

Naast nieuwigheden en het corrigeren van fouten zijn in Firefox 86 25 kwetsbaarheden opgelost, waarvan 18 als gevaarlijk zijn gemarkeerd. 15 kwetsbaarheden (samengevoegd onder CVE-2021-23979 en CVE-2021-23978) zijn het resultaat van problemen met het geheugen, zoals bufferoverlopen en toegang tot reeds vrijgegeven geheugen. Potentieel kunnen deze problemen leiden tot de uitvoering van kwaadwillige code bij het openen van speciaal opgemaakte pagina's.
De in bèta-testfase overgegane tak van Firefox 87 is opmerkelijk door de standaarduit schakeling van de Backspace-toets-handler buiten de context van invoervelden. Het verwijderen van de handler wordt uitgelegd doordat de Backspace-toets actief wordt gebruikt bij het typen in formulieren, maar buiten de focus op een invoerveld wordt deze behandeld als een terugkeer naar de vorige pagina, wat kan leiden tot verlies van getypt tekst door onbedoeld navigeren naar een andere pagina. Om het oude gedrag te herstellen, is de optie browser.backspace_action toegevoegd in about:config. Bovendien worden er nu labels weergegeven naast de scrollbalk bij het gebruik van de functie voor zoeken op de pagina om de positie van de gevonden sleutels aan te geven. Het menu Web Developer is aanzienlijk vereenvoudigd en zelden gebruikte elementen zijn verwijderd uit het menu Bibliotheek.
Bron: opennet.ru
